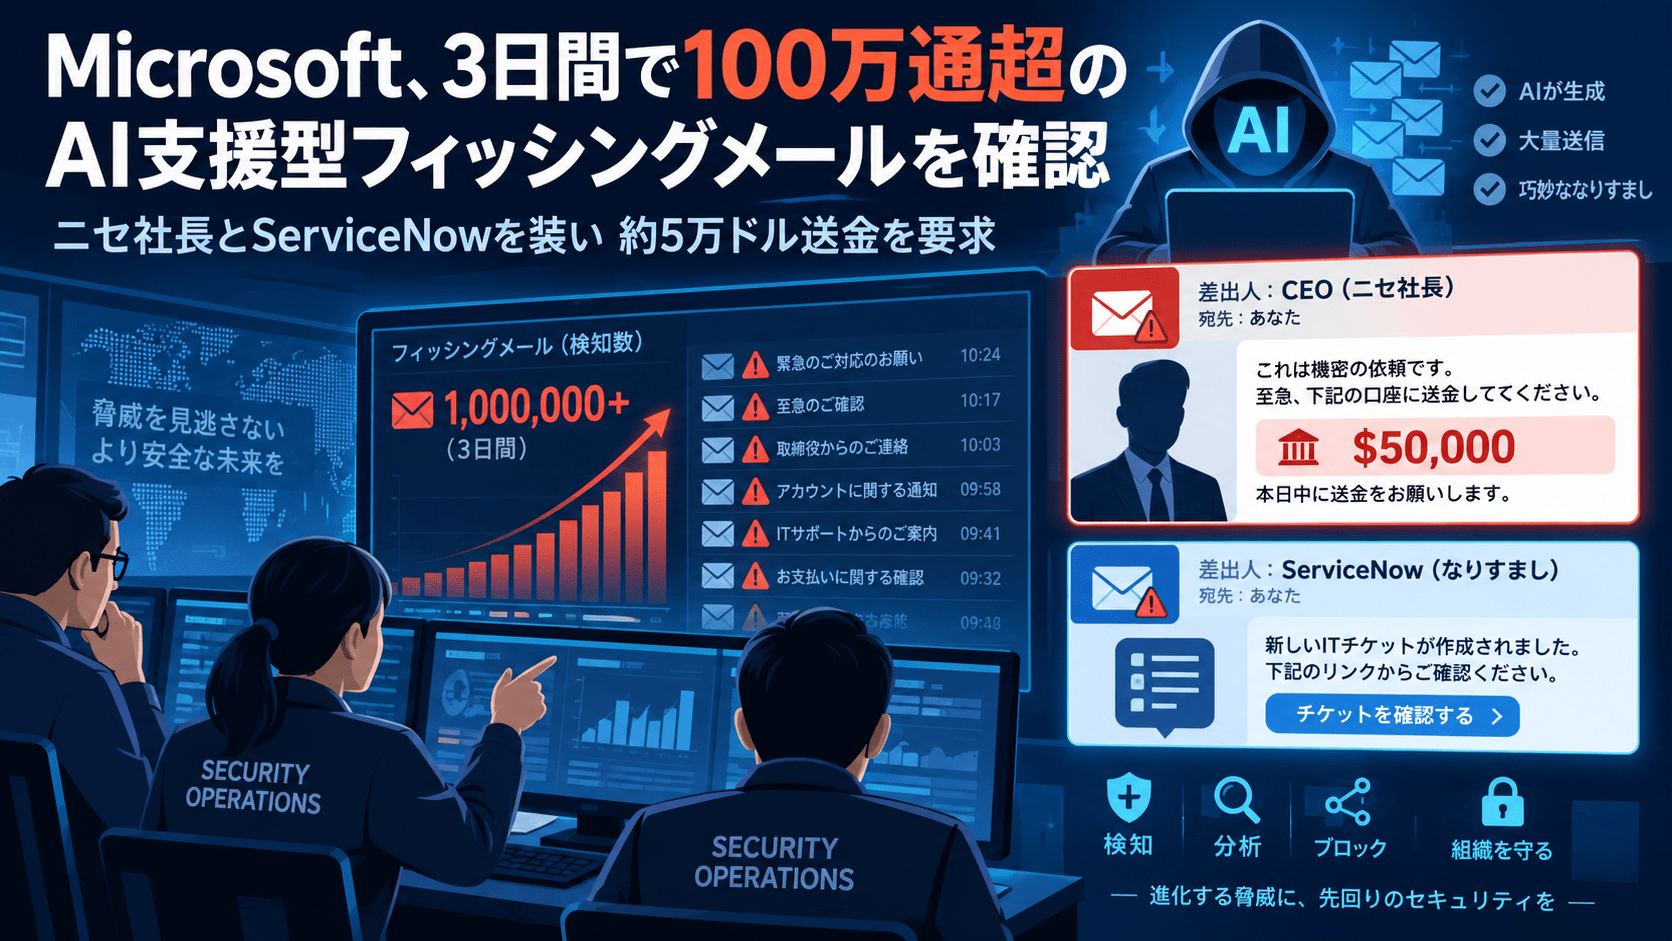
Microsoft Security Researchは2026年9月10日、企業の経理・買掛金担当者を狙い、CEOなどの経営幹部とServiceNowを装って送金を要求する大規模なフィッシングメール キャンペーンを公表しました。
Microsoftが確認したキャンペーンは8月3日から5日までの3日間で100万通を超え、87.7%が米国のユーザーを対象としていました。攻撃者は標的企業の経営幹部名、企業名、請求書情報をメールごとに変え、約5万ドルのACH(Automated Clearing House)送金を処理するよう経理担当者へ要求していました。
Microsoftは、メールテンプレートに含まれる大量のHTMLコメント、構造化されたセクション名、均一なテンプレート構造などから、生成AIを利用したテンプレート開発と整合する複数の兆候を確認しています。
ただし、MicrosoftはAIの関与について「生成AI利用を示唆する」としており、メール本文や請求書のどこまでがAIによって生成されたかまでは確認していません。
100万通超の詐欺メールキャンペーンのサマリー
確認できている内容:
- Microsoftは2026年8月3日から5日の3日間に、企業ユーザーを狙った100万通超の詐欺メールを検知しました。
- キャンペーン全体の87.7%が米国のユーザーを対象としていました。
- 攻撃者は複数の第三者メール配信サービスのアカウントを利用してメールを送信しました。
- 標的は企業の買掛金・支払担当部門でした。
- 攻撃者は標的企業のCEO、CFO、Presidentなどの経営幹部を装いました。
- ServiceNowを装った偽の年間サブスクリプション請求書が使われました。
- 要求額は約5万ドルで、攻撃者が管理する銀行口座へのACH送金を求めていました。
- 偽請求書には標的企業名や経営幹部名など、受信企業に合わせた情報が含まれていました。
- 実際には存在しない過去のメールのやり取りを挿入し、CEOが請求書を承認済みであるように見せていました。
- Microsoftは生成AIを利用したテンプレート作成と整合する複数の兆候を確認しました。
- Microsoftは、生成AIがキャンペーンのどの部分をどの程度生成したかまでは確認していません。
- ServiceNowを含む、なりすましに利用された正規企業が侵害された証拠は確認されていません。
- Microsoftは攻撃主体を特定していません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月10日 |
| 観測期間 | 2026年8月3日~5日 |
| 検知数 | 100万通超 |
| 主な対象地域 | 米国が87.7% |
| 標的 | 企業の買掛金・支払担当者 |
| なりすまし | 標的企業のCEO・CFO・President、ServiceNow |
| 要求内容 | 約5万ドルのACH送金 |
| 送金先 | 攻撃者が管理する銀行口座 |
| 個別化 | 企業名、経営幹部名、請求先などを標的別に変更 |
| AI利用 | 生成AIを利用したテンプレート開発と整合する兆候を確認 |
| AI生成範囲 | Microsoftは確定していない |
| ServiceNow侵害 | 確認されていない |
| 攻撃主体 | 特定されていない |
3日間で100万通超、87.7%が米国向け
Microsoftによると、キャンペーンは2026年8月3日から5日にかけて確認されました。
この3日間で送信された詐欺メールは100万通を超えています。
攻撃者は複数の第三者メール配信サービスのアカウントを使用しており、大量配信のための独自メールサーバーだけに依存していたわけではありません。
キャンペーンの87.7%は米国のユーザーを対象としていました。
Microsoftは標的業種の分布も確認しており、ITサービス・ビジネスアドバイザリー、消費財など複数の業種が対象になっていました。
CEOやCFOを装い、経理担当者へ約5万ドルの送金を要求
攻撃者は、標的企業のCEO、CFO、Presidentなどの経営幹部を装いました。
表示名、返信先の表示名、メール署名など複数箇所に実在する経営幹部の情報を使用し、社内から送られた承認済みの支払依頼に見せていました。
本文では、下部に掲載された請求書を承認したとして、ACHによる支払いを進めるよう買掛金・支払担当者へ要求しています。
要求額は約5万ドルでした。
Microsoftが確認したサンプルでは、送金先となる金融機関が複数使われていました。標的ごとに異なる銀行口座が使われていた可能性があります。
今回確認されたのは、認証情報を入力させるタイプのフィッシングだけではありません。正規の業務依頼に見せかけ、経理担当者自身に送金手続きを実行させる金融詐欺です。
ServiceNowを装った精巧な偽請求書を添付
メールには、「ServiceNow Platform — Annual Subscription」と記載された偽の請求書が含まれていました。
請求書にはServiceNowのブランドやロゴのほか、請求書番号、発行日、支払期限、通貨、金額、支払方法、明細などが記載されていました。
さらに「BILLED TO」欄には、受信企業の名称や経営幹部名など、標的に合わせた情報が挿入されていました。
Microsoftは、この請求書が攻撃者によって作成された偽物であり、ServiceNowが発行したものではないと明記しています。
また、ServiceNowを含め、キャンペーンで名前を使われた正規企業が侵害された証拠は確認していません。
攻撃者は7月31日、ServiceNowを装う類似ドメインなどを事前に登録し、メール内の連絡先や返信先として利用していました。
存在しない「過去のメールスレッド」まで作成
今回のキャンペーンでは、偽請求書だけでなく、CEOとServiceNowのPresidentが事前にやり取りしていたように見せる偽のメールスレッドも挿入されていました。
攻撃者は、経営幹部がServiceNow側と購入や導入、請求書処理について相談し、その後に支払い担当者へ請求書が転送されたような流れを作っています。
この構成により、受信者から見ると「経営層ですでに承認された支払いを処理するだけ」という状況に見えるよう設計されていました。
一方、Microsoftは防御側が確認できる不整合も挙げています。
偽の転送メールでは通常の転送メールに含まれるヘッダー情報が欠落していたほか、表示名と実際の送信元アドレスが一致しないケースや、不自然な表現も確認されました。
精巧な見た目であっても、送信元、Reply-To、メールヘッダー、過去スレッドの形式を確認すると不整合が残っていました。
Microsoftは「AI利用の兆候」を確認、生成範囲までは断定せず
Microsoftは今回のメールテンプレートから、生成AIを利用した開発と整合する複数の特徴を確認しました。
具体的には、HTML内に大量の説明コメントが含まれていたこと、セクション名が細かく構造化されていたこと、異なる標的向けのメールでもテンプレート構造が非常に均一だったことなどです。
また、長いダッシュ記号や、装飾的な区切り文字などもAI利用と関連する兆候として挙げています。
ただし、これらはAI利用を単独で証明するものではありません。
Microsoftも、確認した兆候は生成AIの関与を示唆するものの、「キャンペーンコンテンツのどの程度をAIが生成したか」を確定するものではないと説明しています。
そのため、「100万通すべてをAIが自動生成した」「AIが自律的に標的を選定して送信した」と断定することはできません。
確認できるのは、大量配信されたメールテンプレートに生成AIを利用した開発と整合する特徴があり、企業名や役員名などの標的別情報が差し替えられていたという点です。
AIで「大量配信」と「個別化」を同時に進める攻撃
従来、大量送信型の詐欺メールでは、多数の受信者へ同じ文章を送ることで攻撃コストを抑える手法が一般的でした。
一方、標的企業の経営幹部名や取引内容を調査し、受信者ごとに文章や請求書を作り込む攻撃は、攻撃者側にも一定の人的作業が必要になります。
今回のキャンペーンでは、3日間で100万通を超える規模にもかかわらず、企業名、経営幹部名、請求先情報などを標的ごとに変えていました。
Microsoftは、生成AIの導入によって攻撃者がキャンペーンテンプレートの品質を高め、受信者に合わせたメールを作りやすくなっていると説明しています。
生成AIを利用したフィッシングとBECの変化については、以下の記事でも整理しています。
AIでフィッシングメールはどう変わったか―多発するニセ社長詐欺(BEC詐欺)の事例を交えて解説
「不自然な日本語」だけでは判別できない
今回のキャンペーンは、従業員教育にも影響します。
フィッシング対策では「日本語が不自然」「請求書のデザインが粗い」「会社名が違う」といった外観上の違和感を見つける方法が長く使われてきました。
しかし、生成AIやテンプレート自動化を利用すれば、企業ごとに自然な文章や請求書を大量生成するコストを下げられます。
今回のケースでも、企業名、CEO名、請求内容、過去のメールスレッドまで組み合わせていました。
一方で、Microsoftが確認したように、表示名と送信元アドレスの不一致や、存在しない転送メールのヘッダー欠落など、技術的な確認ポイントは残っています。
教育では文章の自然さだけではなく、送金依頼を別経路で確認する手順や、メールヘッダー・Reply-To・ドメインを確認する運用へ広げる必要があります。
Microsoftが案内する対策
Microsoftは、経営幹部なりすましや請求書詐欺への対策として、メール認証、なりすまし対策、メールフロー設定、Microsoft Defender for Office 365などを組み合わせるよう案内しています。
主な対応は次の通りです。
- SPF、DKIM、DMARCを適切に設定する
- なりすまし対策とフィッシング対策を有効化する
- Exchange Onlineのメールフローコネクタを適切に設定する
- Zero-hour Auto Purge(ZAP)で配信後に悪性と判明したメールを隔離する
- Microsoft Defender XDRで関連するアラートや対象ユーザーを調査する
- 不審な送金依頼をメールだけで承認しない業務フローを設定する
Microsoftは今回のキャンペーンに関連するドメインや送信元アドレスなどのIOCも公開しています。
情報システム部門・経理部門が確認したいポイント
今回の攻撃では、マルウェア感染や認証情報窃取ではなく、経理担当者が正規の業務と誤認して送金することが最終目的でした。
そのため、メールセキュリティ製品だけでなく、送金承認プロセスを含めて確認します。
- CEO、CFO、役員名を表示名に使った外部メールを検知できるか
- Reply-ToとFromの不一致を監視できるか
- 自社役員や主要取引先に似た新規ドメインを検知できるか
- SPF、DKIM、DMARCの設定と運用状況を確認しているか
- 約数百万円規模以上の送金依頼をメールだけで承認しないルールがあるか
- 新規口座や送金先変更時に電話・社内システムなど別経路で確認しているか
- 経営幹部からの緊急依頼でも通常の承認フローを省略しない運用になっているか
- 経理・財務部門を対象に、CEOなりすましや偽請求書を含む訓練を実施しているか
- メールの内容だけでなく、送信元ドメイン、Reply-To、転送ヘッダーを確認する方法を周知しているか
- Microsoftが公開したIOCについてメールログを検索できるか
大量配信でも標的ごとの企業名や役員名を組み込めるようになると、「自社向けに書かれているから本物」という判断は成立しにくくなります。
送金を伴う依頼では、メールの自然さではなく、依頼経路、承認者、送金先変更、別経路確認といった業務プロセス側で本人性を確認する必要があります。
Microsoftが確認した別の大規模フィッシングキャンペーンについては、以下の記事も参照できます。
不可視Unicode文字でフィッシング検知を回避 Microsoftが大規模なサイバー攻撃キャンペーンを確認、1日最大237万件
出典
- Protecting organizations from AI-assisted executive impersonation and invoice fraud – Microsoft Security Blog
- Threat Actor Generates 1M Personalized Fraud Emails in 3 Days – Dark Reading
関連記事
 株式会社データスコープ社製の顔認証カメラの脆弱性に関するお知らせ株式会社データスコープ社製の
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekは悪意のあるプロンプトを容易に生成・脱獄も可 海外企業調査
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 電気通信大学、学内へのばらまき型脅迫詐欺メール(性的脅迫メール)に関する注意喚起
 日本通信、法人向けオンライン申し込みで個人情報誤表示で情報漏洩の可能性
 プロゲーマーのSNS乗っ取り被害、犯人は有名企業の社員になりすまし周到な手口でマルウェアをダウンロードさせる
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性

