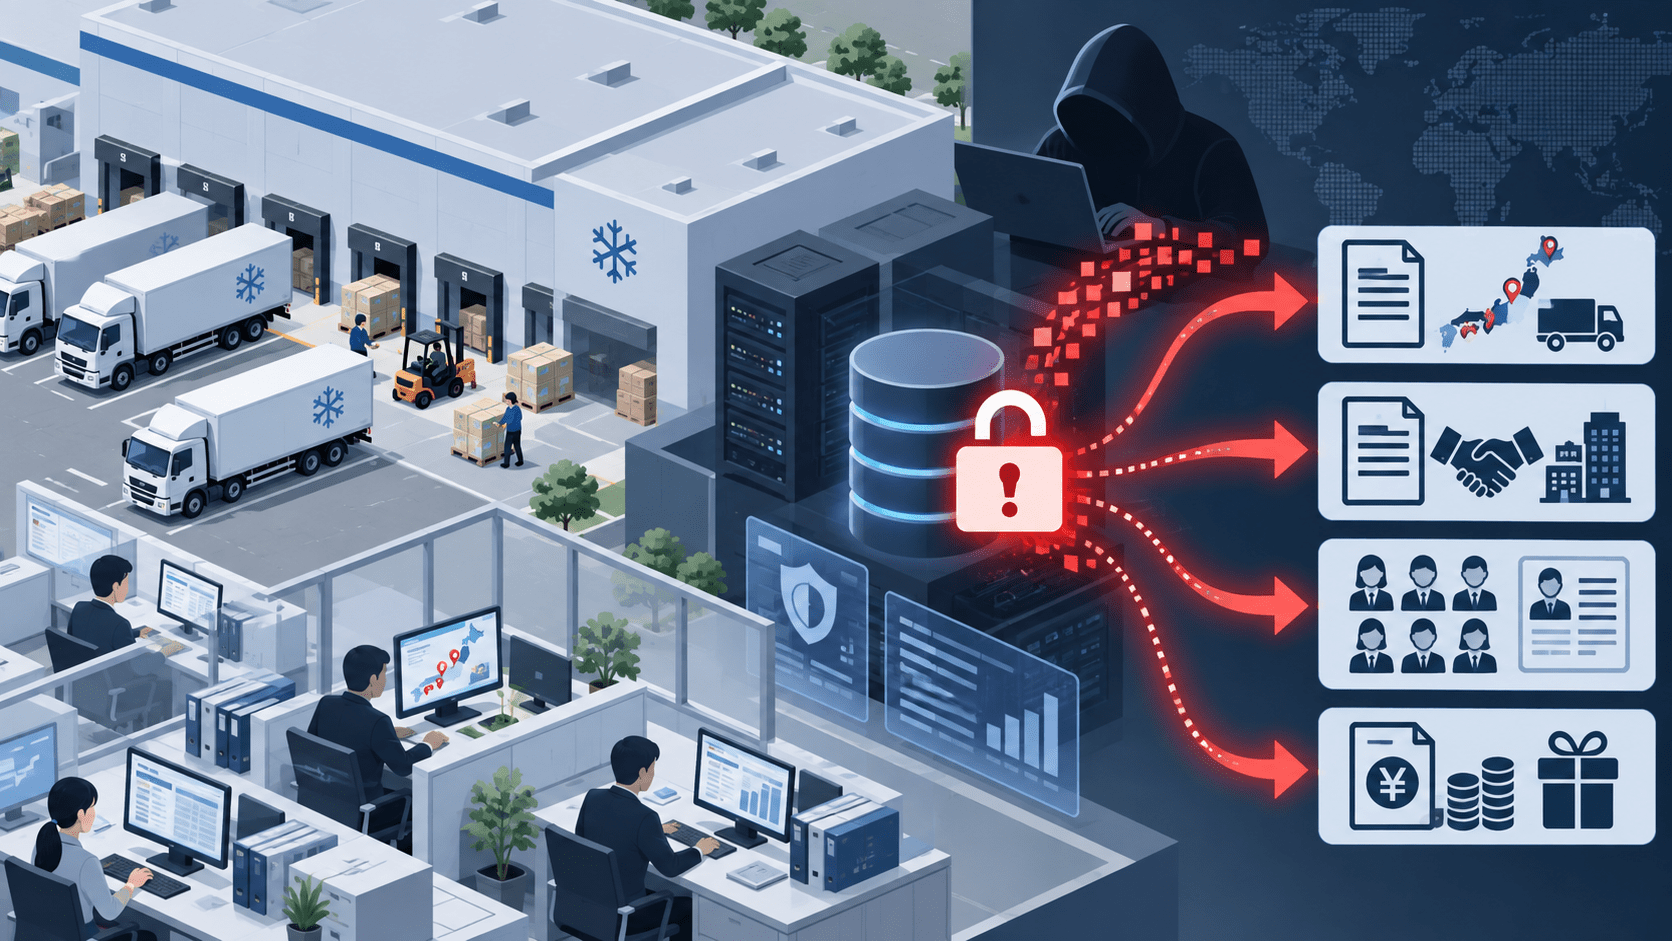
株式会社ニチレイは2026年9月18日、7月13日に発生したサイバー攻撃によるシステム障害について第7報を公表し、攻撃を受けたサーバの一部に保管されていた個人情報の漏えいを確認したと発表しました。
8月14日の第6報では、一部の従業員情報について「漏えいのおそれがある」としていましたが、第7報では配送先顧客3,308件、取引先の役職員6,849件、グループ従業員・退職者・家族・求職者43,709件について漏えいを確認した段階へ更新されています。3区分を単純合計すると53,866件です。
従業員等の情報には、氏名や住所、連絡先に加え、給与・賞与情報、在留資格、所属・異動等の人事情報などが含まれます。一方、クレジットカード情報は含まれていません。ニチレイは9月18日時点で、不正利用などの二次被害は確認していないとしています。
ニチレイへのサイバー攻撃のサマリー
- 2026年7月13日、ニチレイでシステム障害が発生し、同社はシステムを遮断して緊急対策本部を設置しました。
- 7月15日の第2報で、サーバの一部がサイバー攻撃を受けたことを確認したと公表しました。
- システム遮断により、冷蔵倉庫の入出庫業務と冷凍食品の出荷業務に影響が生じました。
- 7月17日から業務を順次再開し、7月24日に全拠点が平常時の通常稼働へ移行しています。
- 8月14日の第6報では、国内グループ会社の一部従業員情報について漏えいのおそれがあることを公表しました。
- 9月18日の第7報では、配送先顧客、取引先役職員、従業員・退職者・家族・求職者の個人情報漏えいを確認したと発表しました。
- 公表された3区分は、配送先顧客3,308件、取引先役職員6,849件、従業員等43,709件で、単純合計は53,866件です。
- 従業員等の情報には給与・賞与情報、在留資格、所属・異動等の人事情報が含まれます。ただし、1件ごとに公表項目のすべてが含まれているわけではありません。
- クレジットカード情報は含まれていません。
- 2026年9月11日、個人情報保護委員会へ報告を行っています。7月の段階でも、漏えいの可能性がある事案として第一報を提出していました。
- 9月18日時点で、不正利用などの二次被害は確認されていません。
- 原因分析と影響範囲の調査は継続中です。侵入経路や攻撃主体について、ニチレイは公式には公表していません。
| 項目 | 内容 |
|---|---|
| 初回公表日 | 2026年7月13日 |
| 最新公表日 | 2026年9月18日(第7報) |
| 発生日・確認日 | 2026年7月13日 |
| 対象組織 | 株式会社ニチレイおよびグループ会社 |
| インシデント | サイバー攻撃によるシステム障害、個人情報漏えい |
| 侵入経路 | 公表されていません |
| 攻撃主体 | ニチレイからの公式発表はありません |
| 影響を受けた業務 | 冷蔵倉庫の入出庫業務、冷凍食品の出荷業務 |
| 漏えいが確認された情報 | 配送先顧客の氏名・住所・電話番号、取引先役職員の会社名・所属・役職・氏名・住所・電話番号・メールアドレス、従業員等の氏名・生年月日・性別・住所・電話番号・メールアドレス・従業員番号・給与賞与情報・在留資格・所属・異動等の人事情報等 |
| 対象件数 | 配送先顧客3,308件、取引先役職員6,849件、従業員等43,709件。3区分の単純合計53,866件 |
| クレジットカード情報 | 含まれていません |
| 不正利用・二次被害 | 2026年9月18日時点で確認されていません |
| 業務復旧 | 2026年7月24日に全拠点で通常稼働へ移行 |
| 個人情報保護委員会への報告 | 7月に漏えい可能性がある事案として第一報。第7報では9月11日に報告したと説明 |
| 現在の対応 | 外部専門会社の支援による原因分析・影響範囲の調査、システムセキュリティと監視体制の強化、BCPの見直し |
第7報で「漏えいのおそれ」から「漏えいを確認」へ更新
8月14日の第6報でニチレイが公表していたのは、国内グループ会社が取り扱う一部の従業員情報について「漏えいのおそれがある」という内容でした。対象人数は公表されておらず、実際の漏えいが確認されたとは説明していませんでした。
9月18日の第7報では表現が変わり、サイバー攻撃を受けたサーバの一部に保管されていた個人情報について「漏えいを確認」としています。対象も従業員だけではなく、配送先顧客と取引先役職員まで具体化されました。
公表された内訳は次のとおりです。
| 対象 | 漏えいが確認された情報 | 件数 |
|---|---|---|
| ニチレイグループ各社が受託した配送業務の配送先顧客 | 氏名、住所、電話番号 | 3,308件 |
| 取引先の役職員 | 会社名、所属、役職、氏名、住所、電話番号、メールアドレス | 6,849件 |
| グループ従業員、2021年以降の退職者、その家族、求職者 | 氏名、生年月日、性別、住所、電話番号、メールアドレス、従業員番号、給与賞与情報、在留資格、所属・異動等の人事情報等 | 43,709件 |
ニチレイは、1件ごとに上記項目のすべてが含まれているわけではないと注記しています。また、クレジットカード情報は含まれていません。
3区分を単純合計すると53,866件ですが、第7報は「53,866人」とは記載していません。記事上でも、人数ではなく公表された件数の合計として扱うのが適切です。
従業員・退職者・家族・求職者の情報には給与・賞与情報も含まれる
最も件数が多いのは、グループ従業員、2021年以降の退職者、その家族、求職者に関する43,709件です。
対象項目には、氏名、生年月日、性別、住所、電話番号、メールアドレスなどの基本情報だけでなく、従業員番号、給与・賞与情報、在留資格、所属・異動等の人事情報が含まれます。
第6報では「その他人事・労務管理に関する情報」とされていた部分が、第7報で給与・賞与情報、在留資格、所属・異動等の人事情報まで具体化されました。
ニチレイは対象者へ順次個別に案内しています。連絡先不明などで個別通知が難しい場合は、第7報の公表をもって案内に代えるとしています。
不正利用などの二次被害は9月18日時点で確認されていない
ニチレイは第7報で、現時点において不正利用などの二次被害は確認していないとしています。
一方で、漏えいした情報には氏名、住所、電話番号、メールアドレス、所属や役職などが含まれます。同社は対象者に対し、ニチレイ、公的機関、金融機関などを装った不審なメール、SMS、電話に注意するよう案内しています。
不審な連絡を受けた場合は、記載されたURLへのアクセス、個人情報の提供、添付ファイルの開封を行わないよう呼びかけています。
7月24日に通常稼働へ復旧、情報漏えい調査はその後も継続
今回の事案では、業務復旧と情報漏えい調査が別の時間軸で進みました。
7月13日にシステム障害が発生した後、ニチレイはグループ内システムを遮断しました。この影響で、ニチレイロジグループ各社の冷蔵倉庫入出庫業務と、ニチレイフーズの冷凍食品出荷業務に影響が生じました。
7月17日から業務を順次再開し、7月24日には全拠点が平常時の通常稼働へ移行しています。一方、個人情報への影響調査は継続し、8月14日に一部従業員情報の漏えいのおそれを公表、9月18日に漏えい確認と対象件数を公表しました。
システムが復旧しても、漏えい対象データの特定や通知対象者の確定にはさらに時間がかかることを示す経過です。
システム障害による影響は売上高50億円、営業利益8億円、特別損失10億円を見込む
ニチレイは2026年8月7日の第1四半期決算説明会資料で、システム障害によるマイナス影響の見込みを公表しています。
グループ合計では、売上高への影響を50億円、営業利益への影響を8億円、特別損失を10億円としています。売上高の内訳は食品事業20億円、低温物流事業30億円、営業利益の内訳は持株会社2億円、食品事業2億円、低温物流事業4億円です。特別損失10億円は持株会社のシステム障害対応費用とされています。
これらは性質の異なる指標であり、単純合計して「被害総額68億円」とすることはできません。売上高への影響、利益への影響、対応費用を分けて確認する必要があります。
侵入経路と攻撃主体は引き続き公表されていない
ニチレイは、サーバの一部がサイバー攻撃を受けたことは確認していますが、侵入経路や具体的な攻撃手法は公表していません。
7月22日の第4報では、外部のセキュリティ専門会社に加えて警察および関係機関と連携し、サイバー攻撃の詳細については被害拡大防止の観点から情報開示を差し控えるとしていました。第7報でも、外部専門会社の支援のもとで原因分析と影響範囲の調査を継続しています。
当サイトでは、RansomHouseがニチレイへの攻撃を主張した件を既報しています。ただし、ニチレイは9月18日時点でも攻撃主体を公式には特定しておらず、RansomHouseの関与やランサムウェアによる攻撃だったかどうかを断定できる状況ではありません。
関連:RansomHouseがニチレイへのサイバー攻撃を主張
情報システム部門への示唆
今回の経過では、7月24日に全拠点が通常稼働へ戻った後も、個人情報への影響調査が継続し、9月18日に対象範囲と件数が具体化されました。インシデント対応では、システム復旧とフォレンジック調査、対象データの特定、本人通知を別の作業系統として管理する必要があります。
確認しておきたいのは、次のような点です。
- サーバや共有ストレージごとに、顧客、取引先、従業員、退職者、家族、求職者のどのデータが保存されているか把握できるか
- 給与・賞与、在留資格、人事異動などの人事情報について、保存先、アクセス権、保存期間、利用部門を追跡できるか
- EDR、認証、サーバアクセス、ファイル操作などのログが、数週間から数か月後の影響範囲調査にも使える期間保存されているか
- システムを遮断した場合でも、倉庫入出庫や出荷などの主要業務を代替手段で継続できるか
- 顧客、取引先、従業員、退職者、家族、求職者など対象者の属性ごとに、通知手段と問い合わせ窓口を準備できるか
- 漏えい後に組織名や公的機関を装う連絡が発生した場合、対象者へ追加周知できる体制があるか
ニチレイは今後、グループ全体のセキュリティ水準の高度化、監視体制の見直し、BCPの見直しを進めるとしています。現時点では原因分析と影響範囲の調査が続いており、侵入経路、攻撃主体、追加の漏えい対象が判明するかが次の確認点です。
出典
- 当社グループでのシステム障害発生について(第7報) – 株式会社ニチレイ
- 当社グループでのシステム障害発生について(第6報) – 株式会社ニチレイ
- 当社グループでのシステム障害発生について(第4報) – 株式会社ニチレイ
- 当社グループでのシステム障害発生について(第2報) – 株式会社ニチレイ
- 2026年12月期 第1四半期 決算説明会資料 – 株式会社ニチレイ
関連記事
 Microsoft SharePointの深刻な脆弱性に対する攻撃が活発化 PoCも公開(CVE-2025-53770,CVE-2025-53771,CVE-2025-49704,CVE-2025-49706)
 川崎市立中原中の教員が飲酒後に個人情報を含むリュックを紛失
 MicrosoftやPalo Alto Networks、AnthropicがAIを用いて脆弱性を検出-サイバー空間でのAI対AIの攻防
 ニチレイへの不正アクセスを伴うサイバー攻撃がケンタッキー・イオン・くら寿司に影響-食材配送の遅延や欠品が拡大
 セゾンカードを騙る「3Dセキュア再認証」フィッシングメールに注意 SPF・DKIM・DMARCすべてPASS
 2026年6月 個人情報漏洩の事例 まとめ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

