株式会社ジェリービーンズグループは2026年9月30日、6月に発生した4,500万円の資金流出事案について、調査委員会による調査結果と再発防止策を公表しました。
調査の結果、社内関係者の不正関与は認められず、外部からのソーシャルエンジニアリング型詐欺、いわゆるビジネスメール詐欺(BEC)の被害だったと判断されました。
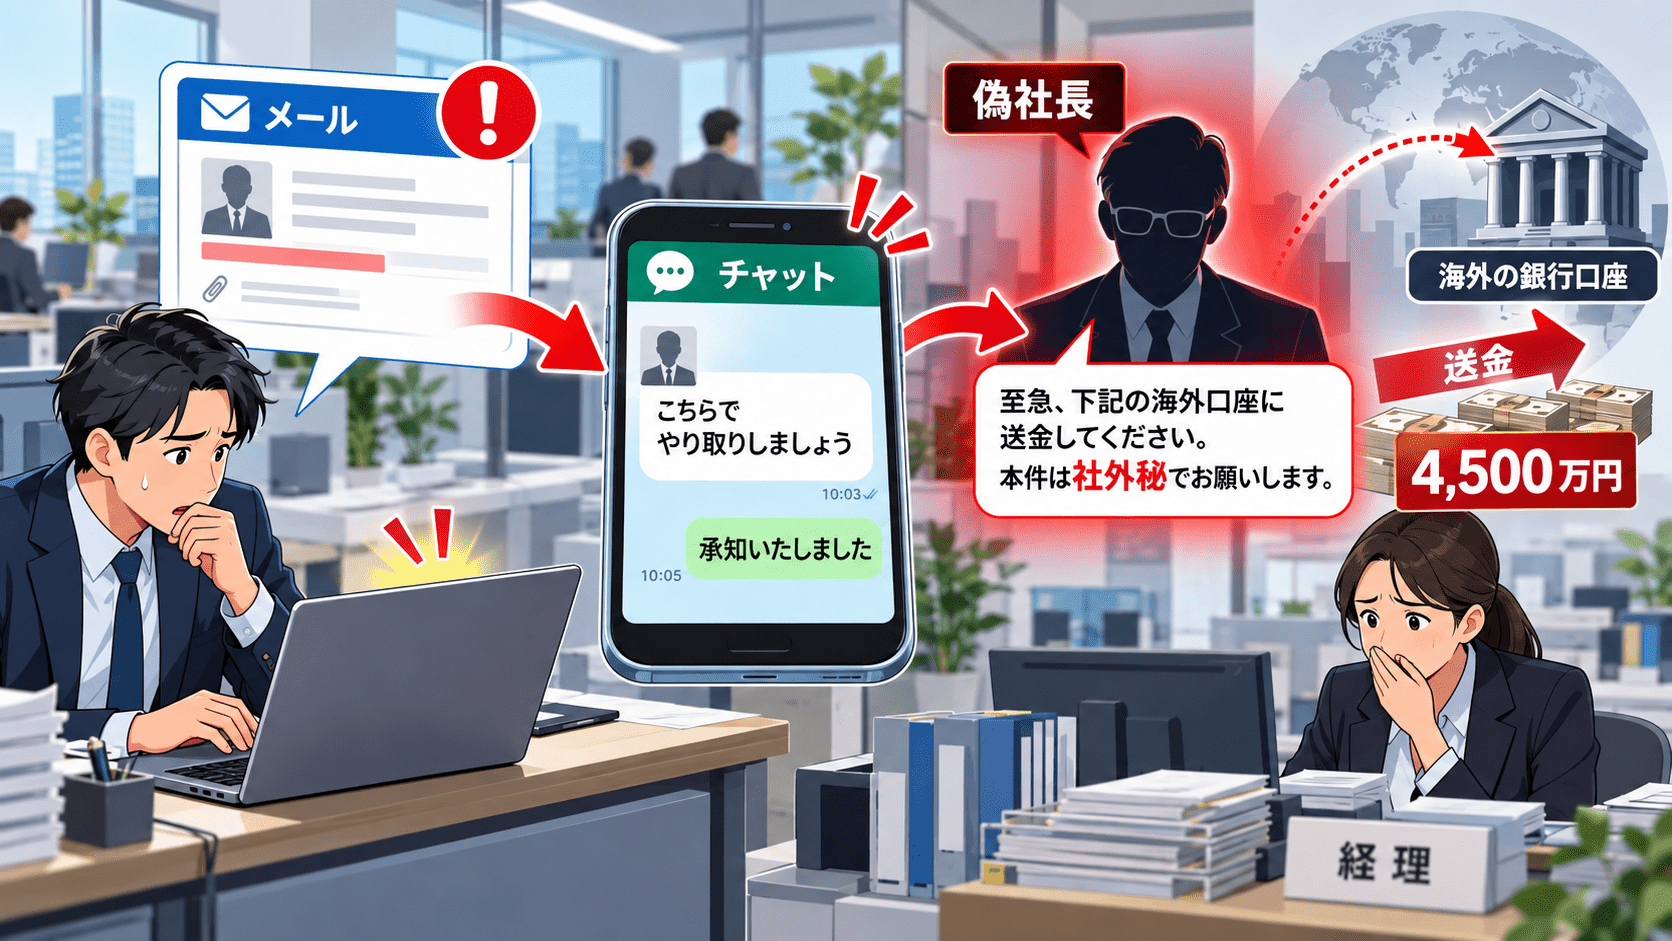
今回の報告で、攻撃者が最初から送金を要求したのではなく、取締役会長を装ったメールで新入社員の個人LINEのQRコードを取得し、その後、代表取締役社長を装ったLINEアカウントから管理本部長をグループへ招き、4,500万円を送金させていたことが明らかになりました。
最初のメールには「SPAM::」の識別タグが付いていましたが、受信した総務部長は入社翌日で、過去に全社へ周知されていた役員なりすましメールへの注意喚起を把握していませんでした。
さらに、インターネットバンキングでは「送金登録者」と「最終承認者」のID・権限が分離されておらず、1人で4,500万円の送金を完結できる状態でした。
同社は4,500万円を送金詐欺損失として特別損失に計上しています。
ジェリービーンズグループ送金詐欺のサマリー
- 2026年6月2日、取締役会長を名乗る第三者から公開問い合わせメールアドレスへメールが届きました。
- メールは業務連絡の効率化を名目に、個人LINEのQRコード送付を求める内容でした。
- 件名には「SPAM::」の識別タグが付いていました。
- メールを受け取った総務部長は前日の6月1日に入社したばかりでした。
- 6月3日、代表取締役社長を名乗る偽LINEアカウントが送金先口座情報を要求しました。
- 管理本部長がLINEグループへ追加され、4,500万円の至急送金を指示されました。
- 管理本部長は「送金登録者」と「最終承認者」を兼ね、単独で送金を実行しました。
- 送金後約10分で詐欺の可能性に気づきましたが、取消処理は間に合いませんでした。
- 攻撃者はその後、別口座へ1億円を追加送金するよう指示しましたが、この送金は回避されました。
- 調査委員会は社内関係者の不正関与を認めず、外部からのソーシャルエンジニアリング型詐欺と判断しました。
- 顧客情報、人事情報、会計ソフトなどの重要ファイルが外部へ持ち出された形跡は確認されていません。
- 同社は4,500万円を送金詐欺損失として特別損失に計上しました。
| 項目 | 内容 |
|---|---|
| 被害企業 | 株式会社ジェリービーンズグループ |
| 発生日 | 2026年6月2日~3日 |
| 被害額 | 4,500万円 |
| 手口 | 役員なりすましメール、偽社長LINEを使ったソーシャルエンジニアリング型詐欺 |
| 最初の接触 | 公開問い合わせアドレスへの会長なりすましメール |
| LINEへの移行 | 個人LINEのQRコード送付を要求 |
| 送金指示 | 偽社長LINEから4,500万円を至急送金するよう指示 |
| 追加の送金指示 | 1億円、未遂 |
| 情報流出 | 顧客・人事・会計等の重要ファイルの持ち出し形跡なし |
| 会計処理 | 4,500万円を送金詐欺損失として特別損失計上 |
| 調査結果公表 | 2026年9月30日 |
6月2日、会長を装うメールが「個人LINEのQRコード」を要求
攻撃の起点となったのは2026年6月2日午後3時1分です。
ジェリービーンズグループの取締役会長を名乗る第三者から、同社が問い合わせ窓口として一般公開していたメールアドレスにメールが届きました。メールは「業務連絡の効率化」を名目に、個人のLINEのQRコードを送るよう求める内容でした。
メールの件名には「SPAM::」という識別タグが付いていました。しかし、メールを受信した総務部長は前日の6月1日に入社したばかりで、この表示を外部アドレスから送信されたことによるものだと自己判断しました。
さらに直前の会議で、会長から「関係者で密に連絡をとって業務を進める」という趣旨の発言があったため、正当な業務指示だと誤認し、自身のLINEアカウントのQRコード画面をスクリーンショットとして添付し、攻撃者へ返信しました。
1月から役員なりすましメールが届き、全社注意喚起も実施
同社には2026年1月頃から役員を騙るなりすましメールが複数届いており、1月と2月には全社員へ偽メールの注意喚起を行っていました。
しかし、今回最初のメールを受信した総務部長は入社直後で、過去の注意喚起を認識していませんでした。
調査委員会は再発防止策として、中途採用者や新規役職員には着任初日に、正規の連絡ツール、セキュリティポリシー、決裁・送金フロー、過去のインシデント事例について研修するよう提言しています。
翌朝、偽社長LINEが口座情報を要求
6月3日午前8時43分頃、総務部長はLINEグループへ追加されました。
LINE上では、宮﨑明代表取締役社長を名乗る偽アカウントが、同社の振込先口座情報を共有するよう指示しました。
総務部長は総務部課長へ相談し、「口座情報は管理本部長しか分からない」と伝えられたため管理本部長へ電話。その後、口座情報を偽社長へ伝え、攻撃者の指示に従って管理本部長を同じLINEグループへ追加しました。
攻撃者は、公開メールへの接触から従業員の個人LINEへ移り、別の従業員を経由して資金管理責任者へ接触する段階的な手口を使っていました。
「前払金」「詳細は後ほど」で4,500万円を送金
午前9時45分頃、偽社長は管理本部長に対し、GMOあおぞらネット銀行の株式会社X名義の銀行口座へ4,500万円を至急送金するよう指示しました。
管理本部長が何の案件か確認すると、偽社長は「前払金である」「詳細は後ほど案内する」という趣旨の回答をしました。
管理本部長は説明が不十分だと感じていましたが、
- 過去にもLINEで業務連絡を受ける案件があった
- スピードを求められる業務があった
- 正式な請求書がないまま先行送金し、後から稟議を紐付ける運用があった
- 社長からの指示に異論を差し挟みにくいと感じていた
といった事情から送金を実行しました。
送金先の株式会社Xとジェリービーンズグループ各社には、それまで取引実績がありませんでした。
1人が「送金登録者」と「最終承認者」を兼務
4,500万円の送金を可能にしたもう一つの要因が、インターネットバンキングの権限設計でした。
ジェリービーンズグループでは、「送金登録者」と「最終承認者」のID・権限が分離されておらず、単独の担当者だけで送金を完結できる状態でした。
管理本部長は、自身を送金登録者と最終承認者として登録し、4,500万円を送金しました。
社内には経理規程や稟議規程が存在していましたが、急ぎの案件では正式な手続きが完了する前に送金し、後から稟議や証憑を紐付ける運用が行われる場合がありました。
調査委員会は、取引実績のない送金先、通常と異なるLINEによる指示、4,500万円という高額送金という複数の不審要素が存在したにもかかわらず、本来の手続きを行わなかったことで不正を検知できなかったと分析しています。
送金から約10分後に発覚、さらに1億円の追加指示
4,500万円を送金した後、午前10時10分以降に事態が動きました。
総務部課長が総務部長へ「なぜ社長が個人LINEを知っているのか」と確認したことで、最初の会長なりすましメールにLINEのQRコードを送っていたことが判明しました。
総務部課長が宮﨑社長本人へ対面で確認したところ、社長は4,500万円の振込指示をLINEで出しておらず、LINEで振込指示をしたことも一度もないと回答しました。
管理本部長は直ちにインターネットバンキングで取消処理を試みましたが、取り消すことはできず、りそな銀行へ組戻しを依頼しました。
攻撃者はその後もLINEグループ上で、別の株式会社Y名義の口座へ1億円を送金するよう追加指示を出しています。
この時点では詐欺と判明していたため、1億円の追加被害は回避されました。
4,500万円は二次口座や海外口座へ分散された可能性
調査報告書によると、流出した4,500万円は送金先口座の凍結が完了する前に、二次口座や海外口座などへ送金・分散された可能性が高いとされています。
同社は顧問弁護士を通じて照会を行い、GMOあおぞらネット銀行から、株式会社X名義の口座が同社保有の口座であるとの回答を得ています。
ジェリービーンズグループは、偽社長として使われたLINEアカウントの利用者情報について再照会を行うほか、送金先企業への返還請求など法的措置も検討しています。
社内関係者の共謀は認められず、被害は4,500万円に限定
調査委員会は、電子メール、LINEのメッセージ履歴、送金記録、関係従業員へのヒアリング、デジタルフォレンジック専門会社による調査をもとに検証しました。
その結果、同社役職員や送金に対応した従業員が外部の詐欺グループと共謀したことや、背任・横領に関与したことを示す証拠は認められませんでした。
また、今回攻撃者へ送られたLINEアカウント情報を除き、社内ストレージ、顧客情報、人事情報、会計ソフトなどの重要ファイルが外部へアップロード、持ち出された形跡も確認されていません。
調査委員会は、今回確認された被害を4,500万円の資金流出に限定しています。
台風による在宅・分散勤務も一因に
送金が行われた6月3日は、台風の影響で在宅勤務や分散勤務が行われており、東京本社と大阪支社に従業員が分かれていました。
調査委員会は、疑問が生じた際に対面で短時間に相談しづらい状況だったことも、事案の一因としています。
さらに、
- 管理本部長に業務と権限が集中していた
- 社長からの急ぎの指示にストップをかけにくい心理があった
- スピードを重視する企業風土があった
- 入社直後の総務部長への教育・引き継ぎが不足していた
ことも背景として挙げられています。
取締役会はインターネットバンキングの実運用まで把握せず
調査委員会は、経営陣と取締役会の管理体制についても評価しています。
同社には経理規程などの制度は存在していましたが、インターネットバンキングで「送金登録者」と「最終承認者」が分離されず、1人で送金できる実際の運用までは、経営陣が深く把握していませんでした。
また、取締役会・監査役会について、BECなどのリスク認識が十分ではなく、セキュリティ対策やITガバナンスの優先順位が低かったと指摘されています。
再発防止で1,000万円超の送金は原則取締役会承認へ
ジェリービーンズグループは事案発覚後、すでに複数の対策を実施しています。
送金については、
- 「送金登録者」と「最終承認者」のIDを分離
- 振込データ作成者と承認者を別人にする
- 担当部長の決裁と経理部長の確認を義務化
- 1回1,000万円を超える送金は原則として取締役会承認
としました。
調査委員会はさらに、システム権限設定によって単独送金を技術的にできなくすることや、請求書・稟議・決裁と送金データの紐付けを必須にすることを提言しています。
LINEや口頭による送金指示を禁止、正規ルートで再確認
再発防止策では、資金移動に関する連絡手段も明確化します。
振込や口座変更などの送金に関する指示は、会社が指定する正規の手段に限定します。
LINEや口頭など正規ルート以外で指示を受けた場合は、その場で処理せず、正規のツールから指示者本人へ再確認する運用とします。
BECや「社長詐欺」では、メール・チャット上の相手を信用するのではなく、攻撃者が利用していない別の経路で本人確認する「コールバック」が有効です。
セキュリティ対策Labでは、ビジネスメール詐欺(BEC)・ニセ社長詐欺の不正送金被害事例をまとめています。
メールの送信ドメイン認証、BYOD・SNSルールも強化
技術面では、既存の「SPAM::」などの警告表示だけでなく、メールの送信ドメイン認証を導入・強化するとしています。
また、私用端末の業務利用、正規ツール以外のSNS利用、業務コミュニケーションツールに関する社内ルールも整備します。
今回の攻撃は、会社アカウントを直接乗っ取ったのではなく、従業員の個人LINEを入り口として社内の意思決定ルートへ接近しました。
企業で許可していない個人SNSが業務連絡に使われている場合、会社側の監査ログやアクセス制御の外で攻撃者が従業員へ接触できるため、管理対象として扱う必要があります。
教育だけでなく「人がミスしても送金できない仕組み」へ
調査委員会は再発防止の基本方針として、「人はミスを犯す」という前提に立つことを示しています。
今回の事案では、実在する役員名、急ぎの業務指示、LINEという日常的なツール、過去にもあった先行送金、社長へ異論を言いづらい心理、在宅・分散勤務が組み合わさりました。
そのため、企業側では次のような制御を組み合わせる必要があります。
- 送金登録と最終承認の権限を技術的に分離する
- 高額送金は複数役員の承認を必須にする
- 新規口座への送金は別経路で本人確認する
- 社長・役員からの指示でも例外手続きを認めない
- LINEなど非公式ツールからの送金指示を禁止する
- 中途入社者にも初日から過去の攻撃事例を共有する
- 在宅勤務時の緊急確認ルートを定義する
- 送金プロセスを内部監査で抜き打ち確認する
BEC対策では、従業員が不審メールを見抜けなかったことだけを原因にせず、誤認しても資金流出まで到達できない内部統制を設計する必要があります。
また、今回のような役員なりすましメールや緊急性を悪用した攻撃への対応力を確認する方法として、標的型攻撃メール訓練があります。サービスを選定する際は、単なる開封率・クリック率だけでなく、不審メールの報告率、報告までの時間、最新のBEC・フィッシング手口を訓練へ反映できるか、報告後にCSIRTやSOCの初動対応へつなげられるかまで比較する必要があります。主要サービスの機能・料金・報告機能などは、標的型攻撃メール訓練 サービス比較で整理しています。
出典
- 資金流出事案に関する調査結果の公表及び再発防止策に関するお知らせ/調査報告書(要約版) – 株式会社ジェリービーンズグループ
- ジェリービーンズグループ、なりすましメールによるBEC詐欺で4,500万円の資金流出 – セキュリティ対策Lab
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?