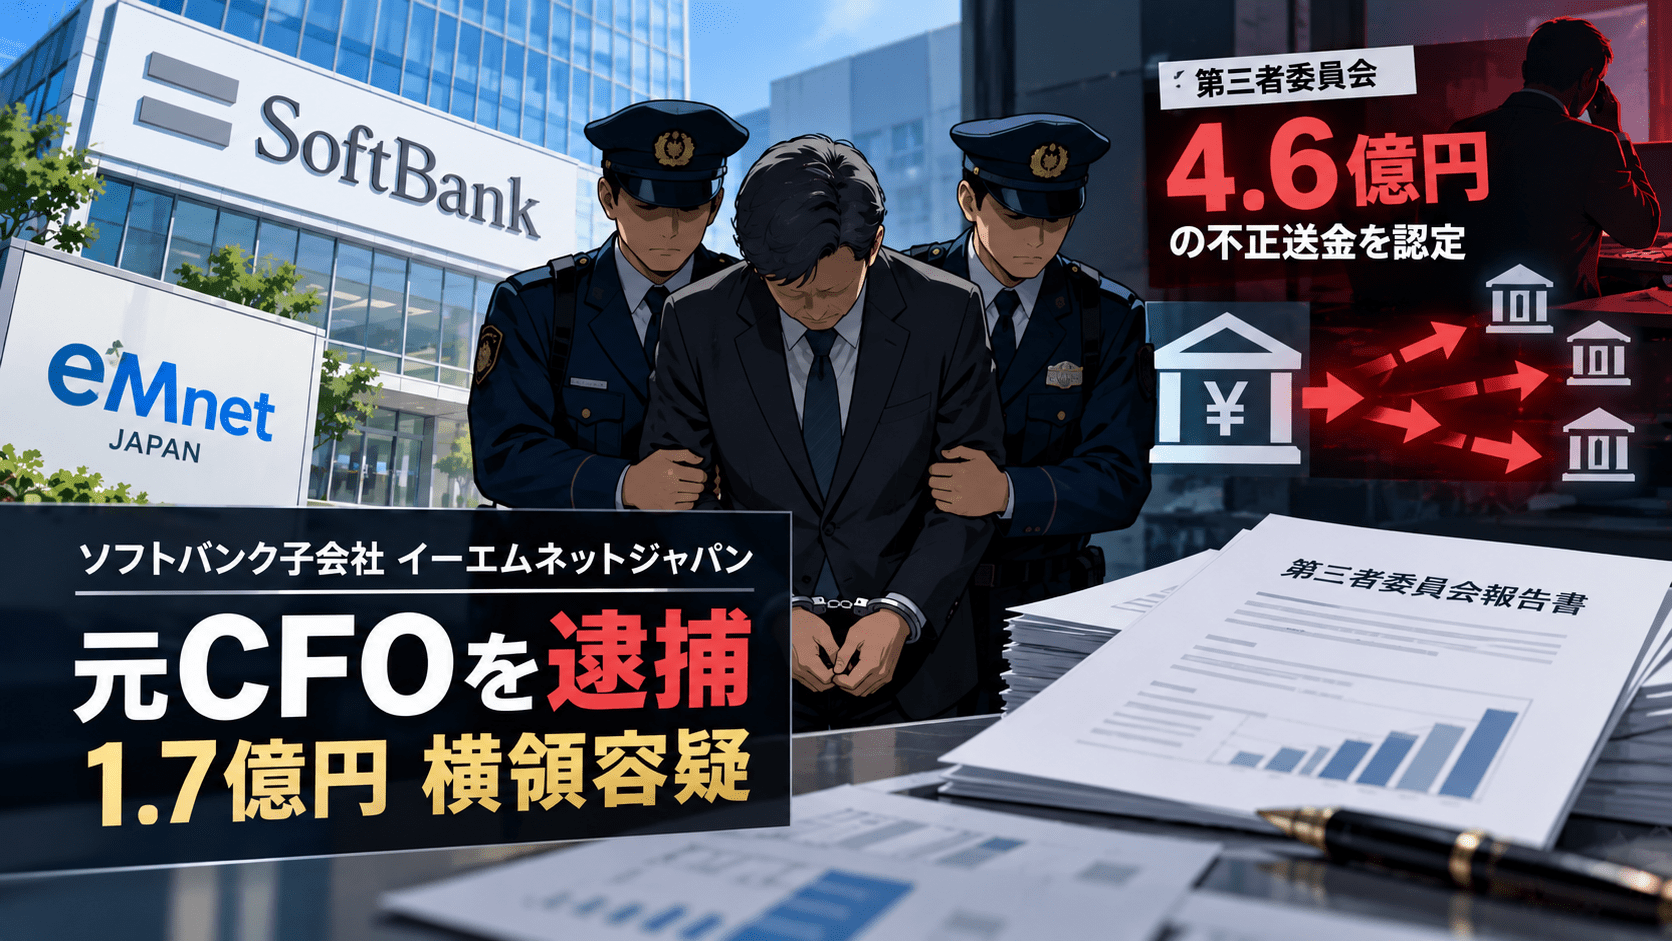
ソフトバンクの連結子会社でインターネット広告事業を手掛けるイーエムネットジャパンの元常務取締役CFO、村井仁容疑者(52)が2026年10月1日、会社資金約1億7,000万円を着服したとして、業務上横領の疑いで警視庁捜査2課に逮捕されたと日本経済新聞が報じました。
今回の逮捕に先立ち、イーエムネットジャパンは2026年1月に元CFOによる不正送金を公表し、第三者委員会を設置しています。3月に公表された調査報告書では、会社口座から元CFO本人名義の口座へ合計4億6,000万円が送金されていたことや、銀行取引システムの「特権承認者」権限を使い、送金の起票と承認を単独で実行していたことが認定されました。
さらに、親会社ソフトバンクによる2024年の内部監査では、元CFOに送金権限が集中している状態が「不正送金を招く環境」としてすでに指摘されていました。一度は権限を縮小したものの、権限変更に必要なワンタイムパスワード端末が元CFOの手元に残り、その後、自ら再び「特権承認者」へ変更していたことも第三者委員会の調査で判明しています。
本件は、経営幹部による不正というだけでなく、「職務分掌」「特権ID管理」「内部監査」「内部通報」が複数段階で機能しなかった事例として、企業の内部不正対策で確認すべき論点を含んでいます。
イーエムネットジャパン元CFO逮捕のサマリー
- 2026年10月1日、元常務取締役CFOの村井仁容疑者が業務上横領の疑いで逮捕されたと報じられました。
- 逮捕容疑は会社資金約1億7,000万円の着服です。
- イーエムネットジャパンはソフトバンクの連結子会社で、東証グロース上場のインターネット広告会社です。
- 同社は2026年1月13日、元CFOによる会社資金の不正送金を公表していました。
- 第三者委員会は、元CFO本人名義の口座へ合計4億6,000万円が送金されたと認定しました。
- 会社は、返済分を差し引いた私的流用による損害額を約3億6,322万円と推定しています。
- 元CFOには、送金指示と承認を1人で実行できる「特権承認者」権限が付与されていました。
- ソフトバンクの内部監査は2024年、この権限集中について不正送金リスクを指摘していました。
- 権限は一度縮小されたものの、元CFOが自ら「特権承認者」に戻していたことが判明しています。
- 元CFOは金銭消費貸借契約書や監査提出資料を改ざんし、部下に口止めをしていたと第三者委員会は認定しました。
- 東京証券取引所は2026年5月、虚偽と認められる開示が行われたとして同社に改善報告書の提出を求め、公表措置を実施しました。
| 項目 | 内容 |
|---|---|
| 逮捕報道 | 2026年10月1日 |
| 対象者 | 元常務取締役CFO 村井仁容疑者 |
| 逮捕容疑 | 業務上横領 |
| 逮捕容疑の金額 | 約1億7,000万円 |
| 会社 | 株式会社イーエムネットジャパン |
| 親会社 | ソフトバンク株式会社 |
| 事業 | インターネット広告事業 |
| 第三者委員会が認定した本人名義口座への送金額 | 合計4億6,000万円 |
| 会社が推定した私的流用による損害額 | 約3億6,322万円 |
| 主な問題 | 送金権限の集中、監査資料の改ざん、内部通報制度の機能不全 |
2026年1月に不正送金が発覚、元CFOは辞任
イーエムネットジャパンは2026年1月13日、当時の常務取締役CFOによる会社資金の不正送金と、不正を隠す目的などで開示済みの会計情報が改ざんされていた可能性を公表しました。
発覚の端緒となったのは1月5日です。
第三者委員会の調査報告書によると、財務担当マネージャーが元CFOへ送ったメールを代表取締役社長がBCCで受信しました。このメールから、元CFOを借主とする金銭消費貸借契約書が作られていたことや、返済期日を過ぎても4億6,000万円が返済されていないことを社長が把握しました。
会社は1月11日の臨時取締役会で元CFOの職務執行を停止し、取締役辞任を勧告。1月13日付で辞任届を受理しています。
その後、第三者委員会による調査に加え、過年度決算や内部統制報告書の訂正へ発展しました。
不正は「ATMからの現金持ち出し」と「本人名義口座への送金」の2段階
第三者委員会は、元CFOによる資金流出の方法を大きく2種類に整理しています。
初期には、会社のキャッシュカードを使ってATMから現金を引き出し、会社へ戻さず流用する方法が使われていました。
その後は、法人向けインターネットバンキングを利用し、会社名義の銀行口座から元CFO本人名義の銀行口座へ直接送金する方法へ移っています。
第三者委員会の調査では、2025年末までに本人名義口座へ送金された金額は合計4億6,000万円に達しました。
発覚後の2026年1~2月には計9,677万8,880円が会社へ返済されています。会社は私的流用によって生じた損害額を約3億6,322万円と推定しています。
今回報道された逮捕容疑の約1億7,000万円は、この第三者委員会が調査した資金流出全体とは対象となる金額が異なります。
「送金指示」と「承認」を1人で実行できた特権承認者
本件で内部統制上の大きな問題となったのが、法人向けインターネットバンキングの権限設定です。
通常の社内ルールでは、
- 起票権限を持つ担当者が送金を指示する
- 承認権限を持つ別の担当者が承認する
という職務分掌が想定されていました。
しかし、銀行取引システムには「特権承認者」という権限があり、元CFOにはこの権限が付与されていました。
特権承認者は、アカウント発行、起票(送金指示)、承認を1人で実行できます。
第三者委員会は、元CFOが自ら本人名義口座への送金を起票し、自ら承認することで不正送金を行っていたと認定しています。
社内規程上は複数人による承認フローを設けても、システム上の特権権限がそれを迂回できれば、実際の統制にはなりません。
ソフトバンク内部監査は2024年に「不正送金を招く環境」と指摘
さらに本件では、この権限集中のリスクが不正発覚前に指摘されていました。
親会社ソフトバンクは2024年10月から12月にかけてイーエムネットジャパンへの内部監査を実施しています。
その結果、「銀行取引システムの権限分離」が要改善事項となりました。
第三者委員会の調査報告書によると、ソフトバンク側は、CFOに特権承認者権限があり、アカウント発行、送金指示、承認を1人で行えるため、不正送金を招く環境になっていると指摘しました。
これを受け、イーエムネットジャパンは元CFOの権限を「特権承認者」から通常の「承認者」へ変更し、権限変更に必要なワンタイムパスワード端末を別の管理者が保管するとして、2025年1月にソフトバンクへ改善済みと報告しました。
ところが実際には、ワンタイムパスワード端末は5台存在し、別管理とされたのは1台だけでした。
元CFOが以前から持っていた端末は手元に残り、その端末を使って一度変更された自身の権限を再び「特権承認者」へ戻しています。
社内の内部監査では、その後の権限設定をフォローアップしておらず、権限が元に戻されていたことを検出できませんでした。
「監査でリスクを指摘した」「権限を変更した」という形式的な対応だけではなく、変更後の権限一覧や認証デバイスの実在数まで継続確認する必要性を示す事例です。
金銭消費貸借契約書を偽造、監査向け資料も改ざん
第三者委員会は、不正送金を隠すための複数の工作も認定しています。
2024年12月、元CFOは会社口座から本人名義口座へ5,000万円、続いて3,000万円を送金しました。
財務・経理担当者に送金理由を説明するため、会社を貸主、自身を借主とする金銭消費貸借契約書を作成し、管理していた会社代表印を使用していたとされています。
さらに部下へ未収入金として会計処理するよう指示し、第三者へ口外しないよう求めていました。
会計監査への対応では、仕訳帳、合計残高試算表、現金実査関連資料などの数字を操作し、送金が監査資料上で見えないようにしていました。
第三者委員会は、一部の資金がFX口座へ入金され、2024年12月17~19日の取引で2,325万円の損失が発生していたことも確認しています。
従業員は疑念を持っていたが、内部通報先に元CFO自身が含まれていた
不正が長期化した背景には、権限管理だけでなく組織面の問題もありました。
第三者委員会によると、2025年半ばには財務・管理部門の担当者が元CFOによる資金流用を疑い始め、12月には高額な送金が本当に返済されるのか担当者間で相談していました。
しかし、2026年1月に社長をBCCへ入れたメールが送られるまで、社長や監査等委員への報告や内部通報には至りませんでした。
会社の内部通報制度では、コンプライアンス相談窓口の情報を確認する立場に元CFO自身が含まれていました。
不正の疑いを持つ対象者が通報制度の管理側にいる構造では、従業員が制度を利用しにくくなります。
東京証券取引所も2026年5月、元CFOについて社内で極めて強い立場にあり、従業員が指示に違和感を持ちながら是正行動を取らなかった点などを問題として挙げました。
東証が改善報告書を要求、2024年12月期の純利益は訂正で8割以上減少
不正行為は会社資金の流出だけでなく、上場会社としての開示にも影響しました。
東京証券取引所は2026年5月19日、イーエムネットジャパンに改善報告書の提出を求めるとともに、公表措置を実施しました。
東証によると、2023年12月期第3四半期から2025年12月期第3四半期までの決算短信などで、虚偽と認められる開示が行われました。
過年度決算の訂正により、2024年12月期の当期純利益は訂正前から8割以上減少しています。
東証は背景として、元CFOへの管理権限の集中、代表取締役による不正リスクへの認識不足、取締役会への監査・コンプライアンス情報の報告不足、内部監査の独立性不足、監査等委員との連携不足、内部通報制度への信頼不足などを挙げています。
再発防止では「特権承認者」を削除、社外通報窓口も新設
イーエムネットジャパンは2026年5月13日、第三者委員会の提言を踏まえた再発防止策を公表しました。
銀行取引システムについては、1人で送金できる「特権承認者」権限の割り当てを削除しました。
さらに、
- 特権権限の利用履歴を定期的に監視
- 各メンバーへ付与された権限一覧を定期確認
- 内部監査から取締役会への直接報告
- 監査等委員による会計データへの直接アクセス
- 内部監査業務の一部を外部へ委託
- 顧問弁護士への社外内部通報窓口を新設
などを実施するとしています。
「承認フローがある」だけでは内部不正を防げない
今回の事案は、経理・財務部門の内部不正対策で、規程とシステム設定を一致させる必要性を示しています。
規程上「起票者と承認者を分ける」と定めても、管理者権限を持つ人物が両方を実行できれば統制を迂回できます。
情報システム、内部監査、経理・財務部門では、少なくとも次を確認する必要があります。
- 送金の起票者と承認者をシステム上でも分離する
- 自分自身の権限を変更できないようにする
- 管理者・特権IDの付与を定期的に棚卸しする
- ワンタイムパスワード端末や認証デバイスを全数管理する
- 権限変更履歴を本人の所属部門とは別の部門で監視する
- 役員本人名義など通常ではない口座への送金をアラート化する
- 高額・連続・端数の少ない送金を継続監視する
- 銀行残高を会計担当者とは独立したルートで照合する
- 監査担当者が元データへ直接アクセスできるようにする
- 内部通報先から被通報者本人を完全に切り離す
同様に、財務・経理部門の責任者へ権限が集中した内部不正として、セキュリティ対策Labではベビーカレンダー、前CFOによる広告収益入金の不正着服疑いや、アンドエスティHD子会社ゼットン、経理責任者による約1.7億円の横領も取り上げています。
役職や勤続年数にかかわらず、「一人では完結できない仕組み」と、仕組み自体を書き換えられない権限分離を実装することが、内部不正の抑止と早期発見につながります。
出典
- 日本経済新聞(2026年10月1日)「ソフトバンク子会社の元CFO逮捕、1.7億円着服疑い 送金権限悪用か」
- 第三者委員会の調査報告書の公表及び役員報酬の減額に関するお知らせ/調査報告書(公表版) – イーエムネットジャパン
- 再発防止策に関するお知らせ – イーエムネットジャパン
- 改善報告書の徴求及び公表措置:株式会社イーエムネットジャパン – 東京証券取引所
- 内部統制報告書の訂正報告書の提出に関するお知らせ – イーエムネットジャパン
- 株主・投資家の皆様へ – イーエムネットジャパン
- グループ企業 – ソフトバンク
関連記事
 日本原子力研究開発機構で不正アクセス、175人分の個人情報漏えい―身分証・健康診断結果・マイナンバー含む
 損保ジャパン、4月の不正アクセスによるサイバー攻撃で最大約1,748万件の情報漏洩の可能性
 Microsoft 365のAutodiscoverがexample.comを誤ルーティングで住友電工 系ドメインのメール設定を提示か
 ネットワーク引越センター、ランサムウェア被害で情報の滅失・漏えいの恐れ-データベース削除後に暗号資産を要求
 佐賀大学でランサムウェア被害 事務情報システムのNASでファイル暗号化、教育・研究・診療システムへの影響は確認されず
 警察共済組合職員が個人情報を漏洩させSNSで販売|セキュリティ インシデント 事例
 巨人軍選手の個人情報さらした疑い 日本生命元社員の女逮捕
 宮崎県小林市の職員が友人の個人情報を盗み見て懲戒解雇
 東急リバブル 元従業員が転職先へデータを不正持ち出し 一部へダイレクトメールを送付

