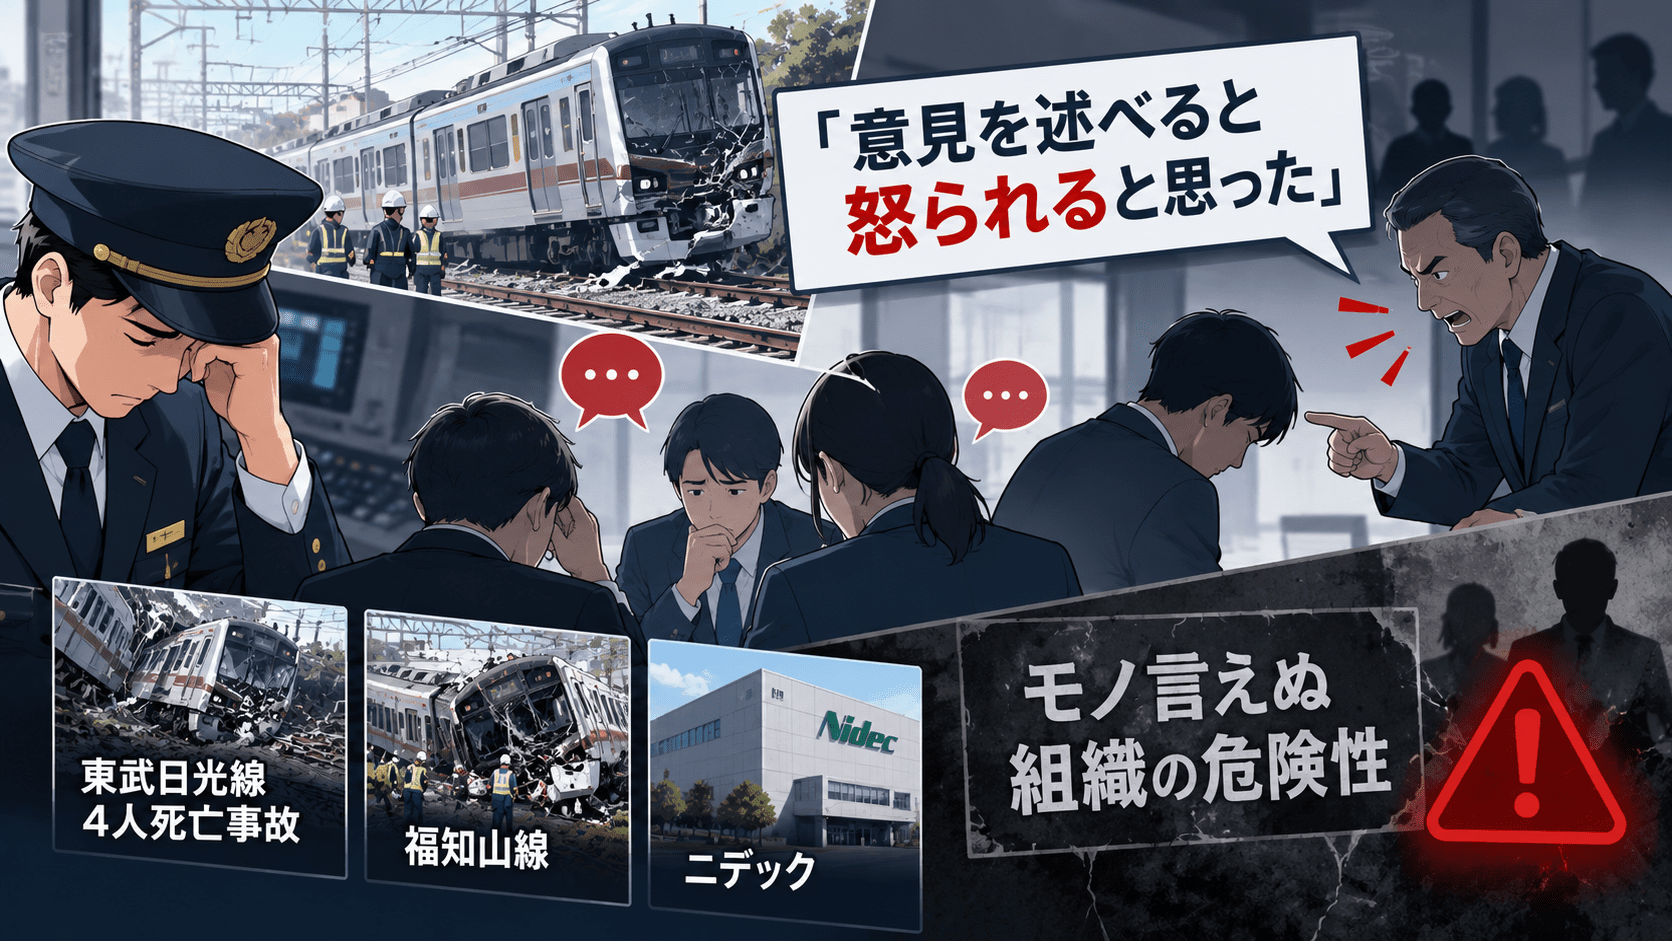
2026年8月20日、栃木県鹿沼市の東武日光線・新鹿沼駅構内で、除草作業中の作業員4人が特急列車と接触し死亡しました。
東武鉄道は9月30日、関係者への聞き取りや設備記録などを基にまとめた中間報告書を国土交通省関東運輸局へ提出しています。
この中間報告の内容を報じたTBSによると、事故発生のおよそ5分前、実質的に指揮を担っていた上司が作業員へ線路内に入るよう指示しました。列車が来るまでの時間が短いことに一部の作業員は疑問を感じていたものの、「意見を述べると怒られる」「余計なことを言うと揉め事になる」と考え、指示に従ったとされています。
さらに東武鉄道の施設部長は、会見で「現場で安全に関する意見や疑問を相互に確認・共有できる環境が整えられていなかった」と説明しています。
事故の最終的な原因については、警察と運輸安全委員会による調査が続いています。このため、現段階で「パワーハラスメントが事故原因だった」と法的・技術的に断定することはできません。
しかし、「危険だと思った人がいた」「それでも上司に言えなかった」という事実は、企業の安全管理や内部統制を考えるうえで重い意味を持ちます。
2005年のJR福知山線脱線事故でも、運転士が「日勤教育」を受けることへの懸念などから運転への注意をそらしたこと、ペナルティと受け取られることのある日勤教育や懲戒処分を用いた運転士管理が関与した可能性を、国の事故調査報告書が指摘しました。
2026年に第三者委員会の最終報告書が公表されたニデックの会計不正でも、「過度な業績プレッシャー」「権限集中」「牽制機能の不全」が原因として指摘され、同社自身が現在、「もの言えぬ風土」からの脱却を改善策に掲げています。
事故、不正会計、サイバーセキュリティインシデントは別の問題です。ただし、「上位者に反対すると不利益を受ける」「失敗を報告すると叱責される」「余計なことを言わない方が安全だ」と社員が学習した組織では、本来リスクを発見するために配置された人や制度まで機能しなくなるという共通点があります。
本稿では、セキュリティ対策Labで桐生正幸氏と入山茂氏が共同執筆した「モノ言えぬ組織」の犯罪心理学的分析も参照しながら、東武日光線事故、福知山線脱線事故、ニデックの会計不正に共通する「叱責が報告を止める構造」を整理します。
※今回の事故は「東武東上線」ではなく、東武日光線・新鹿沼駅構内で発生した事故です。
東武日光線4人死亡事故のサマリー
- 事故は2026年8月20日、東武日光線・新鹿沼駅構内で発生しました。
- 除草作業中の作業員4人が特急列車と接触し、死亡しました。
- 東武鉄道は9月30日、関東運輸局へ中間報告書を提出しました。
- 東武鉄道の公表資料によると、警察と運輸安全委員会による原因調査は継続中です。
- TBSが中間報告書の内容として報じたところでは、正式な「作業指揮者」が実際の指揮を上司へ委ねていました。
- 実質的に指揮した上司は、事故のおよそ5分前に線路内へ入るよう指示したとされています。
- 一部の作業員は列車到着までの時間が短いことに疑問を感じていました。
- しかし、「意見を述べると怒られる」「余計なことを言うと揉め事になる」と考え、異論を述べなかったと報じられています。
- 東武鉄道は、安全上の意見や疑問を相互に確認・共有できる環境が整っていなかったと説明しています。
- 現時点では、個別の言動が法令上のパワーハラスメントに該当したとの認定は確認されていません。
本当に問題なのは「見張り員がいなかった」ことではなく、危険を感じても声を上げられなかったこと
事故当時、線路上の作業には列車見張り員と中継見張り員が配置されていました。
つまり、形式上は安全を確認する人が存在していました。
それでも事故は防げませんでした。
TBSが報じた中間報告の内容によると、正式な作業指揮者は、線路上を移動しながら行う作業の経験がなく、見張り員の配置位置も具体的に指示していませんでした。さらに指揮者としての実務を現場にいた上司へ委ね、自身は施工記録用の写真撮影をしていたとされています。
その後、実質的に指揮を担った上司が線路内への立ち入りを指示しました。
ここで一部の作業員は「列車が来るまでの時間が短い」と感じました。
安全管理の最後の防波堤になり得たのは、この違和感です。
ところが、その違和感は発言に変わりませんでした。
設備やルールだけを見れば、見張り員を配置するという安全対策は存在します。しかし、その見張り員や作業員が上位者の判断へ異論を述べられないのであれば、人を配置した安全対策は形式だけ残して実質的な機能を失います。
この構造は、情報セキュリティでも同じです。
SOCアナリストを配置しても、誤検知を報告すると叱責されるためエスカレーションを避ける。従業員向けのインシデント報告窓口を作っても、フィッシングメールをクリックした社員が「怒られる」と思って報告しない。脆弱性管理の仕組みを導入しても、担当者が「納期を遅らせるな」と言われることを恐れ、高リスクの脆弱性を上司へ上げない。
制度が存在することと、制度が機能することは同じではありません。
入山茂氏氏が指摘した「モノ言えぬ組織」の5つの構造
セキュリティ対策Labでは、東洋大学現代社会総合研究所の入山茂氏と東洋大学の桐生正幸教授による共同執筆記事で、ニデックの不適切会計問題を題材に「モノ言えぬ組織」を分析しています。
「モノ言えぬ組織」に共通する構造を分析した記事では、次の5つが整理されています。
- 情報の仲介者の多層化
- 威圧的なマネジメント
- 「異論を唱えない」という歪んだ集団規範
- 閉鎖的な組織風土
- 正しさよりもコストと現状を重視する組織文化
同記事では、こうした構造が役職員の心理に影響し、情報の変質や上位者への服従を生み、内部不正のリスクを増幅する過程をモデル化しています。
今回の東武日光線事故へ、そのモデルをそのまま「原因」として適用することはできません。事故原因の調査は継続しているためです。
しかし、中間報告で明らかになった範囲と照らすと、少なくとも複数の共通点が見えます。
| 「モノ言えぬ組織」の構造 |
東武日光線事故で確認・報道されている内容 |
現時点の評価 |
| 情報・指揮系統の多層化 |
正式な作業指揮者が実質的な指揮を上司へ委ねていた |
関連する事実あり |
| 威圧的なマネジメント |
作業員が「意見を述べると怒られる」と認識していた |
心理的認識が報道されている |
| 異論を唱えない集団規範 |
時間が短いと疑問を持ちながら指示へ従った |
関連する事実あり |
| 閉鎖的な組織風土 |
東武鉄道自身が安全上の意見・疑問を共有できる環境が整っていなかったと説明 |
会社側説明あり |
| 正しさよりコスト・現状を優先 |
現時点の公表情報だけでは判断できない |
未確認 |
重要なのは、5項目すべてに無理に当てはめないことです。
それでも、「危険を認識した人が、その危険を伝えられなかった」という一点だけで、安全管理上は重大です。
「沈黙こそが最大の生存戦略」になると、安全装置が内側から無効化される
入山氏・桐生氏の別の記事、なぜパワハラは内部不正を生むのかでは、心理的安全性を欠く組織について「沈黙こそが最大の生存戦略」となる構造を指摘しています。
これは今回の事故を考えるうえでも示唆があります。
社員がある行動を選択するとき、業務上の正しさだけでなく、自分自身が受ける社会的な損失も無意識に計算します。
例えば、
- 危険を指摘すれば上司に怒られる
- ミスを報告すれば能力不足だと評価される
- 作業を止めれば工程を遅らせた責任を問われる
- 指示に反対すれば「扱いづらい社員」と見られる
- 問題をエスカレーションすれば人間関係が悪化する
といった経験が繰り返されると、「安全のために発言する」より「黙って指示に従う」方が、本人にとって合理的な行動になります。
ここに組織の危険があります。
社員個人が安全を軽視しているのではありません。
「安全を指摘する行動」に組織が罰を与える構造になっていれば、合理的な人ほど沈黙を選ぶ可能性があります。
本稿で整理する「報告抑制の連鎖」
入山氏・桐生氏の「モノ言えぬ組織」のモデルを、安全事故やサイバーセキュリティに拡張して考えると、リスクは次のような連鎖で増幅します。
危険・異常を認知する
→ 上司へ言うと叱責・不利益を受けると予測する
→ 発言、報告、エスカレーションを控える
→ 管理者は危険が存在しないと誤認する
→ 安全管理・内部統制が修正されない
→ 同じ危険が繰り返される
→ 重大事故・不正・サイバーインシデントとして顕在化する
本稿では、この状態を便宜上「報告抑制の連鎖」と呼びます。
この連鎖が厄介なのは、経営層のダッシュボード上ではむしろ「問題が少ない組織」に見えることです。
事故報告が少ない。
ヒヤリハットが少ない。
内部通報が少ない。
SOCからの重大エスカレーションが少ない。
従業員からのフィッシング報告が少ない。
これらは一見すると良好な数字です。
しかし、「事故がないから報告が少ない」のか、「報告すると怒られるから報告が少ない」のかでは意味が真逆です。
報告件数ゼロは、安全性の高さを示すとは限りません。
福知山線脱線事故でも「ミスを報告するコスト」が事故の背景にあった
この問題を考える際、2005年4月25日に発生したJR福知山線脱線事故は避けて通れません。
列車は半径304メートルの右カーブへ制限速度70km/hを大幅に上回る約116km/hで進入し、先頭から5両目までが脱線しました。乗客106人と運転士1人の計107人が死亡し、500人を超える人が負傷しました。
事故調査報告書は、直接的には運転士のブレーキ操作が遅れたことによって列車が高速でカーブへ進入したとしています。
しかし、それだけで原因分析は終わっていません。
事故調査報告書は、運転士が車掌と輸送指令員との交信に注意を払っていたことや、「日勤教育」を受けることを懸念して言い訳を考えていたことなどから、運転への注意がそれたと分析しました。
さらに、インシデントを起こした運転士に、本人からペナルティと受け取られる場合のある日勤教育や懲戒処分を行い、報告を怠ったり虚偽報告をした場合には、より厳しい教育や処分を行うというJR西日本の運転士管理方法が「関与した可能性」を指摘しています。
国土交通省による当時の調査でも、日勤教育では事故報告書や反省文の作成だけでなく、除草や清掃などの環境整備が行われる場合があり、教育対象者から見て再教育の趣旨や目的が不明瞭になっていた可能性が示されています。
ここで見るべきなのは、「厳しく指導したこと」そのものではありません。
ミスをしたあとに何が起こるかを恐れた結果、社員の注意や報告行動が安全確保とは別の方向へ向いたことです。
東武日光線事故と福知山線事故に共通する点
両事故の発生状況や技術的原因はまったく異なります。
それでも組織行動の観点では、次の共通点があります。
| 観点 |
東武日光線・新鹿沼駅事故 |
福知山線脱線事故 |
| 現場で生じていた懸念 |
列車到着までの時間が短いとの疑問 |
停止位置超過と、その報告・処分への懸念 |
| 社員が恐れていたもの |
「意見を述べると怒られる」「揉め事になる」 |
日勤教育、懲戒処分等への懸念 |
| 安全行動への影響 |
上位者の指示に異論を述べなかった |
運転以外の交信や言い訳等へ注意が向いた |
| 公的調査の状態 |
原因調査中 |
事故調査報告書で運転士管理方法の関与可能性を指摘 |
| 組織上の論点 |
安全上の意見を共有できる環境 |
再教育・処分と報告制度の設計 |
福知山線事故が残した教訓の一つは、「ミスをなくすために厳しくする」制度が、設計を誤れば「ミスを隠すインセンティブ」を生み得ることです。
ニデックでは「過度な業績プレッシャー」が内部統制そのものを上回った
鉄道事故とは別の領域ですが、ニデックの会計不正問題にも同じ組織メカニズムを見ることができます。
2026年に公表された第三者委員会の調査報告書では、会計不正の原因としてまず「過度な業績プレッシャー」が挙げられました。
報告書は、非現実的な目標設定と、その達成へ向けた極めて強いプレッシャーが存在し、それが経営幹部から事業部門や子会社へ伝わることで、会計不正を生み出したと分析しています。
さらに「権限の集中」と「牽制機能の不全」を問題視しました。
内部監査部門は、会計不正が頻発する根本原因に本社からの業績プレッシャーがあると認識しながら、その問題へ切り込むことを避けていたと第三者委員会は指摘しています。
つまり、内部監査という「異常を見つけて止める制度」が存在していても、組織内の権力構造やプレッシャーによって、その機能が弱められていました。
ニデック自身も現在、企業風土の刷新策として、社員との対話を通じて「意見を言えば変わる」という信頼関係を構築し、「もの言えぬ風土」を改善するとしています。
このニデック事案については、入山氏・桐生氏によるニデックを題材にした「モノ言えぬ組織」の分析で詳しく整理しています。
3事例で異なるのは「結果」、共通するのは「上に逆らうコスト」
| 事例 |
起きた結果 |
上位者・組織からの圧力 |
抑制された行動 |
調査・報告書上の位置づけ |
| 東武日光線・新鹿沼駅 |
作業員4人死亡 |
上司に意見すると怒られる、揉め事になるとの認識 |
安全上の疑問・異論 |
原因調査継続中。東武鉄道は安全上の意見を共有する環境の不備を説明 |
| JR福知山線 |
107人死亡、多数負傷 |
日勤教育・懲戒処分への懸念 |
運転への注意、正確な報告行動 |
事故調査報告書が運転士管理方法の関与可能性を指摘 |
| ニデック |
多数の会計不正 |
過度な業績プレッシャー、権限集中 |
経理・監査などの牽制、異論 |
第三者委員会が原因として明示 |
事故と不正を同列に扱うことはできません。
ただし、3事例から見えるのは、「正式な安全管理制度や内部統制が存在するだけでは足りない」という点です。
見張り員がいても言えない。
再教育制度があっても、処罰への恐れが安全行動を歪める。
内部監査部門があっても、権力の中心へ切り込めない。
制度を動かす人間が上位者を恐れて沈黙すれば、統制は紙の上にだけ残ります。
「ミスを叱責する文化」は、ミスを減らすのではなく報告を減らすことがある
管理職から見ると、厳しい指導には合理性があるように見えることがあります。
同じミスを繰り返してほしくない。
安全ルールを守らせたい。
納期や品質を守りたい。
セキュリティ事故を防ぎたい。
その目的自体に問題はありません。
問題は、社員が「何をしたら叱られるか」を学習する過程です。
社員が「危険行為をしたら指導される」と学習するのと、「危険を報告したら叱られる」と学習するのでは、結果がまったく異なります。
後者になると、社員は次のように行動します。
- ミスを自己処理する
- 上司へ報告する前に数字を整える
- 都合の悪いログや事実を後回しにする
- ヒヤリハットを正式報告しない
- 上位者の判断に反対しない
- 組織外から問題を指摘されるまで待つ
管理者から見ると「問題の少ない優秀な部署」になります。
実際には、問題が見えなくなっているだけかもしれません。
必要なのは「叱らない組織」ではなくJust Culture
この議論を「社員を叱ってはいけない」と理解するのも適切ではありません。
故意の違反、重大な怠慢、不正行為まで免責すれば、安全も内部統制も成立しません。
航空安全分野で使われる考え方の一つが「Just Culture」です。
欧州航空安全機関(EASA)の安全管理ルールでは、組織は職員にエラー、インシデント、ハザードの報告を促すべきだとしています。通常の経験や訓練に照らして行われた行動・判断について、報告情報を前線職員への非難や責任追及のために利用しないという原則も示されています。
同時に、安全上の責任そのものをなくす考え方ではありません。
必要なのは、
「報告したこと」と「危険な行為をしたこと」を分ける
ことです。
事故・ミス・誤操作の第一報をした社員に対して、事実確認より先に叱責すれば、次の社員は報告しません。
一方、故意の隠蔽、意図的なルール違反、悪質な不正まで許容する必要はありません。
「率直な報告は保護する。しかし故意の不正や重大な逸脱には責任を求める」という境界を、事故が起きる前に明文化しておく必要があります。
サイバーセキュリティでも「モノ言えぬ組織」は技術対策を無効化する
この問題は鉄道や会計に限りません。
企業の情報セキュリティでは、重大インシデントを最初に認知する人が、セキュリティ部門とは限りません。
一般社員、システム管理者、外部委託先、ヘルプデスク、開発者、SOCアナリストが最初の違和感を持つことがあります。
フィッシングメールをクリックした社員が報告できない
「また騙されたのか」と怒られる職場では、クリックした社員ほど報告を遅らせます。
攻撃者に認証情報を入力してしまった場合、早く報告できればパスワード変更やセッション失効などの初動を取れるケースがあります。
訓練で見るべきなのも、クリック率だけではありません。
実際に不審メールを認識した後、どれだけ早く報告できる組織かという「報告行動」が確認対象になります。
SOC担当者が誤検知を恐れてエスカレーションしない
「そんなアラートで起こすな」と何度も叱責されれば、夜間担当者は次第にエスカレーションの閾値を上げます。
結果として、本当に必要なアラートまで「もう少し様子を見よう」と判断する可能性があります。
監視ツールの検知性能だけを改善しても、最後に人間が報告をためらえば検知から対応へつながりません。
脆弱性を見つけても納期を優先する
開発者が重大な脆弱性を発見しても、
「リリースを止めた責任を取れるのか」
「またセキュリティ部門が細かいことを言っている」
という反応が常態化していれば、脆弱性は技術課題ではなく組織課題になります。
バックアップが復旧できないと知っていても言えない
バックアップ取得率100%というKPIがあっても、担当者が復元テストの失敗を報告できなければ、ランサムウェア感染後に初めてバックアップが使えないことが判明します。
数字上の統制と実際の復旧能力が乖離する典型例です。
経営層・情シス・CSIRTが確認したい「報告を止める文化」の兆候
セキュリティ対策Labでは、入山氏・桐生氏による「モノ言えぬ組織」度合いのチェックと処方箋も公開しています。
今回の東武日光線事故を踏まえると、情報システム部門やCSIRTでも次の状態がないか確認できます。
- 上司の判断へ異論を述べると評価が下がると社員が感じている
- ミスを報告した社員が、事実確認より先に公開の場で叱責される
- インシデントを報告すると「なぜ防げなかった」と報告者個人を責める
- ヒヤリハットや誤操作の報告件数が極端に少ない
- 管理職によってインシデント報告件数に大きな差がある
- 外部委託先が発注者の判断へ異論を言えない
- セキュリティ担当者が事業部門の納期や売上目標に反対できない
- 会議で管理職の案に反対する発言がほとんど出ない
- 「前もこれで大丈夫だった」がリスク受容の理由になる
- 問題を早期報告した人より、問題を表面化させなかった人の評価が高い
- セキュリティ事故の第一報より、責任者への説明資料作成が優先される
- インシデントレビューが「誰がミスしたか」の特定で終わる
複数が当てはまる場合、技術対策だけを追加しても十分ではありません。
「報告率」を安全・セキュリティのKPIに入れる
事故やセキュリティインシデントを減らしたい企業では、「事故件数ゼロ」を目標に置きがちです。
しかし、事故件数だけを強く評価すると、現場には「事故として記録しない」というインセンティブが生まれます。
安全やセキュリティの成熟度を見るには、次の指標を組み合わせる方が実態を把握しやすくなります。
| 指標 |
確認する内容 |
| ヒヤリハット報告数 |
軽微な異常が現場から上がっているか |
| 不審メール報告率 |
従業員が発見後に報告行動を取れているか |
| インシデント第一報までの時間 |
ミスや異常を隠さず早期共有できているか |
| SOCエスカレーション時間 |
担当者が判断を抱え込んでいないか |
| 匿名通報と実名報告の比率 |
通常のラインで発言できない問題がないか |
| 報告後の是正完了率 |
報告しても放置される組織になっていないか |
| 同一事象の再発率 |
個人への注意だけで終わらず仕組みを変えたか |
| 部署・管理職別の報告数 |
特定部署だけ異常に「静か」ではないか |
報告が増えたから組織が危険になったとは限りません。
隠れていた問題が見えるようになった可能性があります。
管理職の「第一声」を変える
報告文化は制度だけでは作れません。
社員が次も報告するかどうかを決めるのは、ミスや異常を報告した瞬間の上司の反応です。
例えば社員が、
「フィッシングメールにパスワードを入力してしまいました」
と報告したとき、第一声が、
「なんでそんなものに引っかかったんだ」
であれば、その場にいる他の社員も学習します。
「失敗すると責められる」ではなく、「失敗を報告すると責められる」と学習してしまいます。
まず必要なのは、
- 報告を受ける
- 被害拡大を止める
- 事実を保存する
- 原因を調べる
- 故意・重大な逸脱の有無を含め責任を評価する
という順序です。
責任を問わないのではなく、責任追及を初動対応より前に置かないということです。
上司を経由しない「安全停止」とエスカレーション経路を作る
今回の東武日光線事故から、企業がもう一つ確認したいのは「上司そのものがリスク要因になった場合、誰に言えるか」です。
通常の報告経路が、
担当者 → 課長 → 部長 → 経営層
だけであれば、課長の判断へ疑問を感じた担当者は課長本人へ異論を言わなければなりません。
安全やセキュリティでは、通常の指揮命令系統とは別の経路が必要です。
- 現場作業を停止できる権限
- CSIRTへの直接エスカレーション
- セキュリティ責任者へのホットライン
- 内部監査・コンプライアンスへの別系統報告
- 匿名通報
- 委託先から発注元安全部門への直接報告
- 緊急時に管理職の承認なしでアカウントや接続を遮断できる条件
特に委託・再委託がある業務では、「誰が作業責任者なのか」「誰が中止を命令できるのか」「危険を感じた人が誰に直接言えるのか」を曖昧にしないことが必要です。
EASAの安全管理指針でも、複数の組織や多層の委託が関係する業務では、責任と権限、報告経路、組織間のコミュニケーションを明確にし、許容できない安全リスクを職員が直接通知できる仕組みを確認する考え方が示されています。
机上演習では「上司が間違っている状況」を入れる
インシデント対応訓練や机上演習でも、技術的な判断だけを試すと、この問題を見逃します。
例えば次のシナリオを入れることができます。
- 部長が「顧客への影響はないことにしておけ」と指示する
- 経営層がランサムウェア感染端末を業務継続のためネットワークへ戻すよう求める
- 大口顧客への納期を理由に、重大脆弱性を抱えたまま本番公開するよう求められる
- 上司が個人情報漏えいの可能性を個人情報保護委員会へ報告しない方針を示す
- 外部委託先の担当者が危険を指摘したが、発注側管理職が作業継続を要求する
このとき評価するのは、正解を知っているかだけではありません。
「役職が上の人へ反対できるか」
「反対した社員を組織が守れるか」
「直属上司を飛び越えて報告できるか」
まで確認します。
これは、技術的なインシデント対応能力とは別の、組織としての安全能力です。
東武日光線事故が企業に突き付けるのは「ルールを守れ」だけではない
事故後にルールを追加し、教育を増やし、チェックリストを増やすことは必要な場合があります。
しかし、今回明らかになった「意見を述べると怒られると思った」という証言を考えると、それだけでは足りません。
社員が危険に気づいていたにもかかわらず発言しなかったのであれば、課題は知識不足だけではないからです。
安全ルールを知っている。
危険にも気づいている。
それでも言えない。
この状態では、教育を追加して「危険に気づける人」を増やしても、最後の発言段階で止まります。
企業が確認すべきなのは、
「社員は危険に気づけるか」
だけではなく、
「危険に気づいた社員が、役職に関係なく『止めるべきだ』と言えるか」
です。
経営層が見るべきなのは「問題件数」ではなく「悪いニュースが上がる速度」
東武日光線事故、福知山線事故、ニデックの事案を並べると、事故・不正の種類は異なります。
しかし、いずれも「現場に存在した懸念や問題が、組織の上位者や統制機能へ適切に反映されるか」という問題につながります。
経営層にとって怖いのは、問題が多い会社だけではありません。
「問題の報告が異常に少ない会社」も同じです。
事故ゼロ。
内部通報ゼロ。
ヒヤリハットゼロ。
重大アラートゼロ。
セキュリティ事故ゼロ。
これらの数字だけで「安全な会社」と判断すると、経営層自身が組織の沈黙に取り込まれます。
本当に確認すべきなのは、悪いニュースが発生したとき、何分・何時間・何日で意思決定者まで届くかです。
ミスをした人が処分を恐れる前に報告できるか。
若手社員がベテラン管理職へ反対できるか。
委託先が発注者の危険な要求を止められるか。
内部監査が経営トップへ不都合な事実を提示できるか。
その能力が、安全管理、内部統制、サイバーセキュリティに共通する「最後の防波堤」になります。
出典
 ジェイ・ウィル・パートナーズが不正アクセスにより約7000名の個人情報漏洩の可能性
 辺野古沖転覆事故、文科省が教育基本法14条違反・政治的活動を史上初の認定
 オカムラ、タイ連結子会社で不正アクセスと情報漏えいの疑いを公表-ランサムウェア グループ DragonForceが犯行声明
 TanStackのnpmパッケージ42件にサイバー攻撃でマルウェアが混入、GitHub Actions 経由で認証情報窃取の恐れ(CVE-2026-45321)
 金融庁がウリ信用組合に一部業務停止命令-元役員が20年超にわたり累計14億円の顧客預金を着服刑事告発を検討
 ランサムウェアグループ AiLockとは-規制当局への通報を武器にする新興RaaS、ポスト量子暗号を採用した技術的特徴を解説
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで

