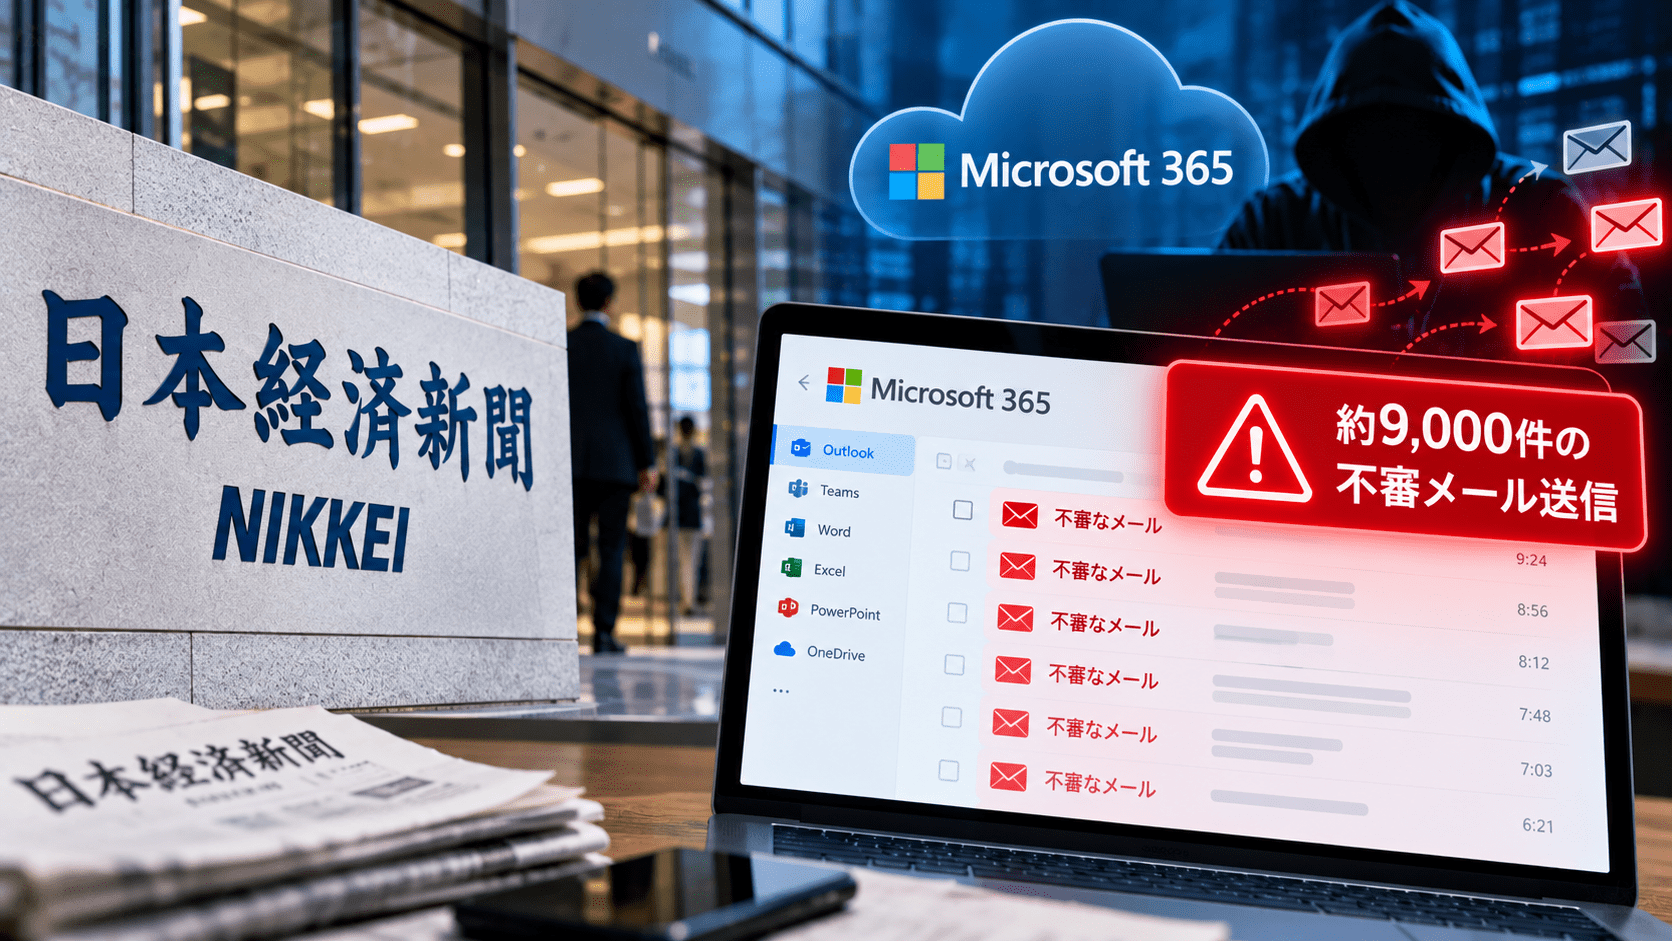
日本経済新聞社は2026年10月4日、社員が利用していたMicrosoft 365アカウントがサイバー攻撃を受け、社内外に約9,000件の不審メールが送信されたと公表しました。
第三者が当該アカウントへ不正にログインしたとみられ、送信先のメールアドレスや氏名に加え、一部メールの内容が漏えいしたとみられています。
不審メールは9月30日、社内のほか、複数の社員とやり取りがあった取材先などへ送信されました。内容は悪性サイトへの誘導を目的としたものでした。
日本経済新聞社は当該アカウントのパスワードを変更し、その後は不正ログインを確認していないとしています。個人情報保護委員会へ報告するとともに、侵害範囲や漏えいした個人情報の件数について調査を続けています。
2026年には、日本エネルギー経済研究所、日本化粧品工業会、大阪・関西万博の再委託先などでもMicrosoft 365アカウントへの不正アクセスが相次いでいます。各事案の原因や影響は異なりますが、クラウドメールのアカウントが侵害されることで、「メール閲覧・情報漏えい」と「正規アカウントを悪用したフィッシングメール送信」が同時に発生する事例が続いています。
日本経済新聞社のMicrosoft 365不正アクセスのサマリー
- 日本経済新聞社が2026年10月4日に公表
- 社員が利用するMicrosoft 365アカウントがサイバー攻撃を受けた
- 第三者が不正にログインしたとみられる
- 9月30日に社内外へ約9,000件の不審メールを送信
- 送信先には社内のほか、社員とやり取りがあった取材先なども含まれる
- 不審メールは悪性サイトへ誘導する内容
- 送信先のメールアドレス、氏名、一部メール内容が漏えいしたとみられる
- 個人情報の対象件数や侵害範囲は調査中
- 個人情報保護委員会へ報告済み
- 当該アカウントのパスワードを変更
- パスワード変更後、不正ログインは確認されていない
- 不審メールの送信先へ個別に連絡し、メール削除を依頼
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月4日 |
| 対象組織 | 日本経済新聞社 |
| 対象サービス | Microsoft 365 |
| インシデント | アカウントへの不正ログイン、なりすましメール送信 |
| 不審メール | 約9,000件 |
| 送信日 | 2026年9月30日 |
| 送信先 | 社内、取材先など社外関係者 |
| 情報漏えい | 送信先メールアドレス、氏名、一部メール内容が漏えいしたとみられる |
| 対応 | パスワード変更、送信先への連絡、調査継続 |
| 個人情報保護委員会 | 報告済み |
約9,000件の不審メールを社内外へ送信
日本経済新聞社によると、9月30日、侵害されたMicrosoft 365アカウントから社内外へ約9,000件のメールが送信されました。
送信先には社内アドレスだけでなく、複数の社員とメールでやり取りしていた取材先などの外部関係者も含まれます。
メールは悪性サイトへ誘導する内容でした。
Microsoft 365の正規アカウントが侵害されると、攻撃者は実在する社員のメールアドレスから社外関係者へメールを送信できます。
受信者から見ると、
- 過去にやり取りした実在社員から届く
- 正規企業ドメインから送信される
- 過去のメールや連絡先情報を攻撃者が閲覧している可能性がある
という条件が重なるため、単純な送信元偽装より信用されやすくなります。
今回、日経やグループ会社の関係者を装ったメールが今後増える可能性があるとして、日本経済新聞社は不審なメールへの注意を呼びかけています。
フィッシングメールの基本的な確認方法は、フィッシング詐欺とは?手口や対策を解説でも整理しています。
送信先の氏名・メールアドレス、一部メール内容が漏えいしたとみられる
日本経済新聞社は、今回の不正アクセスに伴い、
- メール送信先のメールアドレス
- 氏名
- 一部メールの内容
が漏えいしたとみられると説明しています。
ただし、10月4日時点では、漏えいした個人情報の具体的な件数や侵害されたメールボックスの範囲について調査中です。
そのため、約9,000件という不審メール送信件数を、そのまま「個人情報漏えい9,000件」と表現することはできません。
日本経済新聞社は個人情報保護委員会へ報告し、影響範囲の調査を続けています。
関連:日経グループへのサイバー攻撃のまとめ―相次ぐインシデント Microsoft 365やGoogle Workspaceへ不正アクセスで個人情報漏洩の恐れ
パスワード変更後は不正ログインを確認せず
日本経済新聞社は、侵害されたアカウントのパスワードを変更しました。
その後、不正ログインは確認されていないとしています。
また、約9,000件のメール送信先へ個別に連絡し、不審メールの削除を依頼しています。
侵入経路については、10月4日の公表では具体的な手法は示されていません。
そのため今回の日経の事案を、フィッシングによる認証情報窃取、パスワードリスト攻撃、MFA突破など特定の手法によるものと断定することはできません。
国内で相次ぐMicrosoft 365アカウントへの不正アクセス
2026年には、日本国内でもMicrosoft 365アカウントを対象とした不正アクセスが複数公表されています。
直近では、日経と同様にメール送信やメールボックス内の情報へ影響が及んだ事例が続いています。
| 組織 | 公表 | Microsoft 365への影響 | 主な被害・影響 |
|---|---|---|---|
| 日本経済新聞社 | 2026年10月4日 | 社員アカウントへ不正ログイン | 約9,000件の不審メール、氏名・メールアドレス・一部メール内容の漏えいのおそれ |
| 日本エネルギー経済研究所 | 2026年9月11日、10月2日続報 | 所員6名のアカウントへ不正アクセス | メール5,417件閲覧痕跡、ファイル3,272件閲覧、2,798件ダウンロード痕跡 |
| 日本化粧品工業会 | 2026年9月14日 | 職員1名のメールアカウントへ不正アクセス | フィッシングメール4,026通送信、475通のメール・添付ファイル持ち出しの可能性 |
| 大阪・関西万博の再委託先 | 2026年8月20日 | 再委託先のMicrosoft 365アカウントへ不正アクセス | 関係者・出演者のメール、添付ファイル、個人情報が不正アクセス対象となった可能性 |
これらはすべて同一の攻撃グループや同一手法によるものと確認された事案ではありません。
一方で、「Microsoft 365の正規アカウントが第三者に利用され、メールやクラウド上の情報へアクセスされる」という構図が共通しています。
日本エネルギー経済研究所では6アカウント、2,798件のダウンロード痕跡
一般財団法人日本エネルギー経済研究所は9月11日、第三者によるフィッシング攻撃で所員6名のMicrosoft 365アカウントが不正アクセスを受けたと公表しました。
調査では、
- メール閲覧の痕跡:5,417件
- ファイル閲覧の痕跡:3,272件
- うちダウンロードの痕跡:2,798件
が確認されました。
10月2日の続報では、詳細調査の結果、メールアドレス759件、氏名・役職・所属23件などが漏えいした可能性があり、パスポート情報13件については漏えいが確認されたと公表しています。
759件のメールアドレスのうち、755件には氏名、36件には電話番号、5件には口座名義・口座番号などの金融関係情報も含まれていました。
詳細は、日本エネルギー経済研究所のMicrosoft 365不正アクセスで整理しています。
日本化粧品工業会では4,026通のフィッシングメールを送信
日本化粧品工業会では、職員が利用するMicrosoft 365メールアカウント1件が不正アクセスを受けました。
8月12日、侵害されたアカウントから職員を装うフィッシングメール4,026通が送信されています。
外部専門機関による調査では、メールボックスに保存されていた475通のメールと添付ファイルが第三者の環境へ持ち出された可能性も確認されました。
同工業会が公表した調査結果では、7月30日に受信したフィッシングメールを起点に、第三者が用意したデバイスコードを職員が正規のMicrosoftサインイン画面で承認したことが侵害につながったとされています。
この手法では、偽のMicrosoftログイン画面だけを警戒していても防げない場合があります。
日本化粧品工業会は、パスワード再設定だけでなく、認証トークンの一括無効化や認証設定の見直し、監視強化などを行いました。
詳細は、日本化粧品工業会のMicrosoft 365不正アクセスで確認できます。
大阪・関西万博の再委託先もフィッシングからMicrosoft 365を侵害
公益社団法人2025年日本国際博覧会協会は8月20日、委託業務を担う再委託先でMicrosoft 365への不正アクセスが発生したと公表しました。
発端は5月13日に再委託先の従業員が受信した、海外企業を装うフィッシングメールでした。
不正アクセスの対象となった可能性があるメールと添付ファイルには、
- 関係者の氏名
- 所属
- 役職
- メールアドレス
- 電話番号
- 勤務シフト
- 担当業務
- 見積書・請求書の担当者情報
- イベント出演者の氏名・肩書・写真
- スピーチ原稿
- 進行台本
- ステージへの登壇・退場動線
などが含まれていました。
一般来場者の個人情報やクレジットカード情報が含まれていたことは確認されていません。
この事案は、自社社員だけでなく、委託先・再委託先のMicrosoft 365アカウントが侵害された場合でも、委託元が保有する情報へ影響が波及することを示しています。
詳細は、大阪・関西万博の再委託先で発生したMicrosoft 365不正アクセスで整理しています。
「Microsoft 365の脆弱性が多発」ではなくアカウント侵害が中心
これらの事案を「Microsoft 365そのものの脆弱性が相次いで悪用されている」と解釈するのは正確ではありません。
日本エネルギー経済研究所、日本化粧品工業会、大阪・関西万博の再委託先では、いずれもフィッシングが侵入の端緒として公表されています。
日経の事案では具体的な侵入経路は公表されていません。
共通するリスクは、Microsoft 365がメール、連絡先、クラウドファイル、認証基盤など業務上の重要データを集約しているため、1つの正規アカウントが侵害されるだけでも、
- メールボックス内の情報閲覧
- 添付ファイル・クラウドファイルの取得
- 取引先・顧客情報の把握
- 正規アカウントからのフィッシングメール送信
- 侵害された組織を起点とした二次攻撃
へ発展しやすい点です。
パスワード変更だけではなくセッション・MFA・メール設定も確認
Microsoftは、Microsoft 365のメールアカウントが侵害された場合の対応として、単にパスワードを変更するだけでなく、攻撃者がアクセスを維持できる設定が残っていないか確認する手順を案内しています。
主な確認項目は次のとおりです。
- 侵害されたアカウントを一時的に無効化する
- アクティブなサインインセッションを失効させる
- 既存のリフレッシュトークンを無効化する
- 登録済みMFAデバイス・認証方法に不審な追加がないか確認する
- 不審なOAuthアプリやユーザー同意を削除する
- 受信トレイの転送・自動振り分けルールを確認する
- メールボックスの委任設定を確認する
- サインインログと監査ログを調査する
日本化粧品工業会の事例で認証トークンの一括無効化が実施されたように、攻撃者がすでに認証済みセッションを取得している場合は、パスワード変更だけでは既存セッションが直ちに無効にならないケースも考慮する必要があります。
MFAを導入していてもフィッシング耐性を確認する
Microsoftは、SMS、メールOTP、プッシュ通知など従来型のMFAについて、高度なフィッシングでは第二要素が傍受・悪用される可能性があるとして、フィッシング耐性のあるMFAへの移行を推奨しています。
候補には、
- パスキー
- FIDO2セキュリティキー
- Windows Hello for Business
- 証明書ベース認証
などがあります。
Microsoft Entra IDではConditional AccessのAuthentication Strengthを利用し、対象ユーザーへフィッシング耐性のある認証方式を要求できます。
パスキーの仕組みとメリットも、フィッシングで再利用できるパスワードや認証コードを減らす選択肢として確認できます。
情報システム部門が確認したいMicrosoft 365の監視項目
Microsoft 365を利用している企業では、今回のような大量メール送信が発生してから気付くのではなく、その前段階の異常を検知できるか確認します。
具体的には、
- 通常とは異なる国・地域・IPアドレスからのサインイン
- 短時間での大量メール送信
- 大量のファイル閲覧・ダウンロード
- 新規MFA方法の登録
- 不審なOAuthアプリへの同意
- メール自動転送ルールの新規作成
- 外部へのメール転送
- 既知ユーザーの通常と異なる端末・ブラウザ利用
- Impossible Travelなど不自然なサインイン
- ユーザーリスク・サインインリスクの上昇
を監視対象にします。
フィッシングを起点とした認証情報窃取では、従業員が不審メールに気付いて報告できるかも初動を左右します。訓練の設計や運用方法は標的型攻撃メール訓練で整理しています。
出典
- 日経にサイバー攻撃 不審メール、社内外に9000件 – 日本経済新聞
- 不正アクセスによる情報漏えいに関するお詫びとお知らせ – 一般財団法人日本エネルギー経済研究所
- 不正アクセスによる情報漏えいに関するお詫びとお知らせ(続報) – 一般財団法人日本エネルギー経済研究所
- 弊会職員のMicrosoft-365メールアカウントへの不正アクセスに関するご報告 – 日本化粧品工業会
- 再委託先における不正アクセス事案による関係者・イベント出演者に関する個人情報の漏えい等に関するご報告とお詫び – 2025年日本国際博覧会協会
- Respond to a compromised email account in Microsoft 365 – Microsoft
- Phishing-resistant MFA – Microsoft
関連記事
 日経グループへのサイバー攻撃のまとめ―相次ぐインシデント Microsoft 365やGoogle Workspaceへの不正アクセスで個人情報漏洩の恐れ
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 住友重機械工業が不正アクセスに関する続報と個人情報漏洩を発表
 DeepSeekのiOS版はデータが暗号化されず、ByteDance(TikTok の運営)へユーザー情報が送信される可能性
 筑波大学の委託先「ライクキッズ」のランサムウェアによる個人情報漏えい、保護者ら最大2,294件に影響の可能性
 ランサムウェア グループ Kawa4096 がオリエンタル・ガード・リサーチへのサイバー攻撃と不正アクセスを主張
 ルイ・ヴィトン(Louis Vuitton) 韓国-6月の不正アクセスで個人情報漏洩を発表
 総務省がIIJへ行政指導、サイバー攻撃による情報漏洩で再発防止策を要請
 米 マンパワーでランサムウェアで個人情報漏洩-約14万4,000人分の個人情報に影響

