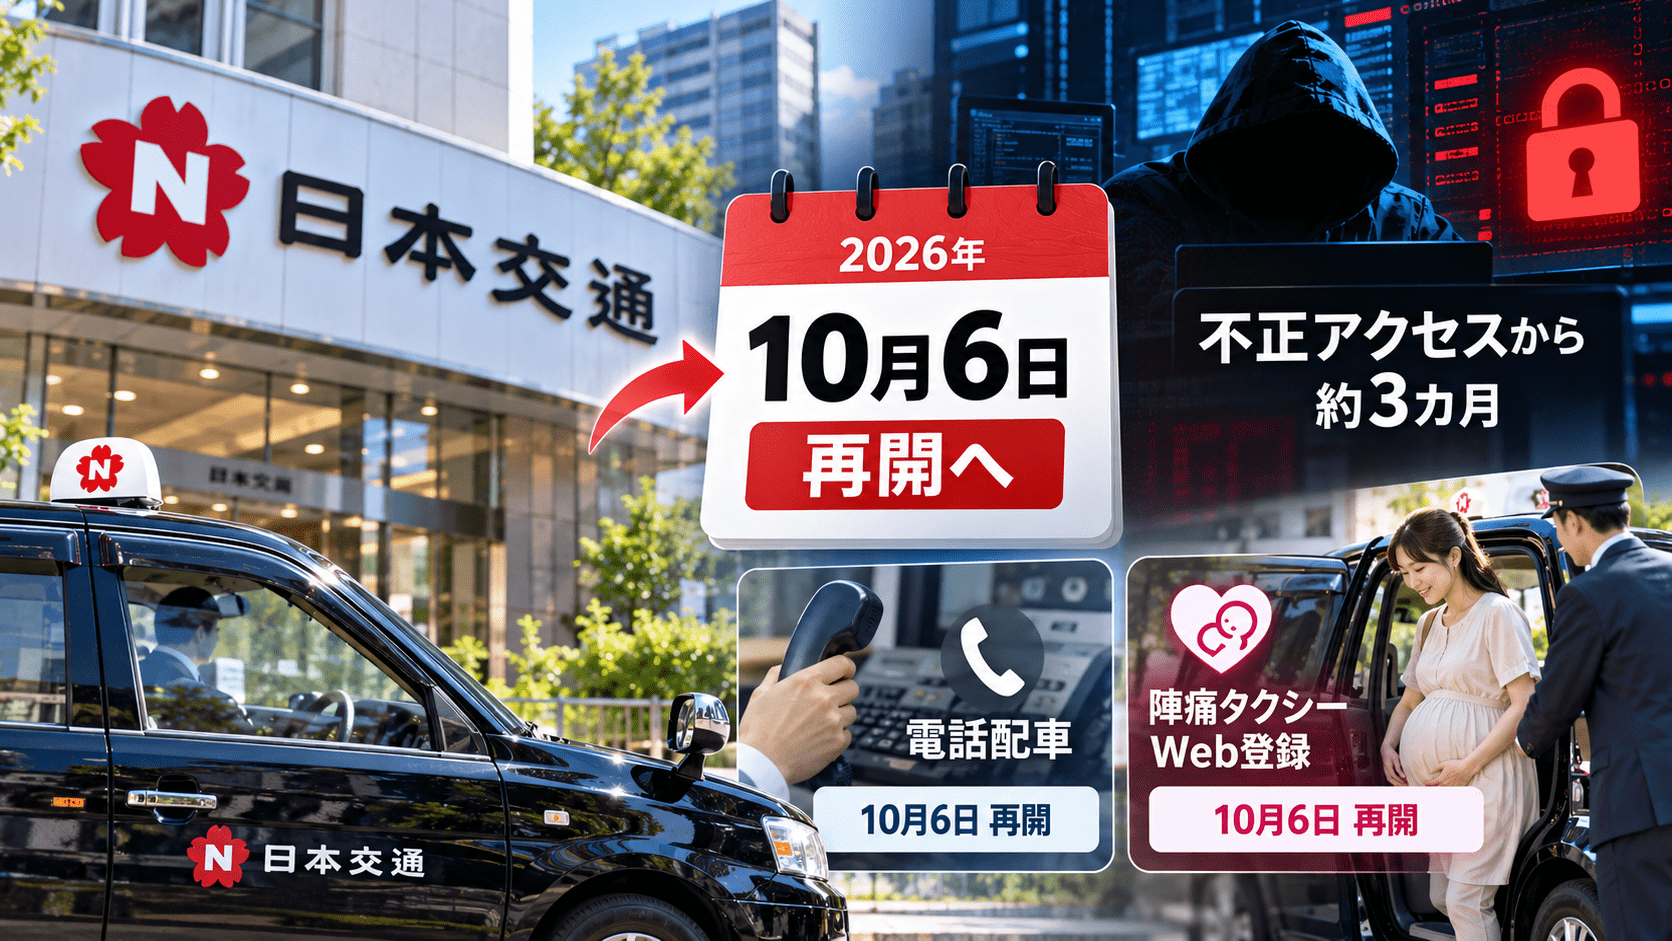
日本交通株式会社は2026年10月5日、7月の不正アクセスに伴い停止していた一部サービスについて、10月6日11時から運用を再開すると発表しました。
再開対象は、電話によるタクシー配車サービスと、東京・立川・横浜・埼玉の「陣痛タクシー」Web登録フォームです。
日本交通は、外部のセキュリティ専門機関によるセキュリティ診断と再発防止策の検証を重ね、システムの安全性を確認したとしています。
一方、7月時点で停止していたハイヤーWeb受注・予約管理システムは今回の復旧対象には記載されていません。また、8月19日に公表した「保有ファイルの一部が外部流出した」件について、今回の発表では流出情報の内容や対象範囲に関する追加情報は示されていません。
日本交通の一部サービス復旧のサマリー
- 日本交通は2026年10月5日、一部サービスの再開予定を公表しました。
- 再開予定は10月6日11時です。
- 電話によるタクシー配車サービスを再開します。
- 「陣痛タクシー」のWebフォーム登録も再開します。
- 対象は東京23区・武蔵野市・三鷹市、立川、横浜、埼玉です。
- 日本交通は外部セキュリティ専門機関による診断と再発防止策の検証を実施しました。
- システムの安全性が確認されたことを受けて再開するとしています。
- 2026年7月11日に社内システムへの不正アクセスとマルウェア感染が発生していました。
- 8月19日には、同社保有ファイルの一部が外部へ流出していたことを公表しています。
- ハイヤーWeb受注・予約管理システムは、今回の復旧対象として記載されていません。
- 情報流出の具体的な内容や対象範囲についても、今回の発表では追加情報は示されていません。
| 項目 | 内容 |
|---|---|
| 発表日 | 2026年10月5日 |
| 再開予定 | 2026年10月6日11時 |
| 再開するサービス | 電話によるタクシー配車、陣痛タクシーWeb登録 |
| 不正アクセス発生 | 2026年7月11日未明 |
| 攻撃 | 外部からの不正アクセス、マルウェア感染 |
| 情報流出 | 保有ファイルの一部が外部流出していることを確認済み |
| 安全確認 | 外部セキュリティ専門機関による診断・再発防止策の検証 |
| ハイヤーWeb受注・予約管理 | 今回の復旧対象には記載なし |
電話によるタクシー配車を約3カ月ぶりに再開
日本交通では7月11日未明、社内システムへの外部からの不正アクセスとマルウェア感染が発生しました。
被害拡大を防ぐためシステムの遮断などを実施した影響で、
- ハイヤーWeb受注・予約管理システム
- 電話によるタクシー配車サービス
- 一部の社内向けシステム
- 陣痛タクシーのWeb登録フォーム
などが利用できない状態になっていました。
タクシー利用者には、代替手段としてタクシーアプリ「GO」、タクシー乗り場、流し車両の利用を案内していました。
今回、電話によるタクシー配車サービスについては10月6日11時から運用を再開する予定です。
7月11日の不正アクセス発生から約3カ月を経て、主要な顧客向けサービスの一つが復旧することになります。
日本交通の不正アクセス発生時の状況については、セキュリティ対策Labの「日本交通、マルウェア感染と不正アクセスでシステム停止」で整理しています。
陣痛タクシーのWeb登録も東京・立川・横浜・埼玉で再開
同じく10月6日11時から、陣痛タクシーのWebフォームによる登録も再開する予定です。
対象は次の4サービスです。
- 日本交通:東京23区・武蔵野市・三鷹市
- 日本交通立川
- 日本交通横浜
- 日本交通埼玉
陣痛タクシーの登録フォームは、不正アクセス発生後の7月13日から利用停止が続いていました。
今回の発表では、セキュリティ診断と再発防止策の検証を経てシステムの安全性を確認したうえで、登録受付を再開するとしています。
外部専門機関による診断と再発防止策の検証後に再開
日本交通は、単にシステムを元の状態へ戻したのではなく、外部のセキュリティ専門機関による確認を実施したと説明しています。
公式発表では、
- セキュリティ診断
- 再発防止策の検証
- システムの安全性確認
を重ねたうえで一部サービスを再開するとしています。
7月の不正アクセス検知直後には、社内ネットワークの隔離やシステム遮断によって被害拡大を抑える措置を取っていました。
インシデント後の復旧では、業務を早期に再開するだけでなく、侵害された可能性のある環境をそのまま再接続しないことが必要です。
原因調査、侵害範囲の特定、マルウェアの除去、認証情報の見直し、再侵入経路の閉鎖などを進め、安全性を確認したシステムから段階的に戻す方法が取られます。
今回の日本交通の発表も、停止していた全システムを一括して再開するのではなく、一部サービスから段階的に復旧する内容です。
ハイヤーWeb受注・予約管理は今回の復旧対象に記載なし
7月13日の第1報では、電話配車とともにハイヤーWeb受注・予約管理システムも停止対象として公表されていました。
しかし10月5日の「一部サービスの復旧について」で再開対象として示されているのは、
- 電話によるタクシー配車
- 陣痛タクシーWeb登録
です。
ハイヤーWeb受注・予約管理システムや、一部の社内向けシステムについては今回の発表で復旧対象として記載されていません。
そのため、今回の発表を「日本交通の全システムが全面復旧した」と表現するのは適切ではありません。
8月には保有ファイルの一部が外部流出したことを確認
日本交通は8月19日の第4報で、不正アクセスの調査中に、同社が保有していたファイルの一部が外部へ流出していることを確認したと公表しました。
7月22日の第3報では、同社から流出した疑いのある情報をインターネット上で確認していましたが、その後の調査で実際の外部流出を確認した形です。
一方、
- 流出したファイルの具体的な内容
- 個人情報が含まれていたか
- 対象人数・件数
- 顧客、取引先、従業員への影響範囲
については、これまでの公式発表では明らかにされていません。
10月5日の一部サービス復旧発表でも、情報流出調査に関する新たな結果は示されていません。
セキュリティ対策Labでは、攻撃発生後にランサムウェアグループ「AiLock」が日本交通への攻撃を主張していたことも確認しています。ただし、AiLockの関与は日本交通が公式に認定したものではありません。詳細は「ランサムウェアグループAiLockが日本交通へのサイバー攻撃を主張」で整理しています。
システム停止から復旧まで約3カ月、業務継続の課題を示す事例
日本交通では、タクシーそのものの運行が全面停止したわけではありません。
電話配車が利用できない期間も、
- タクシーアプリ「GO」
- タクシー乗り場
- 流し営業中の車両
を利用できました。
一方、電話配車を利用していた顧客や、Webフォームを使った陣痛タクシー登録では長期の影響が続きました。
また、10月2日には愛のタクシーチケット株式会社が、日本交通から同社へのタクシーチケット受け渡し遅延によって、会員への請求が遅れる可能性を公表しています。
サイバー攻撃によるシステム停止は、自社のWebサービスだけでなく、顧客の利用経路、法人契約、決済・請求など周辺業務にも影響する場合があります。
情報システム部門が確認したい復旧判断
今回のように、攻撃後に長期間システムを停止して段階的に復旧する事例では、復旧判断を事前に決めておく必要があります。
特に、
- どのサービスを優先して復旧するか
- 安全性を誰が確認するか
- 外部専門機関による診断をどの段階で実施するか
- 復旧後に再感染・再侵入をどう監視するか
- 代替手段をどの程度の期間維持できるか
- 顧客や取引先へ復旧状況をどの単位で公表するか
をインシデント対応計画に含めます。
日本交通の事例では、7月の侵害後もGOアプリなど別経路でタクシー利用を継続しつつ、安全性を確認できた電話配車・Webフォームから復旧する段階的な対応となっています。
出典
- 一部サービスの復旧について – 日本交通株式会社
- 弊社システムへの不正アクセスによるシステム停止に関するお詫びとご報告 – 日本交通株式会社
- 弊社システムへの不正アクセスによるシステム停止について(第4報) – 日本交通株式会社
- 一部タクシー事業者のご請求遅延見込に関するご報告 – 愛のタクシーチケット株式会社
関連記事
 総合研究奨励会、元業務執行理事による約9,000万円の不正行為 全理事・監事を交代、法人解散も検討
 ロシア 軍参謀本部情報総局「第20局」が東京を拠点に物資調達
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も

