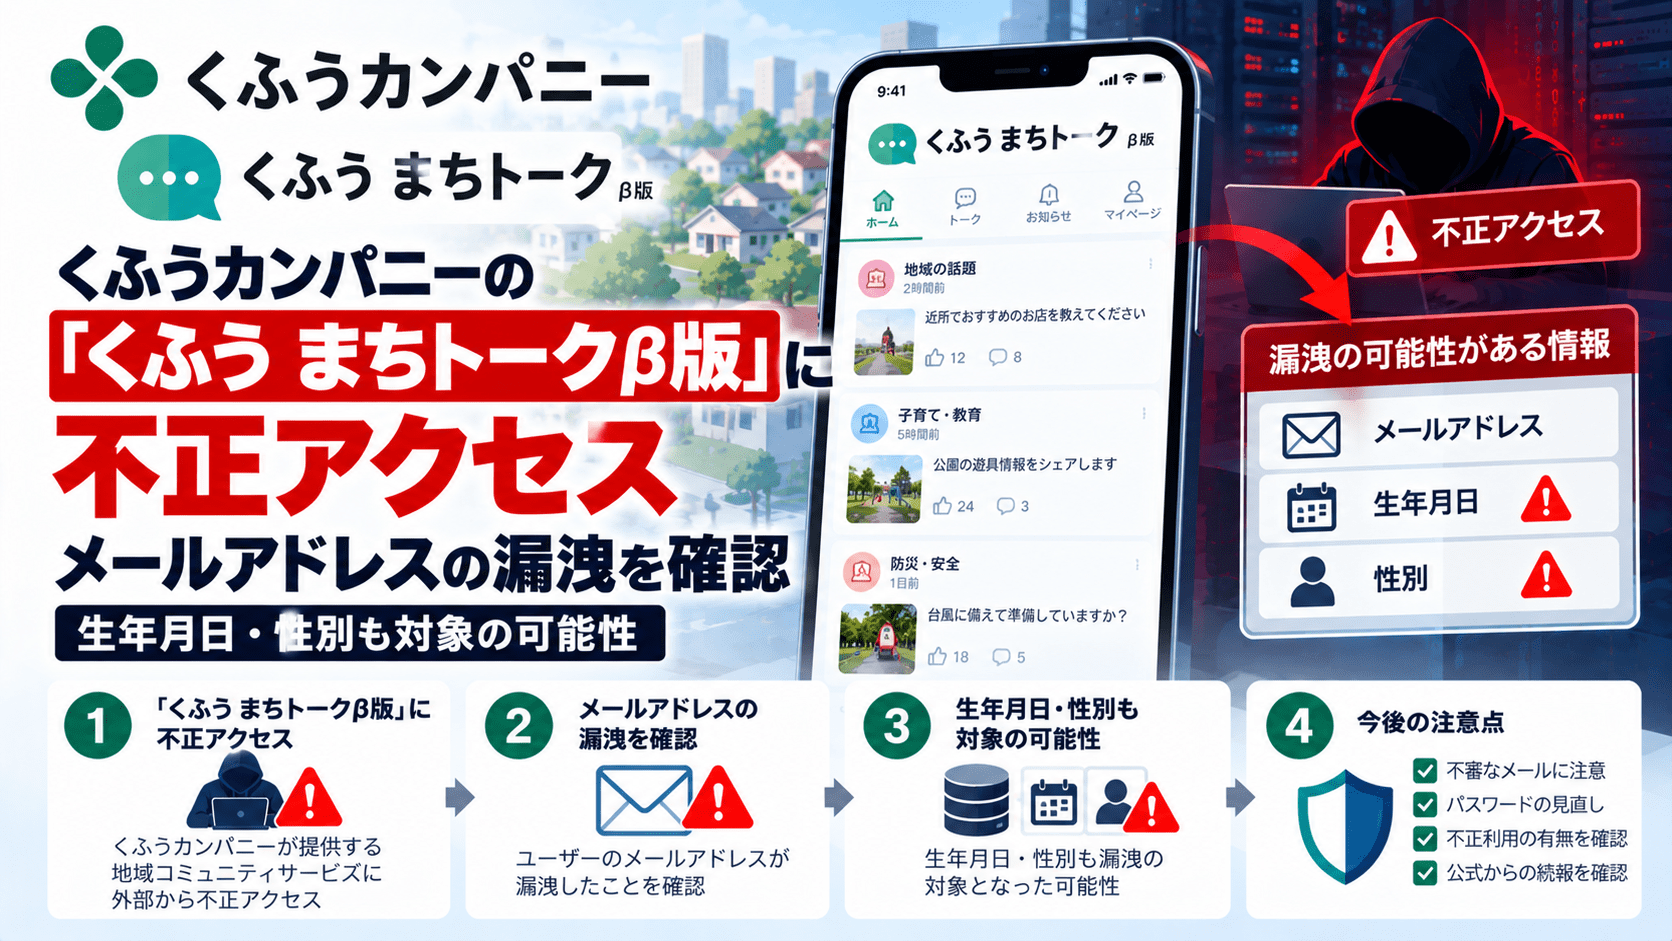
株式会社くふうカンパニーは2026年10月5日、同社が運営する「くふう まちトークβ版」が第三者から不正アクセスを受け、一部利用者の個人情報が外部に漏洩したと公表しました。
現時点で漏洩が確認されている情報はメールアドレスで、少なくとも1名について漏洩を確認しています。また、生年月日と性別についても漏洩した可能性があり、同社が影響範囲を調査しています。
くふうカンパニーは10月2日に不審なアクセスを確認して調査を開始し、第三者による不正アクセスを確認した後、被害拡大を防止する措置を実施しました。10月5日には「くふう まちトークβ版」のサービスを停止しています。
くふう まちトークβ版への不正アクセスのサマリー
- くふうカンパニーが2026年10月5日に不正アクセスを公表
- 対象サービスは「くふう まちトークβ版」
- 10月2日に不審なアクセスを確認し、調査を開始
- 第三者による不正アクセスを確認
- メールアドレスの漏洩を確認
- 少なくとも1名のメールアドレスが漏洩
- 生年月日、性別は漏洩した可能性
- その他の利用者への影響範囲は調査中
- 被害拡大を防止するための措置を実施
- 10月5日にサービスを停止
- 個人情報保護委員会へ報告
- 対象者へ順次個別連絡
- 安全を確認した後にサービスを再開する予定
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月5日 |
| 対象サービス | くふう まちトークβ版 |
| 不審なアクセス確認日 | 2026年10月2日 |
| 漏洩確認済み情報 | メールアドレス |
| 漏洩確認済み人数 | 少なくとも1名 |
| 漏洩した可能性がある情報 | 生年月日、性別 |
| 影響範囲 | 調査中 |
| サービス停止 | 2026年10月5日 |
| 当局対応 | 個人情報保護委員会へ報告 |
| 再開 | 安全確認後を予定 |
10月2日に不審なアクセスを確認
くふうカンパニーは2026年10月2日、「くふう まちトークβ版」に対する不審なアクセスを確認し、調査を開始しました。
その後、第三者による不正アクセスであることを確認しています。
同社は被害拡大を防ぐための措置を実施し、10月5日にサービスを停止しました。
10月5日の公表時点では、攻撃者がどのような方法でサービスへ侵入したのか、脆弱性が悪用されたのか、認証情報が使われたのかなど、具体的な攻撃経路は明らかにされていません。
少なくとも1名のメールアドレス漏洩を確認
くふうカンパニーが漏洩を確認している情報はメールアドレスです。
10月5日時点では、少なくとも1名の利用者についてメールアドレスが外部に漏洩したことを確認しています。
一方、
- 生年月日
- 性別
については「漏洩した可能性がある情報」として公表されています。
そのほかの利用者への影響や対象人数については調査中です。
そのため、現時点では「何人分の個人情報が漏洩した」と全体件数を断定することはできません。
「漏洩確認」と「漏洩の可能性」を分けて公表
今回の発表では、情報の状態が明確に分けられています。
漏洩を確認
- メールアドレス
漏洩した可能性
- 生年月日
- 性別
生年月日や性別については、外部へ漏洩したことが確定したという発表ではありません。
また、氏名、住所、電話番号、パスワード、クレジットカード情報などについて、10月5日の発表では漏洩情報として挙げられていません。
対象利用者へ順次個別に連絡
くふうカンパニーは、メールアドレスの漏洩が確認された利用者と、情報漏洩の可能性がある利用者へ順次個別に連絡しています。
また、個人情報保護委員会への報告も実施しました。
調査によって新たな事実や影響を受けた利用者が確認された場合は、公式ページで追加情報を公表するとともに、対象者へ個別に案内するとしています。
くふうカンパニーを装ったフィッシングに注意
くふうカンパニーは、漏洩した情報が悪用され、不審なメールが送られる可能性があるとして利用者へ注意を呼びかけています。
特に、
- 株式会社くふうカンパニー
- くふう まちトークβ版
などを名乗るメールには注意が必要です。
同社は、メールでパスワードやクレジットカード番号を尋ねることはないと説明しています。
不審なメールを受け取った場合は、本文に記載されたURLへアクセスしたり、添付ファイルを開いたりしないよう案内しています。
実際の情報漏洩事件を利用し、
- 「情報漏洩の対象になっています」
- 「本人確認が必要です」
- 「アカウントを再設定してください」
- 「補償のためカード情報を入力してください」
などと誘導するフィッシングが行われる可能性があります。
フィッシングメールの見分け方や企業側の対策は、セキュリティ対策Labのフィッシングメールとは?概要や手口を解説でも整理しています。
サービスは安全確認後に再開予定
「くふう まちトークβ版」は10月5日から停止しています。
くふうカンパニーは、
- 影響範囲の特定
- 原因調査
- 不正アクセス防止措置
- サービスの安全確認
を進め、安全が確認でき次第、サービスを再開するとしています。
再開時期は現時点で示されていません。
情報システム部門が確認したいポイント
今回の事案では、影響範囲と原因がまだ調査段階です。
企業が同様のWebサービスを運営している場合は、次の点を確認できます。
不審アクセス検知後の停止基準を決める
不審なアクセスを検知した場合、
- 即時遮断するのか
- 一部機能だけ停止するのか
- サービス全体を停止するのか
を事前に決めておくことで、初動判断を早められます。
漏洩確定情報と可能性のある情報を分ける
インシデント初期には調査が完了していないことがあります。
その場合、
- 漏洩を確認した情報
- 漏洩した可能性がある情報
- 現時点で対象外と確認した情報
を分けて公表することで、利用者の誤解を減らせます。
個別通知と公表を並行する
対象者が特定できている場合は個別連絡を行いながら、サービス全体の利用者には公式ページで状況を周知する必要があります。
漏洩後のフィッシングも想定する
メールアドレスが漏洩した場合、漏洩そのものだけでなく、その後のフィッシングやなりすまし連絡への備えも必要です。
利用者へ、
- 正規メールで要求しない情報
- 正しい問い合わせ窓口
- 不審メールを受信した際の対応
まで案内することで、二次被害を抑えやすくなります。
情報漏洩が発生した場合の初動や対象者通知、再発防止策は、セキュリティ対策Labの企業の情報漏洩対策と発生時の対応でも整理しています。
出典
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

