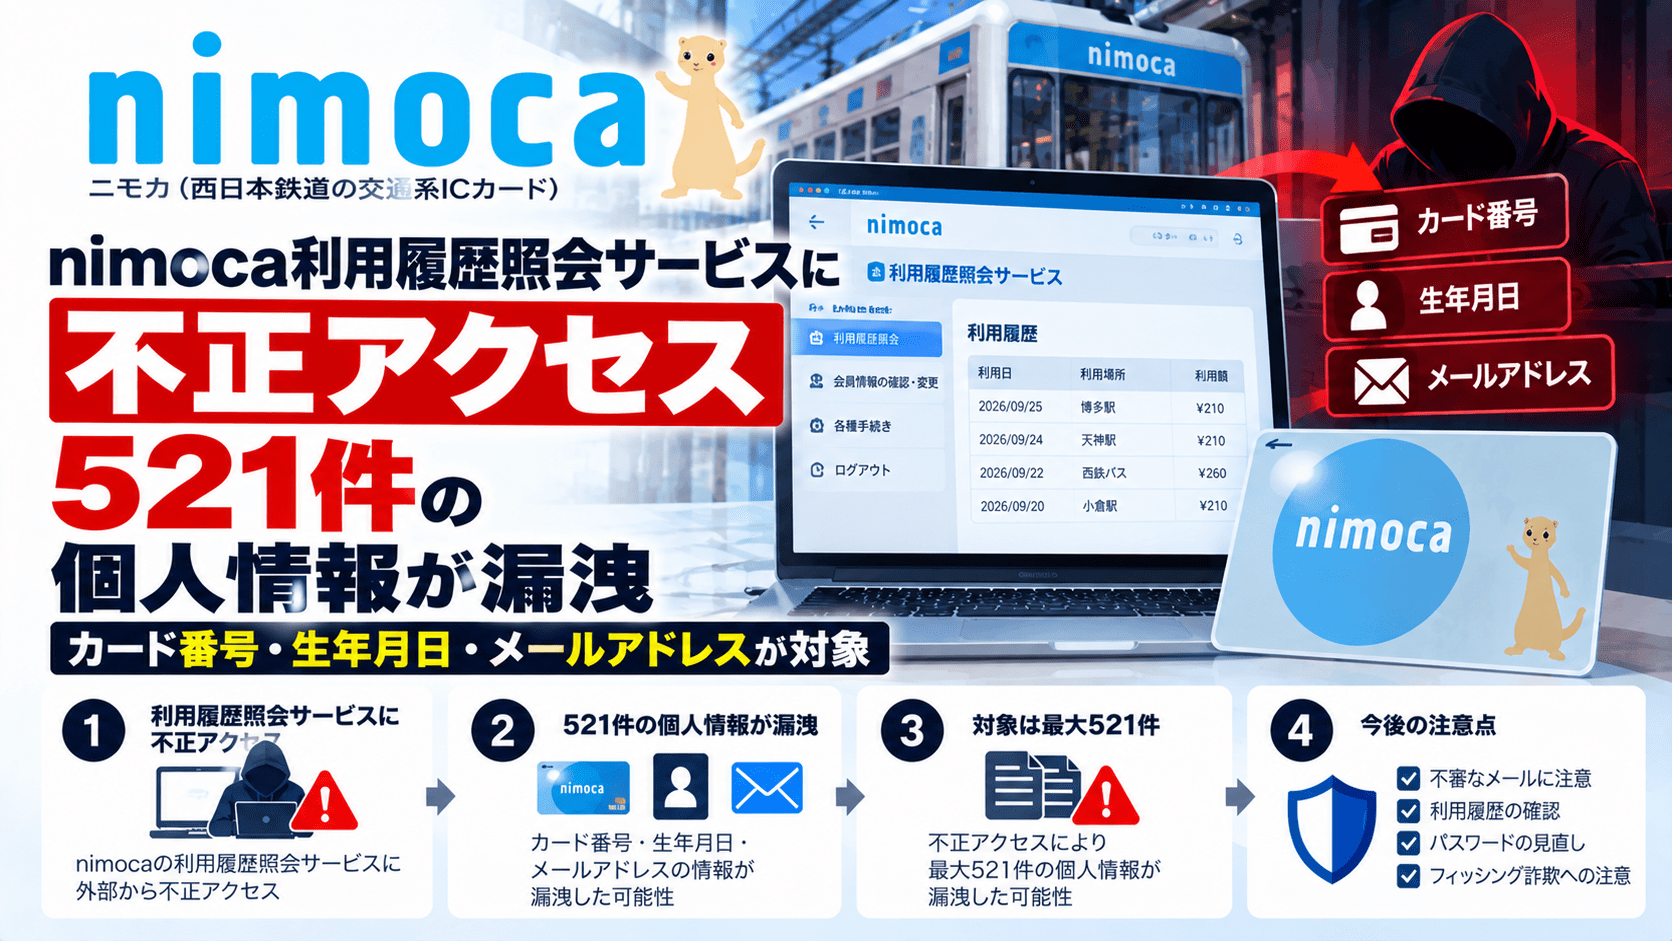
株式会社ニモカは2026年10月6日、交通系ICカード「nimoca」の利用履歴照会サービスが第三者から不正アクセスを受け、一部利用者の個人情報が漏洩したと公表しました。
不正アクセスは10月4日0時頃から17時40分まで発生し、521件の情報漏洩を確認しています。対象となったのは、nimocaのカード番号、生年月日、利用履歴照会サービスへ登録されたメールアドレスです。
氏名、住所、電話番号、性別、nimocaの利用履歴については漏洩を確認していません。また、nimocaに関する他のシステムやデータベースへの不正アクセスも確認されていないとしています。
ニモカは10月4日17時40分から利用履歴照会サービスを停止し、原因と影響範囲の調査を進めています。nimocaカード自体は通常通り利用できます。
nimoca不正アクセスのサマリー
- 株式会社ニモカが2026年10月6日に情報漏洩を公表
- 対象は「nimoca 利用履歴照会サービス」
- 第三者による公開Webサービスへの不正アクセスを確認
- 不正アクセスの発生期間は10月4日0時頃~17時40分
- 情報漏洩は521件
- 漏洩した情報はnimocaカード番号、生年月日、登録メールアドレス
- カード番号はカード裏面に記載された「NR」で始まる17桁の英数字
- 氏名、住所、電話番号、性別、利用履歴の漏洩は確認されていない
- nimocaの他のシステムやデータベースへの不正アクセスは確認されていない
- 10月4日9時頃、「身に覚えのないメールが届いた」と利用者から問い合わせがあり調査を開始
- 一部利用者には、登録情報の一部を含むメールがサービスから自動送信されていた
- 不審メールは攻撃者から直接送信されたものではなく、利用履歴照会サービスの正規機能から自動送信されたもの
- 10月4日17時40分から利用履歴照会サービスを停止
- nimocaカードは通常通り利用可能
- 10月6日時点で情報が不特定多数に公開された事実や、不正利用された事実は確認されていない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月6日 |
| 対象サービス | nimoca 利用履歴照会サービス |
| 発生日時 | 2026年10月4日0時頃~17時40分 |
| 情報漏洩件数 | 521件 |
| 漏洩した情報 | nimocaカード番号、生年月日、登録メールアドレス |
| 漏洩を確認していない情報 | 氏名、住所、電話番号、性別、利用履歴 |
| 他システムへの影響 | 不正アクセスは確認されず |
| サービス停止 | 10月4日17時40分から |
| nimocaカード | 通常通り利用可能 |
| 二次被害 | 10月6日時点で不正利用・不特定多数への公開は確認されず |
「身に覚えのないメール」で不正アクセスが発覚
ニモカによると、10月4日9時頃、利用者からnimocaコールセンターへ「身に覚えのないメールが届いた」との問い合わせがあり、調査を開始しました。
その結果、nimoca利用履歴照会サービスへ第三者が不正アクセスしていたことが判明しました。
不正アクセス自体は同日0時頃から発生しており、サービスを停止した17時40分まで続いていたとしています。
今回の事案では、セキュリティ製品や監視システムからのアラートではなく、利用者からの問い合わせが調査開始のきっかけになっています。
正規サービスから登録情報を含むメールが自動送信
今回の事案で特徴的なのは、利用者が受信したメールが、攻撃者から直接送信されたものではない点です。
ニモカによると、利用履歴照会サービスでは、利用者が所定の情報を入力すると、登録されているメールアドレス宛にメールが自動送信される仕組みになっています。
第三者による不正アクセスに伴い、この正規機能が利用され、一部利用者の登録メールアドレスへ登録情報の一部を含むメールが送信されました。
つまり、
「第三者がnimocaを装った偽メールを送った」
という事案ではなく、
「nimocaの正規Webサービスが不正に操作され、その結果として正規システムからメールが送信された」
という形です。
ニモカは、不正アクセスの具体的な手法や、どの機能がどのように悪用されたのかについては公表していません。
521件のカード番号・生年月日・メールアドレスが漏洩
ニモカが情報漏洩を確認した件数は521件です。
対象となった情報は、
- 利用者が登録しているnimocaカード番号
- 生年月日
- 利用履歴照会サービスへ登録されているメールアドレス
です。
nimocaカード番号は、カード裏面に記載されている「NR」で始まる17桁の英数字です。
一方で、
- 氏名
- 住所
- 電話番号
- 性別
- nimocaの利用履歴
については漏洩を確認していません。
そのため、今回「521件の利用履歴が漏洩した」という事案ではありません。
漏洩したのは、利用履歴照会サービスに登録されていたカード番号、生年月日、メールアドレスです。
nimocaの利用履歴自体は漏洩を確認せず
サービス名称が「利用履歴照会サービス」であるため、乗車駅や利用日時、決済履歴などの交通利用データが漏洩したようにも見えますが、ニモカは利用履歴について漏洩を確認していないと明記しています。
また、今回の不正アクセスについて、
「nimocaサービスに関する他のシステムやデータベースへの不正アクセスは確認されていない」
としています。
したがって、現時点で確認されている影響は、公開Webサービスである利用履歴照会サービスの一部情報に限定されています。
利用履歴照会サービスを全面停止、カード利用には影響なし
ニモカは10月4日17時40分から、利用履歴照会サービスを停止しました。
停止しているのは、
- 新規登録
- 利用履歴照会
- その他、利用履歴照会に関する全サービス
です。
一方、交通系ICカードとしてのnimoca自体は通常通り利用できます。
電車やバスなどの交通利用や、店舗での電子マネー利用まで停止しているわけではありません。
ニモカは原因および影響範囲の調査と並行し、サービス再開に向けた対応を進めています。
カード番号・生年月日・メールアドレスの組み合わせに注意
今回漏洩した情報には、氏名や住所は含まれていません。
一方、
- nimocaカード番号
- 生年月日
- メールアドレス
が組み合わさっています。
こうした情報は、それだけで銀行口座やクレジットカードから直接出金できるものではありませんが、今後のなりすまし連絡やフィッシングの材料として悪用される可能性には注意が必要です。
例えば、
- 「nimocaの不正アクセス対象者です」
- 「カード情報の再登録が必要です」
- 「利用履歴照会サービス再開のため本人確認してください」
- 「情報漏洩に伴う補償手続きが必要です」
など、今回の実際のインシデントを利用した偽メールやSMSが送られる可能性があります。
ニモカも、身に覚えのない不審なメールを受信した場合、メールに記載されたURLへアクセスせず、コールセンターへ連絡するよう呼びかけています。
フィッシングメールの代表的な手口や確認方法は、セキュリティ対策Labのフィッシングメールとは?概要や手口を解説でも整理しています。
「正規システムから届いたメール」でも身に覚えがあるか確認する
今回の事案では、第三者が送信元を偽装したメールではなく、nimocaの正規サービスから自動メールが送られています。
そのため、
「送信元ドメインが正しいから安全」
だけでは、不審な操作を判断できないケースがあります。
利用者側では、
- 自分がその操作を行ったか
- パスワード再設定や登録確認を自分で要求したか
- メールが届く直前にサービスを操作したか
まで確認する必要があります。
身に覚えのない正規サービスからの通知は、第三者が自分のアカウントや登録情報に対して何らかの操作を試みている兆候になる場合があります。
企業側でも、パスワードリセット、本人確認、メールアドレス変更などの自動通知について、利用者が不正操作に気付きやすい文面や問い合わせ導線を用意することが有効です。
公開Webサービスでは「他システムへ到達できない設計」も被害抑制につながる
ニモカは今回、利用履歴照会サービス以外のシステムやデータベースへの不正アクセスは確認していません。
公開Webサービスはインターネットから誰でも接続できるため、攻撃対象になりやすいシステムです。
企業では、
- 公開Webサービス
- 会員システム
- 社内システム
- 基幹データベース
- 決済システム
などを適切に分離し、1つのWebサービスが侵害されても他システムへ容易に到達できない構成にすることで、被害範囲を限定できます。
今回の具体的なシステム構成は公表されていないため、ネットワーク分離が被害拡大を防いだと断定することはできません。
一方、公開サービスへの攻撃を前提に、アクセスできるデータや後続システムを必要最小限にする考え方は、Webサービス全般のセキュリティ設計で確認したい項目です。
情報システム部門が確認したいWebサービスの対策
今回の原因や攻撃手法は調査中ですが、公開Webサービスを運用する企業では次の点を確認できます。
本人確認機能が情報照会に悪用されないか
パスワード再設定、会員情報確認、登録メール送信などの機能では、入力内容によって、
- 登録の有無
- メールアドレス
- 生年月日
- 会員番号
- その他の登録情報
が第三者に推測・取得されないか確認します。
自動化された大量アクセスを検知する
公開Webサービスでは、短時間に多数の利用者情報へ照会を試みる攻撃が行われる場合があります。
- 同一IPからの大量リクエスト
- 短時間の連続操作
- 多数アカウントへの試行
- 通常と異なるUser-Agentやアクセスパターン
を検知・制限できる仕組みを確認します。
利用者からの問い合わせをインシデント検知へつなげる
今回のニモカでは、利用者からの「身に覚えのないメール」という問い合わせが調査開始につながりました。
コールセンターやカスタマーサポートに寄せられる、
- 身に覚えのないメール
- パスワード変更通知
- ログイン通知
- 登録情報変更
- 不審な請求
などを、単発の問い合わせとして処理するだけでなく、セキュリティ部門へエスカレーションする基準を定めておく方法があります。
漏洩後のフィッシングを想定して案内する
情報漏洩後は、攻撃者が実際の事件を利用したフィッシングを行う可能性があります。
企業は「漏洩した情報」だけでなく、
- 会社からパスワードを聞くことはない
- SMSで再登録を要求しない
- 補償手続きでカード番号を入力させない
など、利用者が今後受け取る可能性がある不審連絡まで想定して案内すると判断しやすくなります。
情報漏洩発生時の調査、影響範囲の特定、利用者通知などは、企業の情報漏洩対策と発生時の対応でも整理しています。
出典
関連記事
 スルガ銀行が髙野総合会計事務所のランサムウェア被害で個人情報漏洩の可能性を発表
 ニデック プレジションのベトナム子会社へ不正アクセスで5万ファイルが情報漏洩
 SSL.comの脆弱性により、不正なSSL証明書が発行される
 扶桑電通、クラウドストレージへの不正アクセスで個人情報 2万6,489件に漏えいの可能性 認証情報を不正利用
 国際平和拠点ひろしまのウェブサイトが不正アクセスにより改ざん
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

