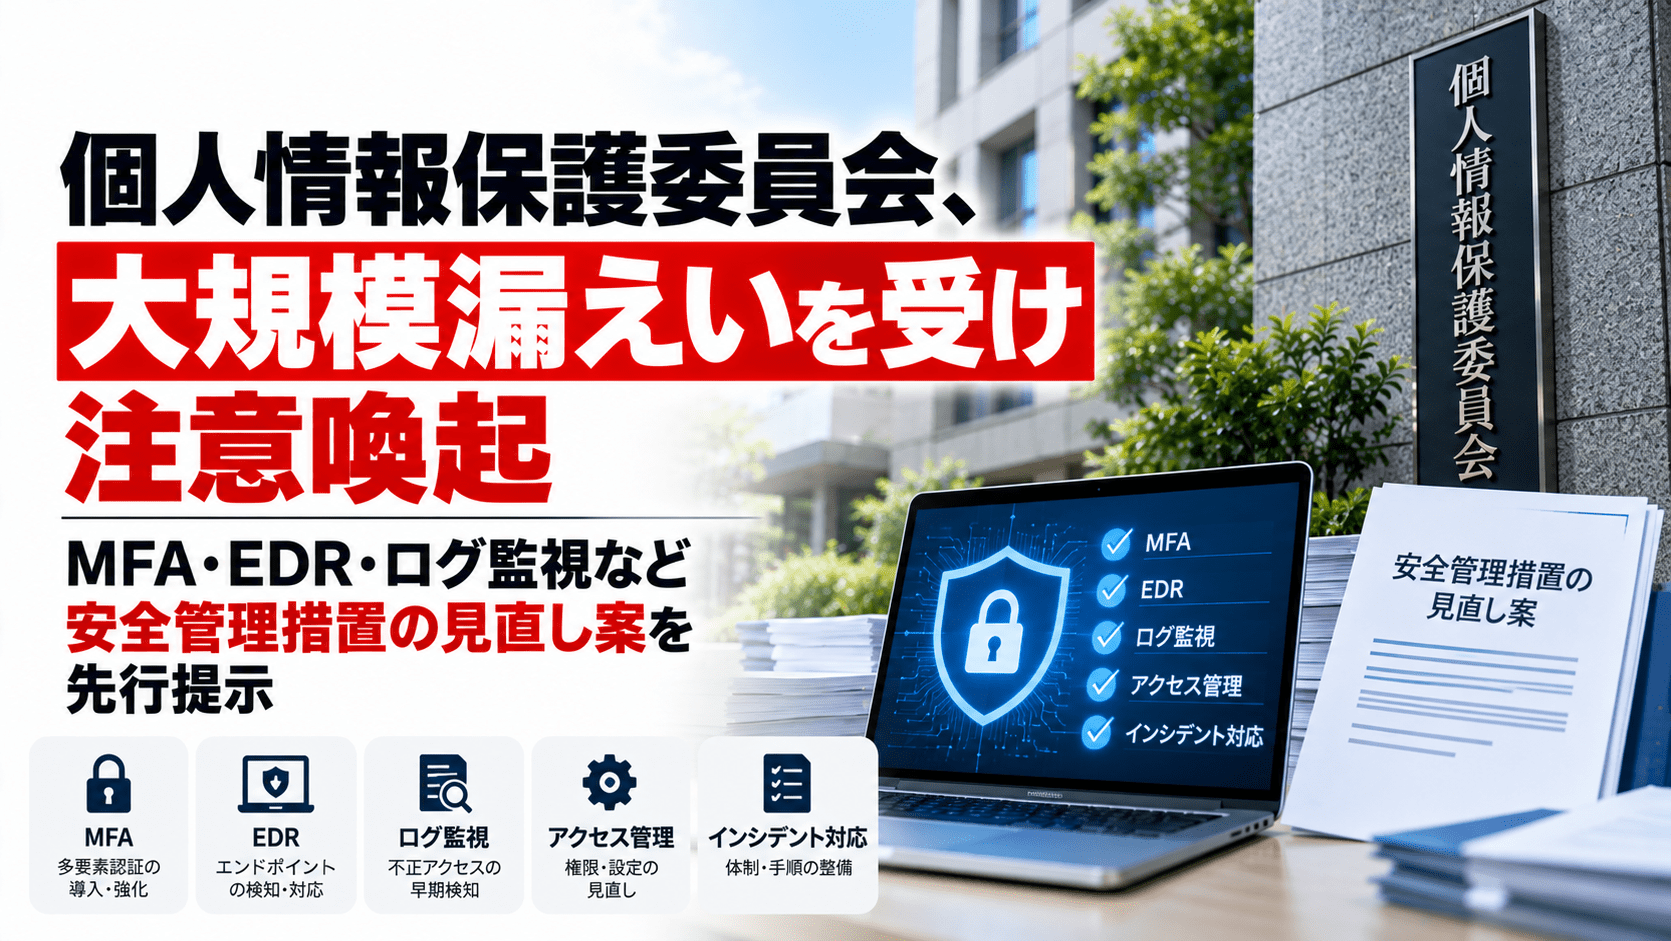
個人情報保護委員会は2026年10月7日、「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表しました。
同委員会は、国民に広く普及したサービスを提供し、大量の個人情報を扱う事業者が外部から不正アクセスを受け、大量の個人データが漏えいした、または漏えいのおそれが生じた事案に「近時」接していると説明しています。
今回の注意喚起では、2027年4月に確定予定の個人情報保護法ガイドラインの技術的安全管理措置について、見直し予定の内容を先行して提示しました。アクセス権限の最小化、フィッシング耐性を含む多要素認証、脆弱性対応、ログの保存・分析、IDS/IPS・EDRによる検知、侵害システムの隔離などが例示されています。
あわせて、2024年12月に公開した「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」も改訂。従来の8事例に「APIが悪用される事例」を追加し、9つの典型事例として再整理しました。
個人情報保護委員会の注意喚起のサマリー
- 個人情報保護委員会が2026年10月7日、「大規模な漏えい等事案を踏まえた対応について」を公表
- 大量の個人情報を扱う事業者への不正アクセスにより、大規模な漏えい・漏えいのおそれが生じる事案を確認していると説明
- 特に、利用者が多いサービス、高い業界シェアを持つサービス、利用者が事業者を選びにくいサービスなどを提供する事業者へ注意を促した
- 機微性の高い情報、財産的被害につながる情報、詐欺に悪用されるおそれのある情報を大量に保有する事業者も対象
- 2027年4月に確定予定のガイドライン見直し内容を一部先行して提示
- アクセス制御、認証、不正アクセス防止、情報システム利用時の漏えい防止、不正アクセスの検知・被害拡大防止の5項目を整理
- 多要素認証については「フィッシングに耐性のあるものを含む」と明記
- IDS/IPS、EDRなどによる常時監視を、不正アクセスの早期検知手法の例として提示
- 認証ログ、アクセスログ、操作ログ、通信ログなどを一定期間保存し、定期的に分析する方法を例示
- 不要となった個人データを遅滞なく消去することについても改めて注意喚起
- 2024年版「WARNING」も改訂し、API悪用事例を追加して8事例から9事例へ拡充
- 個別のMFA製品やEDR製品を導入しなければ直ちに法違反になるという意味ではなく、これらは「手法の例示」として示されている
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月7日 |
| 公表主体 | 個人情報保護委員会 |
| 資料 | 大規模な漏えい等事案を踏まえた対応について(注意喚起) |
| 背景 | 大量の個人情報を扱う事業者への不正アクセスによる大規模漏えい等 |
| 主な対象 | 大量・機微な個人情報を保有し、漏えい時の権利利益侵害が大きい事業者 |
| ガイドライン見直し | 2027年4月に内容確定予定 |
| 今回の特徴 | 技術的安全管理措置の見直し予定内容を先行提示 |
| 同時改訂 | 「WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~」 |
| WARNINGの事例数 | 8事例から9事例へ拡充 |
| 新規追加事例 | APIが悪用される事例 |
個人情報保護委員会「大規模な漏えい等事案に接している」
個人情報保護委員会は今回の資料で、近時、国民に広く普及したサービスを提供し、大量の個人情報を取り扱う事業者が外部から不正アクセスを受け、大量の個人データが漏えいした、または漏えいのおそれが生じた事案に接していると説明しました。
特に注意を求めているのは、次のような事業者です。
- 国民の多くが利用する事業で高いシェアを持つサービスを提供する事業者
- 顧客が事業者を指定しにくいサービスを提供し、大量の個人情報を保有する事業者
- 機微性の高い個人情報を保有する事業者
- 財産的被害につながるおそれのある個人情報を保有する事業者
- 詐欺などに利用されるおそれのある個人情報を保有する事業者
- 漏えい時に国民の権利利益を侵害する可能性が高い個人情報を保有する事業者
個人情報保護委員会は特定の企業名や個別インシデントを今回の注意喚起の中では挙げていません。
セキュリティ対策Labでは、2026年に公表された大規模な漏えい等について国内のサイバー攻撃・不正アクセスによる大規模個人情報漏洩の事例で整理しています。
2027年4月のガイドライン見直しを前倒しして提示
個人情報保護委員会は、個人情報保護法第23条に基づく安全管理措置について、ガイドライン(通則編)の別添で「講じなければならない措置」と「手法の例示」を示しています。
このうち「手法の例示」などについて、現代化を含む見直しを進めています。
正式な見直し内容の確定は2027年4月を予定していますが、大規模漏えい事案が発生している状況を踏まえ、今回の注意喚起で見直し予定の技術的安全管理措置を先行して示しました。
提示されたのは次の5項目です。
- アクセス制御
- アクセス者の識別と認証
- 外部からの不正アクセス等の防止
- 情報システムの使用に伴う漏えい等の防止
- 不正アクセス等の検知等
5番目の「不正アクセス等の検知等」では、不正アクセスの発生を早期に検知し、組織内ネットワークでの被害拡大を防ぐための措置を平時から講じる考え方が示されています。
特権アカウントを最小化、動的なアクセス制御も例示
「アクセス制御」では、個人データを扱う情報システムやアクセス可能な従業者を限定する考え方が示されています。
手法の例には、
- 個人データを扱う情報システムへのアクセスを最小化する
- 必要に応じて特定のIPアドレスからのアクセスだけを許可する
- ユーザーIDごとのアクセス権限を最小化する
- 特権アカウントを割り当てる従業者、端末、利用場面を最小限にする
- 人事異動や退職時にアクセス権限を適切に変更する
- 定期的にアクセス権限を棚卸しする
などが挙げられています。
さらに、アクセス元の場所、時間、デバイスのセキュリティ状態などの「動的コンテキスト」をアクセス要求ごとに評価し、リスクに応じてアクセス可否を判断する仕組みも例示されました。
多要素認証は「フィッシング耐性のあるものを含む」
アクセス者の識別・認証では、ユーザーID・パスワードに加え、ICカード、生体認証などの利用が例示されています。
今回の資料では、
- 組織外ネットワークからのアクセス
- 管理者権限でのアクセス
- 重要な個人データへのアクセス
について、「フィッシングに耐性のあるものを含む」多要素認証の導入が例示されています。
従業者以外が利用するサービスでも、パスワードの使い回し防止、最低文字数、ログイン失敗時のアカウント停止、多要素認証などが例示されています。
単にMFAを有効化するだけでなく、フィッシングによる認証情報窃取を前提とした認証強度まで踏み込んだ記載となっています。
脆弱性対応はOSだけでなくミドルウェア・アプリも対象
「外部からの不正アクセス等の防止」では、ファイアウォールやセキュリティ対策ソフトに加え、OS、ミドルウェア、アプリケーションへセキュリティ修正を適用し、最新状態を維持する方法が例示されています。
組織が許可していないソフトウェアの導入防止や、セキュリティ基準を満たしたデバイスからのみ個人データへのアクセスを許可する対策も挙げられています。
大量の資産や脆弱性を継続的に管理する場合、対象資産の把握、脆弱性情報の収集、対応優先順位、修正状況まで一連で管理する必要があります。セキュリティ対策Labでは脆弱性管理の進め方で整理しています。
ログ保存・分析、IDS/IPS・EDRによる早期検知を例示
新たに整理された「不正アクセス等の検知等」では、ログを保存するだけでなく、定期的に分析して不正アクセスの発生や兆候を早期に検知する方法が示されています。
対象となるログの例は、
- 認証ログ
- アクセスログ
- 操作ログ
- 通信ログ
です。
ログ自体についても、漏えい、消失、破損、改ざん、不正消去から保護する必要があるとしています。
常時監視による早期検知の手法としては、
- IDS/IPS
- EDR
などが例示されています。
また、不正アクセスが発生した場合に個人データを扱うシステムへ被害が拡大しないよう、
- 侵害を受けた、または侵害のおそれがあるシステムの停止
- ネットワークからの隔離
- アカウントの無効化
なども例示しました。
EDRの役割についてはEDRとは何かで整理しています。
EDRやMFAの導入自体が一律の法的義務という意味ではない
今回の資料を読む際に注意したいのが、「講じなければならない措置」と「手法の例示」の違いです。
個人情報保護委員会は、「講じなければならない措置」に従わなければ法違反と判断される可能性がある一方、「手法の例示」はあくまで具体的な実現方法の例であり、記載されたすべての手法を実施しなければ直ちに法違反になるものではないと説明しています。
例えば、資料にEDRやIDS/IPS、多要素認証が記載されていても、
「全ての事業者にEDR導入が法的に義務付けられた」
という意味ではありません。
安全管理措置は、
- 事業の規模・性質
- 個人データの種類
- 個人データの量
- 漏えい時に本人が受ける影響
- 使用する媒体やシステム
- 想定されるリスク
などに応じて必要かつ適切な内容とする考え方です。
不要な個人データの削除も改めて注意喚起
今回の注意喚起では、サイバー攻撃対策だけでなく、不要となった個人データの消去についても独立した項目を設けています。
個人情報保護法第22条では、利用する必要がなくなった個人データについて、遅滞なく消去するよう努めることを事業者に求めています。
個人情報保護委員会は、不要なデータの消去が徹底されていなかったことで、漏えい等事案がより深刻化した事例にも接していると説明しました。
つまり、侵害を完全に防げなかった場合でも、
「そもそも保存する必要のない古いデータを持たない」
ことで、漏えい対象を減らせるという考え方です。
特に、
- 退会済み顧客
- 終了したキャンペーン
- 終了した取引
- 過去の問い合わせ
- 従業員が個人領域へ保存した業務データ
- テスト用に複製された本番データ
などについて、保存目的と保存期間を確認する必要があります。
2024年版「WARNING」を改訂、API悪用を9つ目の事例に追加
個人情報保護委員会は今回、2024年12月11日に公開した「不正アクセスによる個人データ漏えい防止のための注意喚起」も改訂しました。
2024年版では8つだった典型事例が、2026年版では9つに増えています。
| 事例 | 内容 |
|---|---|
| 1 | 脆弱性が放置された事例 |
| 2 | 脆弱性への対応が遅れた事例 |
| 3 | 不正ログインの事例 |
| 4 | グループ会社や海外拠点が狙われた事例 |
| 5 | グループ会社間のアクセス制御不備があった事例 |
| 6 | 個人領域に保存したデータの漏えい事例 |
| 7 | グループ会社への監督が不十分な事例 |
| 8 | 利用するクラウドサービスからの漏えい事例 |
| 9 | APIが悪用される事例 |
今回新たに追加された「APIが悪用される事例」では、スマートフォンアプリやWebサービスで利用するAPIの設計・設定不備により、ログイン済みの攻撃者がパラメータを書き換え、本来取得できない他ユーザーの情報へアクセスできるケースが示されています。
原因例として、
- 管理対象から漏れているAPIが存在する
- URLや会員IDなどを書き換えると他ユーザーのデータへアクセスできる
- APIレスポンスに不要な情報を含めている
- 会員IDなどが連番で仕様を推測しやすい
- アクセス回数制限がない
といった問題を挙げています。
対策としては、
- APIの定期的な棚卸し
- 認証だけでなくアクセス権限を確認する認可処理
- 不要な情報をレスポンスへ含めない設計
- UUIDなど推測しにくい識別子の採用
- レートリミットによる大量アクセスの検知・遮断
を例示しました。
クラウドサービスからの漏えいも典型事例として継続
改訂版では、クラウドサービス提供事業者の業務システムが不正アクセスを受け、そのクラウドを利用する多数の顧客企業の個人データが暗号化され、大量の個人データについて漏えいのおそれが生じたケースも引き続き典型事例として掲載されています。
原因として、
- クラウドサービス側の技術的安全管理措置に問題があった
- クラウド利用を「個人データの取扱いの委託ではない」と判断し、顧客企業が取扱状況を監督していなかった
ケースを挙げています。
対策例では、顧客企業がサービス利用規約や安全性評価資料などを確認し、適切なサービスを選定すること、個人データの取扱いの委託に該当する場合には、クラウド事業者がセキュリティレポートなど必要な情報を積極的に公開することが望ましいとしています。
委託先・クラウドサービスの管理については第三者・委託先のセキュリティ管理でも整理しています。
経営層を交えた組織的対応を要求
改訂版「WARNING」では、脆弱性対応や強固な認証方式などは「どれか一つを講じればよい」というものではなく、多層的に講じる必要があると説明しています。
さらに、漏えい等事案の多くは、
- 情報システム部門
- 海外拠点
- グループ会社
- 委託先
- クラウドサービス事業者
など複数の組織や部署が関係します。
このため個人情報保護委員会は、単純な技術対応にとどまらず、経営層を交えて、
- 現在の組織体制が抱える問題
- 漏えいが発生した場合の損害
- グループ会社を含むセキュリティガバナンス
- 委託先への監督
- セキュリティ対策の優先順位
を評価し、組織として対応するよう求めています。
情報システム部門が優先して確認したい項目
今回の注意喚起を実務へ落とし込む場合、まず次の項目を棚卸しできます。
- インターネット公開資産とVPN、ファイアウォール、クラウド環境を把握しているか
- OSだけでなくミドルウェア・アプリ・ネットワーク機器の脆弱性を管理しているか
- 特権アカウントや重要データへのアクセスにMFAを適用しているか
- フィッシング耐性を考慮した認証方式を検討しているか
- 認証・アクセス・操作・通信ログを必要な期間保存しているか
- 保存したログを定期的に分析しているか
- EDRやIDS/IPSなどで侵害の兆候を検知できるか
- インシデント時に端末・サーバー・アカウントを迅速に隔離できるか
- 海外拠点・子会社のIT資産を本社側で把握できているか
- 委託先やクラウド事業者の安全管理措置を確認しているか
- APIを一覧化し、認証・認可・レート制限を確認しているか
- 利用目的を終えた個人データを削除しているか
2026年度第1四半期の監視・監督でも、個人情報保護委員会は既知脆弱性の放置や弱い認証、委託先管理などを問題視し、141件の指導・助言を行っています。セキュリティ対策Labでは個人情報保護委員会の第1四半期の指導内容で詳細を整理しています。
出典
- 大規模な漏えい等事案を踏まえた対応について(注意喚起) – 個人情報保護委員会
- 大規模な漏えい等事案を踏まえた対応について(注意喚起)PDF – 個人情報保護委員会
- WARNING~不正アクセスによる個人データ漏えい防止のための注意喚起~ 2026年10月7日改訂 – 個人情報保護委員会
- 不正アクセスによる個人データ漏えい防止のための注意喚起 2024年12月11日版 – 個人情報保護委員会
- 第371回 個人情報保護委員会 – 個人情報保護委員会
関連記事
 ニッスイ 子会社・日水物流でシステム障害、商品の入出荷停止―委託先 IDCFクラウド データセンターへの不正アクセスが原因か
 CISA、Windows Task Hostの脆弱性(CVE-2025-60710)がランサムウェアグループに悪用されていると確認 KEVカタログを更新
 LiteLLMの脆弱性:CVE-2026-35029、サイバー攻撃の悪用確認
 医療法⼈桂名会 瀬尾記念慶友病院、ホームページへ誤って患者の個人情報が掲載され漏洩を発表
 TP-Linkがやばい 中国のハッカー集団が8,000台をハッキング
 神奈川芸術文化財団、サイバー攻撃とランサムウェアの被害を発表
 静岡県の高校教師が誤ってクラス全員分の成績をクラウドにアップロード、SNS上で拡散
 追い詰められたロシアが、西欧国の技術情報窃取やスパイ活動を活発化
 RaaS(Ransomware as a Service)とは-犯罪のサービス化が生んだサイバー攻撃の民主化と、日本組織が実際に受けた被害の全貌

