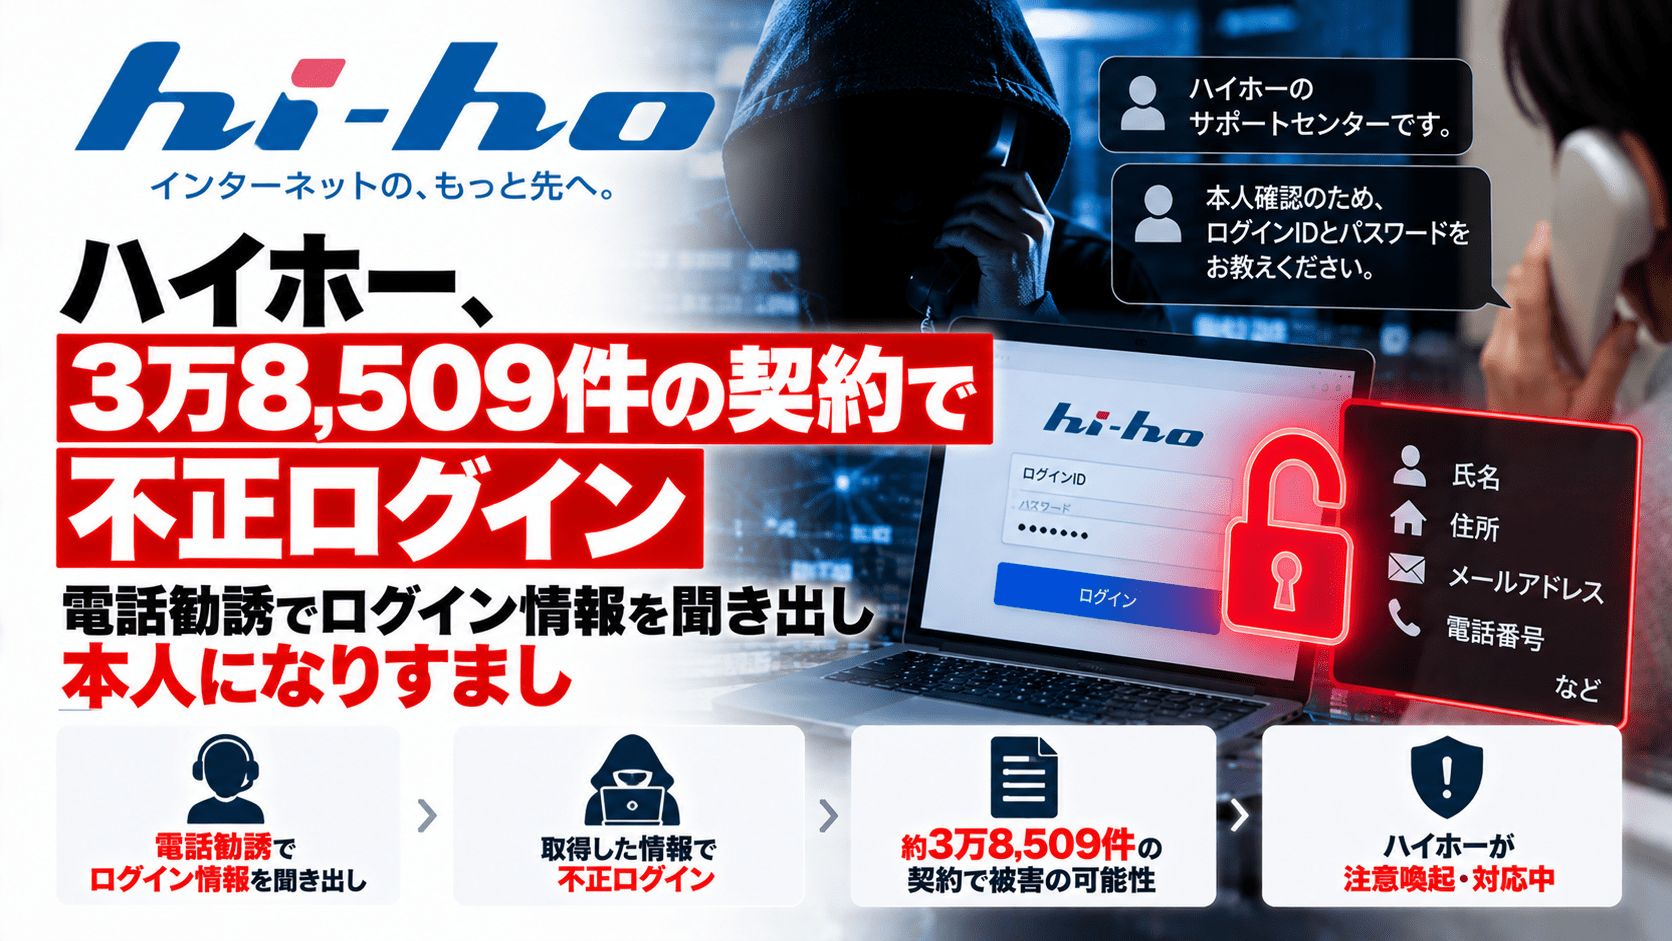
株式会社ハイホーは2026年10月8日、同社が提供する複数のインターネット接続サービスの「マイページ」において、第三者がお客様になりすましてログインし、顧客情報を閲覧した、または閲覧した可能性がある事案を公表しました。
不正ログインは38,509件で、件数は顧客単位ではなく契約単位です。
ハイホーによると、他社サービスへの契約切替えを目的とする第三者が電話で勧誘し、その過程で利用者本人からマイページへのログインに必要な情報を聞き出していたことが判明しました。取得した情報を使い、第三者が本人になりすましてマイページへログインしていました。
一部では電話勧誘以外の方法でログイン情報を取得した可能性もあります。
現時点で、ハイホーのシステム自体への侵入や、システム上の脆弱性を悪用したアクセスは確認されていません。
ハイホー不正ログインのサマリー
- ハイホーが2026年10月8日、不正ログイン事案を公表
- 対象はBiZiMo光/BiZiMoネット、光ギガ、CLOUD LINE、Toppa!、ダントツネット/ダントツひかり、CP WiMAX
- 不正ログインは38,509件
- 38,509件は「顧客人数」ではなく契約単位
- 第三者が他社サービスへの契約切替えを目的として電話勧誘を実施
- 電話の中で利用者本人からマイページへのログイン情報を聞き出していた
- 取得した情報を使い、第三者が本人になりすましてマイページへログイン
- 一部では電話勧誘以外の方法でログイン情報を取得した可能性もある
- 氏名、住所、電話番号、メールアドレス、契約情報、請求情報などが閲覧された可能性
- クレジットカード情報・口座情報はマイページ上で取り扱っておらず、今回の閲覧対象ではない
- 不審な通信元からのアクセスを遮断
- 電話番号・郵便番号・生年月日によるログイン方式を廃止
- より安全性の高い認証方式への移行を進めている
- システム侵入や脆弱性悪用は確認されていない
- 金銭被害、不正利用などの二次被害も公表時点で確認されていない
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月8日 |
| 対象 | ハイホーが提供する複数サービスのマイページ |
| 不正ログイン | 38,509件(契約単位) |
| 主な手口 | 電話勧誘でログイン情報を聞き出し、本人になりすましてログイン |
| 閲覧された可能性のある情報 | 氏名、住所、電話番号、メールアドレス、契約情報、請求情報など |
| 対象外 | クレジットカード情報、口座情報 |
| 対応 | 不審通信元の遮断、旧ログイン方式廃止、認証方式強化 |
| システム侵入 | 確認されず |
| 二次被害 | 公表時点で確認されず |
対象は6系統のインターネットサービス
今回、不正ログインの対象となったのは次のサービスです。
- BiZiMo光 / BiZiMoネット
- 光ギガ
- CLOUD LINE
- Toppa!
- ダントツネット / ダントツひかり
- CP WiMAX
対象サービスの利用者向けマイページに、第三者が本人になりすましてログインしていました。
ハイホーは、実際に情報が閲覧された、または閲覧された可能性のある顧客の一部へすでに個別連絡を行っており、該当者全員へ書面でも案内するとしています。
他社への契約切替えを装い、電話でログイン情報を聞き出す
今回の事案で特徴的なのは、システムの脆弱性を突いた攻撃ではなく、電話による勧誘を通じて利用者本人から認証情報を取得していた点です。
ハイホーによると、第三者は他社サービスへの契約切替えを目的として利用者へ電話をかけ、その過程でマイページへのログインに必要な情報を聞き出していました。
取得した情報を使い、第三者が利用者本人になりすましてマイページへログインしていました。
一部の顧客については、電話勧誘以外の方法で第三者がログイン情報を取得した可能性もあるとしています。
これは、技術的な脆弱性ではなく、人を介して認証情報を取得するソーシャルエンジニアリングに近い事案です。
氏名・住所・請求情報などが閲覧された可能性
不正ログインにより、顧客ごとに次の情報が閲覧された可能性があります。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 契約情報
- 請求情報
- その他、マイページ上で確認可能な情報
一方、ハイホーはマイページ上でクレジットカード情報や口座情報を取り扱っていないため、今回の不正ログインでこれらの情報が閲覧された可能性はないと説明しています。
情報の閲覧範囲は顧客によって異なります。
「ハイホーが倒産する」などの勧誘トークにも注意
ハイホーは今回の公表で、利用者に対して具体的な勧誘文句にも注意を促しています。
同社によると、次のような説明を受けた場合、その場では回答せず、いったん電話を切るよう案内しています。
- 「ハイホーが倒産する」
- 「今の契約は使えなくなる」
- 「自動的に他社へ切り替わる」
- 「手続きのためログイン情報を教えてほしい」
- 「会社自体がなくなったので窓口がなくなった」
通信サービスや電力、金融、SaaSなどでは、実在する事業者の名称や契約情報を使って信頼させ、認証情報や本人確認情報を聞き出す手口があります。
電話だけでなく、SMSやメールを併用するケースではフィッシング詐欺の手口と対策も確認できます。
電話番号・郵便番号・生年月日によるログイン方式を廃止
ハイホーは再発防止策として、不正ログインが疑われる通信元からのアクセスを遮断しました。
さらに、
- 電話番号
- 郵便番号
- 生年月日
を利用したログイン方式を廃止しています。
現在は、より安全性の高い認証方式への移行を進めています。
氏名、住所、生年月日、電話番号などは、本人確認で頻繁に利用されますが、過去の情報漏えいや公開情報、電話による聞き取りなどから第三者が取得できる可能性があります。
本人しか知らないことを前提とする知識認証だけに依存せず、パスワードや多要素認証(MFA)など、別の認証要素を組み合わせる設計が検討対象になります。
システム侵入・脆弱性悪用は確認されず
今回の事案では、ハイホーのシステム自体へ侵入された事実は確認されていません。
同社は、
- システムへの侵入
- システム上の脆弱性を悪用したアクセス
のいずれも現時点では確認されていないと説明しています。
つまり、攻撃者がサーバーへ直接侵入して顧客データベースを取得した事案ではなく、正規のログイン情報を不正に入手し、利用者本人としてログインする「アカウント不正利用」が中心です。
この違いは、企業側の対策を考える上でも重要です。
脆弱性修正だけでは防げず、
- 認証方式
- ログイン異常検知
- 本人確認方法
- 利用者への注意喚起
まで含めて対策する必要があります。
メールアドレスが勝手に変更されていないか確認
ハイホーは、不審な相手へログイン情報を伝えてしまった場合や不正ログインが疑われる場合、速やかにマイページのパスワードを変更するよう求めています。
あわせて、
「登録されているメールアドレスが、身に覚えのないメールアドレスへ変更されていないか」
も確認するよう案内しています。
攻撃者がアカウントへログインした後に登録メールアドレスを変更できれば、パスワード再設定や各種通知を攻撃者側へ送信させ、アカウントを継続的に支配できる場合があります。
アカウント侵害時は、パスワードだけでなく、
- 登録メールアドレス
- 電話番号
- パスワード再設定先
- ログイン履歴
- セッション
- MFA設定
まで確認する必要があります。
金銭被害・不正利用などの二次被害は確認されず
2026年10月8日の公表時点で、今回の事案に起因する、
- 金銭被害
- 顧客情報の不正利用
- その他の二次被害
は確認されていません。
ハイホーは警察へ相談し、関係機関と連携しながら事実関係の確認を進めています。
情報システム部門が確認したい「本人確認情報」の扱い
今回の事案では、電話を通じて利用者から認証に必要な情報が取得され、その情報が実際の不正ログインに使われました。
顧客向けマイページや会員サイトを運用する企業では、次の項目を確認できます。
- 電話番号、郵便番号、生年月日だけでログインできる仕組みが残っていないか
- 氏名・生年月日など、外部で入手可能な情報だけを本人確認に使っていないか
- パスワード変更時に既存セッションを失効できるか
- メールアドレスや電話番号変更時に旧連絡先へ通知しているか
- 新しい端末やIPアドレスからのログインを検知できるか
- 短時間で複数アカウントへアクセスする通信元を検知・遮断できるか
- 顧客サポート担当者が電話でパスワードや認証コードを聞かない運用になっているか
- 「当社は電話でパスワードを聞かない」と利用者へ明示しているか
- 契約切替えや料金変更などを口実にしたなりすましを想定しているか
- 不正ログイン発生時に認証情報変更と設定確認を一括で案内できるか
今回のように利用者本人から情報を聞き出す攻撃では、「システムに脆弱性がない」ことだけでは不正アクセスを防げません。
認証情報が第三者へ渡っても被害につながりにくい認証設計と、異常ログインの検知、利用者への具体的な注意喚起を組み合わせる必要があります。
出典
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

