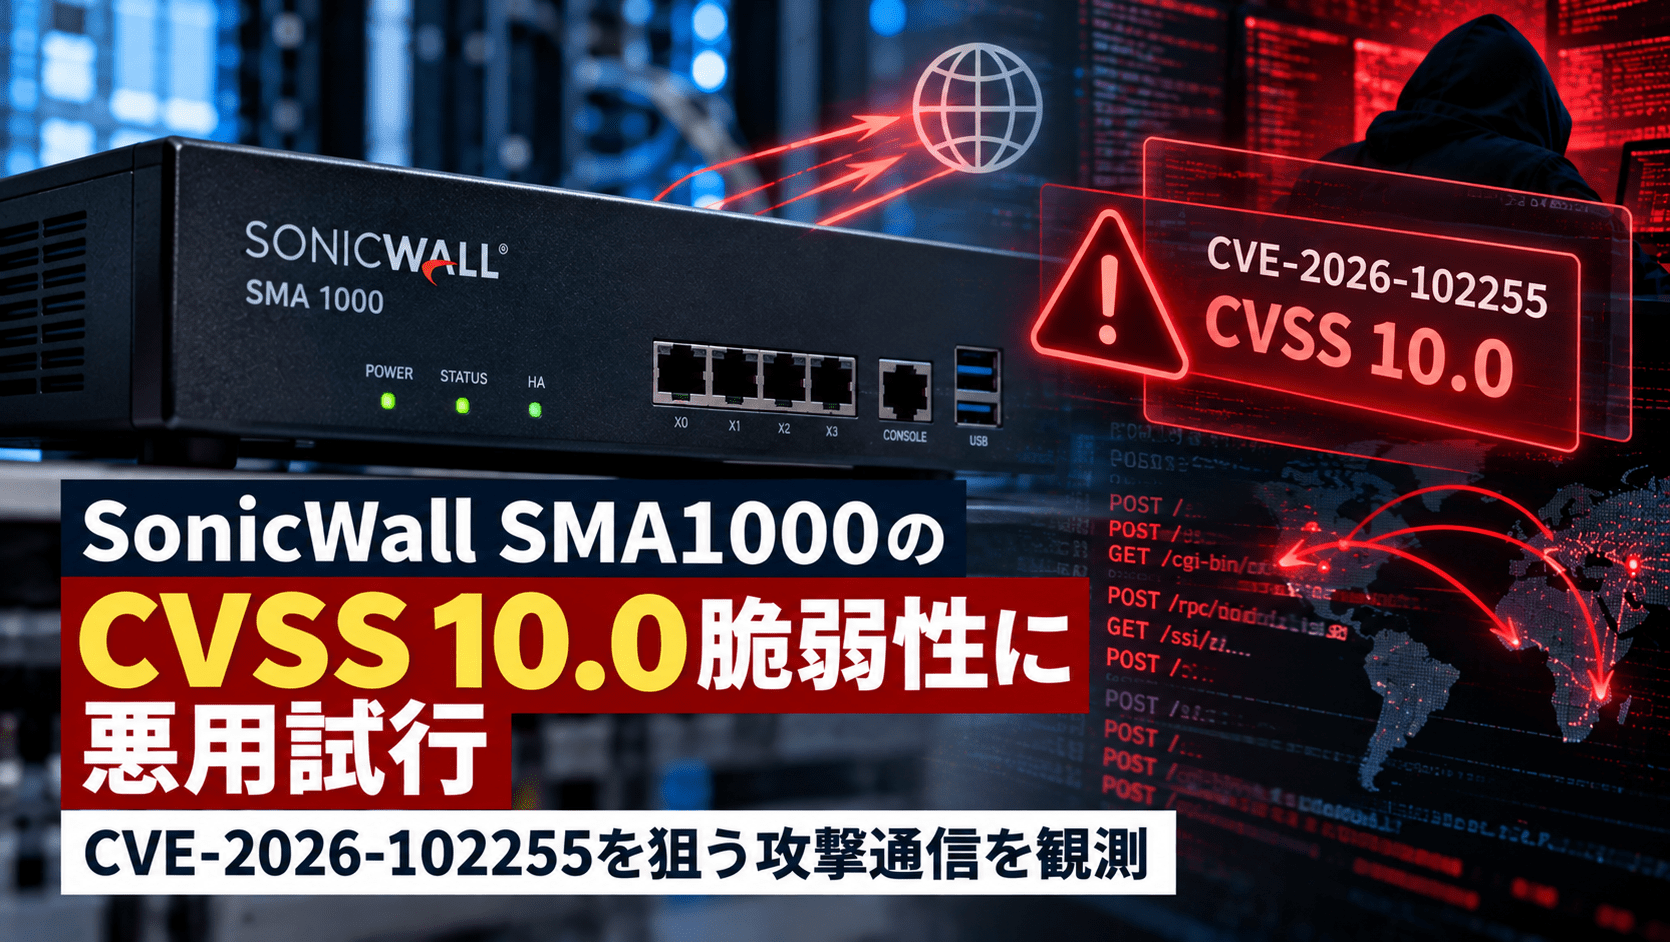
SonicWallのリモートアクセス製品「Secure Mobile Access(SMA)1000シリーズ」に存在する重大な脆弱性「CVE-2026-102255」を狙った攻撃試行と整合する通信が観測されました。米セキュリティ企業Previdianの創業者Ryan Dewhurst氏が2026年10月9日、同社のハニーポットによる観測結果をBleepingComputerの取材で明らかにしたものです。
CVE-2026-102255は、認証不要で悪用できるサーバーサイドリクエストフォージェリ(SSRF)の脆弱性で、CVSS v3.1の基本値は10.0(Critical)。SonicWallが10月初旬に修正版を公開した後、数日以内に悪用を試みる通信が報告されました。ただし、今回の観測で実際の製品への侵入成功が確認されたわけではありません。
SonicWall SMA1000への攻撃試行のサマリー
- 対象:SonicWall SMA1000シリーズのCVE-2026-102255
- 脆弱性:認証前SSRF、CVSS v3.1で10.0(Critical)
- 2026年10月6日:SonicWallが脆弱性修正に関する製品通知を更新
- 2026年10月9日:Previdianの研究者がハニーポットで悪用試行と整合する通信を観測したと報告
- 観測された通信:WorkPlace Extrawebインターフェースを経由し、機器内部のCouchDBへ到達しようとするもの
- 研究者は攻撃試行を報告しているものの、実機の侵害成功までは確認していない
- 影響機器:SMA 6210、7210、8200v(物理・仮想アプライアンス)
- 修正版:12.4.3-03670以降、または12.5.0-03082以降
WorkPlace経由で内部CouchDBを狙う通信を検知
PrevidianのRyan Dewhurst氏によると、ハニーポットが検知したリクエストは、SMA1000の「WorkPlace Extraweb」インターフェースを対象としていました。細工されたHTTPリクエストを通じてアプライアンス内部のCouchDBサービスへアクセスし、通常は外部から直接利用できない機能の呼び出しを試みる内容でした。
これは、脆弱な機器に攻撃者の代わりに内部宛ての通信を送らせるSSRFの特徴と合致します。SonicWallの説明では、CVE-2026-102255は想定外の代替アクセス経路に起因し、未認証の攻撃者が内部機能へ到達して未承認の操作を実行できる可能性があります。
一方、Dewhurst氏は、観測した試行が実際のシステム侵害に成功したかどうかは特定できていないと説明しています。したがって、今回の観測をもって任意コード実行、社内ネットワークへの侵入、情報窃取が発生したと判断することはできません。
SonicWallは当初「実悪用の証拠なし」と説明
SonicWallが2026年10月6日に更新した製品通知「SNWLID-2026-0017」では、CVE-2026-102255を含む4件の脆弱性が修正対象として示され、当時は実環境での悪用を裏付ける証拠はないと説明されていました。
その後の10月9日に、外部研究者による攻撃試行の観測が報じられました。両者の説明は確認した時点と根拠が異なります。今回の通信は、攻撃者が新たに公開された脆弱性を狙っている可能性を示すものですが、ベンダーが侵害事例を認定したという発表ではありません。
なお、10月のSonicWall製品通知で修正された4件のうち、今回の悪用試行の観測対象として報告されたのはCVE-2026-102255です。他の3件について、同じ攻撃で悪用されたとの報告はありません。
9月のゼロデイ修正版でも今回の脆弱性は残る
影響を受けるのはSMA 6210、7210、8200vで、次のplatform-hotfixバージョンを実行している機器です。
| 製品 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| SMA 6210・7210・8200v | 12.4.3-03526以前 | 12.4.3-03670以降 |
| SMA 6210・7210・8200v | 12.5.0-02952以前 | 12.5.0-03082以降 |
SMA 100シリーズと、SonicWallファイアウォールで提供されるSSL-VPN機能は今回の通知の対象外です。
注意したいのは、9月に修正された別のゼロデイ脆弱性「CVE-2026-83548」「CVE-2026-83549」の対策を済ませた機器です。9月の修正版である12.4.3-03526と12.5.0-02952も、今回のCVE-2026-102255では影響を受けるバージョンに該当します。
4件の脆弱性の詳細や修正対象の全体像は、既報のSonicWall SMA1000にCVSS 10.0の重大脆弱性、CVE-2026-102255など4件を修正で整理しています。
2026年は7月・9月にもSMA1000が攻撃対象に
SMA1000では、2026年7月にCVE-2026-15409およびCVE-2026-15410、9月にはCVE-2026-83548およびCVE-2026-83549について、実際のサイバー攻撃での悪用が確認されています。
セキュリティ対策Labでは、9月のSonicWall SMA1000ゼロデイ悪用や、INCランサムウェアによるSMA1000ゼロデイ悪用の報告を掲載しています。ただし、今回のCVE-2026-102255への攻撃試行と、これら過去の攻撃主体に関連があると確認されたわけではありません。
SMA1000を利用する企業が確認する事項
まず利用中の物理機器・仮想アプライアンス・待機系について、モデルと完全なplatform-hotfixビルド番号を照合し、該当する修正版へ更新します。特に、9月の脆弱性対応で更新済みとしている機器については再確認が必要です。
併せて、WorkPlace関連のアクセスログやセキュリティ機器の通信履歴を調べ、通常と異なるHTTPリクエスト、管理設定の変更、認証や内部接続の異常がないかを確認します。不審なアクセスがあった場合も、ログ上の攻撃試行と侵入成功を区別し、SonicWallサポートの案内に沿って追加調査を進めます。
外部公開された境界機器は、修正版の適用だけでなく、侵害を想定したログ確認も必要です。脆弱性の対応優先順位を評価する際は、CVSSの数値に加え、外部公開の有無と実際の攻撃観測を組み合わせる方法があります。詳しくは脆弱性管理の進め方と優先順位付けで解説しています。
出典
- Product Notice: SMA 1000 Series affected by Multiple Vulnerabilities (SNWLID-2026-0017) – SonicWall
- SonicWall PSIRT Advisory SNWLID-2026-0017 – SonicWall
- Max severity SonicWall SMA1000 flaw now exploited in attacks(研究者への直接取材) – BleepingComputer
- CVE-2026-102255 – National Vulnerability Database(NIST)
関連記事
 ASUS製ルーターに重大な認証回避の脆弱性(CVE-2025-2492)
 Google Chromeの定例アップデートで深刻な脆弱性(CVE-2025-4664)を修正、既に悪用確認済み-最新版への即時アップデートを推奨
 エレコム製無線LANルータに複数の深刻な脆弱性、サポート終了製品も含まれる(CVE-2025-43879,CVE-2025-48890)
 ChatGPTの一部会話が検索エンジンで公開状態に-重要な個人情報や機密情報が漏洩する可能性
 Drupal coreで危険度の高い脆弱性(CVE-2026-9082)、SQLインジェクションの恐れ
 WordPress 本体で危険度の高い脆弱性 wp2shell-サイバー攻撃への悪用が発生(CVE-2026-63030,CVE-2026-60137)
 Movable Typeに重大な脆弱性、認証不要でRCEの恐れ―CVE-2026-96408・CVE-2026-103668
 米保険事務サービス会社 ランドマーク・アドミンがサイバー攻撃で80万人の個人情報漏洩
 Microsoft Authenticatorのオートフィル機能が廃止へ ー パスワードはMicrosoft Edgeへ統合

