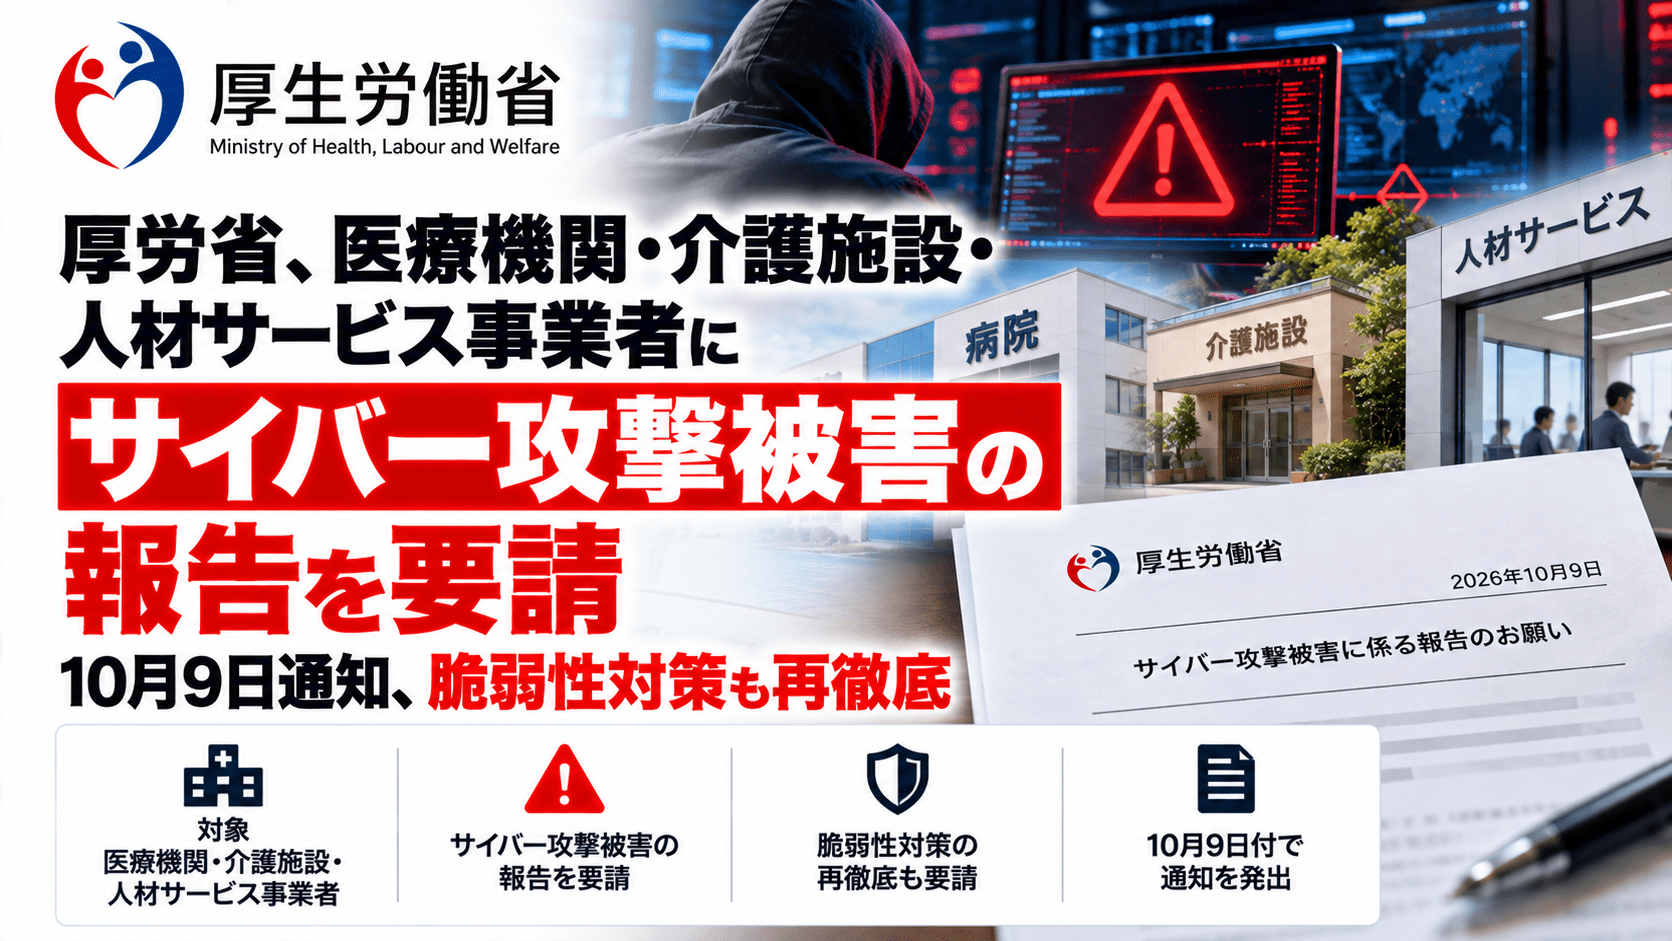
厚生労働省は2026年10月9日、国内で情報漏えいを伴う不正アクセスが相次いでいることを受け、所管する事業者・関係団体にサイバーセキュリティ対策の徹底を周知しました。上野賢一郎厚生労働大臣は10月13日の記者会見で、迅速な脆弱性対策などを呼びかけるとともに、サイバー攻撃の被害を受けた場合には報告を求めていると説明しました。
テレビ朝日系ANNの報道によると、周知の対象には全国の医療機関、高齢者施設、人材サービス事業者などが含まれます。医療機関向けの10月9日付事務連絡は公開されており、国家サイバー統括室が同日に発出した注意喚起と、厚労省が5月に通知したAI悪用を踏まえた対策の再周知を求めています。
今回の通知だけで、すべてのサイバー攻撃に一律の新たな法定報告期限が設けられたわけではありません。被害時の所管省庁への連絡要請と、個人情報保護法に基づく漏えい等報告は、対象となる事態や根拠を分けて確認する必要があります。
厚労省の通知・報告要請のサマリー
- 2026年10月9日、厚労省が所管分野へ不正アクセスを踏まえた注意喚起を周知。
- 10月13日、上野厚労相が記者会見で、迅速な脆弱性対策と被害時の報告を求めていると説明。
- ANNの報道では、周知対象として医療機関、高齢者施設、人材サービス事業者などが挙げられています。
- 公開された医療分野の事務連絡は、各都道府県衛生主管部局を宛先とし、関係機関などへの周知を依頼。
- 国家サイバー統括室の10月9日付文書は、Webシステムの適切な管理、委託先を含むサプライチェーン対策、データ管理を重点分野としています。
- 医療機関には、電子カルテ・医療機器・院内ネットワークを対象としたAI悪用リスクへの対策も再周知。
- 厚労省は医療機関等に対し、サイバー攻撃の疑いを含むインシデントや医療情報システム障害が発生した場合の速やかな連絡を既に案内しています。
- 今回の会見では、ディップ「バイトル」「バイトルNEXT」で公表された最大388万5,771件のメールアドレス漏えいの可能性が、厚労省所管分野に関連する事例として取り上げられました。
| 項目 | 確認された内容 |
|---|---|
| 通知日 | 2026年10月9日 |
| 会見・報道日 | 2026年10月13日 |
| 所管省庁 | 厚生労働省 |
| 対象分野 | 医療機関・高齢者施設・人材サービス事業者など(ANN報道) |
| 公開確認した医療分野の通知 | 厚労省政策統括官付医療情報連携担当参事官室から都道府県衛生主管部局への事務連絡 |
| 主な要請 | 脆弱性対策などの徹底、被害時の情報共有・報告、関係機関への注意喚起 |
| 基礎となる政府文書 | 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(10月9日) |
10月9日の事務連絡は、政府の注意喚起を医療分野へ展開
岩手県が10月13日に公開した厚労省の事務連絡は、10月9日付で都道府県の衛生主管部局に送られたものです。文書では、国家サイバー統括室(NCO)から同日に発出された「不正アクセスによる漏えい等の事案を踏まえた対応について」を関係団体・関係機関へ周知するよう依頼しています。
別添のNCO文書は、個人情報などを大量に保有する事業者のWebシステムが、脆弱性の悪用や委託先経由の侵害、不十分なデータ管理によって攻撃される事案を複数確認したと説明しています。特に次の3分野について点検を求めました。
| 分野 | NCOが示した確認事項の例 |
|---|---|
| Webシステム・認証 | OS・CMS・アプリの修正適用、サポート終了製品の見直し、多要素認証、不要アカウントの無効化、ログ監視 |
| 委託先・サプライチェーン | 再委託先も含めた責任分界、契約上の事故報告、委託先の権限や情報取扱状況の定期確認 |
| 保有データの管理 | データの所在と保存期間の把握、不要情報の削除、閲覧・出力権限の最小化、クラウド公開設定の点検 |
NCOは被害を受けた組織に対し、攻撃に関する技術情報を同室や所管省庁、専門機関に速やかに共有するよう求めています。これは政府全体の被害把握と二次的な攻撃への対応につながる要請で、厚労省は所管する組織への周知を進めた形です。
今回の厚労省通知の基となったNCO注意喚起については、セキュリティ対策Labの国家サイバー統括室による大量情報漏えいへの対策強化要請でも詳細を整理しています。
医療機関は攻撃の「疑い」やシステム障害も連絡対象
厚労省の医療分野向け公式案内では、医療機関等がサイバー攻撃を受けた場合だけでなく、その疑いがある場合や医療情報システムで障害が生じた場合にも、発生後速やかな連絡を求めています。連絡に当たっては、発生日時、影響範囲、判明している被害状況などを簡潔に整理し、可能な範囲で詳細を伝えるよう案内しています。
医療機関等のサイバーインシデント連絡先として、厚労省は医政局・医療情報担当参事官室の電話番号「03-6812-7837」を掲載しています。これは厚労省が医療機関向けに公表している窓口であり、介護事業者や人材サービス事業者の連絡先まで同一だと示すものではありません。各事業者は自らの所管部署や業界団体からの通知内容を確認する必要があります。
医療機関では個人情報の持ち出しだけでなく、電子カルテ、検査・画像システム、診療予約などが停止すると診療継続に影響します。厚労省が5月27日に発出した医療機関向けの通知は、AI技術の進歩に伴う脆弱性探索の高速化を踏まえ、システム資産の棚卸し、外部接続点やアクセス権限の管理、バックアップと復旧訓練、紙運用などの代替手段を確認するよう求めていました。10月9日の事務連絡は、この5月の注意喚起も改めて周知しています。
人材サービス分野では「バイトル」の最大約388万件が関連事例に
上野厚労相の会見を伝えたANNの報道では、厚労省が所管事業者の状況を確認した結果として、ディップの不正アクセス事案を把握したとしています。また、同報道によれば、厚労省は10月に入ってから、ディップの事案を除き、所管事業者等からの新たな被害報告は受けていないと説明しました。これは厚労省が会見時点で把握する報告状況であり、国内の医療・介護・人材サービス分野で被害が一切発生していないという意味ではありません。
ディップは10月9日、求人サイト「バイトル」「バイトルNEXT」で10月6日に不正アクセスを確認し、会員のメールアドレスの一部が漏えいしたと公表しました。最大388万5,771件は漏えいした可能性のある上限件数で、全件の流出が確定した数字ではありません。原因はWebサイトの一部機能における仕様の不備の悪用と説明し、該当プログラムの改修などを実施しています。
この事案は厚労省の注意喚起の対象分野に関係する事例ですが、医療機関への侵害や医療情報の漏えいを伴うと発表されたものではありません。事案の詳細はディップ「バイトル」「バイトルNEXT」不正アクセスの記事で確認できます。
厚労省への連絡と個人情報保護委員会への漏えい等報告は別の手続き
被害時の報告を整理する際、厚労省など所管省庁への連絡要請と、個人情報保護法に基づく個人情報保護委員会等への報告を混同しないことが必要です。
個人情報保護委員会が示す報告対象事態には、要配慮個人情報を含む漏えい等、不正な目的で行われたおそれのある漏えい等、1,000人を超える漏えい等などがあります。報告対象に該当する場合は、原則として発覚後速やかに、目安として3~5日以内に速報を行い、確報は30日以内、不正目的のおそれがある事態では60日以内としています。個別の規制や権限委任により、報告先は異なる場合があります。
一方、今回確認した10月9日の厚労省事務連絡とNCOの注意喚起には、厚労省所管の全事業者に対する新しい共通の「○日以内」という法定報告期限は記載されていません。医療機関は従来からの厚労省の連絡案内に従い、個人データの漏えい等を伴う場合には、別途、個人情報保護法に基づく報告・本人通知の要否を評価する必要があります。
政府はサイバー攻撃時の複数の報告に伴う負担を減らすため、2026年9月に報告共通様式を改定・追加しています。ただし、共通様式の利用と、個々の法令・通知に基づく報告義務の有無は別の問題です。
医療・介護・人材サービス事業者が点検する実務対応
当面は、自組織が保有する患者・利用者・求職者情報の所在と量、外部公開システムの構成、委託先とのデータ連携先を把握することが出発点です。特に利用者検索や一括出力が可能な管理画面、API、クラウド上の保存領域では、利用者ごとのアクセス権と大量取得のログを確認します。
加えて、攻撃を認識した際の連絡ルートを、現場担当者、情報システム部門、経営層、委託先、所管部署、個人情報保護担当者で明確にしておく必要があります。被害の全容が判明するまで報告を先送りするのではなく、判明している範囲で初報を出し、調査の進展に応じて更新する運用が考えられます。
個人情報の調査・復旧と、診療や介護サービスなどの継続判断を同時に行う可能性がある組織では、代替業務手順の確認も必要です。医療機関の業務停止を想定した初動体制については、セキュリティ対策Labのサイバー攻撃・ランサムウェア被害時の社内外対応フロー資料も参考になります。
出典
- 不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日付事務連絡)―厚生労働省、岩手県公開PDF
- 不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日)―国家サイバー統括室、厚労省通知別添PDF
- 高性能AIの悪用リスクを踏まえたサイバーセキュリティ対策の強化について(2026年5月27日)―厚生労働省、岩手県公開PDF
- 医療分野のサイバーセキュリティ対策について(被害時の連絡先・報告時の留意点)―厚生労働省
- サイバー攻撃受けた場合には報告を 厚労省が通知 情報漏えい相次ぐ(2026年10月13日)―ANN/KSB瀬戸内海放送
- 「バイトル」「バイトルNEXT」不正アクセスによる一部メールアドレス漏えいに関するお知らせとお詫び(2026年10月9日)―ディップ
- 漏えい等の対応とお役立ち資料(報告期限・報告対象)―個人情報保護委員会
- 官民連携関連:サイバー攻撃時の報告様式の統一について―国家サイバー統括室
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)―IPA
関連記事
 千葉県南房総市、山口県下関市 委託先への不正アクセスによるサイバー攻撃で防災メール配信を緊急停止―「SpeeCAN RAIDEN」への不正アクセス、個人情報漏えいの可能性も
 ミートガイ 本店オンラインストアが不正アクセスで個人情報漏洩の可能性
 EDR・SIEMを導入してもSOC 運用は完成しない 24時間365日の監視を機能させる役割分担とは
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説

