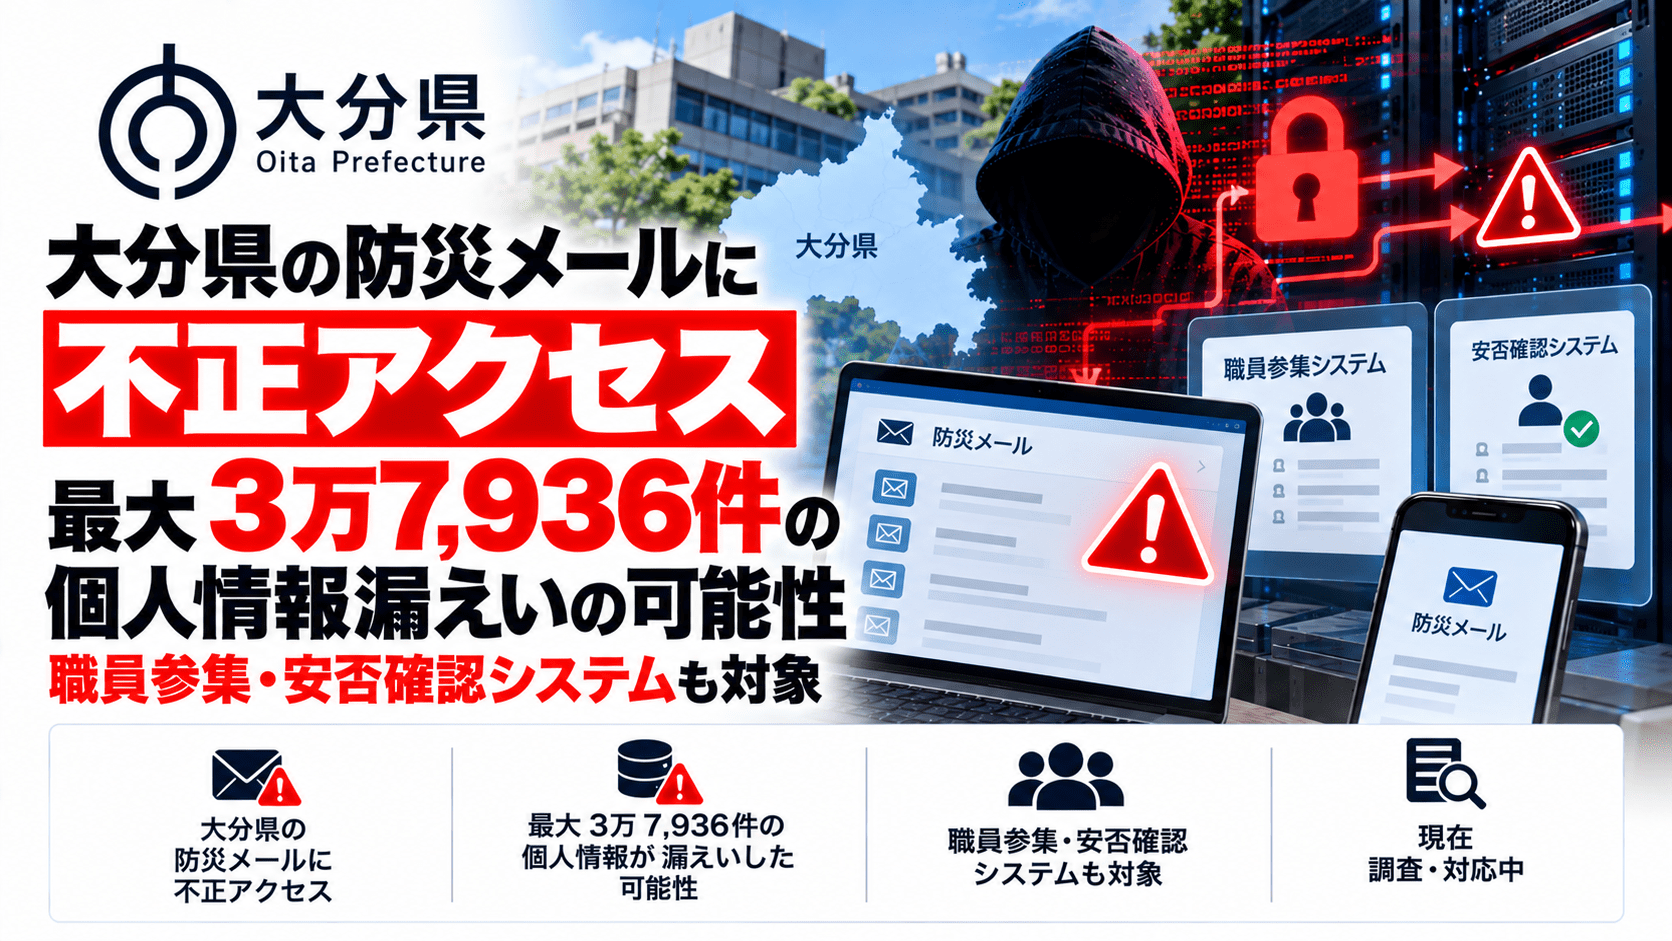
大分県の防災メール配信システムなどが第三者による不正アクセスを受け、個人情報が漏えいした可能性があることが、2026年10月13日に明らかになりました。
テレビ大分の同日付報道によると、県民向け「県民安全・安心メール」の登録情報2万7,667件と、県職員の参集・安否確認システムの情報1万269件が対象で、単純合計は3万7,936件となります。
県職員側では、氏名、所属、職員番号、メールアドレスが漏えいの可能性がある情報として挙げられています。県は不審なメールへの警戒を呼びかけています。
なお、3万7,936件は公表された2区分を合算した対象規模であり、情報流出の確定件数や、重複のない実人数ではありません。
大分県の防災メール不正アクセスのサマリー
- 大分県の防災メール等配信システムへの不正アクセスが、10月13日に地元メディアで報じられました。
- 県民向け「県民安全・安心メール」では、登録情報2万7,667件に漏えいの可能性があります。
- 県職員の参集・安否確認システムでは、1万269件が対象とされています。
- 両区分の単純合計は3万7,936件で、漏えいが確定した件数ではありません。
- 職員向けの対象情報には、氏名、所属、職員番号、メールアドレスが含まれます。
- 県民向けの対象情報には、メールアドレスなどが含まれます。
- テレビ大分は、防災メールの配信停止も報じています。
- 大分県の令和6年度の公開契約資料には、防災メール等配信システムの運用保守委託先として株式会社アルカディアが記載されています。
| 項目 | 公表・確認内容 |
|---|---|
| 公表が確認された日 | 2026年10月13日 |
| 対象組織 | 大分県 |
| 対象システム | 県民向け防災メール等配信システム、県職員参集・安否確認システム |
| 事象 | 第三者による不正アクセス、個人情報漏えいの可能性 |
| 県民向け対象規模 | 27,667件 |
| 職員向け対象規模 | 10,269件 |
| 参考合計 | 37,936件(両区分の合算) |
| 職員側の対象情報 | 氏名、所属、職員番号、メールアドレス |
| 配信への影響 | 防災メールの配信停止を地元メディアが報道 |
| 委託先に関する公的記録 | 令和6年度の運用保守契約先として株式会社アルカディアを記載 |
県民向けメール2万7,667件、県職員情報1万269件が対象
テレビ大分は10月13日16時22分、大分県の防災メールシステムに対する不正アクセスと、個人情報漏えいの可能性を報じました。
県民向けの「県民安全・安心メール」では、登録者のメールアドレスなど2万7,667件が対象とされています。
大分県の公式サービス案内によると、このメールは大雨や地震、津波などの気象警報、避難に関する情報、県からの緊急情報を、登録した携帯電話やパソコンに配信する仕組みです。
一方、県職員の参集・安否確認システムでも1万269件が漏えいした可能性があるとされています。
こちらには氏名、所属、職員番号、メールアドレスが含まれ、住民向け配信とは異なり、職員の所属や識別情報が対象となっています。
県は、不正に取得された可能性のあるメールアドレスが悪用されるおそれを踏まえ、心当たりのない送信元からの不審なメールに注意するよう呼びかけています。
防災・職員連絡の双方で使用される配信基盤のため、通知への信頼性や連絡手段の確保も運用上の課題となっています。
アルカディアとの契約を県の公文書で確認―SpeeCAN RAIDENとの関係
大分県の令和6年度の随意契約に関する公表資料には、「大分県防災メール等配信システム運用保守委託業務」の契約先として、大阪府箕面市の株式会社アルカディアが記載されています。
契約日は2024年9月9日、契約金額は831万6,000円です。
資料では、アルカディアとの構築委託契約により同社のシステムを利用して構築したことが、随意契約の理由として説明されています。
アルカディアは2026年10月13日、自社サービス「SpeeCAN RAIDEN」に第三者が不正アクセスし、連絡先・担当者・契約者情報や配信履歴の本文が漏えいした可能性があると公表しました。
同社によると、10月11日16時30分に不審な挙動を検知し、12日3時ごろに侵入経路を遮断しました。13日11時からは、一部の配信サービスを緊急停止しています。
アルカディアが公表した漏えい可能性のある対象サービスには、以下の6ドメインが含まれます。
raiden.ktaiwork.jpraiden2.ktaiwork.jpraiden3.ktaiwork.jpraiden2.speecan.jps.ktaiwork.jps2.ktaiwork.jp
大分県の過去の契約記録と、アルカディアの同日の不正アクセス公表は、両者の関係を検討する際の一次資料です。
ただし、今回の対象情報3万7,936件すべてが、アルカディアの公表した不正アクセスに起因するかどうかについては、過去の契約資料だけで断定できません。
なお、同インシデントは他の市にも広がっています。
函館市や箕面市など他の自治体で公表された停止状況、アルカディアが示した調査対象6環境、個人情報漏えいの可能性については、SpeeCAN RAIDENへの不正アクセスによるサイバー攻撃の影響自治体まとめで随時整理しています。
防災通知と職員参集が影響対象に―代替連絡経路の確認が課題
県の「県民安全・安心メール」は、気象情報や避難指示などを登録者へ届ける手段の一つです。
メール配信が停止・遅延している期間中は、県・市町村の公式サイト、公式SNS、気象庁の発表、防災行政無線など、利用可能な経路で情報を確認する必要があります。
今回の公表は、全国瞬時警報システム(J-ALERT)そのものが停止したことを意味するものではありません。
また、県職員の参集・安否確認システムへの影響については、災害対策本部などの初動対応に必要な連絡が確実に届くかという問題があります。
登録情報の調査と並行し、電話、別系統の連絡網、庁内システムなどの代替手段が確保されているかを点検する必要があります。
職員の氏名、所属、職員番号、メールアドレスが組み合わされると、所属部署や業務を装った標的型メールなどに悪用される可能性もあります。
現時点で、これらの情報を悪用した具体的な二次被害が確認されたという情報ではありません。
自治体と委託先が確認したい事項
今回の事案は、防災情報の配信と職員参集・安否確認を外部サービスに委託している自治体にとって、委託先の侵害が複数の業務へ波及するリスクを示しています。
同種のシステムを利用する自治体では、次の点を確認することが考えられます。
- 利用環境と保存情報の確認:自治体が利用する配信環境、保存されている登録者情報、配信履歴の範囲、不正アクセスの有無を委託先に照会する。
- 影響範囲の整理:住民向け情報と職員向け情報を区別し、対象件数、情報項目、本人への案内方法を整理する。
- 代替連絡手段の確保:メール配信、J-ALERT・気象情報との連携、職員安否確認などの機能別に稼働状況を確認し、停止時の代替経路を明示する。
- 調査と報告体制の確認:委託先からの調査報告、ログ保全状況、復旧見通しを把握し、必要な個人情報保護関連の報告や本人通知を判断する。
特に、防災メールと職員向け連絡システムが共通のサービス基盤に依存している場合には、障害や侵害が発生した際の代替連絡経路を事前に用意しておく必要があります。
出典
- 【速報】第三者が不正アクセスか 大分県の防災メールのシステム 約4万件の個人情報漏えいか-テレビ大分(2026年10月13日)
- 【速報】大分県の防災メール等配信システムに不正アクセス 個人情報3万8000件漏えいのおそれ-大分放送(2026年10月13日)
- 令和6年度生活環境部の随意契約資料-大分県
- 県民安全・安心メールのサービス案内-大分県
- SpeeCAN RAIDENへの不正アクセスによる個人情報漏えいの可能性について-株式会社アルカディア(2026年10月13日)
- SpeeCAN RAIDEN公式ブログ・不正アクセスについて
関連記事
 スカパーJSAT、会員のメールアドレス 漏えいの可能性―IDCフロンティアへの不正アクセスで一部メール配信停止
 トレジャーファクトリー 小会社 カインドオル、不正アクセスによるサイバー攻撃で13万6,464名の個人情報漏えいが確定
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も

