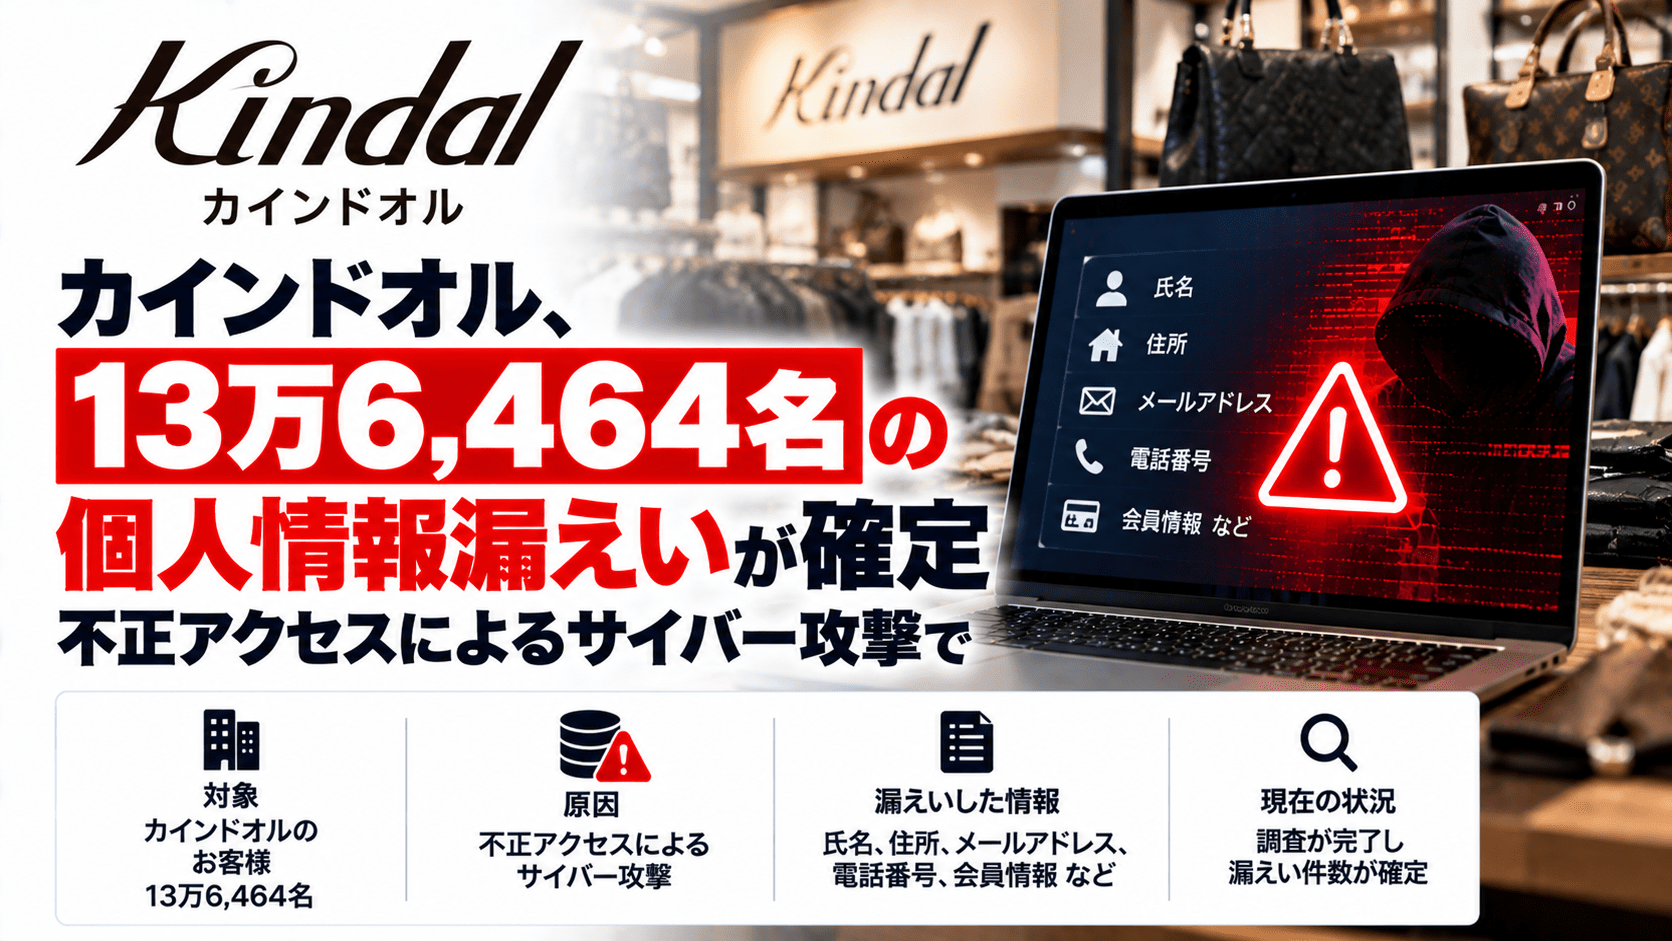
トレジャー・ファクトリー(東証プライム、証券コード3093)は2026年10月13日、連結子会社のカインドオルで発生した不正アクセスについて、調査結果と再発防止策を第三報として公表しました。ブランド古着の買取・販売を手掛ける同社のECサイトで、顧客13万6,464名の個人情報が漏えいしたことが確定し、このうち10万9,311名の情報には住所が含まれていました。
攻撃者はECプラットフォームの運営会社を装ったフィッシングメールを用い、従業員のスタッフアカウントの認証情報を取得しました。二段階認証が設定されていなかったことに加え、顧客情報を一括エクスポートできる権限や重要操作の監視体制にも課題があったと説明しています。
カインドオルは全スタッフアカウントにパスキー方式による二段階認証を導入し、一括エクスポート権限を限定しました。親会社のトレジャー・ファクトリーも、グループ全体で外部ツールの多要素認証を必須化するなどの対策を進めています。
カインドオルの個人情報漏えい・第三報のサマリー
- 2026年8月23日、第三者がECプラットフォームのスタッフアカウントを不正利用し、顧客情報を2回、一括エクスポートしました。
- 8月24日、通常業務で注文情報を出力する際、スタッフアカウントの登録メールアドレスが不審なものに変更されていたことから発覚しました。
- 10月13日の第三報で調査完了を公表し、漏えいした対象者を13万6,464名で確定しました。うち住所情報を含む対象者は10万9,311名です。
- 対象には氏名、住所、電話番号、生年月日、メールアドレス、購入回数・金額、ポイント履歴などが含まれます。ただし、項目は顧客の登録状況によって異なります。
- クレジットカード情報とECサイトのログインパスワードは、漏えいしたデータに含まれていません。
- 原因はECプラットフォーム運営会社を装うフィッシングメールによる、スタッフアカウントの認証情報の窃取でした。
- カインドオルは全スタッフアカウントにパスキー方式による二段階認証を導入し、顧客情報の一括エクスポート権限を制限しました。
- 個人情報保護委員会へは10月6日付で確報を提出。警察には相談し、被害届の提出に向けた手続きを進めています。
- 10月13日時点で、漏えい情報の不正利用など具体的な二次被害は確認されていません。
| 項目 | 公表内容 |
|---|---|
| 対象企業 | 株式会社カインドオル(トレジャー・ファクトリー連結子会社) |
| 対象サービス | カインドオルオンラインで利用するECプラットフォーム |
| 不正操作 | 2026年8月23日に顧客情報を2回一括エクスポート |
| 発覚日 | 2026年8月24日 |
| 公表 | 8月28日第一報、9月2日窓口開設、10月13日第三報 |
| 漏えい確定人数 | 136,464名 |
| うち住所情報を含む人数 | 109,311名 |
| 侵入経路 | フィッシングによるスタッフアカウントの認証情報窃取 |
| 確認された管理上の課題 | 二段階認証未設定、一括エクスポート権限、重要操作の監視体制など |
| 当局への報告 | 個人情報保護委員会へ2026年10月6日付で確報提出 |
| 再発防止 | パスキー方式による二段階認証、権限制限、監視・報告体制の整備 |
漏えい対象は「最大13万6,464名の可能性」から「13万6,464名で確定」に変更
8月28日の第一報では、漏えいした可能性のある顧客を13万6,464名としていました。その後、フィッシングメール、従業員PCのログ、ECプラットフォーム運営会社のアクセス・操作履歴を突き合わせた調査が完了し、10月13日の第三報で同数の13万6,464名を漏えい対象者として確定しました。
今回初めて明らかになった内訳は、住所情報が含まれる対象者10万9,311名です。この数字は13万6,464名の内数であり、両者を合計した人数ではありません。
漏えいした情報項目は第一報から変更されていません。対象は次の情報です。
| 情報項目 | 対象状況 |
|---|---|
| カスタマーID、氏名 | 漏えい対象に含まれる |
| 住所、電話番号、生年月日、メールアドレス | 漏えい対象に含まれる。住所を含む対象は109,311名 |
| メールマガジンの購読状況 | 漏えい対象に含まれる |
| 合計注文回数、合計購入金額 | 漏えい対象に含まれる |
| ECプラットフォーム上の顧客タグ情報 | 漏えい対象に含まれる |
| ポイント情報履歴(保有・失効・累計) | 漏えい対象に含まれる |
| クレジットカード番号、セキュリティコード | 含まれない |
| ECサイトのログインパスワード | 含まれない |
すべての顧客について表中の全項目が漏えいしたわけではありません。カインドオルは登録状況などにより項目が異なるとしています。
フィッシングメールでスタッフアカウントを乗っ取り、顧客情報を一括取得
今回の攻撃は、ECサイト利用者のアカウントを大量に乗っ取る手口ではなく、ECプラットフォームを管理するスタッフアカウントの認証情報を狙ったものでした。
8月28日の発表では、従業員がECプラットフォーム運営会社を装うメールのリンクから偽サイトにアクセスし、スタッフアカウントの認証情報を入力していたと説明しています。従業員PCのログでは入力直後に最初の不正アクセスが発生していました。
攻撃者は取得した認証情報で正規のスタッフアカウントにログインし、8月23日に顧客情報を2回一括エクスポートしました。9月2日の続報では、エクスポートされた顧客情報ファイルがダウンロードされていたことも確認したとしています。
侵害が発覚したのは翌24日です。カインドオルの従業員が通常業務で注文情報を出力しようとした際、スタッフアカウントに登録されたメールアドレスが自社で使用していないものに変更されていたことに気づきました。
10月13日の第三報では、認証管理とともに、一括エクスポート権限の設計や、重要操作を早期に把握する監視体制が十分でなかったことも課題に挙げています。特定の従業員がフィッシングに応じたことだけではなく、認証情報の窃取後に顧客データを大量取得できる状態だった点を是正対象としています。
全スタッフアカウントにパスキー方式の二段階認証を導入
カインドオルは不正アクセスを受けたスタッフアカウントを削除したうえで、その他のスタッフアカウントの不審な操作を調査しました。第一報では二段階認証の必須化を説明していましたが、第三報では、全スタッフアカウントにフィッシング耐性を考慮したパスキー方式による二段階認証を導入したと具体的に示しました。
併せて実施した対策は次のとおりです。
- スタッフアカウントの棚卸し
- 顧客情報の一括エクスポート権限の限定
- 重要操作の確認方法と社内へのエスカレーション手順の見直し
- 情報セキュリティマニュアルの整備
- フィッシング対策訓練を含む教育
- アクセス権限の定期点検と監視体制の整備
認証情報をだまし取られた後の被害を抑えるため、ログイン時の認証だけでなく、一括出力の許可範囲や操作履歴の確認にも対策を広げた形です。
トレジャー・ファクトリー、全グループ会社の認証・権限管理を見直し
親会社のトレジャー・ファクトリーは、カインドオル単体の対策に加え、グループ全体の管理体制を変更しました。
全グループ会社に適用する情報セキュリティ対策ガイドラインを整備し、個人情報を保持する外部ツールの多要素認証等の必須化、顧客データの一括エクスポート権限の制限、標的型攻撃メール対策訓練の実施を規定しています。各社には情報セキュリティ責任者を選任しました。
また、CSIRTの運営方針を改正してグループ各社を含む報告・対応体制を整備しました。全グループ会社の情報セキュリティ責任者で構成する情報セキュリティ連絡協議会も設置しています。
外部ツールのアカウント管理、権限、認証の状態については、9月にグループ初回の棚卸しを実施。高リスクと判定された項目の是正を進めています。
個人情報保護委員会へ確報、業績予想への影響は軽微
カインドオルは10月6日付で個人情報保護委員会に確報を提出しました。警察には相談済みで、被害届の提出に向けた手続きが進められています。問い合わせ窓口の運営などの対応費用は発生していますが、親会社は連結業績への影響は軽微として、2027年2月期の業績予想を変更していません。
専用窓口は電話番号0120-721-616(平日9時~18時)です。対象顧客への個別通知も行われています。
利用者は、漏えい対象に注文回数や購入金額、ポイント履歴などが含まれているため、過去の取引情報を引用したメール・SMS・電話に注意が必要です。クレジットカード情報やECサイトのログインパスワードは今回の漏えい対象に含まれていませんが、カインドオルや配送会社、金融機関などを名乗る不審な連絡については、メール内リンクではなく公式サイトなど既知の連絡手段で確認してください。
情報システム部門・CSIRTが確認したいこと
本件では、通常の管理操作として用意された「顧客情報の一括エクスポート」が、認証情報を窃取した第三者に悪用されました。SaaSやECプラットフォームを使う企業では、次の点を点検できます。
- 顧客データを扱う管理・スタッフアカウントで、パスワードだけのログインが残っていないか
- 多要素認証の適用状況と、フィッシング耐性のある認証方式を選択できるか
- すべての担当者に顧客情報の一括出力権限が必要か。承認制や期限付き付与が可能か
- 登録メールアドレスの変更、異常なログイン、短時間の大量エクスポートを検知・報告できるか
- グループ会社が個別契約する外部サービスまで、権限・認証の棚卸し対象に含まれているか
標的型攻撃メール訓練の実施方法と評価項目では、不審メールを見抜くことに加え、従業員からの報告速度とCSIRTの初動対応まで確認する考え方を整理しています。
なお、生成AIが今回のフィッシングメールの作成に使われたとの公表はありません。AIによるフィッシングメールの変化とビジネスメール詐欺の事例は別の論点として参照できます。
出典
- 当社連結子会社における不正アクセスによる個人情報漏えいに関する調査結果及び再発防止策について(第三報)-トレジャー・ファクトリー(2026年10月13日)
- 不正アクセスによるお客様情報漏えいに関するお詫びとお知らせ-カインドオル(2026年8月28日)
- 不正アクセスによるお客様情報漏えいに関する専用お問い合わせ窓口開設のお知らせ-カインドオル(2026年9月2日)
関連記事
 キッセイ薬品 子会社「キッセイ商事」に不正アクセス―データ窃取を知らせるメール、要配慮個人情報の流出可能性も
 AIエージェントのID・権限管理とは NISTが進めるAgent Identity、OAuth・OIDC・最小権限の設計
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

