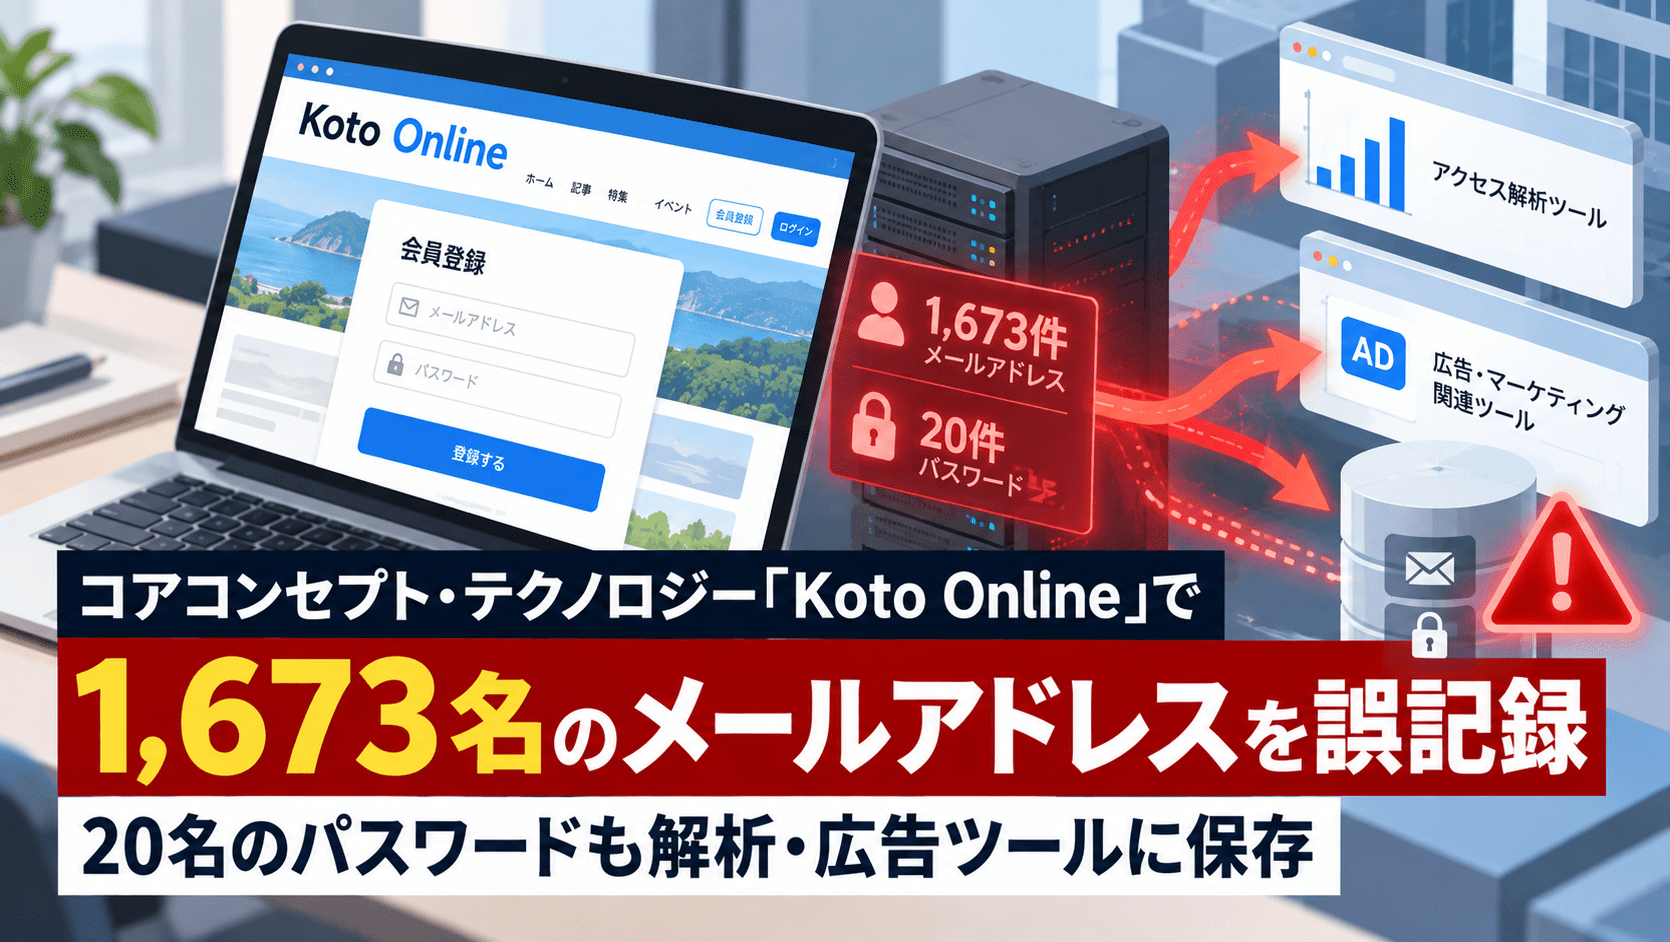
株式会社コアコンセプト・テクノロジーは2026年10月9日、同社が運営する情報メディア「Koto Online」の会員機能に不具合があり、利用者1,673名分のメールアドレスがサーバーの記録やアクセス解析ツール、広告・マーケティング関連ツールなどに保存されていたと公表しました。対象者のうち20名については、パスワードも記録されていました。
問題は2023年3月のサービス公開時から約3年半にわたり発生していました。発見したのはアクセス解析を支援する外部委託先で、運営会社は9月18日までに不具合を修正。認証機能を一時停止したうえで、対象者への通知、パスワードの無効化、外部サービスに残ったデータの削除を進めています。
Koto Onlineの個人情報記録問題のサマリー
- 公表日:2026年10月9日
- 対象:Koto Onlineの会員登録、ログイン、Facebook・XとのSNS連携による会員登録
- 記録された情報:メールアドレス1,673名分。そのうち20名分はパスワードも含む
- 1,673名のうち191名はSNS連携による登録者
- 発生期間:2023年3月31日~2026年9月18日
- 発覚:9月14日にアクセス解析の支援委託先が指摘
- 記録先:サーバー、アクセス解析、広告・マーケティング関連の各ツール。外部事業者が提供するサービスを含む
- 対応状況:9月17~18日に修正、10月9日に会員機能を再開。対象情報の削除と外部事業者への確認は継続
| 項目 | 内容 |
|---|---|
| 運営会社 | 株式会社コアコンセプト・テクノロジー |
| 対象サービス | Koto Online |
| 事象の種類 | 会員機能の不具合による、想定外のログ・解析・広告関連環境への個人情報の記録 |
| 対象から除外される情報 | 氏名、会社名、部署、役職、電話番号、その他の登録情報、記事閲覧履歴など |
| 公開・持ち出しの確認状況 | 不特定多数に公開された事実や外部への持ち出しの形跡は確認されず。外部サービスの保存状況は確認継続 |
| 主な利用者対応 | 対象者への個別通知、20名のパスワード無効化、全ログインセッションの終了 |
メールアドレスは1,673名、パスワード記録は20名―SNS連携登録も対象
不具合が発生したのは、メールアドレスなどを入力する会員登録・ログイン画面と、Facebook・X(旧Twitter)を利用したSNS連携の会員登録画面です。会員向け機能を使った全員ではなく、記録が確認された1,673名が今回の対象となっています。
人数の内訳には注意が必要です。メールアドレスが記録された1,673名にはSNS連携で登録した191名が含まれます。また、パスワードが記録された20名も1,673名の内数であり、別途20名を加算するものではありません。
運営元の詳細説明によると、パスワードが記録されたのは、画面の読み込みが完了する前に送信操作を行った場合など、限られた条件下でした。通常の会員登録・ログイン操作ですべての利用者のパスワードが記録される不具合ではありません。
一方、少数の利用者にだけ発生する条件だったため、通常の画面表示やログイン動作を確認するだけでは発見しにくい種類の問題でもあります。ページの表示途中に操作された場合や、ブラウザ・通信環境によって読み込みの順序が変わった場合をテスト対象に含める必要があります。
発見から修正・公表までの経緯
| 日付 | 主な動き |
|---|---|
| 2023年3月31日 | Koto Onlineを一般公開。今回の事象が発生していた期間の始点 |
| 2026年9月14日 | アクセス解析の支援を委託している事業者が問題を指摘。運営元と開発・保守委託先が調査を開始 |
| 9月17~18日 | 不具合に対する修正を適用。9月18日を発生期間の終点として公表 |
| 10月9日 | 対象人数、記録先、外部事業者への照会状況を公表。停止していた会員登録・ログイン・パスワード再設定機能を再開すると発表 |
今回の発見経路は、攻撃の検知や本人からの苦情ではなく、アクセス解析を支援する委託先からの指摘でした。会員情報の保管先であるデータベースだけでなく、Webサイトの利用状況を計測する環境も確認対象にしたことが、問題の発見につながっています。
不具合そのものは9月中に修正されましたが、修正前に保存された記録を消す作業は別に必要です。サービスを再開した10月9日時点でも、外部事業者のサービスを含む保存先の確認と削除が続いていました。
サーバーログだけでなくアクセス解析・広告ツールにも個人情報が記録
今回の問題は、会員情報のデータベースに誤った値が保存されたというものではありません。認証画面で入力された情報が、本来の利用目的とは異なる複数の記録先にも残っていました。
| 記録先として公表された区分 | 運用上の確認対象 |
|---|---|
| サーバーの記録 | Webサーバーやアプリケーションが取得する要求・エラーなどの記録に、入力情報が混入していないか |
| アクセス解析ツール | ページURL、イベント名・パラメーターなどの計測データに会員情報が含まれないか |
| 広告・マーケティング関連ツール | 外部事業者に送信する計測情報や、連携先に保存されたデータを把握できるか |
上表の右欄は一般的な点検項目です。コアコンセプト・テクノロジーは記録先の区分を公表していますが、利用していた個々のサービス名や、各ツールにどの情報項目がどの形式で保存されたかまでを公表したものではありません。
さらに運営元は、利用者のブラウザ閲覧履歴にも「当該情報を含むアドレス」が残っている場合があると注意を呼びかけています。ブラウザ履歴はWebサイト運営側で一括削除できないため、共用端末などでは利用者自身の対応が必要になります。
Webアプリケーションでは、URLに含めた情報がブラウザ履歴、サーバーログ、外部の計測環境などに複製される場合があります。認証情報はログイン処理に使うものであり、アクセス状況の集計や広告効果測定のデータとして扱われるべきものではありません。
第三者による不正取得は確認されず―外部サービスの保存状況を調査
コアコンセプト・テクノロジーは、今回の記録にアクセスできるのは、対象サーバーや各ツールのアカウントを持ち、所定の権限を付与された限られた関係者だったと説明しています。不特定多数がインターネット上で閲覧できる状態や、データが外部へ持ち出された形跡は確認していません。
ただし、一部の記録先は外部事業者のサービスであり、運営元がすべての保存状況を確認し終えたわけではありません。そのため、各事業者への照会を進めるとともに、対象アカウントへの不正ログインが発生していないか調査しています。
「外部サービスに個人情報が記録された」という事実と、「攻撃者がその情報を盗み出した」という事実は異なります。今回の公表は前者を確認したもので、問題となっているのは、意図しない保存先が生じ、その後の削除や利用状況の確認にも委託先・サービス提供者との調整を要している点です。
パスワード20名分を無効化、会員機能を一時停止して修正
同社は問題判明後、新規会員登録・ログイン・パスワード再設定の各機能を一時停止し、修正の確認を経て10月9日に提供を再開すると発表しました。ログイン状態にあった利用者については、全員を一度ログアウトさせています。
メールアドレスの記録対象となった1,673名には登録メールアドレス宛てに個別通知を実施。パスワードが記録された20名については既存のパスワードを無効化し、再設定を求めています。これにより、対象となったKoto Onlineの旧パスワードではログインできない状態としています。
記録データについては、同社と委託先が順次削除を進めています。複数の管理主体が存在するため、システム上の不具合を直すことと、過去のログ・解析データをすべて削除することでは対応完了の時点が異なります。運営元は必要に応じて調査と削除の状況を追加公表するとしています。
利用者への案内―パスワード再利用とブラウザ履歴にも注意
コアコンセプト・テクノロジーは、通知メールを「@cct-inc.co.jp」のアドレスから送ると案内しています。また、同社がメールでパスワードそのものを送付したり、利用者に尋ねたりすることはないとしています。パスワード変更などを促すメールを受け取った場合は、本文中のリンクから操作するのではなく、公式サイトに直接アクセスして確認する方法が安全です。
記録された20名分のパスワードはKoto Online側で無効化されていますが、他サービスで同じパスワードを使っている場合は、そのサービスのパスワードも変更するよう案内しています。メールアドレスの情報だけでは直ちに不正ログインできない一方、認証情報の使い回しは被害を広げる原因になります。メールアドレスが知られた場合のリスクは、メールアドレス流出とアカウント乗っ取りの関係でも整理しています。
また、ブラウザ履歴に対象の情報を含むURLが残っている場合、共用端末の利用者には履歴の削除を検討するよう求めています。職場のプロキシやファイアウォールについては、通常のHTTPS通信の監視設定であれば接続先のサイト名までしか記録されず、メールアドレスやパスワードが記録されることはないと同社は説明しています。
再発防止策はテスト拡充・外部診断・想定外の記録を検知する仕組み
同社は開発・保守委託先とともに、会員機能のテスト項目の拡充、外部の専門事業者による定期的な脆弱性診断、個人情報が本来の保存場所以外に記録されていないかを自動で検知する仕組みの構築を進めています。
今回のような問題では、会員登録やログインに成功するかどうかだけではテストが完結しません。正常に画面が切り替わっても、その途中のURLや計測イベント、サーバーの記録に個人情報が残る場合があるためです。
OWASPの「Logging Cheat Sheet」は、パスワードやアクセストークンなどの認証情報をログに直接残さず、除外・マスキングなどを実施するよう推奨しています。メールアドレスなどの個人情報についても、ログに保存する目的や識別可能性を考慮した取り扱いを示しています。
企業が会員サイトや資料ダウンロードサイトを運営する場合、次の点を確認できます。
- 入力値の記録先を調べる:会員登録、ログイン、パスワード再設定、SNS連携ごとに、ブラウザURL、アクセスログ、アプリケーションログ、エラー監視、解析イベントへの出力内容を点検する。
- 外部タグ・ツールの送信項目を把握する:アクセス解析や広告配信のタグについて、計測イベントとURLパラメーターにメールアドレスや認証情報が含まれないことを確認する。タグ追加・設定変更の際も同じ検査を行う。
- 画面読み込み途中の動作をテストする:読み込みが遅い環境、連続クリック、表示途中の送信、SNS連携など、通常の画面操作以外でも認証情報が周辺システムへ渡らないか検証する。
- ログの保存・削除範囲を管理する:本番・開発環境、クラウド分析基盤、外部委託先、バックアップを含めて保存場所と保存期間、アクセス権、削除依頼先を台帳化する。
- 過去の記録を確認できる状態にする:想定外の保存が発覚した際、影響期間、対象情報、閲覧権限者、外部への送信状況を調査できるようにする。
特にマーケティング用のタグは開発部門とは別の担当者が導入・更新することもあり、システム改修時のレビュー対象から漏れやすい部分です。認証機能の変更だけでなく、タグ管理と外部サービス連携の変更も点検範囲に含めます。保存先の棚卸しや委託先管理は、企業の情報漏えい対策と発生時の対応でも整理しています。
アクセス解析・広告連携による情報共有は海外でも問題に
Webサイトのアクセス解析や広告関連ツールに本来送るべきでない情報が渡る問題は、海外でも発生しています。米国の医療保険会社Blue Shield of Californiaは2025年、Google Analyticsと広告サービスの連携により、約470万人分の医療関連情報がGoogleの広告システムと意図せず共有された可能性があると公表しました。セキュリティ対策LabではBlue ShieldのGoogle Analyticsを通じた情報漏えい問題を取り上げています。
両事案の原因や扱われた情報は異なりますが、情報の保存・送信先を会員データベースだけに限定せず、計測・広告関連の連携先まで含めて点検する必要があることを示しています。今回のKoto Onlineでは、パスワードも含まれたため、対象者の認証情報を無効化する対応が必要になりました。
出典
- 当社運営メディア「Koto Online」の会員機能における個人情報の記録に関するお詫びとお知らせ ― 株式会社コアコンセプト・テクノロジー(2026年10月9日)
- 会員機能における個人情報の記録に関するお詫びとお知らせ ― Koto Online(2026年10月9日)
- Logging Cheat Sheet ― OWASP Cheat Sheet Series
- Protect Data Everywhere ― OWASP Developer Guide
関連記事
 サイバー攻撃の対応 人材不足 障壁はセキュリティ人材は“勝てば官軍、負ければ罪人”という現実
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

