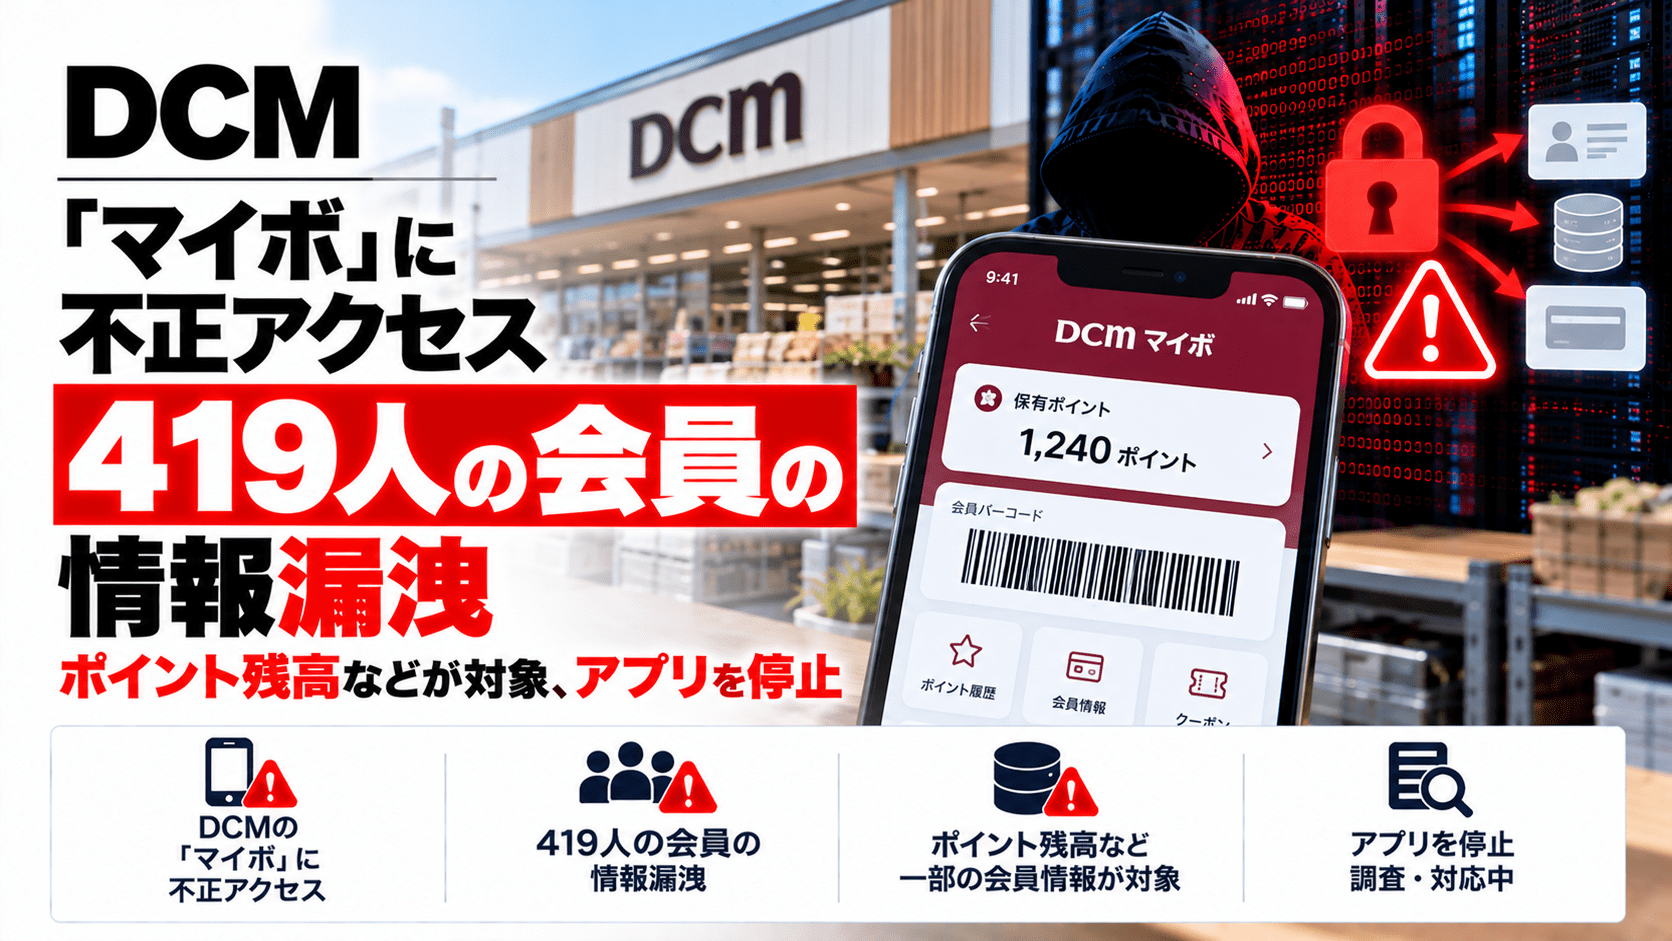
DCMホールディングス株式会社は2026年10月13日、子会社の株式会社マイボフェローズが運営する会員サービス「マイボ」のシステムが第三者による不正アクセスを受け、会員419人分の情報が外部に漏えいしたと発表しました。
漏えいしたのは会員番号、メールアドレス、会員ステージ、保有ポイント数などです。氏名、住所、電話番号、生年月日、パスワード、クレジットカード情報は含まれていません。同社は10月9日から「マイボアプリ」の全サービスを一時停止しています。一方、「DCMアプリ」に被害は確認されていないとしています。
DCM「マイボ」不正アクセスのサマリー
- 公表日:2026年10月13日
- 対象:DCMホールディングス子会社・マイボフェローズが運営する「マイボ」
- 2026年9月21日、会員情報管理システムに通常と異なる多数のアクセスが発生
- 10月8日、注意喚起を受けたアクセス記録の点検で第三者による不正アクセスを確認
- 10月9日、「マイボアプリ」の全サービスを一時停止
- 漏えいが確認された情報:会員419人分(調査継続中)
- 対象項目:会員番号、メールアドレス、会員登録の状態、会員ステージ、保有ポイント数、失効予定ポイント数・失効予定日
- 対象外:氏名、住所、電話番号、生年月日、パスワード、クレジットカード情報
- 外部での公開や第三者による悪用は、公表時点で確認されていない
- 対象会員には個別連絡を進め、個人情報保護委員会への報告などを実施中
| 項目 | 内容 |
|---|---|
| 運営会社 | 株式会社マイボフェローズ(DCMホールディングス子会社) |
| 異常なアクセスの発生日 | 2026年9月21日 |
| 不正アクセスの判明日 | 2026年10月8日 |
| アプリ停止日 | 2026年10月9日 |
| 漏えい人数 | 419人(調査時点の判明数) |
| 影響するサービス | マイボアプリ |
| DCMアプリ | 被害は確認されていない |
| 復旧予定 | 安全性の確認後に改めて公表 |
9月21日に大量のアクセス、10月8日のログ点検で不正アクセスを確認
DCMホールディングスの発表によると、マイボの会員情報を管理するシステムでは9月21日に通常とは異なる多数のアクセスが発生していました。
10月8日、サイバー攻撃に関する注意喚起を受け、同社グループがアクセス記録を点検した結果、第三者による不正アクセスを把握しました。不正アクセス元からの通信を直ちに遮断し、翌9日からマイボアプリのサービスを全面停止しました。
その後の調査で会員情報の一部が漏えいしたことを確認しました。同社は引き続き対象人数と影響範囲を精査しており、サービス再開の時期については安全性の確認後に公表するとしています。
漏えいした419人の情報は会員番号・メールアドレス・ポイント関連情報
漏えいした情報は以下の7項目です。
| 情報区分 | 漏えいした項目 |
|---|---|
| 会員識別情報 | 会員番号、メールアドレス |
| 会員属性 | 会員ステータス(登録状態)、会員ステージ |
| ポイント情報 | 保有ポイント数、失効予定ポイント数、失効予定日 |
今回の漏えい情報に、氏名や住所、電話番号、生年月日、パスワード、クレジットカード情報は含まれていません。また、漏えいした情報が第三者に公開された事実や悪用された事実は、10月13日時点で確認されていません。
ポイント情報が漏えいした場合のリスクと利用者の対策
会員番号や保有ポイント数、失効予定日がメールアドレスと結び付くと、「ポイントが間もなく失効する」「ポイント残高の確認が必要」といった、実際の利用状況に合わせたフィッシングメールに利用される恐れがあります。漏えいした情報だけでポイントが不正に利用されたと確認されたわけではありません。
DCMホールディングスは、同社グループやマイボを装うメール、SMS、電話に注意を呼びかけています。特に、ポイントの失効を理由にパスワードやクレジットカード番号を求める連絡には応じないよう案内しています。
会員は以下の点を確認してください。
- マイボフェローズからの個別通知を確認する。ただし、通知を装った不審なメールのリンクは開かず、公式窓口から確認する。
- マイボのサービスが再開されたら、ポイント残高や利用履歴に身に覚えのない変化がないか確認する。
- 失効予定日やポイント数が正しく書かれたメールであっても、それだけで本物とは判断しない。
- 身に覚えのないポイント変動や不審な連絡を確認した場合は、マイボコンタクトセンターへ相談する。
フィッシングメールの見分け方や不審なリンクへの対応については、フィッシング詐欺の手口と対策でも解説しています。
DCMアプリへの被害は確認されず、対象会員には個別通知
マイボアプリは被害の拡大を防ぐため全サービスが停止されていますが、DCMホールディングスは、別の「DCMアプリ」への被害は確認されていないと説明しています。両アプリへの影響を同一視することはできません。
漏えい対象の会員には、マイボフェローズの [email protected] からメールなどで順次連絡するとしています。同社は個人情報保護委員会への報告を進めるとともに、アクセス制御を強化するなどの再発防止策を講じています。
問い合わせ先は、マイボの公式問い合わせフォームまたはマイボコンタクトセンター(0570-069-868、受付9:00~18:00)です。
情報システム部門が確認したいポイント
今回の事案では、9月21日に不審なアクセスが発生し、10月8日のアクセス記録の点検で不正アクセスが判明しました。異常なアクセスを後から調査できるログの保存に加え、大量アクセスや通常と異なる会員情報の照会を早期に検知できる仕組みが点検対象になります。
ただし、今回の侵入経路や悪用された脆弱性、攻撃手法の詳細は発表されていません。特定の脆弱性や攻撃パターンを今回の原因と結び付けることはできません。
出典
- 会員サービス「マイボ」における不正アクセスによる会員情報の漏えいに関するお詫びとお知らせ(2026年10月13日)-DCMホールディングス
- DCM公式サイト・企業情報(2026年10月13日の発表掲載)
関連記事
 キャッシュレス アプリ IDARE(イデア)に不正アクセスによるサイバー攻撃、12万9,659人の個人情報漏えいを確認―残高・取引履歴や本人確認情報も対象
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出
 雑貨通販サイトのhitmart(ヒットマート)、不正アクセスによるサイバー攻撃で個人情報漏洩の恐れ
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価

