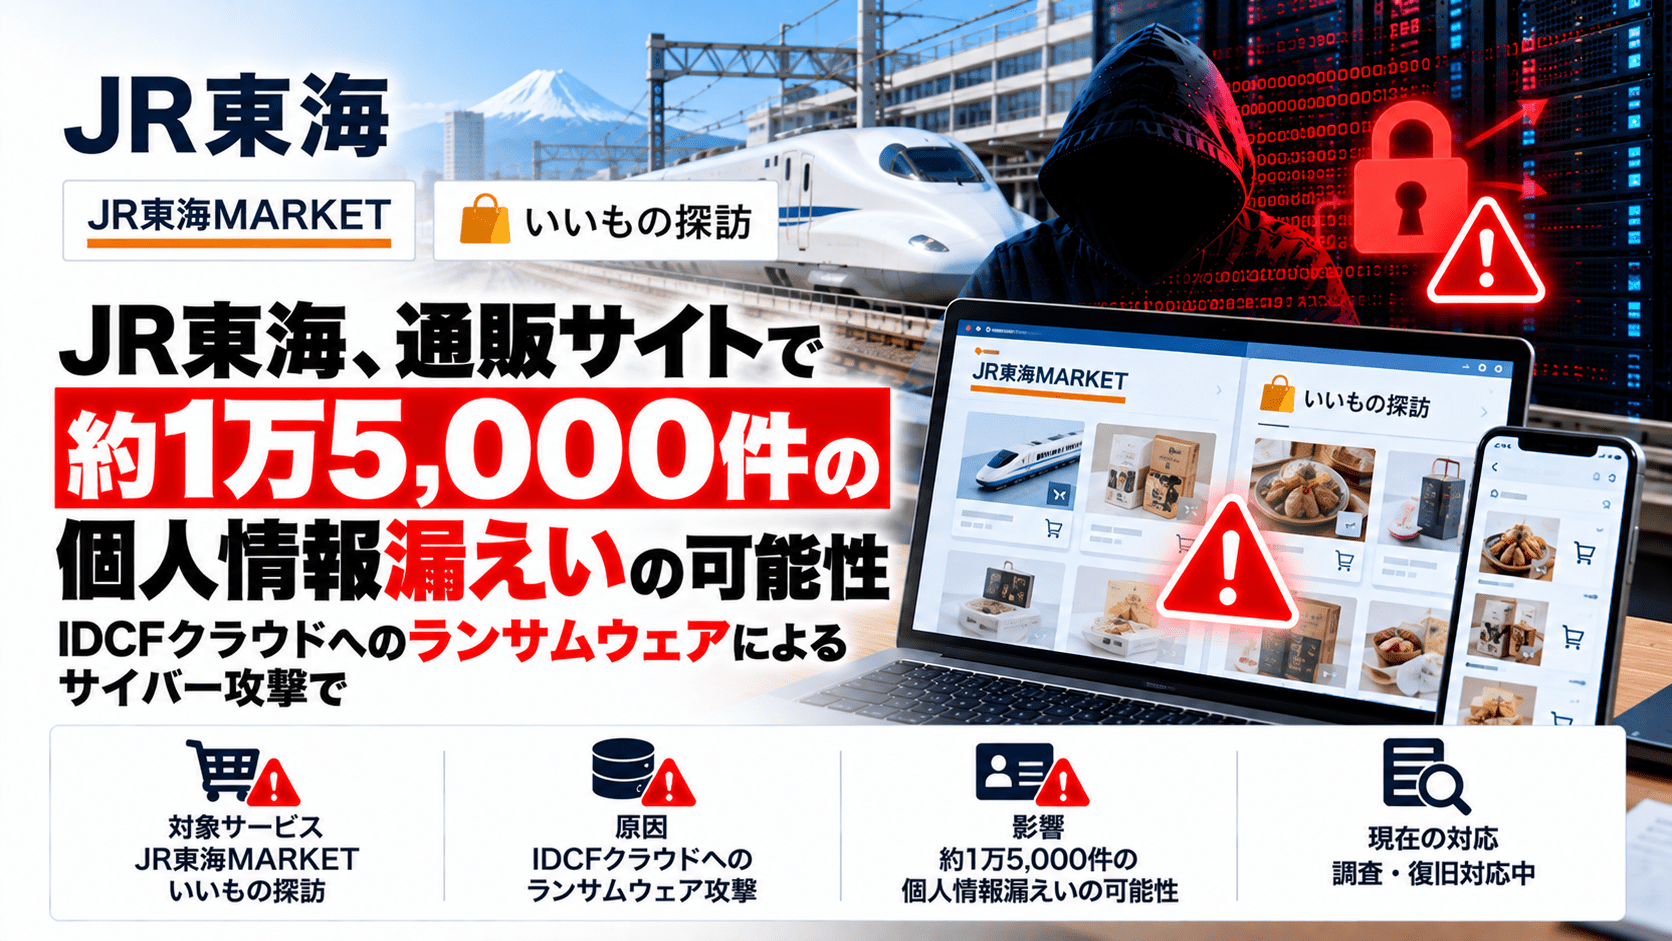
東海旅客鉄道株式会社(JR東海)は2026年10月13日、通販サイト「JR東海MARKET」と「いいもの探訪」のメール配信に用いるクラウドサービスへの不正アクセスを受け、顧客の個人情報約1万5,000件が第三者に閲覧・取得された可能性があると発表しました。同日、個人情報保護委員会に報告しています。
不正アクセスを受けたのは、両サイトのメール配信基盤として利用していた株式会社IDCフロンティアの「IDCFクラウド」です。漏えいの可能性があるのはメールアドレスのほか、配信済みメール本文に含まれる氏名や注文内容、配送先情報など。JR東海は、実際に外部へ情報が漏えいしたことを示す事実は確認されていないと説明しています。
JR東海の個人情報漏えいの可能性に関するサマリー
- 公表日:2026年10月13日
- 対象サービス:「JR東海MARKET」「いいもの探訪」
- 関連する被害:IDCフロンティアの「IDCFクラウド」へのランサムウェア攻撃
- 漏えいの可能性がある情報:約1万5,000件(2サイト合計、10月7日時点の保存データを基に算出)
- 対象情報:配信先メールアドレス、配信メール本文に含まれる氏名・住所・電話番号・注文内容・配送先情報・アンケート回答・コメントなど
- 対象外:クレジットカード情報、ログインパスワード
- 対応:個人情報保護委員会への報告、IDCフロンティアの調査結果を踏まえた影響範囲の確認
- 被害状況:10月13日時点で、実際の外部漏えいを示す事実や二次被害は確認されていない
| 項目 | 内容 |
|---|---|
| 公表した企業 | 東海旅客鉄道株式会社(JR東海) |
| 公表日 | 2026年10月13日 |
| 影響を受けた通販サイト | JR東海MARKET、いいもの探訪 |
| 関連するシステム | IDCフロンティアのIDCFクラウドを利用したメール配信サービス |
| 漏えいの可能性がある件数 | 約15,000件(2サイト合計) |
| 個人情報保護委員会への報告 | 2026年10月13日に実施 |
| サイトの利用状況 | JR東海MARKETは10月9日12時30分ごろにログイン・商品購入機能が復旧。メール配信は一時的に遅延する可能性あり(同日案内) |
注文内容や配送先情報も対象―メール本文に含まれる個人情報
今回対象となったのは、通販サイトの会員データベース全体ではなく、IDCFクラウドを利用するメール配信サービスに保存されていたメール関連データです。配信先のメールアドレスに加え、注文確認などのメール本文に記載された次の情報が閲覧・取得された可能性があります。
- 氏名、住所、電話番号
- 商品の注文内容
- 配送先の氏名、住所など
- 注文時に入力されたアンケート回答、コメント
件数は、IDCフロンティアが不正アクセスを確認したと公表した10月7日時点で保存されていたデータを基に算出した約1万5,000件です。約1万5,000人への漏えいが確定したという意味ではありません。 JR東海は、IDCフロンティアの調査結果などを踏まえて引き続き確認するとしています。
なお、クレジットカード情報とログインパスワードは今回の漏えいの可能性がある情報に含まれないと説明しています。
10月7日からメール配信障害、9日に通販機能が復旧
事案の起点は、10月7日午前3時40分ごろに発生したIDCFクラウドへのランサムウェア攻撃です。JR東海MARKETではログイン時の認証メールや注文完了メールを配信できず、一部の利用者がログインや購入を行えない状態となりました。
JR東海は10月9日12時30分ごろにJR東海MARKETのシステムを復旧させ、ログインと商品購入ができる状態になったと案内しました。ただし、その時点ではメール配信の遅延などが一時的に起きる可能性があると説明していました。
その後の調査で、両サイトのメール配信データに含まれる個人情報について、第三者による閲覧・取得の可能性を否定できないことが判明。10月13日の公表と個人情報保護委員会への報告に至っています。
IDCフロンティアは10月7日、IDCFクラウドの東日本リージョン1へのランサムウェア攻撃を公表しています。被害の全体像と他社への影響は、IDCFクラウドへのランサムウェア攻撃による影響サービス・企業まとめでも整理しています。
JR東海MARKET・いいもの探訪の利用者に求められる注意
JR東海は、本件に便乗して通販サイト、JR東海、販売事業者、配送事業者などを装うメール・SMS・電話が届く可能性があるとして注意を呼びかけています。注文内容や配送先といった情報が対象に含まれるため、実際の注文情報を利用したもっともらしい連絡にも注意が必要です。
不審なメールのURLや添付ファイルを開かず、リンク先でパスワードやクレジットカード情報を入力しないでください。注文状況や配送状況に不審な点がある場合は、メッセージ内のリンクからではなく、普段利用している公式サイトや注文履歴を直接確認してください。
JR東海は、現時点で二次被害を確認していないと説明しています。問い合わせ先として「JR東海サービス相談室」(050-3772-3910、平日9時~17時)を案内しています。
出典
- 株式会社IDCフロンティアで発生した不正アクセスに伴うメールアドレス等漏えいの可能性について(2026年10月13日)―JR東海MARKET/東海旅客鉄道株式会社
- 「JR東海MARKET」におけるログインおよび商品購入への影響について(続報)―JR東海MARKET/東海旅客鉄道株式会社
- 【第2報】当社サービスの一部システムに対する不正アクセスについて(2026年10月7日)―IDCフロンティア
関連記事
 アルカディア、防災・防犯情報 配信サービス SpeeCAN RAIDEN(スピーキャン・ライデン)への不正アクセスによるサイバー攻撃でメールアドレスなどの個人情報 最大約313万6,000件が漏洩の恐れ
 Peach Aviation(ピーチ・アビエーション)、IDCFクラウドのランサムウェア被害で旅程表メールに遅延―約189万件が対象、個人情報の流出は未確認
 大分県の防災メールに不正アクセス、最大3万7,936件の個人情報漏えいの可能性―SpeeCAN RAIDENのインシデントと関連か
 企業のサーバーに不正アクセスした疑いで男を逮捕 複数の爆破予告に関与し「恒心教」に強い興味
 フランスの病院へサイバー攻撃、75万人の患者の個人情報が漏洩
 ビジネスメール詐欺の実態と対策-巧妙な手口で信頼関係を醸成
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク

