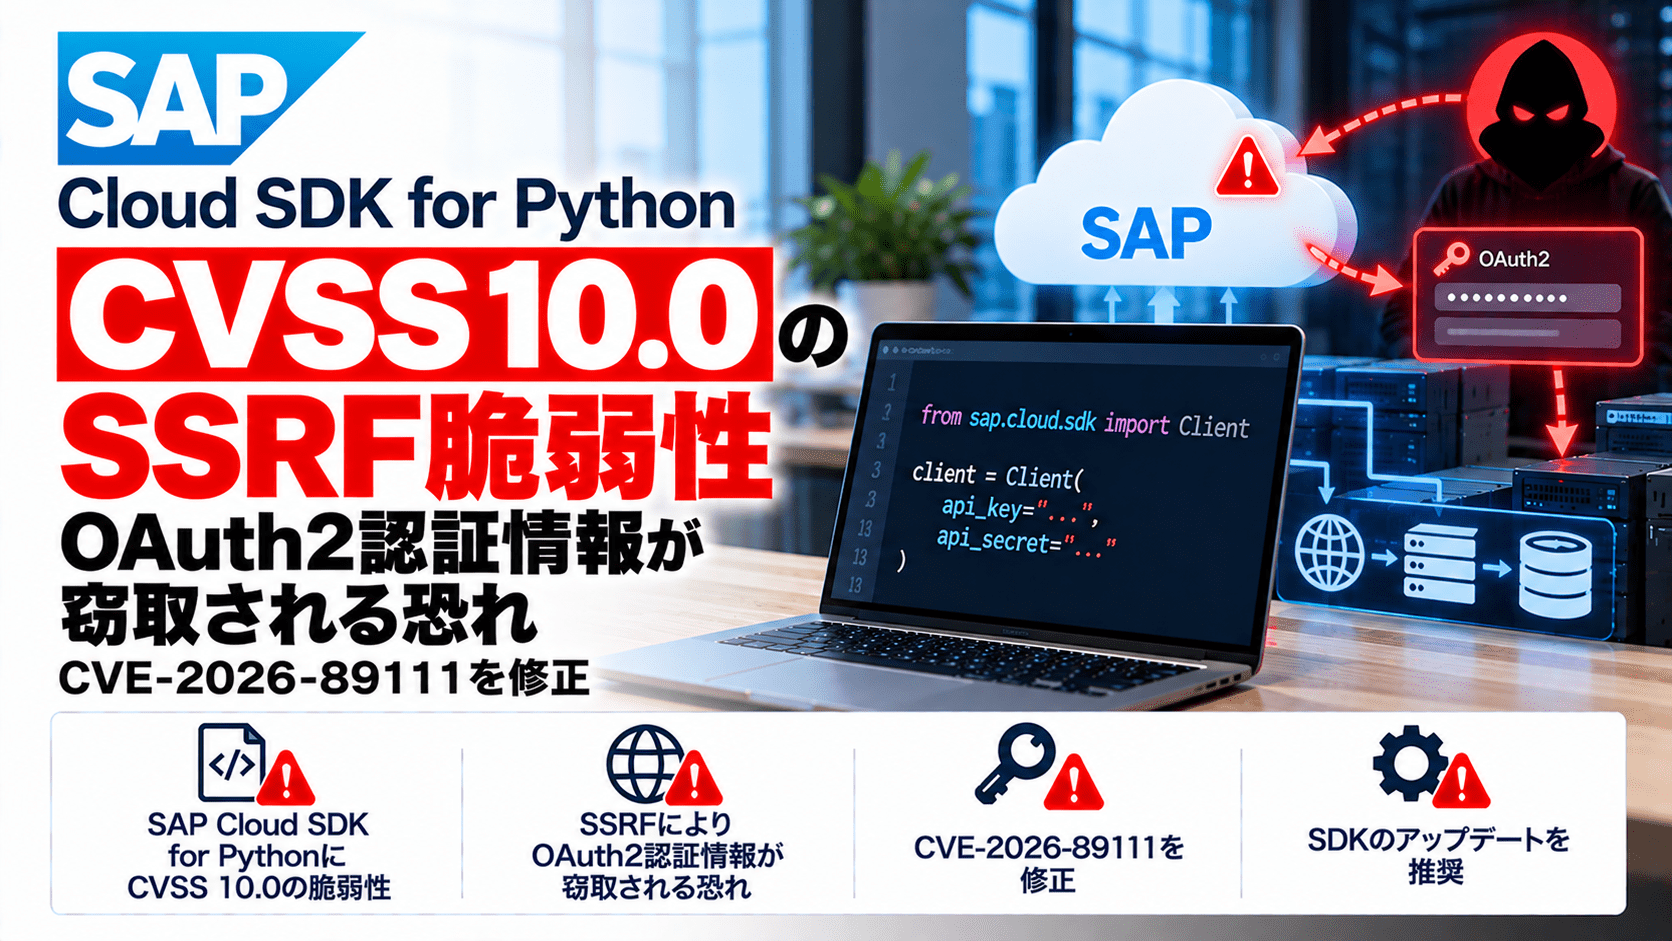
SAPは2026年10月13日、月例セキュリティ更新「SAP Security Patch Day」で、SAP Cloud SDK for Pythonに存在する深刻度「Critical」の脆弱性「CVE-2026-89111」を公表しました。CVSS v3.1の基本値は最高値の10.0です。
この問題は、SAP Business Technology Platform(BTP)上のマルチテナントアプリケーションがOAuth2の認証処理を行う際、攻撃者に制御された値がトークンの送信先URLに組み込まれることで、クライアント認証情報が第三者のサーバーへ送られる恐れがあるものです。SAPは修正版としてSAP Cloud SDK for Python 0.45.2を公開しています。
関連:SAP、NetWeaver・S/4HANAにCVSS 9.9の重大脆弱性―2026年10月パッチデーで計4件のCriticalを修正
CVE-2026-89111のサマリー
- 公表日:2026年10月13日
- 対象製品:SAP Cloud SDK for Python(Pythonパッケージ名:
sap-cloud-sdk) - CVE番号:CVE-2026-89111
- 種別:OAuth2処理に関連するサーバーサイドリクエストフォージェリ(SSRF、CWE-918)
- 深刻度:Critical、CVSS v3.1基本値10.0
- 影響バージョン:0.45.2未満
- 修正版:0.45.2
- 成立条件:マルチテナントアプリケーションで、攻撃者が
tenant_subdomainパラメータの値を制御できる場合 - 想定される影響:OAuth2トークン要求の送信先を誘導し、クライアント認証情報を外部へ送信させる恐れ
- 暫定対策:
tenant_subdomainを事前登録済みの正当なテナントサブドメインに限定する許可リスト検証 - SAPの2026年10月更新:新規のセキュリティノート16件とGitHubセキュリティアドバイザリ4件、既存ノートの更新2件
| 項目 | 内容 |
|---|---|
| 対象ライブラリ | SAP Cloud SDK for Python(sap-cloud-sdk) |
| CVE | CVE-2026-89111 |
| GitHub Advisory | GHSA-4mv3-jxxm-9cx2 |
| CVSS v3.1 | 10.0(AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N) |
| CWE | CWE-918(Server-Side Request Forgery) |
| 影響範囲 | 0.45.2未満 |
| 修正バージョン | 0.45.2 |
| 公表日 | 2026年10月13日 |
OAuth2トークン要求が攻撃者のサーバーへ送られる脆弱性
SAP Cloud SDK for Pythonは、SAP関連サービスと連携するPythonアプリケーションの開発に使用されるライブラリです。今回問題となったのは、複数の顧客・組織をテナントとして扱うBTPアプリケーションでの認証処理です。
SAPが公開したGitHub Security Advisoryによると、攻撃者がtenant_subdomainパラメータを制御できる場合、OAuth2トークン要求の宛先を本来の認証先とは異なるサーバーに誘導できます。その結果、アプリケーションが認証のために利用するクライアント認証情報が攻撃者側へ送信される可能性があります。
SSRFは、外部から渡されたURLや宛先をアプリケーションが適切に検証せず、サーバー自身に意図しない通信を実行させる問題です。今回の焦点は一般的なWebページの閲覧ではなく、OAuth2のトークン取得時に通信先を構成する値の扱いにあります。
公式アドバイザリのCVSS評価では、ネットワーク経由の攻撃、低い攻撃複雑性、事前権限・ユーザー操作ともに不要とされています。ただし、SDKを組み込んだすべてのSAP環境が一律に攻撃可能という意味ではありません。tenant_subdomainが外部入力に由来し、検証されず認証処理へ渡されるアプリケーション構成が問題になります。
SAP Cloud SDK for Python 0.45.2で修正、許可リストによる暫定対策も
SAPのアドバイザリによれば、修正版0.45.2は、tenant_subdomainの値をトークンURLに組み込む前にRFC 1123のDNSラベル規則に従って検証します。
また、SDKの利用者が直ちに更新できない場合の回避策として、アプリケーション側で正規の登録済みテナントサブドメインを許可リストとして管理し、SDKを呼び出す前に照合する方法を挙げています。
更新の際は、アプリケーションの直接依存だけでなく、コンテナイメージ、仮想環境、CI/CDで生成した成果物などに組み込まれたsap-cloud-sdkのバージョンを確認します。修正済みライブラリを反映したアプリケーションが本番環境へ再デプロイされているかも確認対象です。
認証情報の流出が疑われる場合は、アプリケーションログや認証基盤への通信履歴を保全し、外部への不審なトークン要求を調査した上で、影響したクライアントシークレットの失効・再発行や連携先権限の見直しを検討します。これらは企業側での調査・封じ込めの観点から整理した対応であり、今回の脆弱性について実際の認証情報窃取が確認されたことを示すものではありません。
SAPの10月月例更新ではNetWeaverやS/4HANAも重大修正
SAPの2026年10月Security Patch Dayでは、CVE-2026-89111以外にも、業務システムに関係する複数のCritical脆弱性が公表されました。公式一覧に記載された主な対象は以下のとおりです。
| CVE | 対象・問題の概要 | CVSS v3.1 | SAPが示す影響コンポーネント・バージョン |
|---|---|---|---|
| CVE-2026-89111 | SAP Cloud SDK for Python:OAuth2 SSRF | 10.0 | sap-cloud-sdk 0.45.2未満 |
| CVE-2026-89110 | SAP NetWeaver Visual Composer:アクセス制御不備 | 9.9 | VC70RUNTIME 7.50 |
| CVE-2026-89107 | SAP S/4HANA:コードインジェクション | 9.9 | S4CORE 105~109 |
| CVE-2026-89108 | SAP Manufacturing Integration and Intelligence:認可確認の不備 | 9.1 | XMII 15.4、15.5 |
NetWeaver Visual ComposerのCVE-2026-89110について、BleepingComputerは低い権限を持つリモート攻撃者によるシステム侵害の恐れを伝えています。Manufacturing Integration and IntelligenceのCVE-2026-89108では、管理者権限を持つ攻撃者が基盤となるJavaアプリケーション上で高い権限を得る可能性があるとしています。両者はCVE-2026-89111とは対象製品・攻撃条件が異なります。
SAPを利用する組織では、Python SDKだけでなく、業務で稼働するNetWeaver、S/4HANA、製造システムについても公式セキュリティノートと保有コンポーネントを照合する必要があります。
過去にはSAP KernelやCommerce CloudにもCVSS 10.0の問題
SAPは2026年9月、SAP KernelのExtended Passport処理に関連するCVE-2026-44756(OVERPASS、CVSS 10.0)を修正しました。セキュリティ対策Labでは、SAP Kernelが複数の通信経路から影響を受け得る点について、SAPの「OVERPASS」脆弱性の記事で取り上げています。
2026年8月にはSAP Commerce CloudのCVE-2026-58231(CVSS 10.0)が公表され、修正発表後に悪用を試みる通信が観測されました。SAP Commerce Cloudへの攻撃試行の報道でも、パッチ公開から短期間で攻撃が観測される状況を整理しています。
これらは今回のOAuth2 SSRFとは別の脆弱性です。今回のCVE-2026-89111については、10月14日時点で確認できたSAP公式発表と公開アドバイザリに、実環境での悪用や被害組織に関する発表はありません。
情報システム部門・開発部門が確認すべき項目
対象は一般的なSAP製品利用企業のすべてではなく、該当するPython SDKを使用しているアプリケーションです。SAP基盤の担当者と開発・運用委託先で、次の事項を突き合わせます。
- 利用状況:BTP連携システムや社内開発アプリケーションに
sap-cloud-sdkの0.45.2未満が残っていないか。 - 入力の扱い:
tenant_subdomainが外部リクエスト・APIパラメータなどから渡される設計になっていないか。正規テナントの許可リストがあるか。 - 修正反映:0.45.2への更新、動作検証、本番環境の再デプロイが完了しているか。
- 認証情報の保護:OAuth2クライアントシークレットの保管先、権限、再発行手順と、認証先への通信ログを確認できるか。
- 他製品の修正:NetWeaver、S/4HANA、Manufacturing Integration and Intelligenceなど、10月のSAP公式一覧に掲載されたコンポーネントを利用していないか。
複数のSAP環境や外部委託先を管理する場合は、重大度だけでなく、外部からの到達可能性、認証情報の権限、事業への影響に基づいて更新順を決めます。評価から修正・再確認までの運用は、脆弱性管理の基本プロセスで整理しています。
出典
- SAP Security Patch Day – October 2026 ― SAP公式
- OAuth2 SSRF vulnerability in SAP Cloud SDK for Python(GHSA-4mv3-jxxm-9cx2)― SAP公式GitHub Security Advisory
関連記事
 Fortinet、FortiMonitor・FortiSandbox・FortiPAMの脆弱性を修正 認証回避など3件、CVSS最大9.6(FG-IR-26-170,FortiPAM FG-IR-26-168,CVE-2026-26084)
 三菱UFJ銀行が2026年7月18日よりPPAPを原則 廃止-マルウェアチェックができない 致命的欠陥にCISA・NISTも警告
 FortinetのFortiSandboxにVNCサーバーの認証なし公開の脆弱性(CVE-2026-59835)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 FortinetのFortiSOAR / FortiWebに新たな認証関連の脆弱性(CVE-2025-59808/CVE-2025-64471)
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 Microsoft、Windows 10で緊急アップデート公開—ESU登録不具合を修正(KB5071959)
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン

