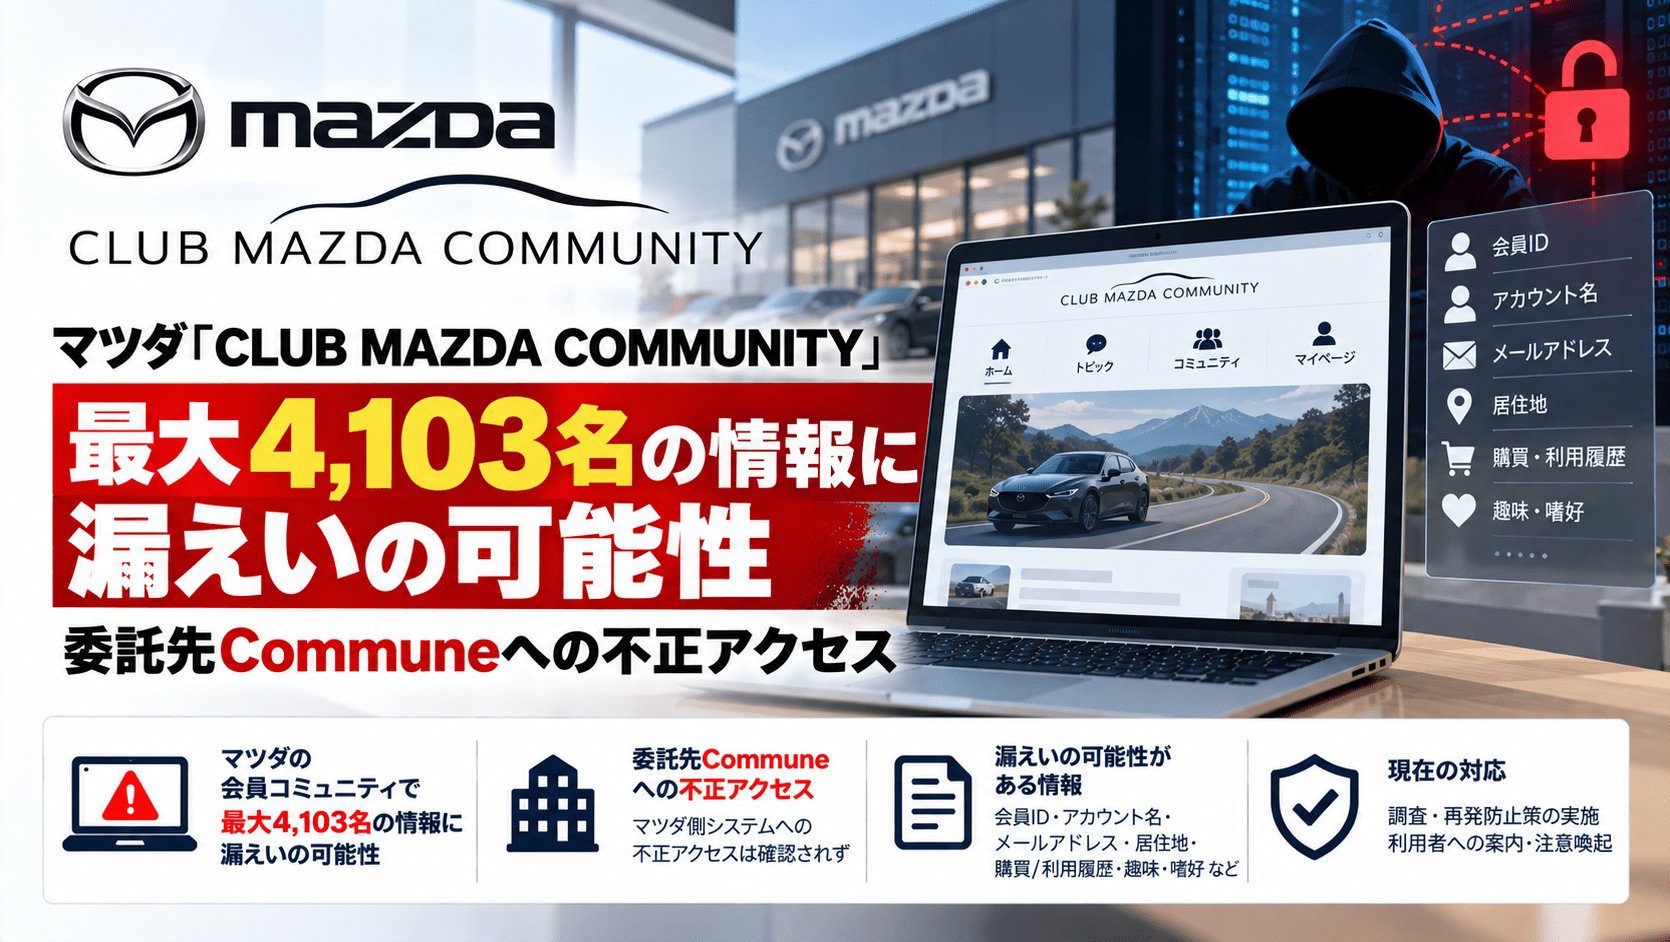
マツダ株式会社は2026年10月14日、同社が運営するコミュニティサービスサイト「CLUB MAZDA COMMUNITY」で、会員と運営担当従業員を含む最大4,103名の情報が、第三者に閲覧・取得された可能性があると公表しました。サイトの運営を委託しているコミューン株式会社のプラットフォーム「Commune」が不正アクセスを受けたことによるものです。
対象となる可能性があるのはメールアドレス、会員ID、居住地(都道府県)、購買・利用状況履歴、趣味・嗜好、アンケート回答などです。クレジットカード情報は含まれません。マツダはコミュニティを停止して調査を進めており、10月14日の発表時点で情報の悪用や二次被害、マツダの社内システムへの関連する影響は確認していません。
「CLUB MAZDA COMMUNITY」不正アクセスのサマリー
- 公表日:2026年10月14日
- 対象サービス:マツダのコミュニティサイト「CLUB MAZDA COMMUNITY」
- 不正アクセスを受けたシステム:運営委託先のコミューン株式会社が提供する「Commune」
- マツダが委託先から報告を受けた日:2026年10月7日
- 影響対象:サイト会員と運営担当のマツダ従業員、最大4,103名
- 閲覧・取得された可能性がある情報:会員ID、アカウント名、メールアドレス、性別、都道府県、購買・利用状況履歴、趣味・嗜好・アンケート回答
- クレジットカード情報:対象外
- マツダの社内システム:今回の事案による影響は確認されていない
- サービスの状況:当該コミュニティを停止して調査中
- 情報の悪用や二次被害:発表時点で確認されていない
| 項目 | 内容 |
|---|---|
| 企業名 | マツダ株式会社 |
| 公表日 | 2026年10月14日 |
| 対象サイト | CLUB MAZDA COMMUNITY |
| 委託先・対象システム | コミューン株式会社「Commune」 |
| 対象人数 | 最大4,103名(会員・運営担当従業員を含む) |
| 情報の状況 | 第三者に閲覧・取得された可能性 |
| サービス対応 | コミュニティサイトを停止、原因と影響を調査中 |
| 当局への対応 | 個人情報保護委員会への報告など、関係法令に基づく対応を進めている |
10月7日に委託先から不正アクセスの報告、調査で4,103名への影響を把握
マツダによると、「CLUB MAZDA COMMUNITY」は外部のコミュニティ運営サービス「Commune」を利用しています。10月7日に委託先のコミューンから、同社のプラットフォームが第三者の不正アクセスを受けたとの連絡を受けました。その後の調査で、サイトの会員情報と運営に従事するマツダ従業員の情報について、外部から閲覧・取得された可能性が判明しました。
コミューンが10月9日に公表した全体報告では、不正アクセスは10月5日18時ごろに始まり、同社は10月6日に検知。10月6日21時ごろに全コミュニティを停止した後、10月7日にも残存する経路から一部で不正な閲覧が発生し、同日14時58分に経路を遮断したと説明しています。
コミューンによれば、攻撃者は同社システムの不備を悪用し、非公開コミュニティの招待リンクを不正取得して会員登録したうえで、管理者になりすまして情報の閲覧・取得やデータの書き換えを行いました。コミューンは攻撃に利用された不備の修正、認証に利用する署名鍵の更新、不正な経路の遮断などを実施しています。今回の事案は委託先システム側で発生したものであり、マツダのサイト設定や会員の操作が侵入原因だったと公表されたものではありません。
同じ攻撃による他社サービスへの影響は、コミューン「Commune」不正アクセスの影響企業・自治体まとめでも整理しています。
メールアドレスに加え、購買・利用履歴やアンケート回答も対象
マツダが挙げる情報の項目は次のとおりです。
| 情報区分 | 閲覧・取得された可能性がある項目 |
|---|---|
| アカウント関連 | 会員ID、アカウント名、メールアドレス |
| 属性情報 | 性別、居住地(都道府県) |
| 利用・関心情報 | 購買・利用状況履歴、趣味・嗜好・アンケート回答 |
これらは今回の調査で対象となり得る情報の種類です。最大4,103名すべてについて各項目が一律に登録され、取得されたと確定したわけではありません。また、最大4,103名にはコミュニティ会員だけでなく運営担当のマツダ従業員も含まれます。
今回の対象にはクレジットカード情報は含まれていません。居住地の項目も同社の公表では「都道府県」とされており、住所全体の漏えいが判明したという発表ではありません。購買・利用状況履歴についても、同社が公表していない詳細な内訳まで対象と決めつけることはできません。
マツダの社内システムへの影響は確認されず、コミュニティは停止
不正アクセスを受けたCommuneのサーバーは、マツダが管理する社内システムのサーバーとは別の環境で運用されています。マツダは両者にネットワーク上の直接接続がないことを説明し、今回の事案による自社システムへの影響は確認されていないとしています。
したがって、今回の公表はマツダの全顧客情報システムや車両関連システムが侵害されたという内容ではありません。被害対象として説明されているのは、外部委託で運営するコミュニティサービスの会員・運営担当者情報です。
マツダはサイトの提供を停止し、委託先と連携して原因究明と安全性の確認、再発防止策を進めています。個人情報保護委員会への報告など法令に基づく対応も進めるとしています。10月14日の公表では、同コミュニティの具体的な再開日時は示されていません。
会員が注意したいフィッシングメール・不審なSMS
マツダは、今回の情報を悪用したフィッシングメールや不審な連絡が届く可能性を挙げて注意を呼びかけています。メールアドレスだけでなく、コミュニティでのアカウント名、居住地や趣味、利用状況などを組み合わせると、実在する利用者向けの連絡を装いやすくなるためです。ただし、こうした悪用の発生を同社が確認したわけではありません。
会員や利用経験のある人は、以下の対応を取ってください。
- 「コミュニティ再開」「アカウント確認」「本人確認」などを名乗るメールやSMSでも、本文のリンクを開く前に送信元や公式サイトでの案内を確認する。
- メールやSNSのダイレクトメッセージから誘導されたページに、パスワード、認証コード、クレジットカード番号を入力しない。
- 覚えのない添付ファイルは開かず、メッセージ内の問い合わせ先だけを信用しない。
- 偽サイトにパスワードを入力した場合は、正規サイトから速やかに変更する。同じパスワードを他のサービスでも使用していれば、そちらも変更する。
- 決済情報を入力してしまった場合は、利用するカード会社に連絡し、利用明細を確認する。
不正アクセスに関する問い合わせ先として、マツダはコミューンの専用窓口「[email protected]」を案内しています。問い合わせ時は「CLUB MAZDA COMMUNITY」の利用者であること、同サイトでのユーザー名、問い合わせ内容を記載するよう求めています。
外部コミュニティを利用する企業の確認事項
Communeは複数企業が利用する外部プラットフォームであり、一つの委託先の障害や侵害が、各社の会員向けサービスに波及しました。コミュニティを運営する企業側では、委託先から通知された「影響人数」と「取得された可能性のある情報項目」を自社の登録データと照合し、対象者への連絡と説明を個別に検討する必要があります。
加えて、コミュニティサイトと基幹システムの接続・権限関係、サービス停止時の連絡手段、データ復元に伴う投稿・会員登録履歴への影響を確認することも実務上の対応項目です。今回のマツダの公表では、同社システムと委託先環境を切り分けて影響範囲が説明されています。
出典
- 当社コミュニティサービスサイト「CLUB MAZDA COMMUNITY」への不正アクセスに関するお知らせとお詫び(2026年10月14日、PDF)―マツダ株式会社
- 【重要】当社サービス「Commune」「Commune for Work」への不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ(2026年10月9日)―コミューン株式会社
関連記事
 情報通信研究機構 NICT音声コーパスの誤公開で115名分の音声ファイルが漏えい
 不動産情報サイト アットホームの引越し見積もりで不正アクセス、個人情報漏洩の可能性
 キヤノン、ハッカー グループ Clop(Cl0p)が米国子会社へサイバー攻撃を行ったと発表-Oracle EBSの脆弱性を悪用か
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に

