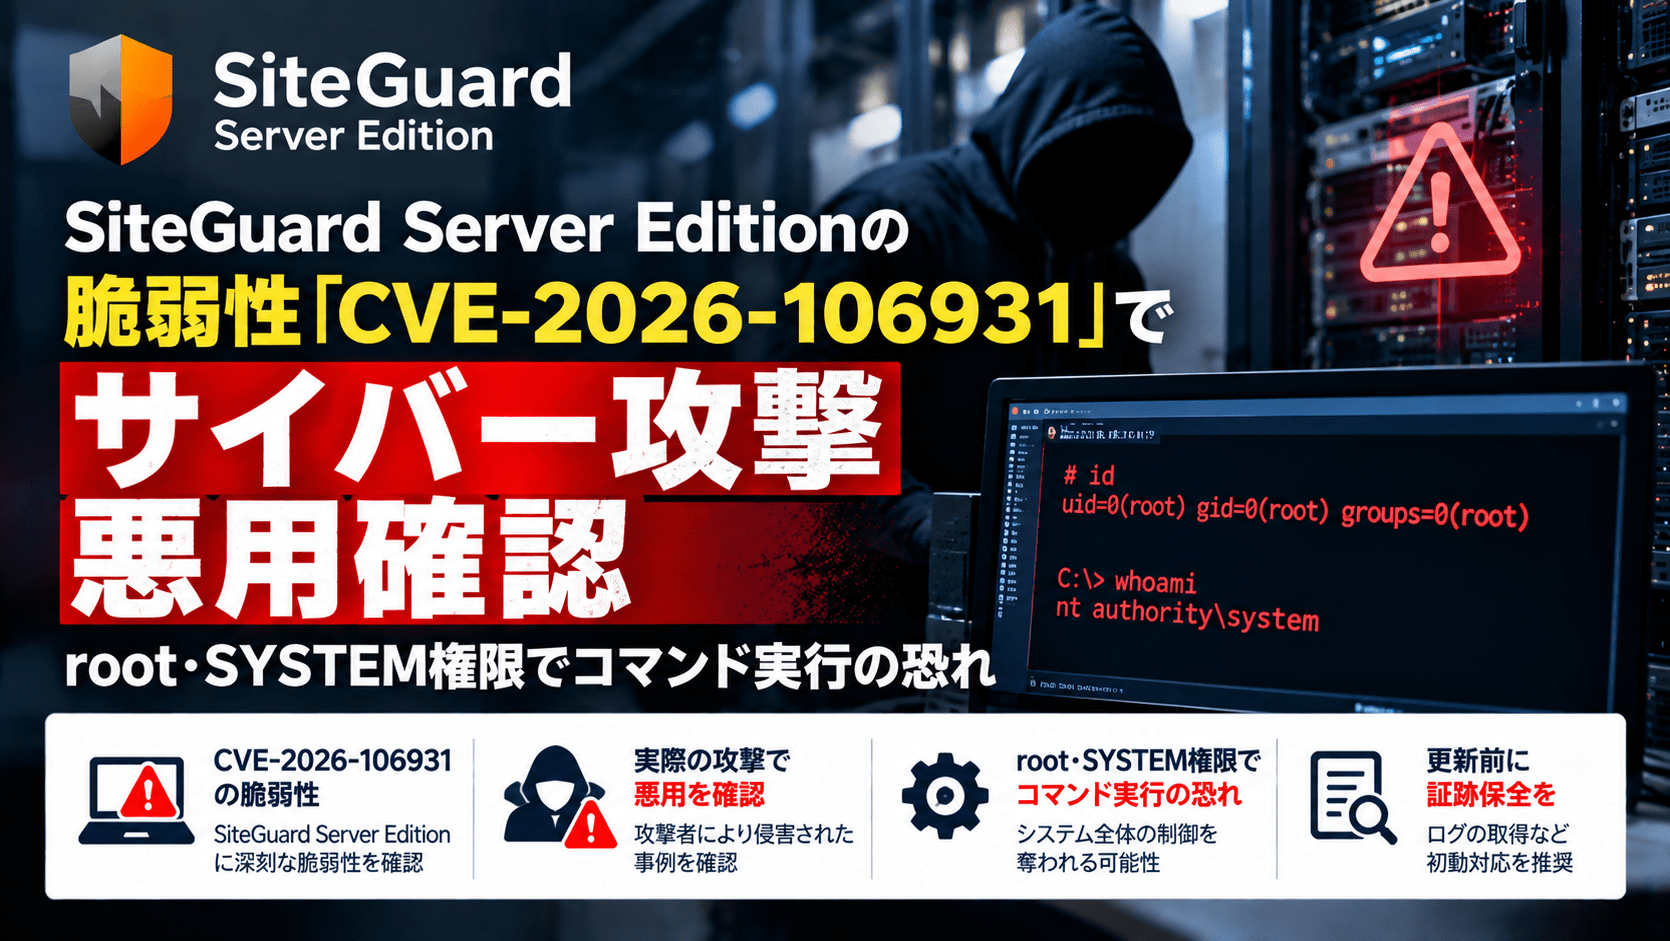
EGセキュアソリューションズは2026年10月14日、Web Application Firewall(WAF)製品「SiteGuard Server Edition」の統計機能に存在するOSコマンドインジェクションの脆弱性「CVE-2026-106931」を公表しました。同社はすでに脆弱性の悪用を確認しており、JPCERT/CCも同日、緊急の注意喚起「JPCERT-AT-2026-0032」を公開しています。
悪用された場合、製品が動作するサーバー上でrootまたはSYSTEM権限により任意のOSコマンドを実行される恐れがあります。JPCERT/CCは国内で広く利用される製品として、利用組織に対策と侵害調査の検討を呼びかけています。
開発元とJPCERT/CCが特に注意を促しているのは、アップデートやパッチ適用によって攻撃の痕跡が消える可能性がある点です。対象環境では、更新前にWeb管理画面から「診断情報」を取得・保管することが推奨されています。
SiteGuard Server EditionのCVE-2026-106931:サマリー
- 公表日:2026年10月14日
- 公表元:EGセキュアソリューションズ、JPCERT/CC、JVN
- 対象製品:SiteGuard Server Edition
- 脆弱性:OSコマンドインジェクション(CWE-78、CVE-2026-106931)
- 深刻度:CVSS v4.0基本値8.5、CVSS v3.0基本値7.8
- 悪用状況:開発元が実際の悪用を確認
- 成立条件:脆弱なバージョンで統計機能が有効な構成。統計機能は初期設定で有効
- 想定される影響:稼働サーバー上でrootまたはSYSTEM権限による任意のOSコマンド実行
- 修正版:Apache・Nginx・IIS版はVer8.00 Update5、FreeBSD Apache・Nginx版はVer7.00 Update6
- 暫定対応:統計機能の無効化。バージョンアップが困難な環境向けに個別パッチも提供
- 証跡保全:更新・パッチ適用の前に管理画面から診断情報をダウンロード
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-106931 |
| JVN | JVN#88474777 |
| 注意喚起 | JPCERT-AT-2026-0032 |
| 分類 | OSコマンドインジェクション(CWE-78) |
| CVSS v4.0 | 8.5(AV:L/AC:L/AT:N/PR:L/UI:N) |
| CVSS v3.0 | 7.8(AV:L/AC:L/PR:L/UI:N/S:U) |
| 実悪用 | 確認済み |
| 影響機能 | 統計機能(初期値は有効) |
影響バージョンと修正済みバージョン
対象となるのは、SiteGuard Server EditionのVer2.20以降のうち、以下の修正前バージョンを利用し、統計機能が有効になっている環境です。
| 製品の種類 | 影響するバージョン | 修正済みバージョン |
|---|---|---|
| Apache版 | Ver2.20以降、Ver8.00 Update5未満 | Ver8.00 Update5以降 |
| Nginx版 | Ver2.20以降、Ver8.00 Update5未満 | Ver8.00 Update5以降 |
| IIS版 | Ver2.20以降、Ver8.00 Update5未満(例外あり) | Ver8.00 Update5以降 |
| FreeBSD Apache版 | Ver2.20以降、Ver7.00 Update6未満 | Ver7.00 Update6以降 |
| FreeBSD Nginx版 | Ver2.20以降、Ver7.00 Update6未満 | Ver7.00 Update6以降 |
IIS版のVer3.10からVer4.00 Update4までは、上記の範囲に含まれていても本脆弱性の影響を受けないとされています。製品名だけで一律に判断せず、導入形態、正確なバージョン、統計機能の有効・無効を照合してください。
統計機能はデフォルトで有効です。管理者が意識的に設定を変更していない場合も、確認対象となります。
WAF製品の統計機能に問題、OSの高権限でコマンド実行の恐れ
SiteGuard Server Editionは、ApacheやNginx、IISなどのWebサーバーに組み込むホスト型WAFです。今回問題が見つかったのは、WAFが検査するWebリクエスト全般ではなく、製品が備える統計機能の処理です。
OSコマンドインジェクションは、プログラムがOSへ渡すコマンドの組み立てや入力値の扱いに不備がある場合に、意図しないコマンドの実行につながる脆弱性です。今回の影響として、開発元はLinux・UNIX系環境のroot、Windows環境のSYSTEMといった高い権限による任意コマンド実行の可能性を挙げています。
一方、JVNが示すCVSSの攻撃元区分は「ローカル(AV:L)」、必要権限は「低(PR:L)」です。脆弱性の存在だけで「インターネットから認証なしで任意のWebサーバーを乗っ取れる」という意味にはなりません。成立条件や悪用の具体的経路について、公開情報を超えて推定しないことが必要です。
また、脆弱性の悪用が確認されたことと、SiteGuard Server Editionを利用するすべての企業が侵害されたことは別です。開発元の公開情報では、個別の被害企業数や情報漏えい件数は示されていません。
最優先は「診断情報の保全」―更新だけで攻撃痕跡が失われる恐れ
EGセキュアソリューションズは、アップデートまたは個別パッチの適用によって攻撃の痕跡が消える可能性があると説明しています。このため、影響するバージョンを利用している場合は、修正作業の前に以下の順で対応するよう案内しています。
- SiteGuard Server EditionのWeb管理画面へアクセスする。
- 「診断情報」から「診断情報をダウンロード」を実行する。
- 取得した診断情報を改変せず保管する。
- 修正版へのアップデート、または提供される個別パッチを適用する。
- 必要に応じて診断情報や関連ログを基に侵害の有無を調査する。
「管理画面 → 診断情報 → 診断情報をダウンロード」は開発元が案内している保全手順です。実際に攻撃を受けた可能性がある場合は、取得日時、対象サーバー、製品バージョンも記録し、WebサーバーログやOSの監査ログなどと併せて保存することが調査上の助けになります。
証跡を確保することと、脆弱性の修正を先延ばしにすることは同義ではありません。業務影響を評価しながら、証拠の保全と緊急対策を連続した作業として進める必要があります。
対策はアップデート・個別パッチ・統計機能の無効化
開発元は、修正済みバージョンへのアップデートを推奨しています。バージョンアップが難しい組織向けには、統計処理の対象ファイルを差し替える個別パッチを提供しており、サポート終了バージョンも対象に含まれると説明しています。
直ちに更新できない場合は、統計機能を無効化することで脆弱性の影響を回避できます。具体的な操作は導入形態やバージョンに依存するため、開発元の手順に従ってください。
EGセキュアソリューションズは、直接サポート契約がある利用者へ2026年9月29日に脆弱性と対策を個別通知していたことも明らかにしました。10月14日の一般公表を受け、直接契約ではない運用委託先や保守事業者を含めて、通知の受領状況と対策完了の有無を確認する必要があります。
情報システム部門・Webサイト運用担当者が確認する項目
SiteGuard Server EditionはWebサイトを防御するための製品ですが、今回の問題ではWAF自身が稼働するサーバーの権限に影響します。導入先を把握する際は、Webサイト名だけでなく、実サーバーと運用担当者までひも付けて確認します。
- 利用資産の特定: 自社管理・クラウド・運用委託先のWebサーバーで、SiteGuard Server EditionのApache版、Nginx版、IIS版、FreeBSD版を利用しているか確認する。
- 影響条件の照合: 実際のバージョン、IIS版の例外、統計機能の状態を確認する。
- 証跡保全: 修正前に診断情報を取得し、必要に応じてサーバーログ等も保管する。
- 修正の実施: 対象サーバーごとに修正版への更新、個別パッチ、または統計機能の無効化を実施する。
- 侵害調査: 不審なプロセス、予期しない設定変更、管理者権限での異常な操作などを調査する。調査の結果に応じ、認証情報やシステムの再構築要否を判断する。
- 再確認: 適用した製品バージョン、統計機能の状態、関連サービスの動作を点検し、委託先からの完了報告も記録する。
CVSS v3.0で7.8という数値だけで対応を後回しにすることは適切ではありません。今回のように実際の悪用が確認されている場合は、対象資産の重要性と侵害時の権限を踏まえた判断が必要です。こうした優先順位付けの考え方は、脆弱性管理の基本プロセスでも整理しています。
出典
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)― EGセキュアソリューションズ(2026年10月14日)
- SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起 ― JPCERT/CC(2026年10月14日)
- JVN#88474777:SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性 ― JVN(2026年10月14日)
関連記事
 宮崎日本大学学園、サポート詐欺 起点の不正アクセスで個人情報漏洩の恐れ
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 ChatGPTの拡張機能を装うChrome 拡張機能、セッショントークン窃取でアカウント乗っ取り
 フロントエンド ツール Vite 高危険度な脆弱性 CVE-2026-39364 を修正
 DrupalCoreのSQLインジェクション 脆弱性 CVE-2026-9082が実際のサイバー攻撃に悪用
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃

