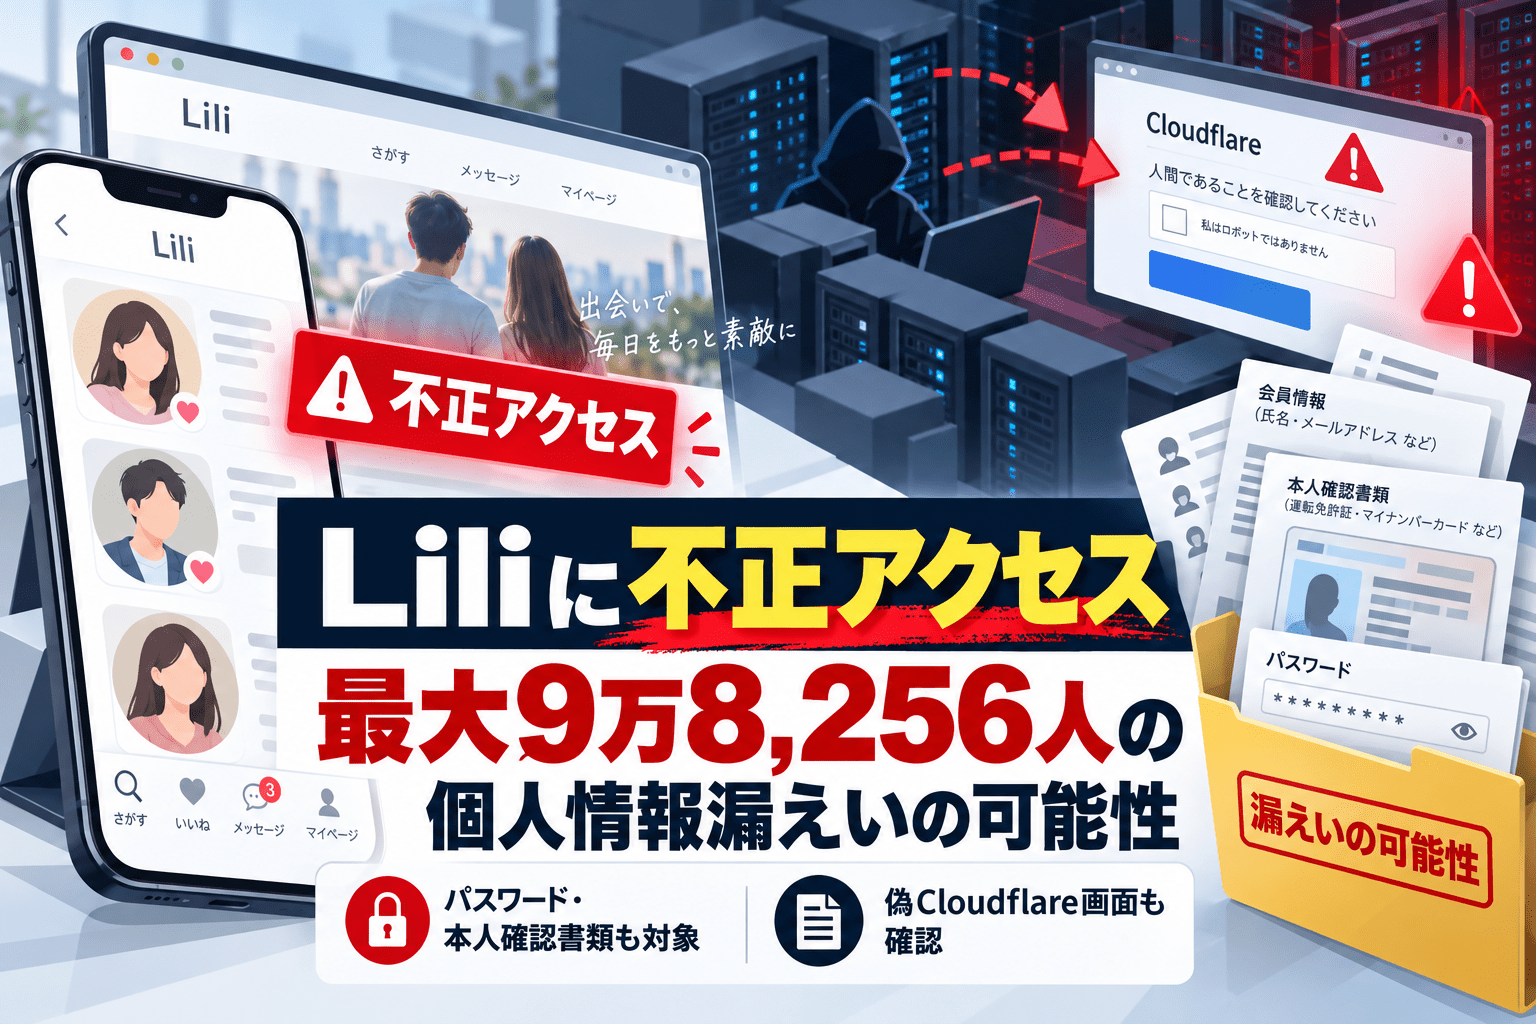
マッチングサイト「Lili(リリ)」の運営事務局は2026年10月14日、同サイトのサーバーが第三者による不正アクセスを受け、現会員と退会者を合わせて最大約9万8,256人の個人情報が外部に流出した可能性があると発表しました。対象となり得る情報にはメールアドレス、パスワード、プロフィール情報、サイト内メッセージなどが含まれ、本人確認書類の画像についても最大7,261人分が対象とされています。
攻撃者は約3か月にわたりサーバーに侵入し、会員のパスワードを読み取るための不正プログラムを設置していました。運営側はパスワードが平文の状態で流出した可能性が高いと説明し、10月14日に全会員のパスワードを無効化しています。また、サイト閲覧者にCloudflareの確認画面を装い、パソコン上でコマンドを実行させる偽画面が表示されていたことも明らかになりました。
Liliへの不正アクセスのサマリー
- 公表日:2026年10月14日
- 初回の不正侵入期間:2026年7月11日~10月6日
- 検知日:10月6日。サーバー上の不審なプログラムを確認
- 再侵入:10月11日23時45分ごろ。別の経路から再侵入され、10月12日3時20分ごろまでに遮断
- 対象会員:最大約98,256人(現会員約71,456人、退会済み約26,800人)
- 本人確認書類の画像:会員のうち最大7,261人分が対象となる可能性
- 非会員の問い合わせ情報:最大1,364件。会員人数と単純合算できる「人数」ではない
- 対象情報:メールアドレス、パスワード、プロフィール、サイト内メッセージ、ログインIPアドレスなど
- パスワード:復元を試みる不正プログラムが確認され、平文での流出可能性が高いと運営側が判断
- クレジットカード番号:決済代行会社側で管理し、Liliサーバーに保存しておらず、今回の対象外
- 対応:不正プログラムの削除、侵入経路の対策、認証情報変更、会員パスワードの一斉無効化、関係機関への報告・相談
| 項目 | 公表内容 |
|---|---|
| 運営・公表主体 | Lili運営事務局 |
| サービス | マッチングサイト「Lili」 |
| 公表日 | 2026年10月14日 |
| 検知 | 10月6日、サーバー上の不審なプログラムを発見 |
| 攻撃の経緯 | 7月11日~10月6日の侵入に加え、10月11日深夜に別経路から再侵入 |
| 会員情報の対象規模 | 最大約98,256人(退会者を含む) |
| 本人確認書類の画像 | 最大7,261人分(上記会員の内数) |
| 非会員からの問い合わせ | 最大1,364件 |
| 漏えいの状況 | 情報が流出した可能性。パスワードは平文流出の可能性が高いと説明 |
| 二次被害 | 10月14日の告知時点で悪用報告なし |
| 個人情報保護委員会 | 報告済み |
| 警察 | 相談済み |
約3か月間にわたり不正侵入、10月11日には別経路から再侵入
Lili運営事務局によると、2026年10月6日、サーバー上に不審なプログラムが存在することに気づき、調査を開始しました。この過程で、7月11日から10月6日まで第三者による侵入が続いていたこと、攻撃者が会員のパスワードを読み取るためのプログラムを設置していたことが判明しました。
さらに10月11日23時45分ごろには、初回とは別の経路から再び侵入されました。運営側は10月12日3時20分ごろまでに当該経路を遮断し、不正プログラムを削除したとしています。
同事務局は、侵入の原因となったプログラムの不備を修正するとともに、再侵入で使用された管理用ツールを撤去。サーバー内に設置された不正な接続手段の削除、データベースやメール送信に使用する認証情報の変更、ファイル改ざんを検知する監視の導入などを実施しました。
現会員・退会者の最大9万8,256人が対象、メッセージや本人確認書類も
対象会員は現会員約71,456人と退会済み約26,800人の計最大約98,256人です。2026年10月12日3時20分ごろより後に新規登録した会員の情報は対象外とされています。会員数は調査中の最大規模であり、同数の情報が実際に外部へ持ち出されたと確定したものではありません。
会員・退会者について、流出した可能性がある情報は次のとおりです。
- メールアドレス
- パスワード
- 生年月日、都道府県などのプロフィール情報
- サイト内でやり取りしたメッセージ
- ログイン時のIPアドレス
本人確認書類の画像については、2025年12月1日から2026年10月12日3時20分ごろまでに提出した会員のうち、最大7,261人分が対象とされています。この7,261人は会員最大98,256人に含まれる人数であり、別枠で加算する数字ではありません。
一方、2025年11月30日以前に提出された画像は、侵入開始時点ですでにバックアップを含むサーバー上に残っていなかったため、今回の対象外と説明しています。会員の依頼によって2026年7月10日以前に削除された画像についても対象外です。
Liliでは書類提出時に氏名・住所などを隠すことができるよう案内しており、実際に画像上でマスキングされていた箇所の情報は当該画像からは読み取れないとしています。ただし、隠さず提出した書類画像については、記載された内容に応じてなりすましなどへの警戒が必要です。
このほか、会員以外で問い合わせフォームを使用した人の氏名、メールアドレス、問い合わせ内容、任意入力の電話番号が最大1,364件対象となる可能性があります。「1,364件」は問い合わせ記録の件数であり、会員約98,256人と足して被害人数を算定することはできません。
パスワードは暗号化して保存も、平文で流出した可能性が高い
今回の事案では、保存されていたパスワードの形式と、攻撃者が取得し得た情報を区別する必要があります。
Liliはパスワードを暗号化して保存していた一方、攻撃者がパスワードを元に戻すためのプログラムをサーバーに設置していたことを確認しました。このため運営側は、平文でのパスワード流出可能性が高いと判断しています。これはパスワードが実際に流出した人数を特定した発表ではありませんが、他サービスでのパスワード使い回しがある場合は、対象サービスも含めて変更を急ぐ必要があります。
運営側は10月14日、すべての会員のパスワードを無効にし、再設定後のパスワードについては元に戻すことのできない保存方式へ変更しました。利用者にはログイン画面の「パスワードをお忘れですか?」から、以前と異なるパスワードを設定するよう案内しています。
退会済みの人も、過去にLiliで使用していたパスワードを別のサービスで使っている場合は変更対象です。メールアカウント、SNS、ネット通販、インターネットバンキングなどから優先して確認してください。
偽Cloudflare確認画面を表示、PCでコマンド実行を誘導
もう一つの問題は、サーバーに侵入した攻撃者が、サイトを閲覧した人のパソコンへの攻撃も試みていた点です。
Liliによると、次の時間帯にパソコンからサイトを閲覧した利用者に対し、「Cloudflare」を装った偽の確認画面が表示されるケースがありました。
| 偽画面が表示されていた時間帯 | 対象とされた操作 |
|---|---|
| 2026年10月6日 3時30分ごろ~13時ごろ | パソコンでLiliを閲覧した際に偽画面が表示されるケース |
| 2026年10月11日 23時50分ごろ~10月12日 2時ごろ | 同上 |
偽画面は、Macの「ターミナル」やWindowsの「ターミナル」「PowerShell」を開き、画面に示されたコマンドを貼り付けて実行するよう指示するものでした。正規のCloudflareの認証画面や、Lili運営事務局からの正当な案内ではありません。
この手口は、偽のCAPTCHAやセキュリティ確認画面を使い、利用者自身に不正なコマンドを実行させる「ClickFix(クリックフィックス)」型の攻撃と特徴が一致します。セキュリティ対策Labでは以前、ラックへの取材を通じてClickFixの仕組みと利用者側の対策を解説しています。なお、Liliの事案で実際に配布されたプログラムの種類や感染人数は運営側の告知で特定されていません。
運営側は、偽画面を見ただけでコマンドを実行していなければ、この偽画面による影響はないと説明しています。スマートフォンやタブレットからの閲覧者についても、今回の偽画面に関する対応は不要と案内しています。
利用者が取るべき対策―パスワード変更、本人確認書類、PCの確認
1.現在の会員は新しいパスワードを設定する
ブックマークや自身で入力した公式サイトのURLからLiliのログイン画面を開き、「パスワードをお忘れですか?」で再設定してください。パスワード再設定を促すメールを受け取った場合でも、メール内のリンクをそのまま開くのではなく、公式サイトから手続きする方法が安全です。
Liliと同じパスワードを他のサイトでも利用している場合は、同一・類似のパスワードを使用するすべてのサービスで変更してください。特にメールアカウントは他サービスのパスワード再設定にも利用されるため、優先的に確認します。利用できるサービスでは多要素認証も有効にしてください。
2.退会者も、以前のパスワードの使い回しを確認する
過去にLiliを退会した人も最大約26,800人が対象です。Lili側でパスワードが無効化されても、同じ文字列を別サービスで使っていた場合、そのサービスの認証情報まで自動的に更新されるわけではありません。退会当時のパスワードを使い回していないか確認してください。
3.本人確認書類を提出した人は、なりすましや不審な請求に警戒する
対象期間に本人確認書類を提出した人は、Liliの年齢確認ページで対象となるかを確認できます。氏名や住所などを隠さず提出した場合、画像に含まれていた情報に応じた不審な連絡や本人確認を装う依頼に注意してください。実際の被害や不審な請求があれば、記録を保存し、運営窓口や警察へ相談します。
4.偽Cloudflare画面でコマンドを実行した人はPCを隔離する
該当時間帯に偽画面の指示に従ってコマンドを実行した人は、パソコンが不正プログラムに感染した可能性があります。Liliは次の対応を案内しています。
- 当該パソコンをインターネットから切断する。
- セキュリティソフトでフルスキャンを行う。
- 別の安全な端末から、メール、Google・Apple・Microsoftアカウント、ネットバンキングなどのパスワードを変更する。
- 暗号資産を保有している場合は、ウォレットや取引履歴に不審な動きがないか確認する。
感染の疑いが強い場合、スキャン結果だけで安全と断定せず、専門家への相談や端末の初期化を含めて検討します。仕事で利用している端末で実行した場合は、社内の情報システム・セキュリティ担当へ速やかに報告してください。
5.メール・SNSのなりすましやフィッシングを確認する
今回対象となり得る情報にはメールアドレスだけでなく、プロフィールやサイト内のメッセージも含まれます。知人や運営事務局を装ったメール・DM、本人確認書類の再提出、パスワードの入力、金銭の支払いを求める連絡には注意が必要です。
Liliはメールでパスワードや支払いを求めたり、ターミナルやPowerShellへのコマンド貼り付けを指示したりしないと明記しています。身に覚えのない連絡を受けた場合は返信や操作をせず、公式サイト上の案内と照合してください。
サイト運営側は認証情報を全面変更、本人確認書類の保管運用も見直し
Liliは侵入経路の修正、不正な接続手段とプログラムの削除、サーバーで使用していた認証情報の変更に加え、ファイル改ざん検知の監視を導入しました。今後は外部のセキュリティ専門機関による脆弱性診断、アクセス権限の厳格化、不正アクセス検知・防御の強化を進める方針です。
本人確認書類の画像についても、審査後に削除する運用への変更を予定しています。退会者の情報は問い合わせ対応や悪質な再登録の防止を目的に保持していたと説明していますが、今回の事案を受けて保管範囲・保存期間を再検討し、不要となった情報の削除・匿名化を徹底するとしています。
同事務局は個人情報保護委員会への報告と警察への相談を行っており、10月14日時点では漏えい情報が悪用されたとの報告は受けていないとしています。
問い合わせ先
- Lili運営事務局:[email protected]
- 受付時間:9時~19時
- Lili公式サイト
出典
- 【重要】不正アクセスによる個人情報の漏えいの可能性について(2026年10月14日) – Lili運営事務局
- Lili公式サイト・サービス概要 – Lili
- ClickFix(クリックフィックス)とは?対策や実態を株式会社ラックへ聞く – セキュリティ対策Lab
関連記事
 マウスコンピューター、メールアドレス 約42万件が情報漏えいの可能性―IDCFクラウドへのランサムウェアによるサイバー攻撃で
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

