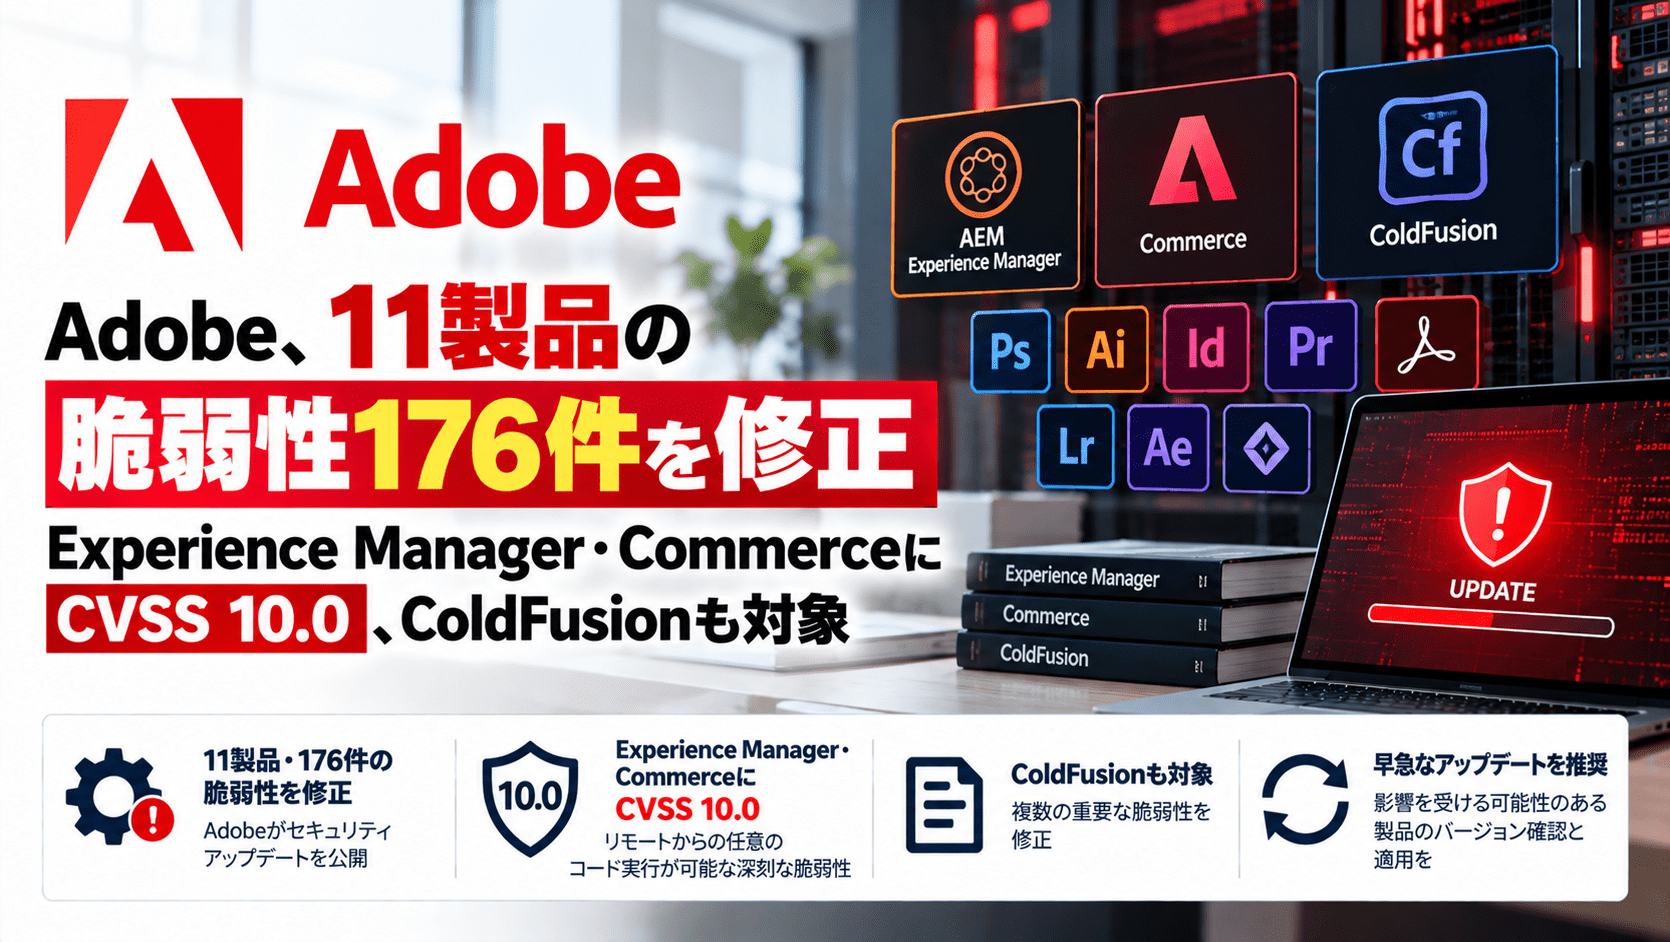
Adobeは2026年10月13日(米国時間)、Adobe Experience Manager(AEM)、Adobe Commerce、ColdFusion、Photoshopなど11製品を対象としたセキュリティ更新を公開しました。修正対象は計176件です。AEMとCommerceでは、認証なしで悪用できるCVSS基本値10.0の脆弱性が公表されており、インターネットに公開された業務システムを運用する企業は適用状況の確認が必要です。
Adobeは各製品の公式セキュリティ情報で、今回修正した脆弱性が実際の攻撃で悪用された事例は把握していないと説明しています。一方、Commerce、AEM、ColdFusionには同社の更新優先度「2」が設定されています。
Adobeの2026年10月セキュリティ更新のサマリー
- 公開日:2026年10月13日(米国時間)
- Adobe公式アドバイザリ:11件(APSB26-144、152、153、158、159、163、167、169、170、171、172)
- 修正対象:重複を除いたCVEは計176件(製品別のCVE掲載数の合計は177件)
- 主な対象:Experience Manager、ColdFusion、Content Credentials SDK、Photoshop、Substance 3D製品、Adobe Commerce、FrameMaker、Dimension、Bridge
- 重要な脆弱性:AEMのCVE-2026-90532など、CommerceのCVE-2026-103849(いずれもCVSS 10.0)
- Adobe Commerceには認証不要で任意コード実行につながる脆弱性も含まれる
- AEM、Commerce、ColdFusionの更新優先度は「2」、そのほか8製品は「3」
- Adobeは公開時点で、これらの脆弱性の実際の攻撃における悪用を把握していない
- 更新先は製品・系列ごとに異なり、AEMの一部オンプレミス版には個別のHotfixが案内されている
対象11製品と修正件数・更新情報
| 製品 | 修正件数 | Adobeアドバイザリ | 更新優先度 | 更新先・対応の目安 |
|---|---|---|---|---|
| Adobe Experience Manager(AEM) | 34件 | APSB26-152 | 2 | Cloud Serviceは2026.9.28386。AEM 6.5 SP25/6.5 LTS SP3は製品ごとの指定Hotfixを確認 |
| Adobe ColdFusion | 32件 | APSB26-144 | 2 | ColdFusion 2025は2025.0.14、2023は2023.0.26 |
| Adobe Content Credentials SDK | 32件 | APSB26-163 | 3 | Rust SDK c2pa-v0.91.1、c2patool-v0.28.1、JS SDK @contentauth/[email protected] |
| Adobe Photoshop | 18件 | APSB26-158 | 3 | Photoshop 2026は27.11、Photoshop 2025は26.11.8 |
| Adobe Substance 3D Stager | 16件 | APSB26-170 | 3 | 3.1.9 |
| Adobe Commerce(Commerce B2B・Magento Open Sourceを含む) | 11件 | APSB26-153 | 2 | 対応する2.4.x-2026-oct系列など。9月分の別Hotfixも確認 |
| Adobe FrameMaker | 10件 | APSB26-172 | 3 | FrameMaker 2026は18.0.1.312、2022は17.0.10.928 |
| Adobe Substance 3D Designer | 9件 | APSB26-169 | 3 | 16.0.7 |
| Adobe Dimension | 7件 | APSB26-171 | 3 | 4.1.9 |
| Adobe Bridge | 4件 | APSB26-167 | 3 | 16.0.8、LTSは15.1.9 |
| Adobe Substance 3D Sampler | 4件 | APSB26-159 | 3 | 6.0.4 |
| 製品別延べ合計 | 177件 | 11件 | CVE重複排除後:176件 |
修正件数は各Adobeアドバイザリの「Vulnerability Details」に掲載されたCVEを製品別に数えた値です。ColdFusionとContent Credentials SDKの双方にCVE-2026-48378が掲載されているため、製品別の延べ計177件から、この重複1件を除いた176件を記事の総数としています。Commerce、Commerce B2B、Magento Open Sourceなど同じアドバイザリ内の製品系列は重複計上していません。表内の「更新先」は主な系列を示すもので、実際の適用可否はAdobe公式の「Affected Versions」「Solution」で確認してください。
Adobe Experience Manager:CVSS 10.0の複数のコード実行脆弱性を修正
Adobe Experience Manager向けのAPSB26-152では、公式情報に列挙された34件のCVEに対応しています。代表的なCVE-2026-90532、CVE-2026-48383、CVE-2026-48382は、いずれも不適切な認可(CWE-863)に分類され、CVSS v3.1基本値は10.0です。Adobeは影響を「任意コード実行」としています。評価ベクトルはネットワーク経由・認証不要・利用者操作不要の条件を示します。
対象としてAdobeが挙げるのは、AEM Cloud Service 2026.9.28187以前、AEM 6.5 Service Pack 25以前、AEM 6.5 LTS Service Pack 3以前です。Cloud Serviceは2026.9.28386が修正バージョンとして示されています。AEM 6.5と6.5 LTSでは、複数の脆弱性に対応するための指定Hotfixが列挙されており、Service Packの番号だけで修正完了とみなさないよう注意が必要です。
AEMの公開サーバーや管理機能を利用している企業は、配備形態、適用済みHotfix、アクセス可能な公開範囲を確認したうえで、Adobeの製品別手順に従って更新します。
Adobe Commerce:認証不要のRCEを含む11件、9月のHotfixも別途必要
APSB26-153ではAdobe Commerce、Commerce B2B、Magento Open Sourceに関連する11件が修正されました。CVE-2026-103849はテンプレートエンジンに関連する処理の不備(CWE-1336)で、Adobeは認証不要の任意コード実行につながる脆弱性と評価しています。CVSS基本値は10.0です。
また、Commerce B2Bに関係するCVE-2026-92909は、認証不要で悪用可能な任意コード実行の脆弱性で、CVSS基本値9.8とされています。ECサイトでは、顧客情報や注文処理に関係するアプリケーションを公開しているため、脆弱性の重大度に加え、対象環境の公開状況を優先順位に反映する必要があります。
Adobe Commerceの対象系列は2.4.4~2.4.9の各「2026-sep」以前などで、対応する「2026-oct」更新が案内されています。Adobeはさらに、2026年9月7日に公表したCVE-2026-75650向けHotfixについて、今回の10月更新とは別に適用するよう明記しています。10月の更新だけを実施して9月の対策が未適用のままにならないよう、変更履歴を点検します。
ColdFusion:32件を修正、2025版・2023版の更新を公開
ColdFusion向けAPSB26-144では32件の脆弱性が修正され、任意コード実行、権限昇格、認可・セキュリティ機能の回避、ファイルの読み書き、サービス妨害、メモリ情報の露出などにつながる可能性が示されました。Adobeは更新優先度を2としています。
対象はColdFusion 2025の2025.0.13、ColdFusion 2023の2023.0.25で、修正先はそれぞれ2025.0.14、2023.0.26です。Adobeは併せて最新のMySQL用Javaコネクターの使用と、危険なデシリアライズ攻撃に備えたシリアルフィルターの設定資料も案内しています。
社内システムや顧客向けサイトでColdFusionを運用している場合、アップデートに加えて公開エンドポイント、アクセス制御、依存コンポーネントのバージョンを点検します。
Content Credentials SDK:真正性を示す仕組みを扱う開発ツールでも30件を修正
Content Credentials SDK向けAPSB26-163では32件のCVEが修正対象です。対象にはRust SDK、コマンドラインツール「c2patool」、JavaScript SDKが含まれます。Adobeは、セキュリティ機能の回避、サービス妨害、任意のファイルシステム書き込みなどにつながる可能性を説明しています。
代表的なCVE-2026-95634はSSRF(サーバーサイドリクエストフォージェリ、CWE-918)に分類され、CVSS基本値8.6です。Content Credentialsはコンテンツの来歴情報を扱う機構であるため、利用企業は画像編集ソフトの更新だけでなく、自社Webサービスやコンテンツ処理基盤に組み込んだSDKの依存関係も確認する必要があります。
Adobeが示す更新先はRust SDKがc2pa-v0.91.1、c2patoolがv0.28.1、JavaScript SDKが@contentauth/[email protected]です。
Photoshopなどデスクトップ向け製品も更新対象
Photoshopでは18件の脆弱性が修正され、その多くが任意コード実行に関係します。Photoshop 2026の27.10以前と、Photoshop 2025の26.11.7以前が対象です。修正先はそれぞれ27.11、26.11.8。代表的な脆弱性では利用者による操作が悪用条件に含まれ、サーバー製品とは攻撃成立の前提が異なります。
Substance 3D Stager、Sampler、Designer、Adobe Dimension、FrameMaker、Bridgeでも、メモリ破損などを起点とするコード実行、アプリケーション停止、メモリ情報の露出につながる脆弱性が修正されています。対象製品を業務端末に導入している企業は、Creative Cloudデスクトップアプリの更新機能やAdobe Admin Consoleによる配布状況を確認します。
Adobeによる更新優先度3は、過去の製品動向や脆弱性の性質から実際の攻撃で悪用される可能性が相対的に低いとする分類です。脆弱性が存在しない、あるいは更新不要であることを意味しません。
情報システム部門が確認したい更新優先順位
企業の情報システム部門は、単純に176件を一括して同じ期限で処理するのではなく、製品用途と公開範囲によって作業を分けます。
- インターネット公開システムの確認:AEM、Adobe Commerce/Magento、ColdFusionを使用しているか、資産台帳、ホスティング設定、委託先の構築情報から洗い出します。認証不要・CVSS 10.0の影響条件を満たす環境は優先して対処します。
- 製品ごとのパッチ適用計画:AEMの個別Hotfix、Commerceの2026-oct系列、9月の別Hotfix、ColdFusionの修正バージョンを照合し、本番適用後に実際のバージョンとHotfixの反映状態を確認します。
- クライアント端末・制作ワークフローの更新:Photoshop、Bridge、Substance 3D製品、Dimension、FrameMakerを配布管理の対象に含め、未更新端末を把握します。
- SDKを組み込んだシステムの確認:Content Credentials SDKを直接または間接的に利用している開発チームに、依存関係と更新予定を確認します。
- 不審な挙動がある場合の切り分け:管理画面への不審なアクセス、想定外の権限変更、Web公開ディレクトリの改変、異常なファイル操作などがあれば、更新とは別にログ保全とインシデント調査を実施します。今回のAdobeアドバイザリが侵害を確認したという意味ではありません。
Adobeの優先度2は、同社の分類では原則30日以内の対応を推奨するものです。ただし、公開環境の構成や業務上の影響によっては、社内の脆弱性管理方針に従い、より短い期限を設定する判断が必要です。
出典
- APSB26-152:Security update available for Adobe Experience Manager – Adobe
- APSB26-153:Security update available for Adobe Commerce – Adobe
- APSB26-144:Security update available for Adobe ColdFusion – Adobe
- APSB26-163:Security update available for Adobe Content Credentials SDK – Adobe
- APSB26-158:Security update available for Adobe Photoshop – Adobe
- APSB26-170:Security update available for Adobe Substance 3D Stager – Adobe
- APSB26-159:Security update available for Adobe Substance 3D Sampler – Adobe
- APSB26-169:Security update available for Adobe Substance 3D Designer – Adobe
- APSB26-171:Security update available for Adobe Dimension – Adobe
- APSB26-172:Security update available for Adobe FrameMaker – Adobe
- APSB26-167:Security update available for Adobe Bridge – Adobe
- Adobe Trust Center:Security bulletins and advisories – Adobe
関連記事
 ジュエリーブランドPandora(パンドラ)が情報漏洩を公表-Salesforceを狙った一連の攻撃で顧客情報が流出
 英機密ネットワークへの中国による不正アクセスは発生していない-元NCSC長官シーアン・マーティン氏が否定
 AI コーディングエディタ Cursorに深刻な脆弱性(CVE-2026-50548、CVE-2026-50549)-DuneSlide
 ServiceNowの脆弱性 CVE-2026-6875、パッチ翌日のPoC公開から4日でサイバー攻撃へ悪用
 任天堂のNintendo Switch Onlineを騙る迷惑メール(フィッシングメール)の実例-公式も注意喚起
 経産省、脆弱性に関するパートナーシップガイドラインに則した対応を改めて要請
 Chromeウェブストアに737個の偽VPN拡張機能、有名ブランドを装いSOCKS5プロキシへ通信を誘導 7万5,000件超がインストール
 山陰合同銀行、業務委託先でパソコン1台を紛失 顧客メールアドレス保存の可能性、不正利用の形跡は確認されず
 なぜパワハラは内部不正を生むのか―犯罪心理学者が解説する「モノ言えぬ組織」のセキュリティリスク

