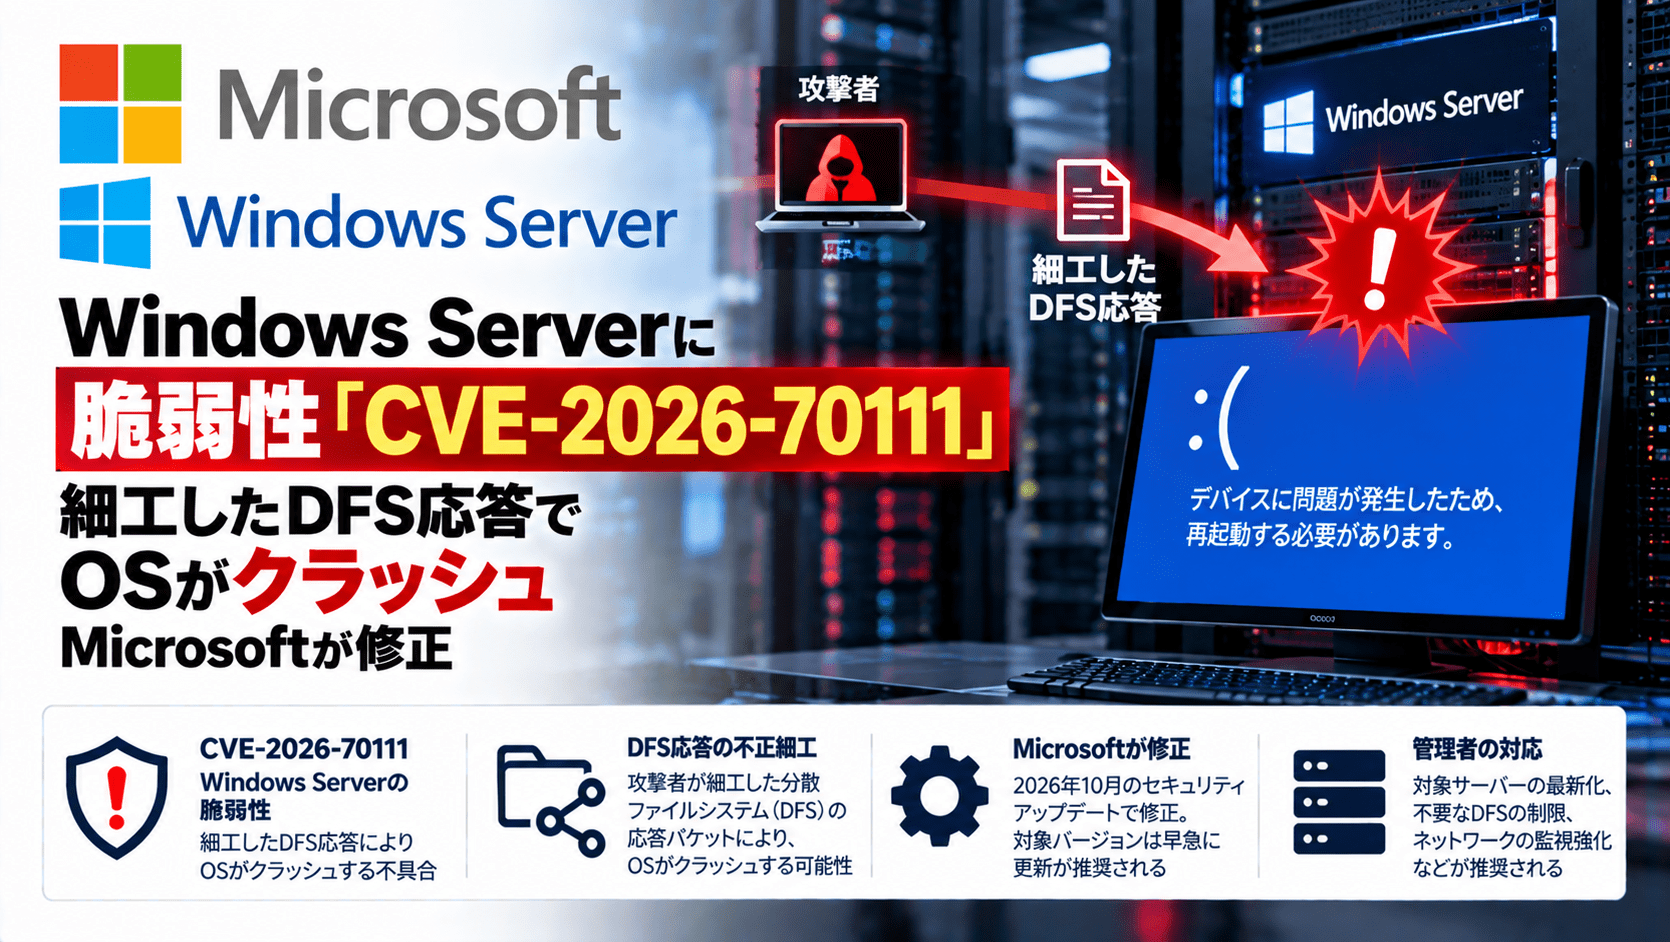
セキュリティ企業Corelightは2026年10月13日、Windows ServerのDistributed File System(DFS)関連処理を悪用し、ネットワーク経由でシステムをクラッシュさせる手法を公開しました。対象の脆弱性は「CVE-2026-70111」で、同社はWindows Server 2019、2022、2025に影響すると説明しています。Microsoftは同日、10月の月例セキュリティ更新で修正を提供しました。
Corelightの検証では、細工されたDFSの応答を処理したサーバーがブルースクリーン(BSOD)に陥りました。ただし、攻撃者は事前に標的のサーバーから攻撃者側のSMBサーバーへ通信を発生させる必要があります。「1パケットでクラッシュ」とは、攻撃全体が単一パケットで成立するという意味ではありません。
なお、MicrosoftがCVEへ登録した脆弱性の正式分類は「Windows Kernel Elevation of Privilege Vulnerability(Windowsカーネルの権限昇格)」で、CVSS v3.1は8.1です。研究者が実証したサービス拒否(DoS)の動作と、Microsoftの公式評価を区別する必要があります。
CVE-2026-70111のサマリー
- 公表日:2026年10月13日(Corelight、Microsoft)
- CVE:CVE-2026-70111
- Microsoftの分類:Windowsカーネルの権限昇格脆弱性
- CVSS v3.1:8.1(High)/CWE-822(Untrusted Pointer Dereference)
- Corelightの実証した影響:細工したDFS referral応答によるWindows Serverのブルースクリーン、サービス拒否(DoS)
- Corelightが影響を説明した製品:Windows Server 2019、2022、2025
- MicrosoftがCVEに登録した対象:Windows Server 2012/2012 R2/2016/2019/2022/2025、Windows 10/11の複数バージョン
- 修正:2026年10月13日のMicrosoft月例セキュリティ更新で提供
- 実際の攻撃:Corelightは発表時点で悪用の兆候を確認していないと説明
| 項目 | 内容 |
|---|---|
| 脆弱性番号 | CVE-2026-70111 |
| 発見・技術解説 | CorelightのTravis Green氏とLabs Team |
| 関連コンポーネント | Windowsカーネルドライバー mup.sys、DFS関連処理 |
| 攻撃の前提 | 対象サーバーへのネットワーク到達性と、攻撃者が用意したSMBサーバーへの通信を誘発できる条件 |
| 研究者が確認した結果 | OSクラッシュによる可用性への影響 |
| Microsoftの公式CVE評価 | 権限昇格、CVSS v3.1 8.1 |
| 対策 | 対象OSへ2026年10月のセキュリティ更新を適用 |
細工されたDFS応答を受信するとWindows Serverが停止
DFSは複数のファイルサーバーや共有フォルダーを論理的に扱うためのWindowsの仕組みです。Corelightは、MS-RPCとDFSのインターフェースを調査する過程で、Windowsカーネルの複数UNCプロバイダー(MUP)ドライバー mup.sys の処理に問題を発見しました。
研究チームによると、DFSの参照先情報(referral)を処理する際、応答に含まれる文字列の扱いに不備があり、特定の不正な応答によってカーネルがクラッシュします。CorelightはWindows Server 2022で11回中11回、Windows Server 2019で3回中3回、同現象を再現したとしています。
攻撃者が実際にこの手法を使うには、対象のWindows Serverとネットワーク上で通信でき、サーバーが攻撃者の管理するSMBサーバーへ接続する状況を作る必要があります。ドメインコントローラーの侵害や管理者権限の取得は、このDoS手法の必須条件ではないとCorelightは説明しています。一方、ネットワークから到達できないサーバーまで無条件に停止できるものではありません。
サーバーはクラッシュ後に自動再起動する場合がありますが、条件が続けば繰り返し停止させられる恐れがあります。ドメインコントローラーなど業務の認証基盤に使われるサーバーで発生すると、ログオンや業務システムへのアクセスに広く影響する可能性があります。
Microsoftの公式評価は「権限昇格」、影響製品も研究者の実証範囲より広い
CVE-2026-70111について、MicrosoftがCVE登録情報に記載した説明は、Windowsカーネルで信頼できないポインターを参照する問題により、認証されていない攻撃者がネットワーク経由で権限を昇格できる、というものです。CVSSベクトルは CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H となっています。
これに対して、Corelightが公開した実証結果は、DFS応答の処理によるOS停止です。Corelightの研究で権限昇格まで実証されたと読むことはできません。 Microsoftの評価する影響とCorelightが確認した攻撃結果には差があるため、両者を分けて把握する必要があります。
影響製品の範囲も異なります。Corelightが今回のDFS経由のクラッシュについて挙げたのはWindows Server 2019、2022、2025で、Windows 10については同手法の対象外と説明しています。一方、MicrosoftのCVE登録情報では、Windows Server 2012から2025までの各世代と、Windows 10/11の複数バージョンが影響対象に含まれています。「Windows 10はこのCVEの影響を受けない」と一般化しないよう注意が必要です。
Windows Server 2012~2025がMicrosoftの更新対象に
MicrosoftがCVE登録情報に示したWindows Server各世代の修正境界となるビルドは次のとおりです。表のビルドはMicrosoftのCVE登録上の影響範囲の境界を表しており、実際の更新の適用可否は利用中の製品・サポート条件を踏まえて確認してください。
| 製品 | 修正済みビルドの基準 |
|---|---|
| Windows Server 2012 | 6.2.9200.26434 |
| Windows Server 2012 R2 | 6.3.9600.23470 |
| Windows Server 2016 | 10.0.14393.9612 |
| Windows Server 2019 | 10.0.17763.9376 |
| Windows Server 2022 | 10.0.20348.5761 |
| Windows Server 2025 | 10.0.26100.33650 |
Windows Server 2012/2012 R2は通常のサポートが終了しているため、拡張セキュリティ更新(ESU)などの契約状況も確認が必要です。Windows 10/11の対象バージョンと更新についてもMicrosoftのCVEアドバイザリを参照してください。
サーバー管理者が確認したいログと対応
Corelightによると、今回のクラッシュではWindowsのシステムイベントログにイベントID「41」(予期しない再起動に関連)、「6008」(予期しないシャットダウン)が残る場合があります。ただし、これらは電源障害などほかの原因でも記録されるため、単独では脆弱性悪用の証拠にはなりません。
ネットワーク側では、DFSを使うサーバーとドメインコントローラーの間のSMB2通信を把握する方法があります。Corelightは、Suricataの検知シグネチャーやZeekの conn.log に現れる接続中断・リセットのまとまりを調査の参考情報として示しています。境界ネットワークだけでなく、社内サーバー間の東西通信も観測対象にする必要があります。
運用面では、まずドメインコントローラー、DFSを利用するファイルサーバー、業務停止の影響が大きいWindows Serverを特定し、2026年10月の修正が適用済みかをビルド番号で確認します。更新できないサーバーについては、RPC/SMBの到達範囲を必要な管理元・接続先に限定し、想定外のSMB接続先を監視するなどの暫定措置を検討します。これらのアクセス制御は補完策であり、修正プログラムの代替ではありません。
複数世代のサーバーを継続運用する企業では、修正の有無を確認するだけでなく、対象資産の特定から再起動・適用検証まで管理する必要があります。運用方法については脆弱性管理の基本プロセスでも整理しています。
出典
- CVE-2026-70111: How Corelight uncovered a 0-Day affecting Microsoft Distributed File System – Corelight
- Windows Kernel Elevation of Privilege Vulnerability(CVE-2026-70111) – Microsoft Security Response Center
- CVE-2026-70111(Microsoftが登録したCVE一次データ) – CVEProject / cvelistV5
関連記事
 GitLabのCVSS 10.0脆弱性「CVE-2026-97229」、PoC公開―Censysは影響バージョンの2万5,766ホストを検出
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 サイバー攻撃へ容易に悪用できるLLM(生成AI)、KawaiiGPT
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Palo Alto Networks PAN-OSの脆弱性が公開4日後にサイバー攻撃に悪用(CVE-2026-0257)
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起

