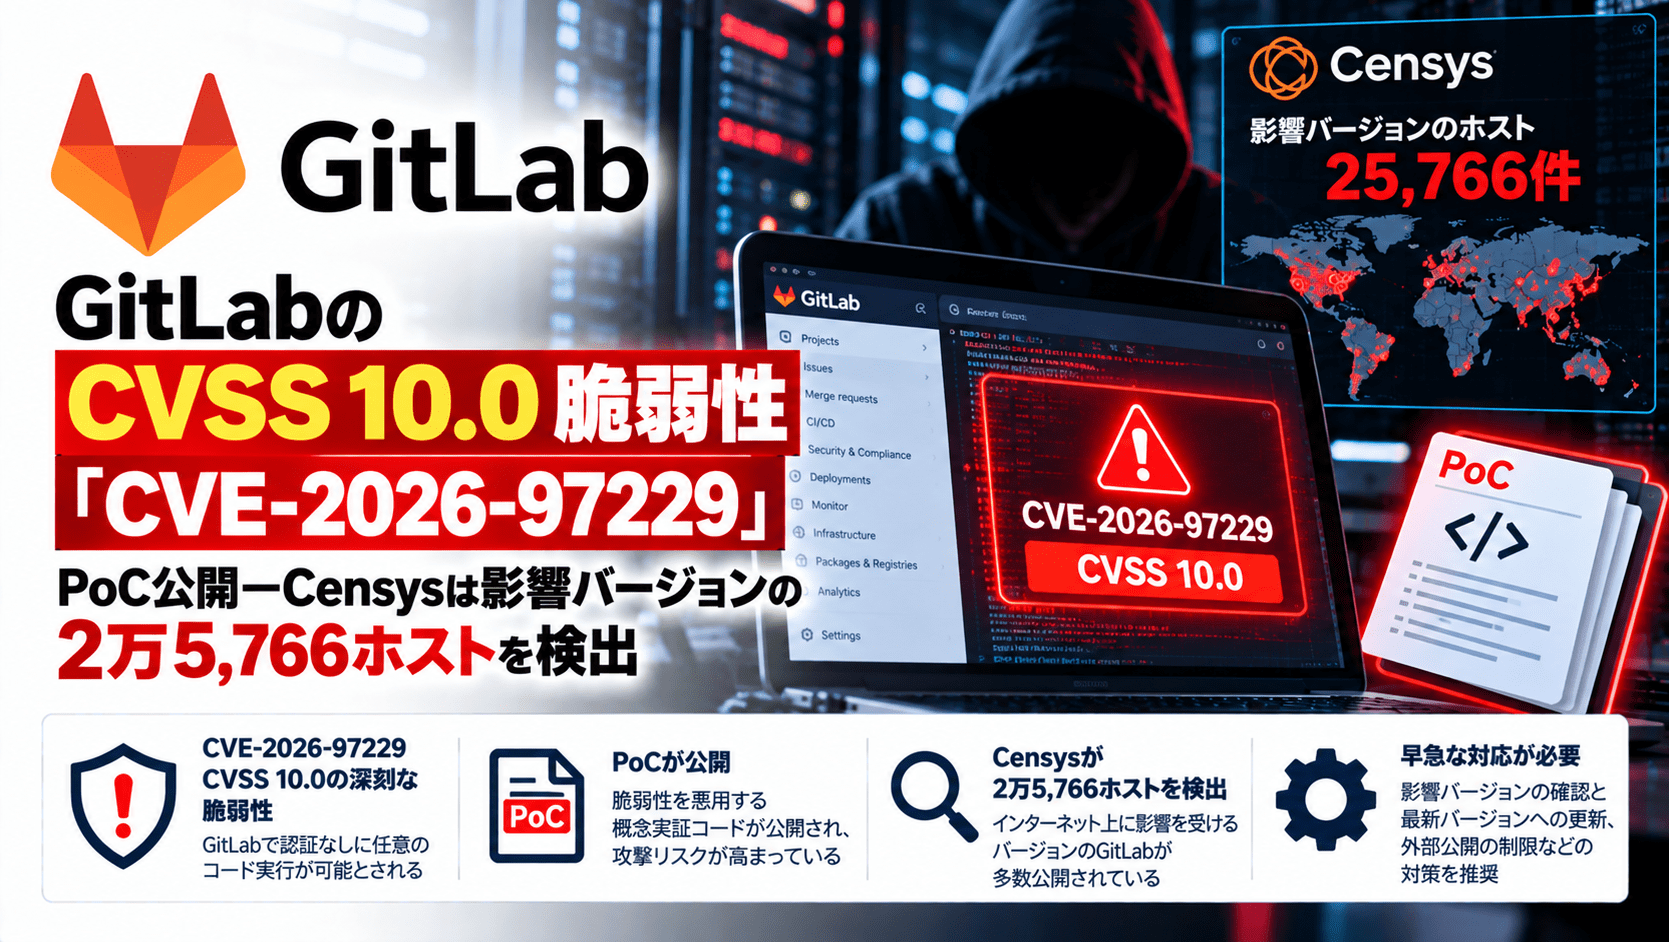
米セキュリティ企業Rapid7は2026年10月13日、GitLabの重大なリモートコード実行(RCE)脆弱性「CVE-2026-97229」の概念実証コード(PoC)を公開しました。GitLabは前日の10月12日に修正版を公開していますが、Rapid7は修正前のGitLab Community Edition(CE)で任意コマンドの実行を再現しています。
同じく10月13日、インターネット上の資産を調査するCensysは、影響を受けるバージョンが動作している2万5,766ホストを検出したと報告しました。これは脆弱なバージョンの検出数であり、2万5,766台への攻撃成功や侵害を意味する数字ではありません。
GitLab脆弱性のPoC公開と影響調査のサマリー
- 対象:GitLab Community Edition(CE)/Enterprise Edition(EE)のSelf-Managed環境
- CVE:CVE-2026-97229(整数オーバーフロー、CWE-190)
- 深刻度:CVSS v3.1 10.0(Critical)
- 2026年10月12日:GitLabが修正版19.2.8、19.3.5、19.4.2を公開
- 10月13日:Rapid7がPoCと技術的な検証結果を公表
- 10月13日:Censysが影響バージョンの2万5,766ホスト、7万9,224のWebプロパティを検出したと公表
- Rapid7のPoCでは公開プロジェクトのCI/CD設定を書き換えられることなど、攻撃成立に前提条件がある
- Rapid7とCensysの10月13日付報告では、実際の攻撃での悪用は確認されていない
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-97229 |
| 影響 | 特定条件下でGitLabサーバー上の任意コード実行 |
| 影響バージョン | 19.2.0~19.2.7/19.3.0~19.3.4/19.4.0~19.4.1 |
| 修正版 | 19.2.8/19.3.5/19.4.2 |
| PoCの公開 | 2026年10月13日(Rapid7) |
| 実悪用 | 10月13日付の一次調査では確認されず |
脆弱性の内容、対象バージョン、GitLabの10月12日付更新については、セキュリティ対策Labの既報「GitLabにCVSS 10.0の脆弱性『CVE-2026-97229』」で詳しく紹介しています。
Rapid7がPoC公開、修正前のGitLabで任意コマンド実行を再現
Rapid7は10月13日付の調査で、GitLabのCI/CD設定内にある正規表現の処理を悪用し、GitLabサーバー上で任意のコマンドを実行する攻撃を実証したと発表しました。検証対象は公式のGitLab CE 19.4.1(Linux amd64)イメージです。アドレス空間配置のランダム化(ASLR)が有効な状態でも任意コード実行を確認する一方、修正版19.4.2では同じ入力による実行は確認されなかったとしています。
原因となるのは、Rubyの正規表現エンジン「Onigmo」での文字コード処理と正規表現コンパイルの組み合わせです。Rapid7によると、事前の検証を通過した正規表現が文字コードの違いによって再コンパイルされ、整数オーバーフローによって不正な命令が生成されます。検証では、この不具合を利用してGitLabのgitユーザー権限でOSコマンドを実行できたとしています。
ただし、PoCの成立には前提条件があります。Rapid7が公開した経路では、攻撃者が公開プロジェクトのブランチへ細工したCI/CD設定などを書き込める必要があります。その後の処理を呼び出すリクエスト自体は認証なしで送信できます。一般ユーザーの自己登録と公開プロジェクトの作成が許可されている環境では、攻撃者がこの準備条件を満たす可能性があります。
したがって、CVSSの「認証不要」という評価を、あらゆるGitLab環境で事前準備なく任意コード実行できるという意味に捉えるのは正確ではありません。また、公開されたPoCで具体的に動作を実証した環境と、GitLabが脆弱性の影響を認める全バージョンの範囲は区別する必要があります。
Censys、影響バージョンの2万5,766ホストを検出
Censysが10月13日に公表した調査では、インターネット上からGitLabが動作していると検出された資産は8万2,454ホスト、20万5,541のWebプロパティでした。このうち、影響バージョンに一致したのは2万5,766ホスト(約31%)と7万9,224のWebプロパティ(約39%)です。
| Censysによる検出対象 | GitLab検出数 | 影響バージョンの検出数 | 割合 |
|---|---|---|---|
| ホスト | 82,454 | 25,766 | 約31% |
| Webプロパティ | 205,541 | 79,224 | 約39% |
Webプロパティはホストとは別の集計単位であり、ホスト数と単純に合算できません。Censysは製品・バージョン情報を基に対象を抽出しており、すべてのホストについてRapid7のPoCの成立条件が確認されたわけではありません。これらの数字は、脆弱性のあるバージョンがインターネット上にどの程度残存しているかを示す目安です。
Censysは10月13日時点で実際の悪用事例を把握していないと説明しました。また、10月14日版の米CISA「Known Exploited Vulnerabilities(KEV)」カタログにCVE-2026-97229は掲載されていません。PoCが公開された事実と、実際の攻撃で悪用された事実は区別する必要があります。
自社管理のGitLabは修正版への更新を優先
GitLabはSelf-Managed環境に対し、影響を受けるインストールを修正版へ速やかに更新するよう推奨しています。影響を受けるバージョンは19.2.0~19.2.7、19.3.0~19.3.4、19.4.0~19.4.1です。更新先は、それぞれ19.2.8、19.3.5、19.4.2となります。GitLab.comは修正済みで、GitLab Dedicatedの利用者は対応不要と案内されています。
直ちに更新できない場合、Rapid7は公開プロジェクトへの匿名アクセスを制限することや、信頼できないユーザーによる公開プロジェクトの作成・書き込みを禁止することを、実証された攻撃経路のリスクを下げる暫定策として挙げています。ただし、これらはPoCで使われた経路を制限する対策であり、脆弱性そのものを修正するものではありません。
情報システム部門・開発基盤の管理者が確認したい点
- Self-Managed GitLabの設置先、バージョン、外部公開の有無を確認し、影響バージョンを優先して更新する。
- 更新までの間、ユーザーの自己登録、公開プロジェクトの作成・書き込み権限、匿名アクセスの設定を点検する。
- CI/CD設定の変更履歴、意図しないブランチや公開プロジェクトの追加、GitLabへの不審なアクセスなどを、利用できるログの範囲で確認する。
- 侵害の兆候が見つかった場合、GitLabに保存されたソースコードだけでなく、CI/CD変数、アクセストークン、デプロイ用認証情報や外部連携先への影響も調査する。
PoCの公開を受け、既存の定期更新サイクルを待たず、Self-Managed環境の修正状況を確認する必要があります。なお、脆弱性管理の優先順位付けとパッチ運用では、公開資産の把握と修正管理の考え方を整理しています。
出典
- GitLab Critical Patch Release: 19.4.2, 19.3.5, 19.2.8(2026年10月12日)―GitLab
- CVE-2026-97229: Critical Unauthenticated Remote Code Execution in GitLab(2026年10月13日)―Rapid7
- Oct 13 Advisory: GitLab CI/CD Remote Code Execution [CVE-2026-97229](2026年10月13日)―Censys
- CISA Catalog of Known Exploited Vulnerabilities(2026年10月14日版)―CISA公式データ
関連記事
 CanonicalとUbuntuの公式サイトにDDoS攻撃、セキュリティ情報APIも一時停止―2026年2度目
 こしの都ネットワークのメールサーバに不正アクセス、「セゾンカード」装うフィッシングメールを送信
 Windows 11、初期設定でローカルアカウントを作れた「Learn more」経路が利用不可に
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起

