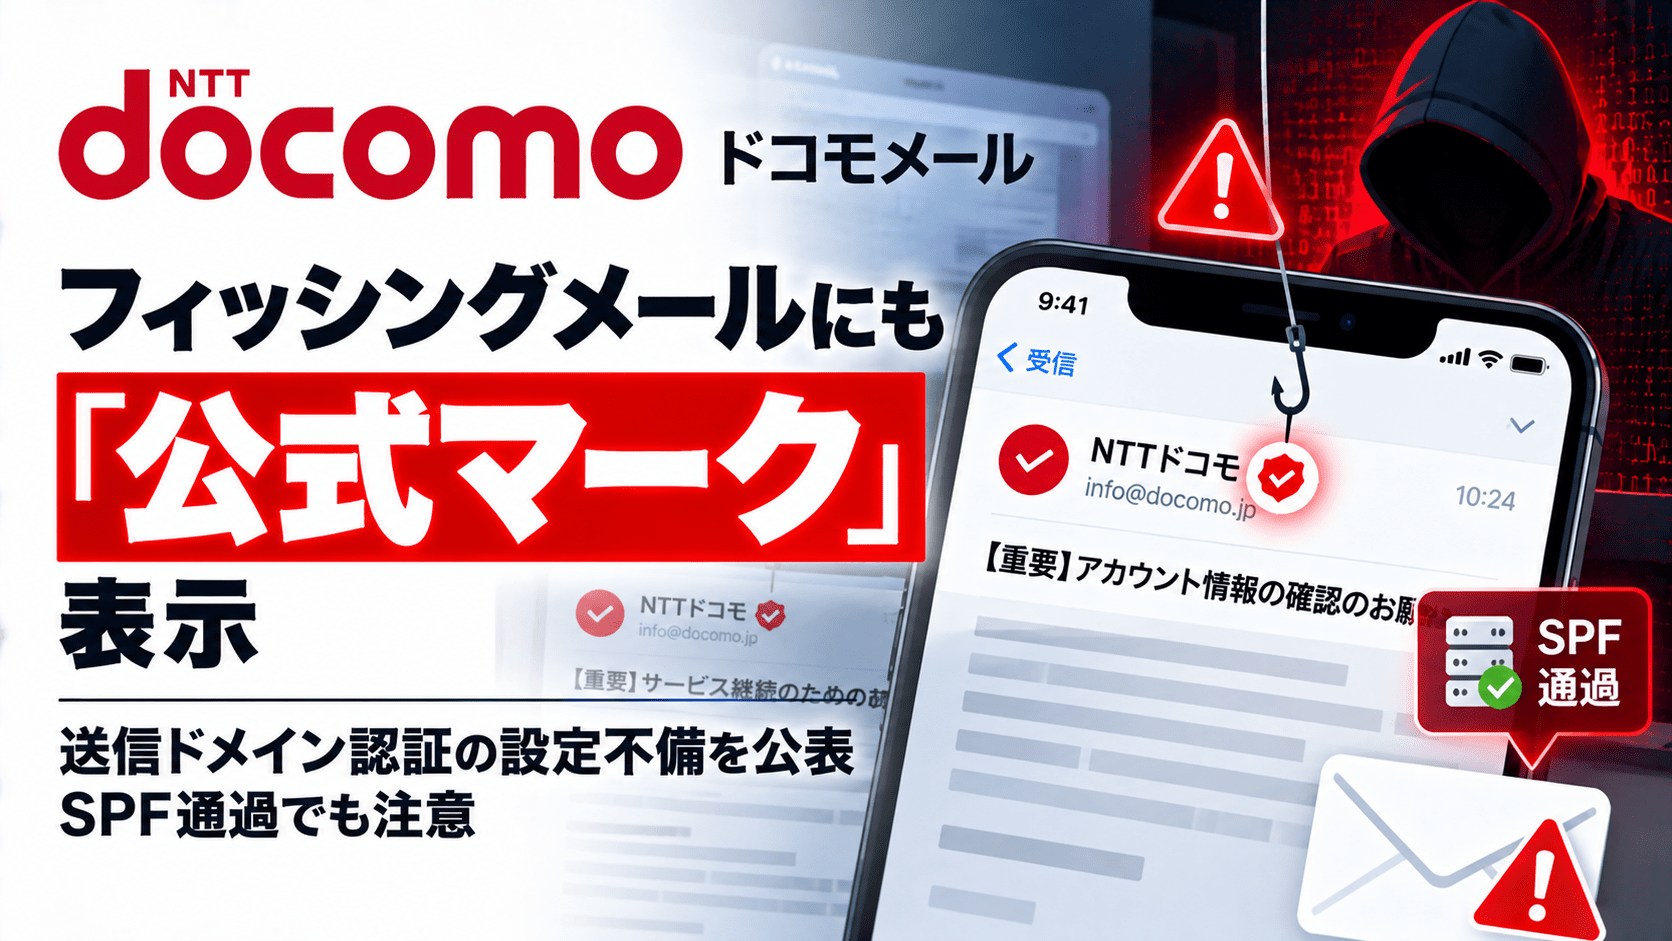
NTTドコモは2026年10月15日、ドコモメールの一部の企業公式アカウントについて、フィッシングメールにもかかわらず「公式アカウントマーク」やBIMIによる企業ブランドロゴが表示される事象が報告されていると公表しました。企業側の送信ドメイン認証設定に脆弱性が存在するとして、問題が解消するまで該当企業の公式アカウント表示を一時停止する方針です。
この問題は、なりすましメールを見分けるために導入された認証マークが、不審なメールにも付与され得るというものです。楽天カードなどの金融サービスを装うフィッシングも継続的に確認されており、送信元の表示名や公式マークだけを頼りに、メール本文のリンクからカード情報や認証情報を入力しないよう注意が必要です。
ドコモメールで確認された「公式マーク付きフィッシング」の概要
- 2026年10月15日、NTTドコモが公式サイトで注意喚起しました。
- 一部の公式アカウント参加企業のメールに、送信ドメイン認証の設定上の脆弱性が存在するとしています。
- フィッシングメールにも「ドコモメール公式アカウント」のマークやBIMIのブランドロゴが表示されるケースが報告されています。
- ドコモは、問題が解消するまで該当企業の公式アカウント表示を停止する方針です。
- 対象企業名、問題が起きたメールの総数、悪用された具体的な認証設定、被害人数は同社の告知では示されていません。
- 公式マークは送信ドメイン認証に基づく表示であり、ドコモがメール本文の安全性まで保証するものではありません。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月15日 |
| 公表元 | NTTドコモ |
| 対象 | ドコモメール公式アカウントに参加する一部企業のメール |
| 事象 | フィッシングメールにも公式アカウントマークやBIMIロゴが表示される |
| 説明された問題 | 送信ドメイン認証の設定上の脆弱性 |
| 対応 | 該当企業の公式アカウント表示を、問題解消まで一時停止する方針 |
なぜ偽メールに「公式マーク」が表示されることが問題なのか
ドコモメールの公式アカウント機能は、企業・団体の正規メールを利用者が見分けやすくするため、2021年5月に提供が始まりました。対応する企業のメールは、ドコモメールアプリなどで緑色の公式マークを確認できます。さらにBIMIは、所定のメール認証条件を満たした送信元のブランドロゴを表示する技術です。
従来、公式マークやブランドロゴは不審なメールを見分ける手掛かりとして案内されてきました。楽天カードも自社のフィッシング対策ページで、ドコモメールの緑のチェックマークを確認方法の一つとして紹介しています。
しかし今回、ドコモは認証設定に問題がある一部企業のメールで、フィッシングメールにもマークが表示される事象を認めました。見た目上は本物に近いメールでも、本文中の「会員情報の更新」「お支払い方法の確認」などの要求を無条件に信用できないことになります。
ドコモの10月15日付告知は、影響を受けた企業名を公表していません。そのため、楽天カードを名乗る特定のメールが今回のマーク誤表示事象に該当したか、特定の海外サーバーを経由したか、今回の事象によって不正利用が発生したかについては、同告知だけでは裏付けられません。
SPF認証が「pass」でも、フィッシングメールとは限らないのか
SPF(Sender Policy Framework)は、メールの送信元IPアドレスが、エンベロープ送信元(SMTPのMAIL FROMなど)に使われたドメインの許可する送信サーバーに該当するかを確認する仕組みです。メール本文の内容や、画面に表示される差出人名の正しさを判定する技術ではありません。
そのため、攻撃者が自身で管理するドメインと送信サーバーを正しく設定した場合でも、そのドメインについてSPF認証に成功することがあります。画面に表示する差出人の名称を「楽天カード」などと偽っていれば、SPFの結果がpassでも、実際のブランドとは無関係なフィッシングメールになり得ます。
また、SPFが確認するエンベロープ送信元のドメインと、利用者に表示されるFromヘッダーのドメインは必ずしも同じではありません。DMARCはSPFまたはDKIMの認証結果に加え、表示上のFromドメインとの整合性(アライメント)を確認します。Microsoftのメール認証解説でも、SPF・DKIMが個別に成功していても、Fromドメインと一致しない場合はDMARCが失敗する例が示されています。
| メール認証技術 | 主に確認すること | それだけでは保証しないこと |
|---|---|---|
| SPF | 対象ドメインが許可する送信元IPか | 表示上の差出人、本文やリンクの安全性 |
| DKIM | 署名対象のヘッダー・本文が改ざんされていないか、署名を検証できるか | 署名した事業者の意図やリンクの安全性 |
| DMARC | SPFまたはDKIMの認証結果とFromドメインの整合性 | メール本文が詐欺でないこと |
| BIMI・公式アカウント表示 | 一定の認証条件などを基に、ブランドロゴや公式マークを表示 | 全メールの安全性や掲載リンクの信頼性 |
なお、今回のドコモメールの事象で、実際にSPFがpassだったことや、どの認証チェックを経て公式マークが表示されたかは公表されていません。「SPFを突破した攻撃」と特定することはできません。
過去のフィッシング対策協議会の月次報告でも、実在ブランドを装ったメールが攻撃者の独自ドメインについてSPFをpassさせ、受信側の判定を回避しようとする試みが指摘されています。2026年7月の報告では、こうしたメールがDMARCで認証に失敗していても、SPF単体の結果が誤解を招く可能性があることが示されました。
楽天カードを装うフィッシングの状況と、利用者が確認すべきこと
楽天カードは9月10日付の注意喚起で、請求や支払い手続きを案内する不審なメールが複数確認され、会員向けの正規メールと酷似した文面によって個人情報を盗み取られる被害が報告されていると説明しています。請求金額や利用明細は、メールに記載されたリンクではなく、楽天カードアプリまたは楽天e-NAVIから確認するよう求めています。
また、フィッシング対策協議会の2026年5月の月次報告では、楽天カードをかたるフィッシングが全報告の約18.5%を占めました。楽天カードのなりすましは今回のドコモの発表より前から存在するものであり、両者を同一の攻撃事案とみなすものではありません。
利用者が、楽天カードなどを名乗る不審なメールを受信した場合は、次の対応が考えられます。
- 公式マークやブランドロゴがあっても、メール内のリンクからログイン・カード番号入力を行わない。
- 公式アプリや、自分で保存しているブックマークから利用明細や通知内容を確認する。
- カード情報、ログイン情報、ワンタイムパスワードを入力した場合は、速やかにカード発行会社の公式窓口へ連絡し、利用停止やパスワード変更などの案内を受ける。
- 「楽天カード」「認証済み」などの表示名だけで判断せず、実際のFromアドレスと遷移先URLも確認する。ただし、表示アドレスが正しく見えることだけで安全と判断しない。
企業・メール管理者が確認すべき送信ドメイン認証の設定
メール配信側では、SPF、DKIM、DMARCを設定しただけで対策完了とせず、実際に利用している配信サービスごとに認証結果とFromドメインとのアライメントを確認する必要があります。
特に、外部のメール配信サービスを利用する企業では、エンベロープ送信元、DKIM署名ドメイン、利用者に見えるFromドメインが異なることがあります。許可IPの登録範囲や古い外部配信経路、DMARCポリシー、認証結果の集計レポートを点検し、不要な送信経路を整理する方法があります。
ただし、SPF・DKIM・DMARCの設定が正常でも、第三者が正規のメール送信機能やアカウントを悪用すれば、認証に成功した不正なメールが届く可能性は残ります。受信側でも、認証結果に加えてリンク先や本文内容、不審な操作要求などを検査する必要があります。
今回の公式マーク誤表示の原因が、具体的にどのドメインや配信設定にあったのかは、ドコモの追加公表を待つ必要があります。
関連記事
出典
- ドコモメール公式アカウント「不審メールに伴うお知らせ」(2026年10月15日) – NTTドコモ
- ドコモメールをあんしん安全にご利用いただくための取組み – NTTドコモ
- 楽天カードを装った不審なメールや電話について(2026年9月10日) – 楽天カード
- フィッシング詐欺の被害にあわないために – 楽天カード
- 2026年7月 フィッシング報告状況 – フィッシング対策協議会
- 2026年5月 フィッシング報告状況 – フィッシング対策協議会
- Microsoft 365での電子メール認証のしくみ – Microsoft Learn
- Microsoft 365 で電子メールを検証するように DMARC を設定する – Microsoft Learn
関連記事
 丸木医科器械にサイバー攻撃、医療機器の受注・出荷を停止―基幹システム全面ダウン、FAXで代替受付
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを
 EPPとEDRの違いとは 両者の比較と組み合わせの効果についても解説
 XDRはEDRの進化版? それぞれの基本的な知識から違いまで解説
 EDRとアンチウイルスの違いとは マルウェア対策に欠かせない二つのソリューション
 EDRについてわかりやすく解説 機能や構造から運用まで

