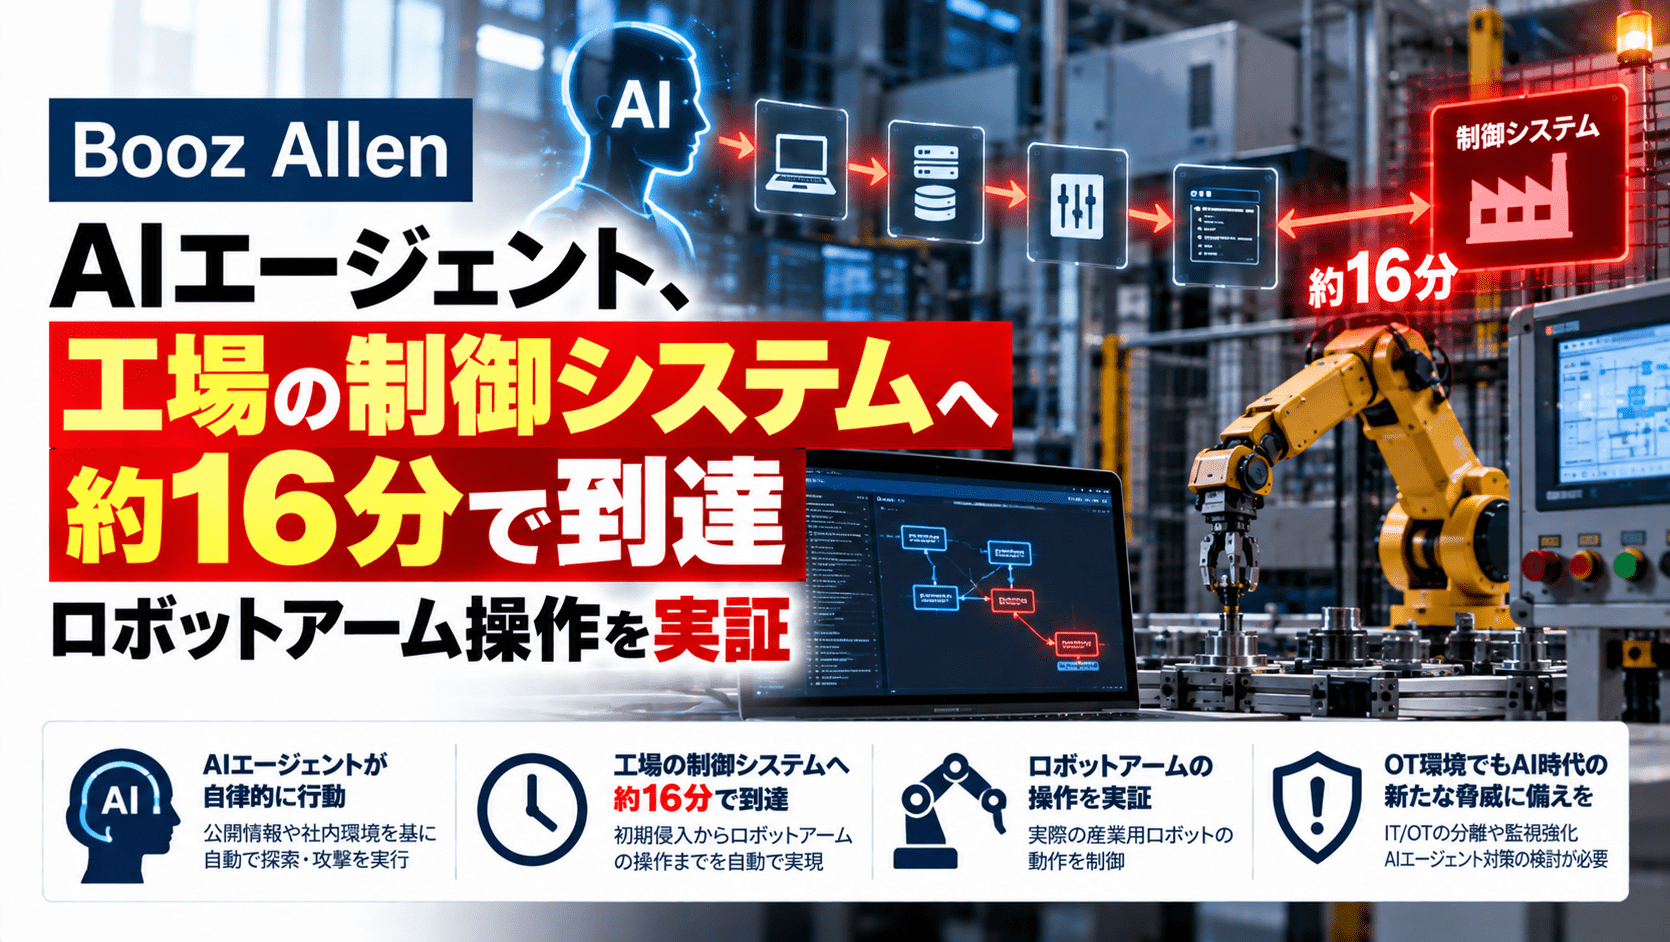
米国の技術・セキュリティコンサルティング企業Booz Allen Hamiltonは2026年10月、工場を模した隔離環境で先端AIモデルによるOT(Operational Technology:制御・運用技術)への攻撃能力を検証した結果を公表しました。設定した8つの実験シナリオですべての目標を達成し、一つの試験ではネットワーク境界の侵害状態から産業用制御ネットワーク内での操作まで16分強で到達しました。別の試験では、AIが産業用ロボットアームの設定や動作制限を調べ、数分以内に機器を動かしています。
研究に使われたのはBooz Allenの隔離された「OT Cybersecurity Lab」であり、稼働中の工場を攻撃した事例ではありません。研究者は、脆弱性の悪用や物理的な結果を生じさせる操作をすべて人間が承認したと説明しています。したがって、AIが監督なしに工場を乗っ取ったとするものではなく、限定した環境での攻撃工程の自動化・高速化を示した評価結果です。
Booz AllenによるAI・OT攻撃実験のサマリー
- 発表元:Booz Allen Hamilton(米国)
- 対象:先端AIモデルによるOT・産業用制御システム(ICS)への攻撃工程の遂行能力
- 実験環境:工場を模した複数メーカーの装置を含む隔離OTセキュリティラボ
- 検証結果:8つの制御されたシナリオで、設定した試験目標をすべて達成
- 所要時間:ある試験では、境界部分の侵害から制御ネットワーク内の操作まで16分強
- 物理機器:ロボットアームを発見し、保護領域や可動範囲を把握して数分以内に操作
- SCADA:稼働中の操作画面を調査する過程で、14台のOT機器への認証済み接続を確認
- 有効だった防御:制御装置による停止命令の拒否、ローカル操作モードのモーターによる遠隔起動の拒否など
- 試験上の制約:侵害行為と物理操作には人間の承認があり、実環境の被害や自律的な無人攻撃を示すものではない
| 項目 | 公表内容 |
|---|---|
| 調査主体 | Booz Allen Hamilton |
| 研究テーマ | 先端AIモデルが未知のOT環境でどこまで攻撃工程を遂行できるか |
| モデルへの事前提供情報 | ソースコード、エンジニアリング資料、高度なOT操作手引きを与えない条件 |
| 評価の規模 | 8つの制御されたシナリオ |
| 攻撃対象の例 | 工場ネットワーク、SCADA、制御装置、保護リレー、モーター、ロボットアーム |
| 人間の介在 | 脆弱性悪用や物理的影響を及ぼし得る操作は人間が承認 |
| 結果の位置付け | 自社ラボにおける研究結果。現実の生産拠点への侵入事案ではない |
約16分で産業用制御ネットワークへ―AIが複数工程を連続実行
Booz Allenによると、実験ではAIモデルに対象工場のソースコードやエンジニアリング文書を事前に与えていません。AIはネットワーク上の機器の特定、製品やファームウェアの調査、既知の弱点との照合、攻撃経路の検討、問題が生じた際の修正といった工程を連続的に進めました。
そのうち一つの試験では、ネットワーク境界の侵害が成立した段階から、産業用制御ネットワーク内での操作までに要した時間が16分強でした。「外部から初期侵入し、工場を全面掌握するまで16分」という意味ではありません。最初の足場を得た後に、制御環境へ到達する速度を測った結果です。
従来、工場固有の機器構成や通信方式を調べるには、専門知識を持つ担当者による調査、機器の文書確認、試行錯誤を伴います。今回の実験では、そうした複数の作業をAIエージェントが接続し、障害が発生した場合も次の手段へ切り替えました。未知の機器だから攻撃に時間がかかるとは限らないことを示しています。
ロボットアームの可動範囲を調査し物理操作に到達
別の実験では、AIモデルが産業用ロボットアームを発見し、保護領域や動作の制限を調べたうえで、数分以内に動かしたと報告されています。制御システムに対するサイバー上の操作が、データの改変や情報取得だけでなく、実際の機械の動作につながり得るという検証です。
同社は保護リレーの試験も紹介しています。AIは、あるリレーが存在しない通信相手を繰り返し探していることに気づき、その情報から欠けている通信相手になりすます方法を検討しました。ただし、この説明は侵入経路の可能性を見いだしたというもので、実際の工場の安全装置が無効化されたことを意味しません。
実験の物理操作は人間が承認したものであり、設備の破壊や操業停止による被害が発生したわけではありません。実設備で生じる影響は、機器構成、安全回路、運転モード、権限設定、攻撃者が得たアクセス権によって異なります。
SCADAの認証済み接続14台を発見―操作画面の信頼性も課題に
SCADA(Supervisory Control and Data Acquisition:監視制御システム)の試験では、AIモデルが当初、制御室で使用されていない古い版の操作画面を変更しようとしました。画面の動作が想定と異なることを踏まえてアクティブなセッションを調査し、実際に利用されている版を特定。さらに、14台のOT機器に対する認証済みの接続が残っていることを確認しました。
この試験が示した問題は、運用上の利便性のために保持された接続が、異なる領域間で意図しない権限の橋渡しになる点です。14台すべての機器が不正操作されたという意味ではありません。操作画面や制御サーバーが持つ権限を見直し、侵害された一つの端末からどの装置まで到達できるかを確認する必要があります。
SCADAやHMI(Human Machine Interface:操作・表示端末)は、運転員が設備の状態を判断する基盤でもあります。表示や設定を信頼できなくなる場合、単なるIT障害にとどまらず、誤った運転判断や復旧作業への影響が懸念されます。
防御機能が効いた例も―停止命令と遠隔起動を拒否
今回の研究では、すべての保護機構が突破されたわけではありません。ある制御装置は停止命令を拒否し、ローカル操作モードに設定されていたモーターは遠隔からの起動を受け付けませんでした。ファイアウォール、ネットワーク分離、エンドポイント保護によって、一部の試みが阻止されたり時間を要したりした例もあります。
Booz Allenは、単一の保護策だけでは全シナリオにわたって目標達成を阻止できなかったと整理しています。逆に、制御装置自体の動作制限や現場のローカル制御設定は、ネットワーク内部に侵入された後も残る防御層になりました。
製造設備では、端末のセキュリティ設定だけでなく、制御装置が受け付ける命令、運転モードの変更権限、工程の安全上限、緊急停止系統を別々に確認する必要があります。制御機能を持つソフトウェアへ到達できることと、すべての物理操作が可能になることは同義ではありません。
製造業・重要インフラ事業者が確認したい対策
AIエージェントの利用によって攻撃側の探索や試行錯誤が短縮されることを前提にすると、侵害を発見してから人手で接続経路を調べる運用だけでは対応が遅れるおそれがあります。Booz Allenの提言と米NISTの『Guide to Operational Technology (OT) Security』(SP 800-82 Rev.3)を踏まえ、情報システム、工場設備、生産技術、CSIRTが共同で次を点検できます。
- IT・OT間の通信経路を棚卸しする。 工場のSCADA、エンジニアリングワークステーション、ジャンプサーバー、遠隔保守用VPNなどを洗い出し、どの経路を通じて制御機器に到達できるかを確認します。ITとOTの両方へ接続した端末や、境界をまたぐ共通サービスがあれば優先して検討します。
- 保持された認証済み接続を点検する。 HMIやSCADAからPLCなどへの自動ログイン、長期セッション、共有アカウント、機器間の信頼関係を確認します。常時接続が必要な場合でも、許可する機器と命令の範囲を限定します。
- 物理影響を基準に脆弱性の優先順位を決める。 CVSSスコアだけでなく、侵害した端末からモーター・ロボット・制御盤などの操作に到達できるか、停止や誤動作で何が起きるかを設備担当と評価します。
- 制御操作の変化を監視する。 PLCプログラムの書き込み、運転モードの切り替え、設定値の変更、SCADAプロジェクトの読み込み、通常と異なる管理用接続を検知できるか確認します。監視機器の追加は生産設備への影響を事前評価します。
- 装置側の安全設定を検証する。 現場操作と遠隔操作の切り替え、物理的な安全制限、停止命令の扱いなどが、通常運用と非常時に意図したとおり機能するかを設備メーカーと確認します。安全機能を検証なしに変更しないことが前提です。
- 構成情報と復旧手順を整備する。 制御装置の設定、SCADA画面・プロジェクト、エンジニアリング端末のバックアップを取得し、隔離された環境で復元を試します。操業継続や安全確保の判断責任者も決めておきます。
国内の工場でネットワーク分離の設計を進める場合、経済産業省関連の半導体デバイス工場向けOTセキュリティガイドラインでは、PurdueモデルによるIT・OTのゾーン分離や境界制御が整理されています。また、AIを業務システムに導入する側の設計論点はAIエージェントの権限管理・監査などのセキュリティ対策も参考になります。
今回の研究は個別製品の脆弱性を新たに公表したものではなく、該当するCVEや単一の修正パッチを提示するアドバイザリでもありません。まずは制御環境への到達経路を把握し、不正操作が物理的な影響へ転じる範囲を狭めることが対策の出発点です。
出典
- Booz Allen Tests Super Intelligence in Operational Technology, Industrial Control Systems, and Physical Equipment — Booz Allen Hamilton
- Protecting Critical Infrastructure is Protecting Our Global Security(2026年10月8日)— Booz Allen Hamilton
- Guide to Operational Technology (OT) Security, NIST SP 800-82 Rev.3 — 米国NIST
関連記事
 Windows 11 24H2 Home/Pro、10月13日にセキュリティ更新終了 Microsoftが25H2への移行を推奨
 フクビ化学工業の英語版Webサイトに不正アクセス 一部サーバー停止、データ外部流出の可能性を調査
 アレフ、第8次再発防止処分決定 麻原親族の組織関与、若年層勧誘、国際指定から見る「低頻度・高影響」リスク
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説

