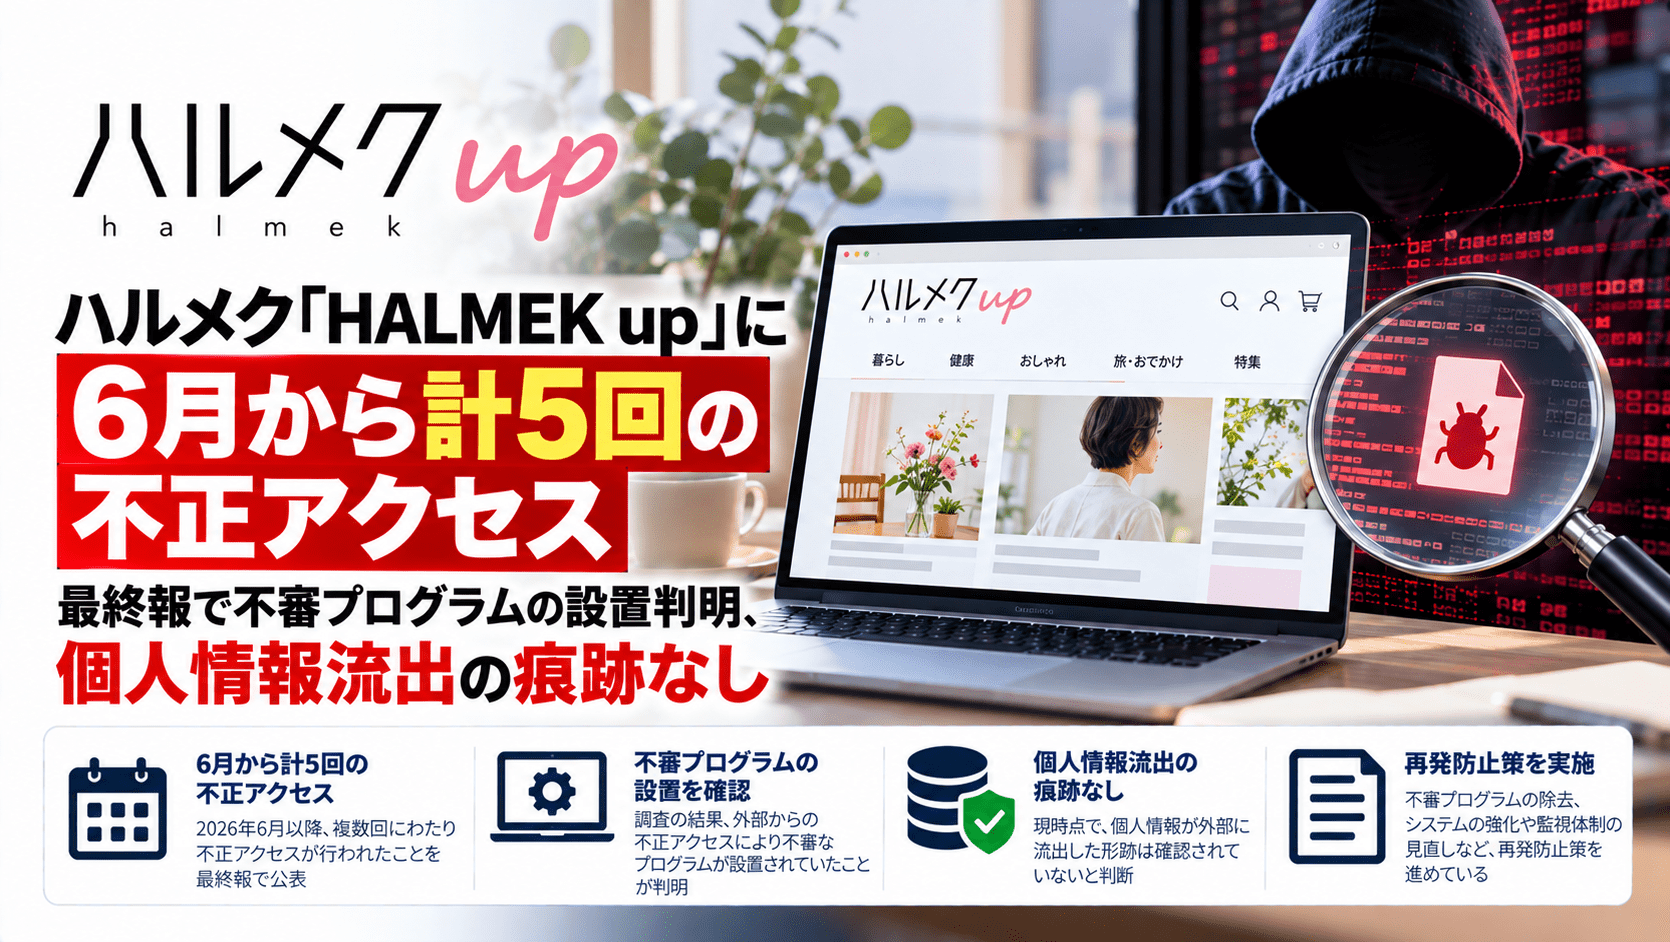
株式会社ハルメクホールディングス(東証グロース、証券コード7119)は2026年10月15日、同社グループのWebサイト「HALMEK up」への不正アクセスについて、外部専門家によるフォレンジック調査の最終結果を公表しました。調査では、6月13日から9月9日までに計5回の不正アクセスが確認されました。サイトに不審なプログラムが設置されていたことも明らかになりましたが、サーバー上のファイルを閲覧・取得・外部へ転送した痕跡は確認されず、個人情報の外部流出を示す痕跡も発見されなかったとしています。
9月11日の第一報では、社員1名のID・パスワードが第三者に取得され、管理画面への不正アクセスに利用されたことなどが公表されていました。今回の最終報により、攻撃が9月9日より前から断続的に続いていたことと、サイト上の不審なプログラムへの対応が明らかになりました。
ハルメク「HALMEK up」不正アクセス最終報のサマリー
- 最終報公表:2026年10月15日15時30分、ハルメクホールディングスが適時開示
- 対象:同社グループのWebサイト「HALMEK up」の管理画面
- 不正アクセス確認日:6月13日、8月7日、9月2日、9月3日、9月9日の計5回
- 9月9日:不正アクセスの痕跡を把握し、外部専門家との調査を開始
- 9月10日:社員1名のID・パスワードの不正利用を特定し、管理画面のパスワードを変更。個人情報保護委員会へ報告
- 9月10~12日:サイトに設置されていた不審なプログラムを削除
- 10月11日:外部専門家によるフォレンジック調査が完了し、調査報告を受領
- 調査結果:ファイルの閲覧・取得・外部転送を示す痕跡は確認されず、個人情報の外部流出を示す痕跡も発見されなかった
- 再発防止:システム、ネットワーク・デバイスのセキュリティ対策と監視体制を強化する方針
| 項目 | 最終報で確認された内容 |
|---|---|
| 公表企業 | 株式会社ハルメクホールディングス |
| 対象サイト | HALMEK up |
| 調査対象の不正アクセス | 2026年6月13日~9月9日の計5回 |
| 認証情報 | 社員1名のID・パスワードが不正利用された |
| サイト内の不審なプログラム | 9月10~12日にすべて削除したと説明 |
| 情報流出の調査結果 | ファイル閲覧・取得・外部転送の痕跡なし。個人情報の外部流出を示す痕跡も発見されず |
| 関係機関への対応 | 個人情報保護委員会へ報告。今後も必要な報告等を継続 |
| 業績への影響 | 2027年3月期連結業績への影響は軽微との判断 |
9月の第一報から判明した「計5回」の不正アクセス
9月11日に公表された第一報では、9月9日にHALMEK upの管理画面への不正アクセスを確認したことが中心でした。しかし、10月15日の最終報では、6月13日、8月7日、9月2日、9月3日、9月9日にそれぞれ1回、計5回の不正アクセスがあったと判明しています。
管理画面の侵害を発見した9月9日が攻撃の開始日ではなかった点は、企業のインシデント対応における重要な差分です。侵害を検知した時点だけでなく、それ以前のアクセスログや操作履歴をさかのぼって確認することで、攻撃期間と実際の操作範囲が明らかになる場合があります。
社員の認証情報を不正利用、サイト内の不審なプログラムを削除
同社は9月10日、社内調査で社員1名のID・パスワードが不正利用されていたことを特定し、管理画面へのアクセスに必要なパスワードを変更しました。同日から12日にかけて、システム部門がサイトに設置されていた不審なプログラムをすべて削除したと説明しています。
不審なプログラムが設置されていた事実は、第三者によるログインだけにとどまらず、サイト内への不正な変更が生じていたことを示します。一方、そのプログラムの具体的な機能や設置目的、認証情報の取得手段については、今回の開示からは特定できません。マルウェアによる情報窃取やフィッシングが実行されたと断定できる状況ではありません。
同社は被害サーバーのメンテナンスも進め、外部専門家の助言を受けながらセキュリティ体制を見直しました。
フォレンジック調査で個人情報流出の痕跡は発見されず
10月11日に完了した調査では、確認された5回の不正アクセスについて、サーバー上のファイルを閲覧、取得、外部転送したことを示す痕跡は確認されなかったとしています。ハルメクホールディングスは最終報の冒頭でも、個人情報が外部に流出した痕跡は発見されなかったと説明しています。
これは「個人情報の漏えいが確認された」という発表ではありません。一方、ログやデジタル証跡に基づく調査結果であるため、あらゆる情報流出の可能性を無条件に否定する表現とも区別する必要があります。今回の開示は、外部専門家の調査で流出を示す痕跡が見つからなかったという結果です。
認証情報の保護と異常の早期報告をどう見直すか
今回のように管理画面の正規アカウントが不正利用された場合、情シス・セキュリティ担当者はパスワード変更に加え、セッションの失効、利用権限の棚卸し、多要素認証の適用、接続元制御、管理画面の操作ログ監視といった対策を検討できます。これらは一般的な対策であり、ハルメクがすべて実施済みと公表したものではありません。
従業員に対しては、業務用アカウントを入力する場面の確認、不審なログイン通知やメールを受け取った際の報告、認証情報を入力してしまった場合の早期申告などを訓練することが考えられます。メール経由で認証情報をだまし取る事例を想定した訓練については、標的型攻撃メール訓練サービスの比較・選び方で、不審メール報告機能や訓練後の教育、SOC・CSIRTとの連携などを整理しています。ただし、本件の認証情報が標的型攻撃メールによって窃取されたと確認されたわけではありません。
また、研修の受講率や訓練のクリック率だけで対策の効果を判断せず、疑わしい事象を発見した従業員から情報システム部門へ迅速に報告が届き、アカウント保護やログ調査につながる運用を確認する必要があります。セキュリティ教育と監視・検知・初動対応を連動させる考え方も参考になります。
出典
- 当社HALMEK upサイトへの不正アクセスに関する調査結果のご報告(最終報)/株式会社ハルメクホールディングス、2026年10月15日(適時開示PDF)
- 当社HALMEK upサイトへの不正アクセスに関するお知らせ/HALMEK up、2026年9月11日
関連記事
 AcronisのcPanel/WHM向けバックアッププラグインに脆弱性 CVE-2026-87886 限定的な標的型攻撃で実悪用を確認
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

