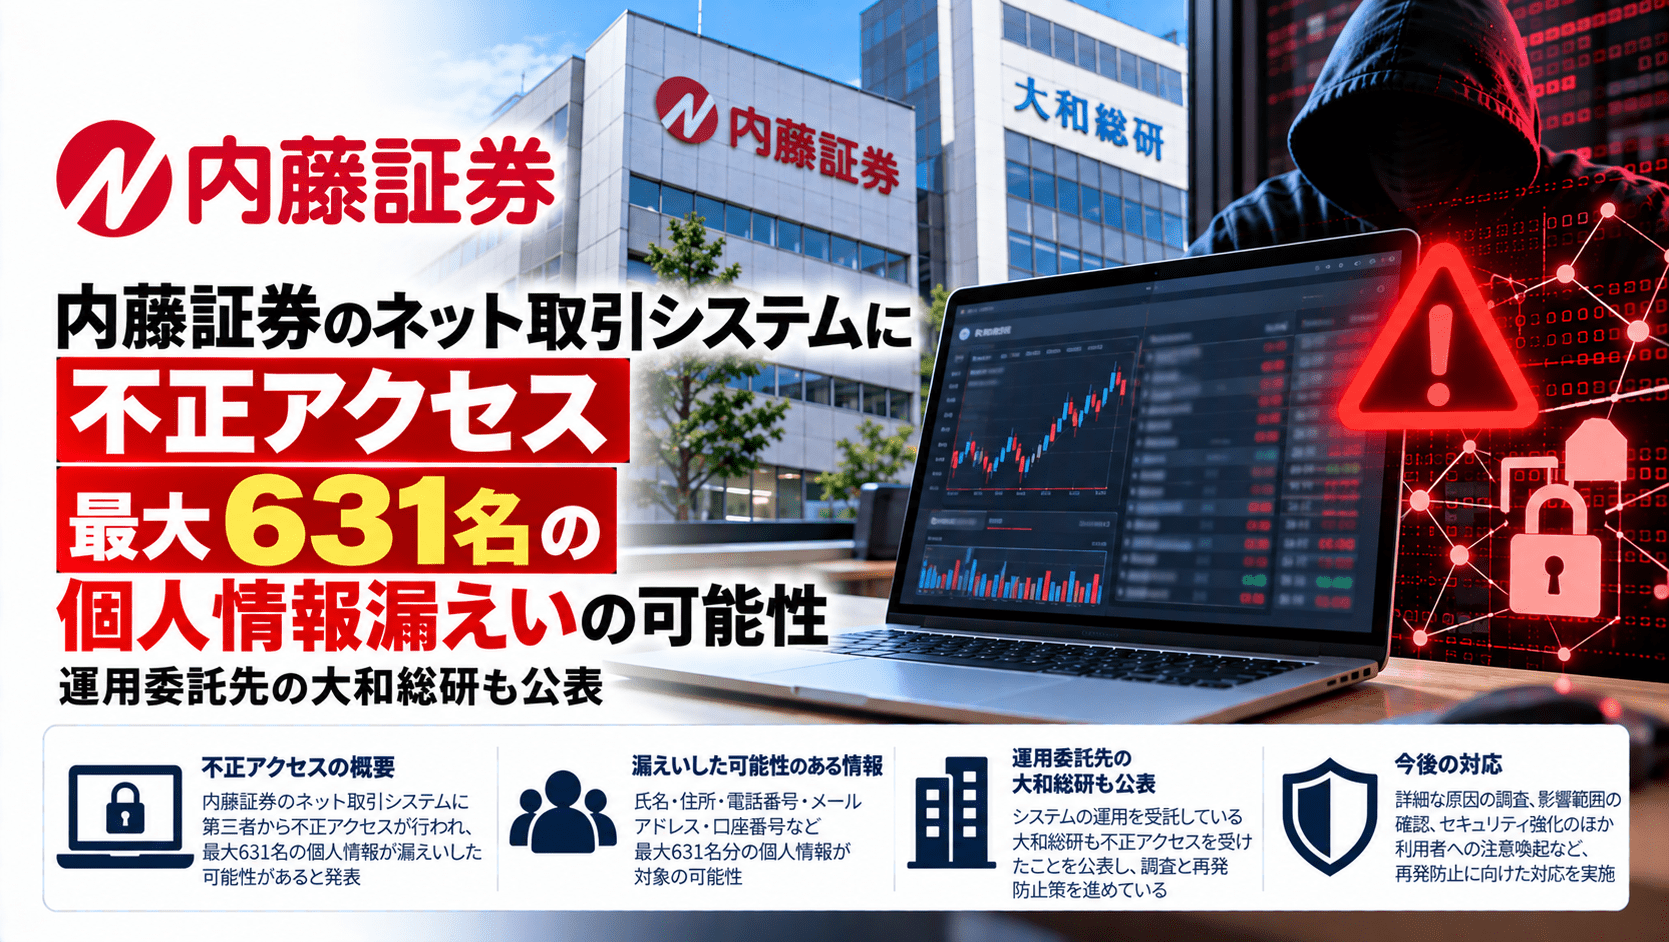
内藤証券株式会社と株式会社大和総研は2026年10月15日、内藤証券のインターネット取引システムが第三者による不正アクセスを受け、顧客最大631名の個人情報が漏えいした可能性があると発表しました。大和総研が運用を受託する「Financial Plate/WB4」のWebサーバーが10月14日早朝に攻撃され、ログイン中の利用者情報を一時的に保持するデータベースへのアクセスが確認されています。
対象情報には氏名や証券口座番号に加え、登録済みの出金先金融機関名、支店名、口座番号も含まれます。一方、資産状況や取引内容などを保管する業務用データベースには、不正アクセスや情報取得の痕跡は確認されていません。
内藤証券・大和総研の不正アクセスのサマリー
- 公表日:2026年10月15日(両社が発表)
- 発生日時:10月14日4時46分~6時56分
- 対象:大和総研が内藤証券から運用を受託するインターネット取引システム「Financial Plate/WB4」
- 不正アクセスを受けた場所:Webサーバー、およびログイン中の利用者情報を保持する一時データベース
- 影響の可能性がある人数:攻撃時間帯にログインしていた最大631名
- 対象情報:氏名、住所、電話番号、メールアドレス、証券口座番号、勤務先、出金先金融機関名・支店名・口座番号
- 対応:不正なプログラムの削除、攻撃元との通信遮断、防御設定の強化、全顧客のログイン状態の一時解除、専門機関による調査
- 10月15日の発表時点で、情報の不正利用や不正な出金・取引などの被害は確認されていません。
| 項目 | 公表内容 |
|---|---|
| インシデント発生日 | 2026年10月14日 |
| 公表企業 | 内藤証券株式会社/株式会社大和総研 |
| 運用受託先 | 株式会社大和総研 |
| 対象システム | Financial Plate/WB4(内藤証券向けインターネット取引システム) |
| 影響対象 | 最大631名(攻撃時間帯にログインしていた顧客) |
| 情報の状況 | 一時データベースへのアクセスを確認、個人情報は漏えいの可能性 |
| 業務用データベース | 不正アクセス・情報取得の痕跡なし |
| 侵入の具体的な原因 | 調査中 |
10月14日早朝の約2時間、ログイン利用者の一時データベースにアクセス
両社の発表によると、不正アクセスが確認されたのは10月14日4時46分から6時56分までの2時間10分です。攻撃を受けたWebサーバーでは、利用者のログイン状態を一時的に保持するデータベースに第三者がアクセスしていました。
大和総研の発表では、同社が内藤証券から運用を受託するシステム名を「Financial Plate/WB4」と明記しています。大和総研はこの名称で証券会社向けのインターネット取引システムを提供しています。ただし、今回の発表で具体的に被害が示されたのは内藤証券向けの環境です。
不正なプログラムの存在は両社の対応内容から確認できますが、攻撃者がどのような経路でWebサーバーに侵入したかは調査中です。
最大631名の氏名・証券口座番号・出金先銀行口座情報が対象
漏えいした可能性があるのは、攻撃が行われた時間帯にインターネット取引サービスへログインしていた顧客の情報です。対象項目には、氏名や連絡先、勤務先のほか、証券口座番号および内藤証券に登録された出金先の金融機関名・支店名・口座番号が含まれています。
内藤証券と大和総研は、これらの情報だけでは証券口座へのログインや取引はできないと説明しています。最大631名という数字は漏えいの可能性がある対象人数であり、全員の情報が実際に外部へ持ち出されたことを示すものではありません。
また、大和総研は、資産状況や取引内容などを保存する業務用データベースについて、不正アクセスや情報取得の痕跡は確認されていないとしています。
不正プログラムの削除・通信遮断、全顧客のログイン状態を解除
内藤証券と大和総研は事象の判明後、連携して不正なプログラムを削除し、攻撃元からの通信を遮断しました。防御設定を強化したうえで、なりすまし防止のため、内藤証券の全顧客についてログイン状態を一時的に解除しています。
大和総研は外部専門機関へフォレンジック調査を依頼。両社は侵入原因と影響範囲の特定を続け、追加の事実が判明した場合は公表する方針です。内藤証券は影響の可能性がある顧客へ、調査結果を踏まえて個別に連絡するとしています。
内藤証券を装うメール・電話・SMSに注意
内藤証券は、同社を装った不審なメール、電話、SMSへの注意を呼び掛けています。同社がメールや電話でパスワードなどを尋ねることはないと明記しており、身に覚えのない連絡や出金先口座の変更などの不審な点があれば、窓口への連絡を求めています。
出金先銀行口座の情報や証券口座番号を相手が知っていたとしても、それだけで正規の担当者だと判断しないことが必要です。不審な連絡に記載された電話番号やURLは使わず、公式サイトに掲載された窓口から確認してください。情報漏えいの告知に便乗した手口については、個人情報漏えい後の「おわび」を装うフィッシング詐欺の注意点でも整理しています。
内藤証券のお客様相談室は06-4803-6520、受付時間は平日9時~17時です。大和総研は「Financial Plate/WB4」を利用する証券会社等に向け、カスタマーコンタクトセンター(03-6365-6775、平日9時~17時)を案内しています。
情報システム部門が確認したい一時データベースの情報管理
今回の事案でアクセスされたのは、取引情報を恒常的に保管する業務用データベースではなく、ログイン状態を保持する一時データベースでした。ただし、一時的な保存領域にも、氏名、連絡先、証券口座番号、出金先金融機関などの情報が保持されていました。
同種の取引・会員システムを運用する企業では、セッション管理用のデータベースやキャッシュに保存する項目が、ログイン状態の維持に必要な範囲へ限定されているかを確認する余地があります。また、インシデント時にログイン状態を一括解除できるか、特定時間帯に利用していたユーザーをログから特定できるかも、今回の公表内容から考えられる確認事項です。
委託運用のシステムでは、Webサーバーで不正なプログラムが検知された際の通信遮断、調査ログの保全、委託元への報告、影響対象者への通知を誰が担うかも、運用手順として確認しておく必要があります。
出典
- 株式会社大和総研「当社運用システムへの不正アクセスによる個人情報漏えいの可能性について」(2026年10月15日)
- 株式会社大和総研「証券ソリューション」(Financial Plate/WB4 製品情報)
関連記事
 ソースネクスト、会員情報取得APIへの不正アクセスのよるサイバー攻撃で約2,252万件の個人情報漏洩の恐れ
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

