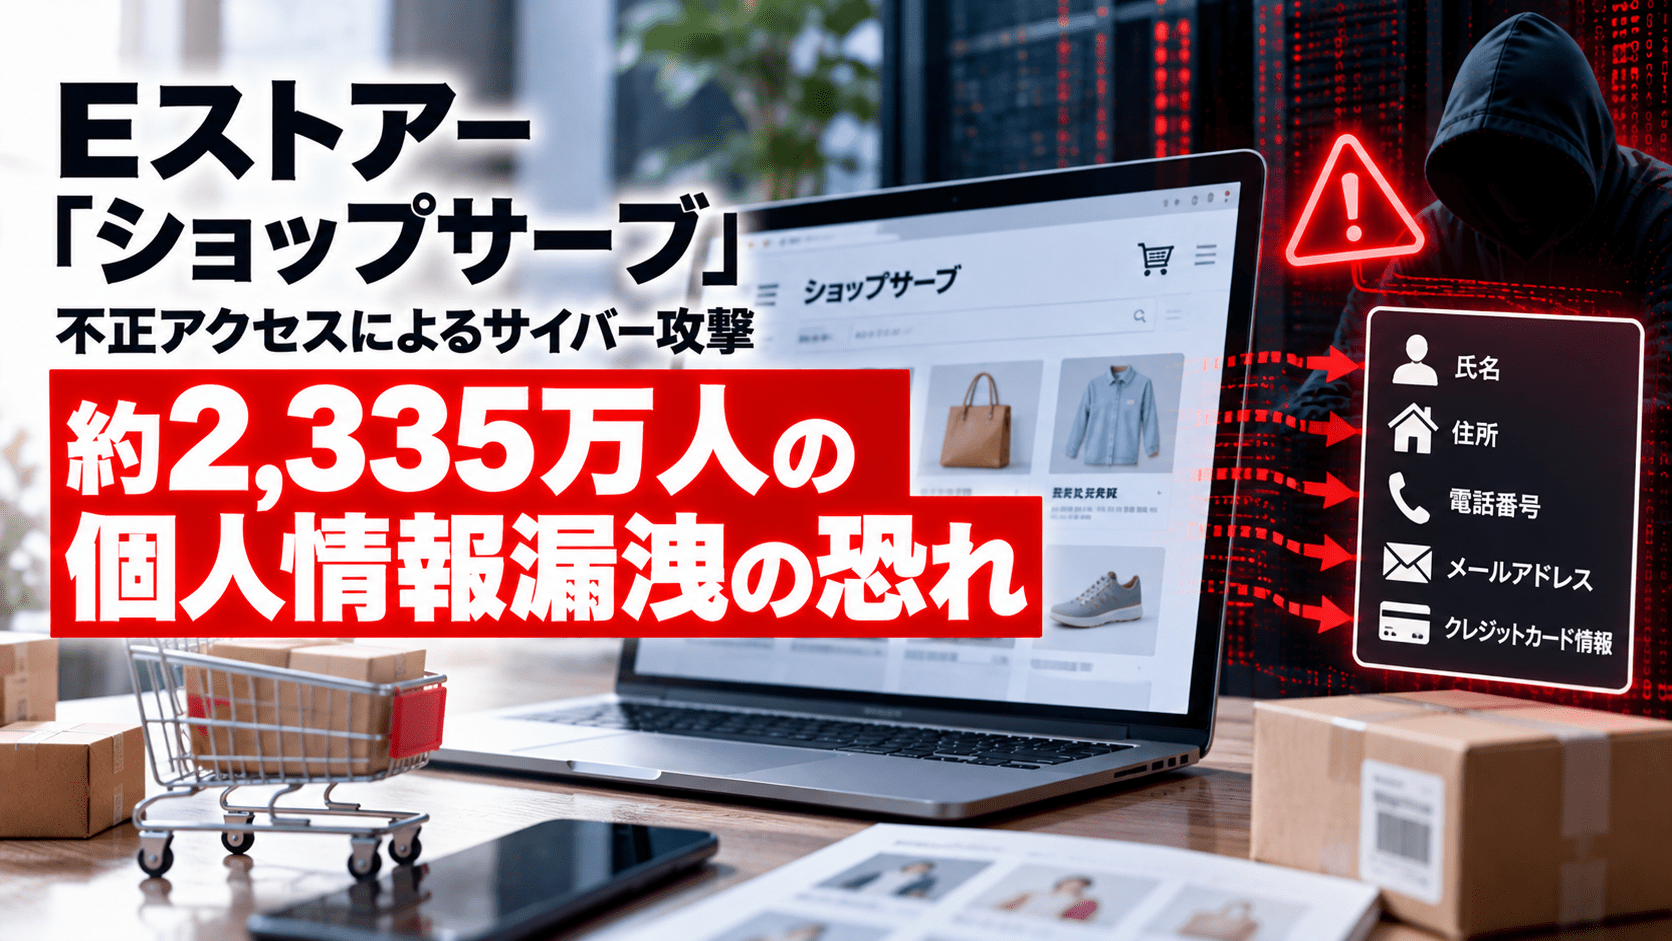
株式会社Eストアーは2026年10月16日、ECサイト構築・運営支援サービス「ショップサーブ」への不正アクセスについて、外部専門機関による調査を終え、最終報を公表しました。漏えい対象者数は約2,335万6,000人で、このうち約209万6,900人にはクレジットカード情報の一部が含まれます。対象は、現在または過去にショップサーブを利用していた7,858店舗です。
第三者は2026年5月21日から8月1日まで、サーバー上で稼働するアプリケーションの脆弱性を悪用して不正なプログラムを実行し、データベースの情報を外部へ送信していました。Eストアーは8月1日に攻撃元からの通信を遮断し、脆弱性の修正や認証情報のリセットなどを実施したとしています。
ショップサーブ不正アクセス・最終報のサマリー
- 最終報の公表日は2026年10月16日。8月1日の第一報、8月2日の第2報に続く調査結果です。
- 漏えい対象者数は約23,356,000人。購入者・会員だけでなく、店舗運営者とアフィリエイターも含めた概数です。
- クレジットカード情報の一部を含む対象者は約2,096,900人。完全なカード番号とセキュリティコードは含まれません。
- 影響対象は現行利用店と過去の利用店を含む7,858店舗です。
- 2026年5月21日から8月1日まで、アプリケーションの脆弱性を悪用した不正プログラムの実行とデータの外部送信が確認されました。
- 第2報で対象に挙げていた店舗メールシステム・FTPの認証情報、振込先口座情報は、最終調査で漏えい対象から除外されました。
- 攻撃経路の遮断、脆弱性修正、認証情報のリセット、脆弱性診断、管理画面等の認証強化を実施済みです。
- 最終報の公表時点では、具体的な二次被害の報告や、ダークウェブ上への本件データの流出は確認されていません。
| 項目 | 最終報(2026年10月16日) |
|---|---|
| 事業者・サービス | 株式会社Eストアー「ショップサーブ」 |
| 不正アクセスの期間 | 2026年5月21日~8月1日 |
| 攻撃手法 | サーバー上のアプリケーションの脆弱性を悪用し、不正プログラムを実行してデータベース情報を外部送信 |
| 漏えい対象者数 | 約23,356,000人(名寄せ後の概数。重複が残る可能性あり) |
| カード情報の一部を含む人数 | 約2,096,900人(全体の内数) |
| 対象店舗数 | 7,858店舗(現行・過去の利用店舗) |
| 漏えい情報 | 購入者・会員情報、カード情報の一部、管理画面の認証情報、店舗情報、アフィリエイト登録情報 |
| 既報からの修正 | 店舗メール・FTP認証情報、振込先口座情報を漏えい対象から除外 |
| 通知・対外報告 | 連絡可能な対象者への個別通知を完了。個人情報保護委員会・関東総合通信局に報告書提出 |
漏えい対象は約2,335万6,000人、カード情報の一部は約209万6,900人
最終報の対象者数は、購入者・会員、店舗運営者、アフィリエイターを対象に、複数の項目が一致する情報を名寄せして集計したものです。Eストアーは、条件が一致しない重複を完全には取り除けないため、正確な実人数ではなく概数として示しています。
8月2日の第2報で公表していた「8,853,839件」は、重複を含む可能性のあるデータ件数で、対象人数ではありません。今回の約2,335万6,000人とは集計対象と単位が異なり、単純に差し引いて「新たに約1,450万人の漏えいが発生した」とは判断できません。
漏えいした購入者情報は、配送先を含む氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報などです。会員情報には会員IDと暗号化されたパスワードが含まれます。Eストアーは、会員パスワードが特定される可能性は低く、漏えい情報にはログイン先の店舗をひも付ける情報も含まれないため、これらを使った会員マイページへの不正アクセスの可能性は低いと説明しています。
カード関連情報はカード名義、カード番号の先頭6桁と下4桁、有効期限です。Eストアーはカード番号の全桁とセキュリティコードを保持しておらず、今回流出した情報だけでカード決済はできないとしています。ただし、実際の購入履歴や氏名などと組み合わせ、利用店舗や金融機関を装った詐欺に利用されるリスクには注意が必要です。
店舗側ではショップサーブ管理画面のログインID・パスワード、コンビニ払込票に記載された販売責任者の氏名・店舗名・連絡先なども対象です。アフィリエイトプログラム登録者のメールアドレス・パスワードも含まれます。
第2報から修正、店舗メール・FTP認証情報や振込先口座情報は対象外
8月2日の第2報では、店舗メールシステムのログインID・パスワード、FTPのID・パスワード、Eストアーから店舗への振込先口座情報も漏えい対象としていました。しかし最終報では、これら三つの分類は調査の結果、漏えい対象に含まれていなかったと訂正しました。
一方、ショップサーブの管理画面に関するログインID・パスワードは最終報でも漏えい対象です。店舗向けのリスクがすべて解消されたという意味ではありません。
侵入経路はアプリケーションの脆弱性、5月21日から約2か月半にわたり外部送信
Eストアーによると、攻撃者はアプリケーションの脆弱性を悪用してサーバー上で不正なプログラムを実行し、データベースの情報を外部へ送信していました。8月1日に通信を遮断して以降、攻撃は成立していないと確認しています。
外部の専門機関によるフォレンジック調査では、この経路以外の侵害や、バックドアなどの不正なプログラムの設置は認められなかったとしています。最終報には悪用された脆弱性の具体的な識別番号や、アプリケーションの構成・欠陥の詳細は記載されていません。
Eストアーは脆弱性の修正と攻撃経路の遮断に加え、残存脅威の調査、アプリケーション・サーバーの脆弱性診断と検出事項の是正、管理画面等への二要素認証または二段階認証を含む追加の認証強化を実施したと説明しました。
7,858店舗には過去の利用店舗も含む
対象7,858店舗には、すでにショップサーブの利用を終了した店舗も含まれます。セキュリティ対策Labが既報で整理した企業・店舗では、キングジム、PFU、マンズワイン、北海道ぎょれんなど、旧ECシステムとして利用していたサービス上の顧客情報への影響も公表されています。
店舗ごとの漏えい項目や対象者数は異なり、Eストアーが公表した全体の対象情報を、すべての店舗にそのまま当てはめることはできません。公開情報に基づく各企業・店舗の状況は、Eストアー「ショップサーブ」不正アクセスの影響企業一覧・まとめに整理しています。
二次被害の報告は未確認、個別通知と当局への報告を完了
Eストアーによると、2026年10月16日時点で本件に起因する具体的な二次被害の報告は確認されていません。また、外部専門機関の調査では本件に関するダークウェブ上への流出も確認されていないとしています。これは、外部へ送信された情報が存在しないことを意味するものではありません。
連絡先が判明している漏えい対象者、店舗、アフィリエイターへの個別連絡は完了した一方、連絡先が確認できない顧客については今回の公表と問い合わせ窓口の設置を通知に代えるとしています。個人情報保護委員会と関東総合通信局へ報告書を提出し、警察にも相談しています。
利用者・店舗運営者が確認したいこと
過去にショップサーブを利用したオンラインショップで買い物や会員登録をした人は、利用店舗とEストアーの公式案内で自分の情報が対象か確認してください。ショップ名が分からない場合は、Eストアーが設けた問い合わせ窓口で確認できます。
漏えいした情報には氏名や連絡先、カード情報の一部が含まれるため、実際の購買履歴に言及するメールや、返金・再決済・本人確認を求めるSMS、電話に注意が必要です。Eストアーは本件についてカード情報の再入力や再決済を求めず、メール・SMSでパスワードを尋ねることもないとしています。フィッシング詐欺の手口と対策も参考にしてください。
店舗運営者は、ショップサーブ管理画面やアフィリエイト関連の認証情報の扱いを確認するとともに、EC基盤の移行・解約後も旧委託先に顧客データが保存されていないか、保存期間と削除手続きを見直す必要があります。取引先・委託先で発生するインシデントへの備えは、サプライチェーン攻撃の概要と対策も関連します。
出典
- 不正アクセスによる個人情報漏えいに関するお知らせ(最終報)-株式会社Eストアー(2026年10月16日)
- 不正アクセスによる個人情報漏えいに関するお知らせ(第2報)-株式会社Eストアー(2026年8月2日)
- 不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて-株式会社Eストアー(2026年8月1日)
関連記事
 全日空商事「選べるe-GIFT」、不正アクセスがギフト不正交換の原因と判明 対策完了しサービス再開
 脅威ハンティングとは?概要・流れ・必要性と米国・英国・イスラエルの公的事例を解説
 タイムズカーのWebサイトに不正アクセス 免許情報・本人確認書類など個人情報漏えいの可能性、退会済み会員も対象
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説

