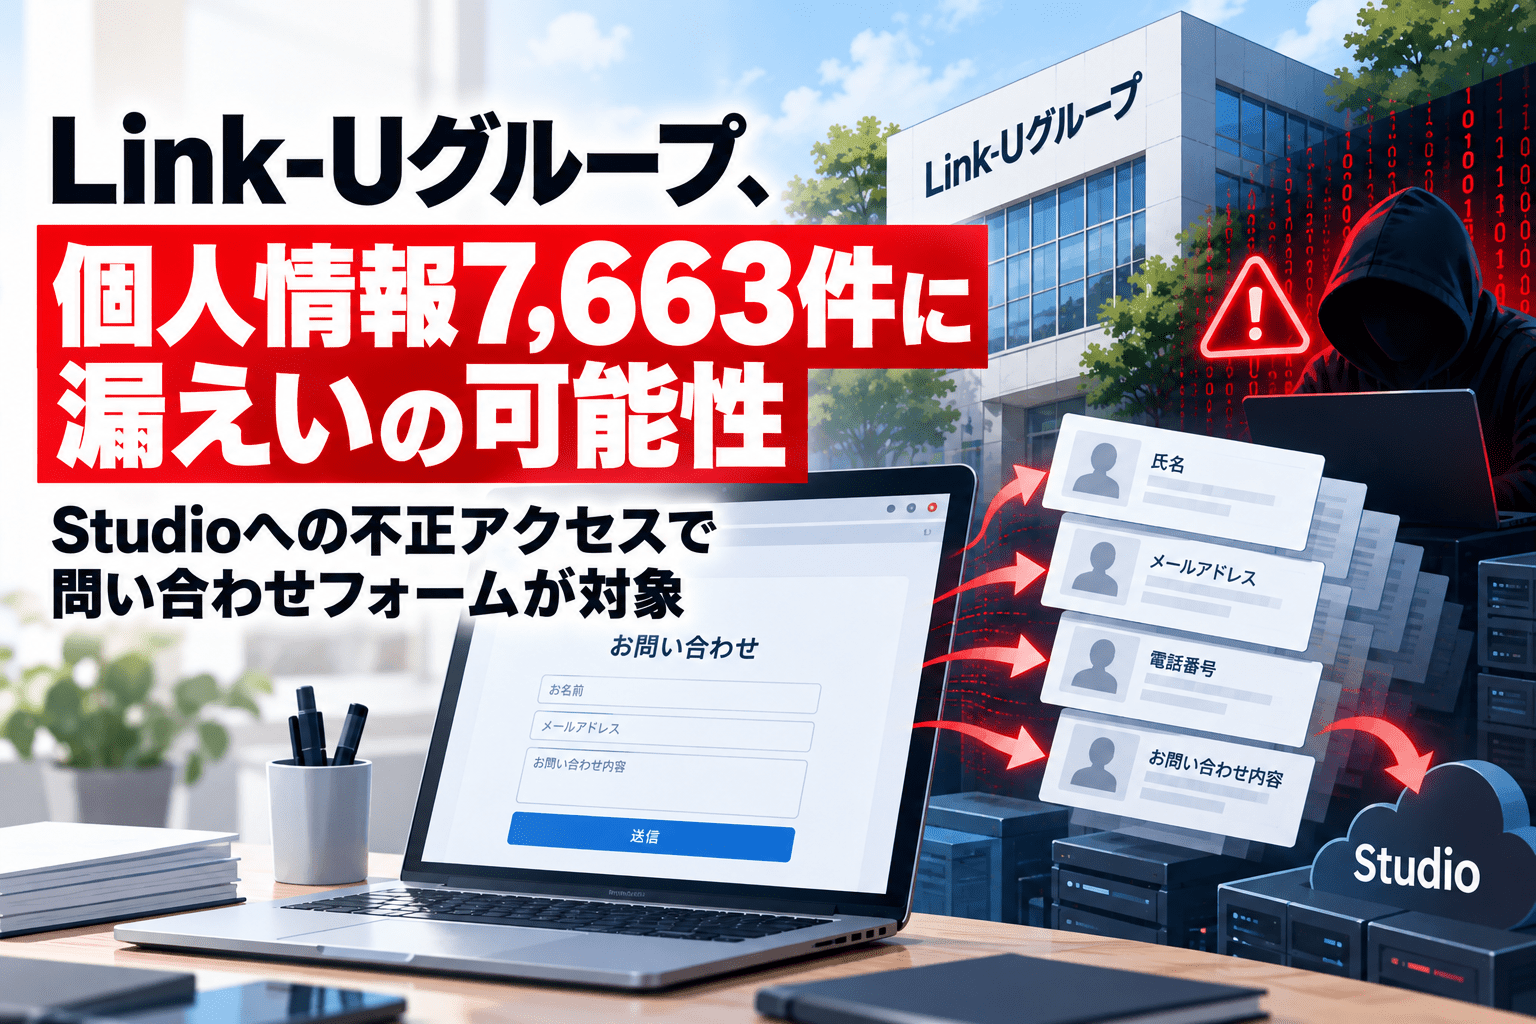
Link-Uグループ株式会社(証券コード:4446)は2026年10月16日、コーポレートサイトの制作・運用に利用する外部サービス「Studio」への不正アクセスに伴い、同社が保有する個人情報7,663件が漏えいした可能性があると公表しました。対象となるのは、同社のコーポレートサイトの問い合わせフォームを通じて取得した情報です。実際に漏えいしたかどうかや、影響を受ける情報の具体的な範囲については調査を続けています。
同社は問い合わせページを非表示にしました。影響は同社および連結子会社のコーポレートサイトに限られ、グループが運営する各サービスへの影響はないと説明しています。
Link-Uグループへの影響のサマリー
- 公表日:2026年10月16日(第一報)。
- 対象企業:Link-Uグループ株式会社(証券コード:4446)。
- 原因となった事象:Web制作・運用プラットフォーム「Studio」のクラウド環境に対する第三者の不正アクセス。
- 対象情報:Link-Uグループのコーポレートサイトの問い合わせフォームを通じて取得した個人情報。
- 対象件数:7,663件(10月16日時点)。漏えい確定件数や人数を示すものではありません。
- 影響範囲:同社および連結子会社のコーポレートサイト。グループ運営の各サービスには影響なし。
- 初動対応:コーポレートサイトの問い合わせページを非表示とし、Studioに確認しながら影響範囲を調査。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月16日 |
| 公表企業 | Link-Uグループ株式会社 |
| 関係する外部サービス | Studio(提供:Studio株式会社) |
| 対象 | コーポレートサイトの問い合わせフォームで取得した個人情報 |
| 対象件数 | 7,663件(漏えいの可能性) |
| 漏えいの有無 | 調査中 |
| 自社対応 | 問い合わせページを非表示、影響範囲の特定 |
| グループ運営サービスへの影響 | なし(同社発表) |
2021年3月からStudioを利用、10月16日に不正アクセスの連絡
Link-Uグループは2021年3月以降、コーポレートサイトの制作・運用にStudioを利用してきました。10月16日にStudio株式会社から、同社のクラウド環境が第三者による不正アクセスを受けたとの連絡を受け、保有する個人情報への影響を確認しています。
今回対象とされた7,663件は、Link-Uグループのコーポレートサイトにある問い合わせフォーム経由で取得した個人情報です。個別の情報項目や実際の持ち出しの有無は、同社の第一報では確定していません。「7,663人の個人情報が漏えいした」とは現時点で断定できません。
同社は、影響がコーポレートサイトに限定されると説明しており、漫画などを含むグループ運営サービスの利用者情報に同様の影響が生じたという発表ではありません。
Studio側は一部機能の脆弱性悪用を公表
Studio株式会社も10月16日、クラウド環境への不正アクセスを公表しました。同社によると、一部機能の脆弱性を悪用され、保存されたデータを外部から取得できる状態が生じました。確認できている不正アクセスの期間は9月30日から10月1日で、10月13日に事象を認識し、14日までに脆弱性の修正と経路の遮断を終えたとしています。
Studioは、フォーム送信内容のほか、アカウント情報、CMSデータ、外部連携用のAPIキー・トークンなどが流出した可能性を公表しています。ただし、これらのすべてがLink-Uグループにおいて漏えい対象となったと確定したわけではありません。
Studio全体の影響範囲やサービス利用者向けの対応については、Web制作プラットフォーム「Studio」への不正アクセスに関する記事で整理しています。
問い合わせページを非表示、影響範囲を確認中
Link-Uグループは情報漏えいの可能性を受けて、コーポレートサイトの問い合わせページを非表示にしました。Studio株式会社への確認を継続するとともに、対象となる個人情報の範囲を特定し、必要な対応を進める方針です。新たに開示すべき事項が判明した場合は、改めて公表するとしています。
問い合わせフォームに入力したことがある人は、同社を装う不審なメールや連絡に注意してください。心当たりのないURLや添付ファイルは開かず、確認が必要な場合はメール内のリンクではなく、公式サイトから連絡先を調べる方法が安全です。これは今回の漏えい・二次被害が確認されたことを意味するものではなく、個人情報への影響が調査中であることを踏まえた予防策です。
情報システム・Webサイト担当者が確認したい事項
今回のように外部のWebサイト制作・運用サービスで事故が発生した場合、サイトの表示や運営サービスへの影響がなくても、問い合わせフォームに蓄積された情報が調査対象となる場合があります。Studioを利用する企業では、フォームの保存期間と回答内容、外部サービスへの転送・連携、APIキーやトークンの利用状況、通知対象者の特定に必要な記録を確認することが考えられます。
Studioが案内するパスワード変更や外部連携キーの切り替えなどの対応は、利用機能によって異なります。利用企業はStudioの公式案内を確認してください。
出典
- Studio株式会社で発生した不正アクセスに伴う個人情報漏えいの可能性に関するお知らせ — Link-Uグループ株式会社(2026年10月16日、適時開示)
- 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報) — Studio株式会社(2026年10月16日)
関連記事
 ナカバヤシ株式会社のasueのブランドと通販サイトへ不正アクセス
 さくらインターネットの「さくらのレンタルサーバ」への不正アクセス、会員情報136万563アカウントに影響の可能性、30アカウントでハッシュ化パスワードも対象
 GitHub Enterprise Serverで重大な脆弱性(CVE-2024-6800)
 建設機械器具のレンタルのカナモトが不正アクセスによるシステム障害の最終報告を発表
 ガイナーレ鳥取のGK 高麗稜太選のSNSアカウントが不正アクセスにより乗っ取り
 ドイツ、DeepSeekをAppleおよびGoogleのアプリストアから排除要請-データが中国へ違法移転と判断
 Apache HTTP Server 2.4.64 が公開、8件の脆弱性に対処 SSRF・DoS・セッションハイジャックなど修正
 GitLab、緊急アップデート公開:Runner乗っ取り(CVE-2025-11702)とDoS 3件を修正—18.5.1/18.4.3/18.3.5へ即時更新を
 ベネズエラ・マドゥロ大統領捕縛の裏側-米軍がインフラへサイバー攻撃し電力と通信機能を遮断

