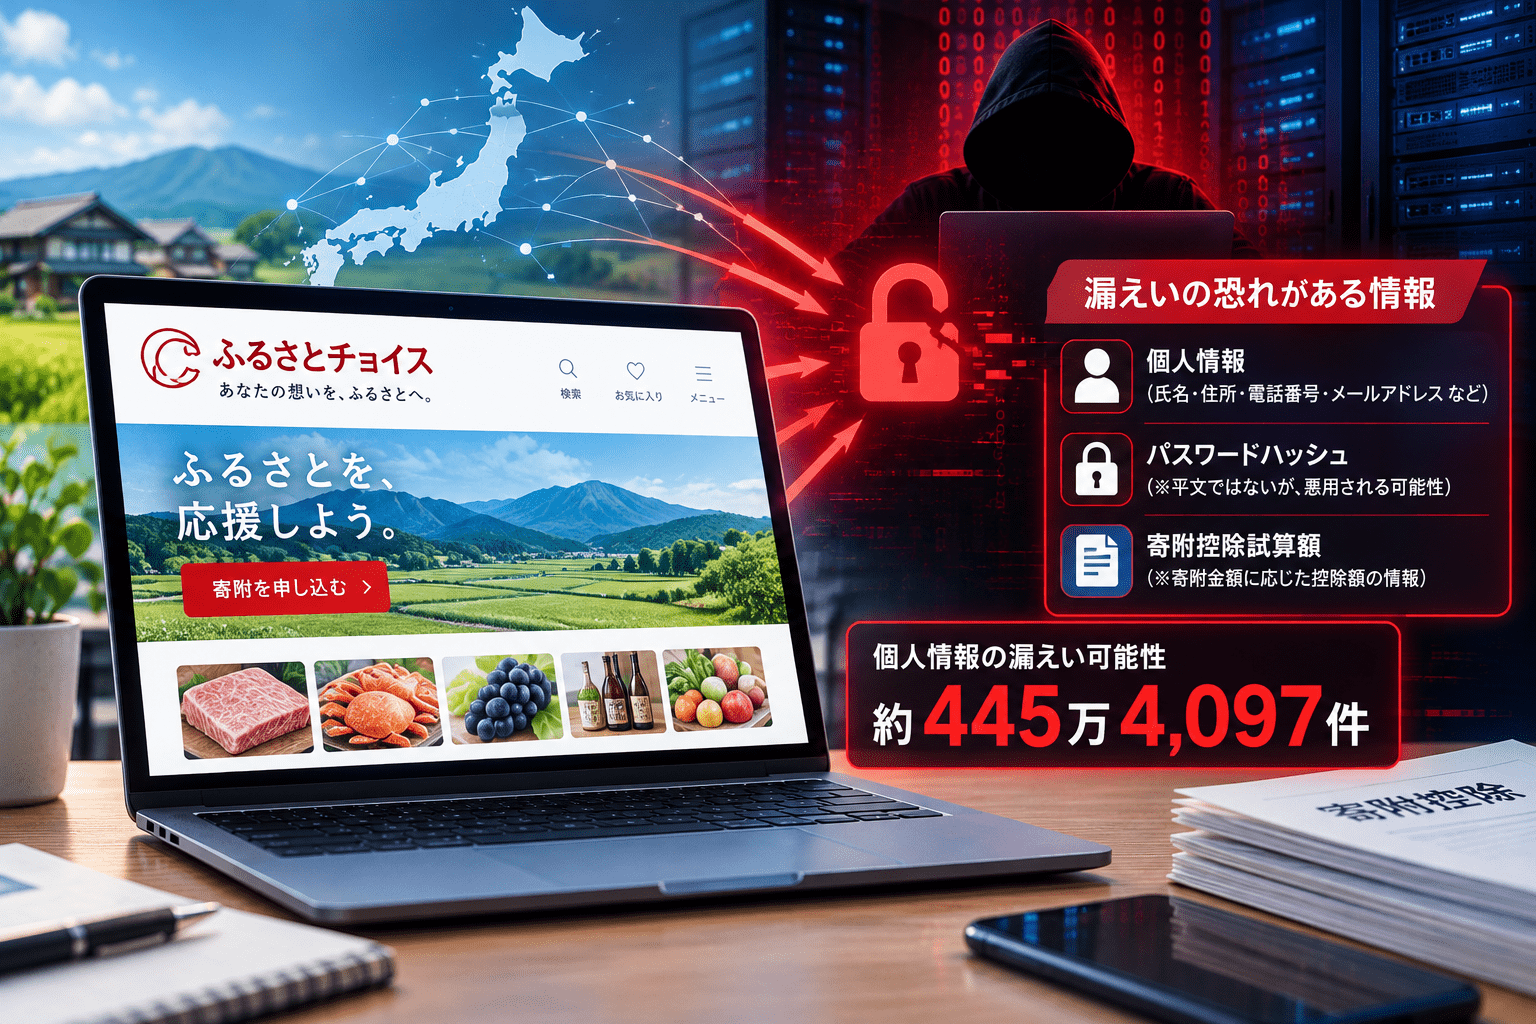
ふるさと納税サイト「ふるさとチョイス」を運営する株式会社トラストバンクは2026年10月20日、第三者による不正アクセスによって、会員の個人情報445万4,097件が外部に流出したと公表しました。流出が確認された情報には氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額が含まれます。
同社の親会社である株式会社チェンジホールディングス(東証プライム、証券コード3962)も同日、適時開示を行いました。10月19日時点では不正アクセスの疑いに伴うサービス停止が公表されていましたが、今回の発表では不正アクセスの発生日と個人情報の外部流出が確認されています。
ふるさとチョイスの個人情報流出に関するサマリー
- 2026年10月20日、トラストバンクと親会社のチェンジホールディングスが個人情報の外部流出を公表
- 対象は「ふるさとチョイス」に登録された寄附者の会員情報
- 外部流出が確認された個人情報は4,454,097件。今後の調査で変動する可能性がある
- 情報項目は氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額
- 10月17日に不正アクセスが発生し、10月19日に通常と異なるアクセス傾向を把握して調査した結果、流出が判明
- 10月19日15時50分から「ふるさとチョイス」関連サービスを停止。10月20日時点で再開時期は未定
- 外部専門家と原因・影響範囲を調査し、不正アクセスで検知された脆弱性への対応を進めている
- 10月20日に個人情報保護委員会への報告を完了。10月21日に所轄警察署へ被害申告する予定
- 利用者に対し、他サービスで使い回しているパスワードの変更と、不審なメール・SMS・電話・郵便物への警戒を呼びかけている
| 項目 | 公表された内容 |
|---|---|
| 公表日 | 2026年10月20日 |
| 運営会社 | 株式会社トラストバンク(チェンジホールディングス連結子会社) |
| 対象サービス | ふるさとチョイス |
| 不正アクセス発生日 | 2026年10月17日 |
| 異常把握・調査日 | 2026年10月19日 |
| 外部流出を確認した情報 | 会員の個人情報4,454,097件 |
| 情報項目 | 氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額 |
| サービスへの対応 | 10月19日15時50分から関連サービスを停止。再開時期は未定 |
| 行政機関への対応 | 10月20日に個人情報保護委員会へ報告。10月21日に警察へ被害申告予定 |
なお、4,454,097という数字は公表された個人情報の件数です。会社側は、この数字が重複を除いた実人数であるとは説明していません。
10月17日に不正アクセス、19日に関連サービスを停止
トラストバンクによると、10月19日に通常と異なるアクセス傾向を把握し、確認を進めたところ、10月17日に不正アクセスが発生していたことが判明しました。調査では、会員の個人情報が外部に流出した事実も確認されています。
同社は被害の拡大防止と安全確保を優先し、10月19日15時50分に「ふるさとチョイス」関連サービスを停止しました。外部専門家の協力を受け、原因や影響範囲を調べるとともに、今回検知した脆弱性への対応、監視体制と情報管理体制の強化を進めています。
前日のサービス停止に関する第一報は、「ふるさとチョイス」不正アクセスの疑いでサービス一時停止、JRE MALLふるさと納税にも影響で報じています。
流出が確認された6種類の情報と想定されるリスク
会社が公表した情報項目は次の6種類です。各アカウントについて6種類すべてが流出したかどうかは、公表資料の件数だけでは判断できません。
| 流出が確認された情報の種類 | 第三者に悪用された場合に考えられる危険性 |
|---|---|
| 氏名 | 実名を用いたなりすまし、メールや電話での本人確認を装う連絡 |
| メールアドレス | フィッシングメール、パスワード再設定を装った誘導 |
| 住所 | 郵送による偽通知、返礼品の配送確認を装う連絡 |
| 電話番号 | 詐欺電話、SMSを使った不審なサイトへの誘導 |
| ハッシュ化されたパスワード | 条件次第で元のパスワードを推測され、他サービスへの不正ログインに悪用されるおそれ |
| 寄附控除試算額 | ふるさと納税や税控除に関係する個別事情を装った詐欺の材料になるおそれ |
この表は流出情報の性質から想定される危険性を整理したものであり、これらの二次被害が実際に発生したと示すものではありません。
今回の公表で列挙された情報項目にクレジットカード番号やマイナンバーは含まれていません。ただし、会社側は調査を継続しており、列挙されていない情報がすべて調査対象外・影響なしと確定したわけではありません。
ハッシュ化されたパスワードでも、使い回し先が狙われる危険性
今回、メールアドレスとともに「ハッシュ化されたパスワード」の流出が確認されています。
ハッシュ化とは、パスワードを一定の計算処理によって別の値に変換する仕組みです。平文のパスワードがそのまま保存・流出したという意味ではありません。一方、短いパスワードや推測されやすい文字列は、ハッシュ化の方式などによっては攻撃者が候補を照合し、元の文字列を割り出せる場合があります。
今回利用されていたハッシュ化方式や、個々のパスワードが解析されたかについては公表されていません。そのため、全利用者のパスワードが解読されたと断定することはできません。
しかし、ふるさとチョイスと同じパスワードをメール、通販、SNS、ネット銀行などで使っていた場合、攻撃者がパスワードを推測できれば、他サービスへの不正ログインにつながるおそれがあります。特にメールアカウントは他サービスのパスワード再設定にも利用されるため、優先的に保護する必要があります。
寄附控除試算額の流出に注意 税金や返礼品を口実とした詐欺の可能性
今回の特徴の一つは、氏名や連絡先に加え、寄附控除試算額が流出情報に含まれている点です。
寄附控除試算額は、ふるさと納税の控除額を試算する際の情報です。本人の確定した年収や所得税額そのものを示すとは限りませんが、寄附・税控除への関心や利用状況に結び付けた連絡を、もっともらしく見せる材料となる可能性があります。
例えば、攻撃者が「寄附金控除の確認」「ワンストップ特例の申請に不備」「返礼品の配送先確認」「還付金の受け取り手続き」などを口実に、偽のサイトへ誘導する手口が考えられます。これらは想定される詐欺の例であり、今回の流出情報が実際にそのような攻撃へ使われたという発表ではありません。
利用者は、身に覚えのある自治体名や氏名が書かれた通知であっても、メール・SMSのリンクから手続きを始めず、自治体やサービスの正規窓口を自分で調べて確認してください。
ふるさとチョイス利用者が今すぐできる6つの対策
1.使い回しているパスワードを、他サービス側から変更する
ふるさとチョイスと同一または類似のパスワードを別のサービスでも使っている場合は、利用できる他サービスから先に変更してください。特にメール、銀行、証券、クレジットカード関連、通販、SNSなどを優先します。
変更先へアクセスする際は、メールに書かれたリンクではなく、いつも使うアプリや自分で開いた公式サイトから操作します。新しいパスワードはサービスごとに別のものにし、可能であればパスワードマネージャーを使用します。
2.メールや金融サービスなどで多要素認証を設定する
利用しているサービスが対応している場合は、パスキー、認証アプリなどの多要素認証を有効にします。不正なログイン通知やパスワード再設定通知がないかも確認してください。
多要素認証はリスクを軽減しますが、偽サイトへ認証コードを入力させる攻撃もあるため、不審な連絡から認証画面を開かないことも必要です。
3.「ふるさとチョイスの安全確認」を装うメールやSMSを開かない
トラストバンクは同社や関係先を装うメール、SMS、電話、郵便物に注意するよう呼びかけています。パスワード変更や本人確認を急がせるメッセージ、還付金や返礼品を口実に支払い・入力を求める連絡は、正規窓口を通じて確認してください。
今回の発表を機に、実在する不正アクセス事案を引用した偽の案内が送られる可能性も考えられます。
4.身に覚えのないログイン・登録情報変更を確認する
他のサービスで不審なログイン履歴、パスワード再設定、登録メールアドレスの変更などを確認した場合は、そのサービスの正規サポート窓口へ連絡し、パスワードや認証方法を見直してください。メールサービスでは、不審な自動転送設定や見知らぬ端末の接続も確認対象です。
5.ふるさとチョイスの復旧後は公式案内に従ってアカウントを確認する
10月20日時点で「ふるさとチョイス」関連サービスは停止中で、再開時期は未定です。現時点でサイトへのログインやパスワード再設定ができると決めつけず、復旧後の公式案内に従って手続きを行ってください。
6.不審な金銭請求や個人情報の入力があれば記録を残し相談する
不審なメッセージを受信した場合は、本文、送信元、日時、URLなどを保存し、安易に返信しないでください。すでに偽サイトへ認証情報を入力した場合は、正規サイトでの変更を優先します。金銭被害が発生したときは、利用した金融機関やカード会社、警察などへ速やかに相談してください。
漏えい項目に応じたより詳しい対応は、セキュリティ対策Labの個人情報が漏えいした場合の危険性と対処法(個人向け)で整理しています。
サービス停止の影響と、自治体・連携サービスが確認したい点
10月19日の公表後、ふるさとチョイスとのデータ連携を利用する「JRE MALLふるさと納税」でも、一部自治体の返礼品を申し込めない影響が報告されていました。こうしたサービス停止への波及と、今回確認された会員情報の流出は別の影響として整理する必要があります。
連携先サイトや自治体の担当者は、寄附受付の再開見通し、委託先からの情報提供、利用者への告知方法を確認することになります。ただし、今回の発表だけで連携先の全サービスからも同じ情報が漏えいしたとは判断できません。
なお、10月5日にはAmazon Payを利用した寄附手続きで254件の申込データが別利用者から閲覧可能だったという、システム処理の不具合も公表されています。こちらはAmazon Pay寄附時の254件の申込データに関する記事で扱っています。10月17日の不正アクセスと同じ原因によるものとする説明は公表されていません。
会社の調査・報告と今後の公表
トラストバンクは10月20日に個人情報保護委員会への報告を終え、10月21日に警察へ被害申告を行う予定です。原因や影響範囲、再発防止策などの詳細は引き続き調査するとしており、会員への通知も個人情報保護法に基づいて進める方針です。
利用者向けの問い合わせ先として、同社は「[email protected]」を案内しています。最新の復旧状況や通知方法については、トラストバンクの公式発表を確認してください。
出典
- 不正アクセスによる寄附者様情報の外部流出に関するお詫びとお知らせ(2026年10月20日)―株式会社トラストバンク
- 不正アクセスの疑いに伴うサービス一時停止のお知らせ(2026年10月19日)―株式会社トラストバンク
関連記事
 NECの委託先にサイバー攻撃、顧客システムが停止し個人情報も漏えい 盗まれた正規アカウントを悪用
 埼玉県警、警察官・職員約1万3,000人の個人情報漏えいの可能性―委託先アルカディアへのサイバー攻撃で
 IDCFクラウドに不正アクセス、東日本第1リージョンで障害―暗号化・スナップショット破壊を主張する画像も拡散
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

