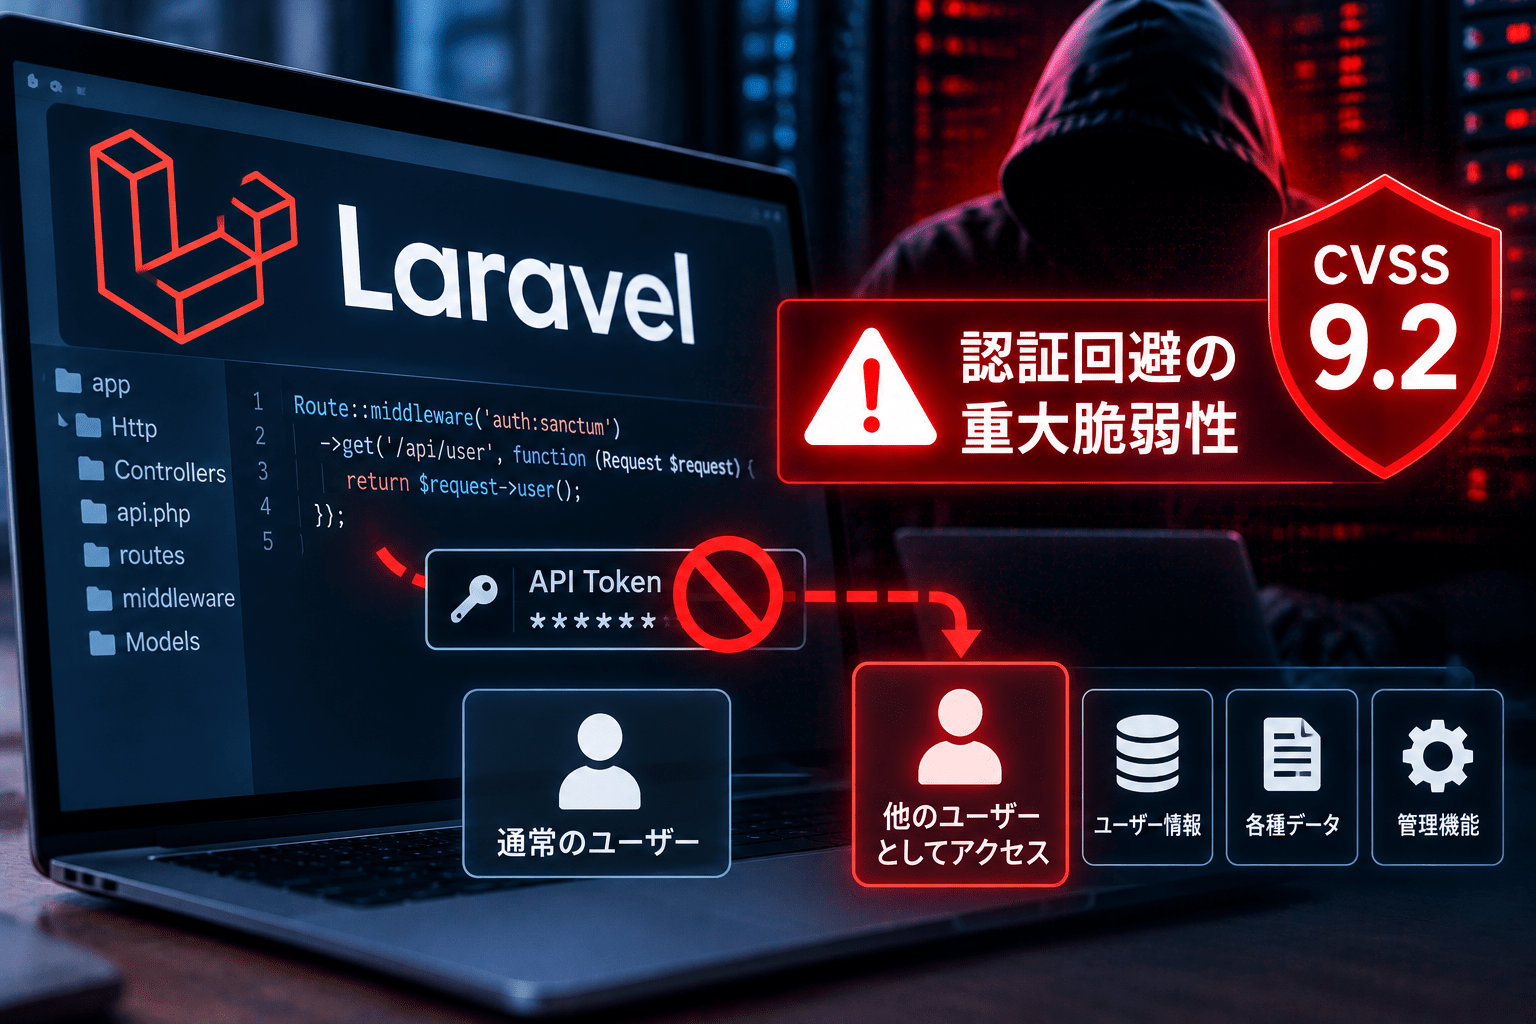
PHPのWebアプリケーションフレームワーク「Laravel」の開発チームは2026年10月19日、標準のAPI認証機能「TokenGuard」に認証回避の脆弱性があると公表しました。MySQLまたはMariaDBを使用する特定の構成では、攻撃者が有効なAPIトークンを知らなくても、既存のユーザーとして認証される可能性があります。深刻度はCVSS v4.0で9.2(Critical)です。
同日には、読み取り用のAPI操作を通じて関連データが削除される恐れのある別の脆弱性も公表されました。開発元は修正済みバージョンを案内しています。
Laravelの脆弱性のサマリー
- 公表日:2026年10月19日(Laravel公式GitHub Security Advisory)
- 対象:Composerパッケージ
laravel/framework - 重大な認証回避:
GHSA-f9x3-7vq9-cph6、CVSS v4.0 9.2(Critical) - 認証回避の成立条件:標準のトークン方式のAPIガード「TokenGuard」を使用し、MySQL/MariaDBを特定の構成で利用するアプリケーション
- 想定される影響:攻撃者が正規APIトークンなしで別のユーザーとして認証され、保護されたAPIへアクセスする恐れ
- 別の脆弱性:
GHSA-5wcm-3v2w-8362、CVSS v3.1 6.5(Moderate)。読み取り用リクエストで関連テーブルのデータが消失する恐れ - 両方を修正できるバージョン:Laravel 12系は
12.68.0以降、13系は13.29.0以降(開発元アドバイザリに基づく) - CVE番号:10月21日時点で、両アドバイザリとも未割り当て
- 公開検証:10月20日、Hakai Offensive SecurityのYokai Researchチームが認証回避の再現と検証用PoCの公開を報告
- 国内の関連動向:10月21日、BASE/PAY ID、コドモン、Creemaなどで緊急メンテナンスが相次いだ。PHP本体の重大脆弱性との関連が公表された例もあるが、今回のLaravelの脆弱性が各社の停止理由だったとは確認されていない
| 項目 | 認証回避 | 不正なデータ削除 |
|---|---|---|
| 識別子 | GHSA-f9x3-7vq9-cph6 | GHSA-5wcm-3v2w-8362 |
| 深刻度 | Critical/CVSS v4.0 9.2 | Moderate/CVSS v3.1 6.5 |
| 主な問題 | 他のユーザーとしてAPI認証される恐れ | 読み取り処理から関連データが削除される恐れ |
| 影響を受ける条件 | TokenGuardとMySQL/MariaDBの特定構成 | 関連データを取得する特定の読み取り用エンドポイント |
| 12系の修正版 | 12.68.0以降 | 12.68.0以降 |
| 13系の修正版 | 13.29.0以降 | 13.27.0以降 |
TokenGuardの認証処理で想定外のユーザーが照合される問題
認証回避の問題は、Laravel標準のトークン方式のAPIガードが、認証情報の型を適切に検証しないことに起因します。特定の形式で送信された文字列以外の値がユーザー照合処理へ渡ると、MySQL/MariaDBの比較処理によって想定外のユーザーレコードに一致する可能性があります。
認証されていない外部の第三者が、有効なAPIトークンを持たないままユーザーになりすまし、当該ガードで保護されたAPIを利用できる恐れがあります。影響はAPI側で許可された操作に左右され、必ずしもWebサイトの全機能や全ユーザーが一律に侵害されることを意味しません。
この問題はLaravelを使用しているだけで発生するものではありません。開発・運用担当者は、config/auth.phpなどでTokenGuardのtokenドライバーを使っているか、対象APIがどのデータベースを使用しているかを確認する必要があります。
もう1件の脆弱性は読み取り操作からデータ消失の恐れ
GHSA-5wcm-3v2w-8362は、APIの特定の読み取り用エンドポイントで関連データを含めて取得する処理に問題があるものです。条件が成立すると、読み取りを目的としたリクエストが関連テーブルに対する破壊的なデータベース操作を引き起こす可能性があります。
開発元は、読み取り権限しか持たない利用者でもデータの消失を引き起こす恐れがあると説明しています。対象はLaravel 12系の12.45.0以上12.68.0未満、および13系の13.27.0未満のバージョンです。13系はこの問題のみであれば13.27.0以降が修正版ですが、認証回避もまとめて修正する場合は13.29.0以降を選ぶ必要があります。
10月20日に認証回避のPoCが公開、修正版を確認
Hakai Offensive SecurityのYokai Researchチームは10月20日、認証回避の原因を技術的に分析し、検証用の実証コードと再現環境を公開しました。これは脆弱性の再現を示すものであり、実際の企業システムで攻撃被害が発生したことを示すものではありません。
Laravel開発元が案内する修正版は、12系が12.68.0以降、13系が13.29.0以降です。GitHubのリリース履歴によれば、これらのバージョン自体は2026年8月25日に公開されており、10月19日は脆弱性アドバイザリの公表日です。公開日と修正バージョンの配布日を混同しないよう注意が必要です。
なお、研究チームはソースコードの変更履歴に基づいて、開発元アドバイザリより前の一部バージョンにも修正が含まれると分析しています。ただし、運用上は開発元アドバイザリに記載された修正版を基準に更新するのが確実です。
国内で相次ぐ緊急メンテナンス、PHP本体とLaravelの脆弱性の関係
2026年10月21日には、国内の複数のWebサービスでセキュリティ対策のための緊急メンテナンスが発表されました。同時期には、PHP開発チームもPHP本体の重大な脆弱性2件(いずれもCVSS v4.0で9.2)に対応する緊急更新を、日本時間10月21日23時に公開する予定だと発表しています。
PHPはWebアプリケーションの開発・実行に使われる言語・実行環境です。一方、LaravelはPHP上で動作するアプリケーションフレームワークです。このため、PHP本体の脆弱性と、Laravelの認証処理などに存在する脆弱性は、影響条件も修正方法も異なります。
| 国内サービス | 10月21日の状況 | PHP・Laravelとの関係 |
|---|---|---|
| BASE/PAY ID | 15時50分からショップやPAY IDアプリを含む緊急メンテナンスを実施。22日7時の終了を予定 | PAY IDの公式発表が「利用しているPHPに重大な脆弱性が確認された」ための予防措置と明記。今回のLaravelの脆弱性が原因とは公表していない |
| コドモン | 保護者アプリを含む全サービスを予防的に停止。22日早朝の再開見込み | 同社は重大なソフトウェア脆弱性への対応と説明。開発ブログではPHPを利用し、2026年にLaravelを段階的に導入したことを明らかにしているが、今回のTokenGuardの影響は未確認 |
| Creema | 16時45分からアプリ・Webサイト・管理画面を停止し、22日8時の再開を予定 | 同社の説明は「外部ソフトウェアのセキュリティに関する状況」を受けた予防措置。PHPまたはLaravelが直接の理由かは公表されていない |
PHP本体の緊急更新予告と、これらのサービス停止が同じ日に重なったことから、PHPのセキュリティ対策が停止判断に関係している可能性はあります。BASE/PAY IDは、その関係を公式に認めている例です。コドモンではPHPの利用実績に加え、Laravelの導入実績もあるため、開発・運用環境によってはPHP本体とLaravelの両方を確認対象にする必要があります。
ただし、Laravelを採用しているというだけでは、今回のTokenGuard認証回避の影響は受けません。 影響には特定のAPI認証設定やMySQL/MariaDBなどの条件があります。各社が該当するガードを利用しているか、影響バージョンを稼働させていたかは公表されていません。国内の緊急停止を「Laravelの脆弱性が原因」と断定する根拠はありません。
関連する停止状況は、セキュリティ対策LabのBASE/PAY IDの緊急メンテナンス記事とコドモンの全サービス停止記事でも確認できます。
情報システム部門・開発担当者が確認すること
対象となるAPIを運用している企業では、まずComposerで導入しているlaravel/frameworkのバージョンと、トークン認証用ガードの設定を確認します。特にMySQL/MariaDBを利用する標準TokenGuard構成では、修正版への更新を優先します。
もう1件の脆弱性については、読み取り用エンドポイントで関連データの取得を許可する機能が対象となるため、関連するデータのバックアップと整合性確認も検討します。更新前後のAPI認証ログや不審なリクエストの有無、想定外のデータ削除の兆候を調べるとともに、アプリケーションのテスト環境で更新による影響を確認します。
脆弱性を含むライブラリの特定から修正優先順位、適用状況の記録までの運用については、脆弱性管理の概要と実務でも整理しています。
今回の問題はPHP言語の処理系そのものではなく、Laravelフレームワークの特定機能に関するものです。企業内の開発・運用担当者は、PHP本体のバージョンと、Composerで導入するlaravel/frameworkのバージョンを別々に棚卸しし、両方のセキュリティ更新を確認してください。PHPを更新するだけではLaravelのTokenGuardに関する修正を適用したことにはなりません。
<!– SEOディスクリプション案: LaravelにCVSS 9.2の認証回避の脆弱性。APIトークンなしで他ユーザーへなりすます恐れがあり、修正版が公開済みです。データ削除の別問題に加え、BASE・コドモン・Creemaの緊急停止とPHP本体の脆弱性との違いも整理します。 –>
出典
- Token-based API guard Auth Bypass(GHSA-f9x3-7vq9-cph6) – Laravel公式GitHub Security Advisory
- Unauthorized Data Destruction(GHSA-5wcm-3v2w-8362) – Laravel公式GitHub Security Advisory
- GHSA-f9x3-7vq9-cph6: Authentication Bypass in Laravel TokenGuard – Hakai Offensive Security / Yokai Research
- Laravel Framework Releases – GitHub
- Upcoming Critical PHP Security Release(2026年10月20日) – The PHP Group
- 緊急メンテナンスに伴うサービス停止のお知らせ(2026年10月21日) – PAY ID公式
- 10月21日サービス停止を伴う緊急メンテナンス実施のお知らせ – 株式会社コドモン
- モノリスの緩やかなリアーキテクチャ – 7年を振り返る – コドモン Product Team Blog
- 緊急メンテナンスのお知らせ(2026年10月21日) – Creema公式X
- Multiples vulnérabilités dans Laravel – CERT-FR
関連記事
 Creemaが緊急メンテナンスで全面停止、10月22日8時まで予定 外部ソフトウェアの安全確認のため
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 PythonのWebフレームワーク「Reflex」に高リスクな脆弱性(CVE-2025-47425)
 半導体メーカーNexperiaがランサムウェア攻撃の被害を受ける
 札幌市の個人情報漏えいの可能性、サポート詐欺だったと判明
 ShinyHunters、Oracle PeopleSoftの脆弱性 CVE-2026-35273を再びサイバー攻撃に悪用 WAF回避で未修正環境を攻撃
 日本郵便、名古屋港郵便局で代金引換金の横領が判明-集配委託会社の元従事員が関与
 第一工業、ランサムウェアによるサイバー攻撃で従業員と取引先の情報漏洩の恐れ
 Google、Chromeを緊急アップデート-サイバー攻撃への悪用が確認されている複数の脆弱性を修正(CVE-2025-13223,13224)

