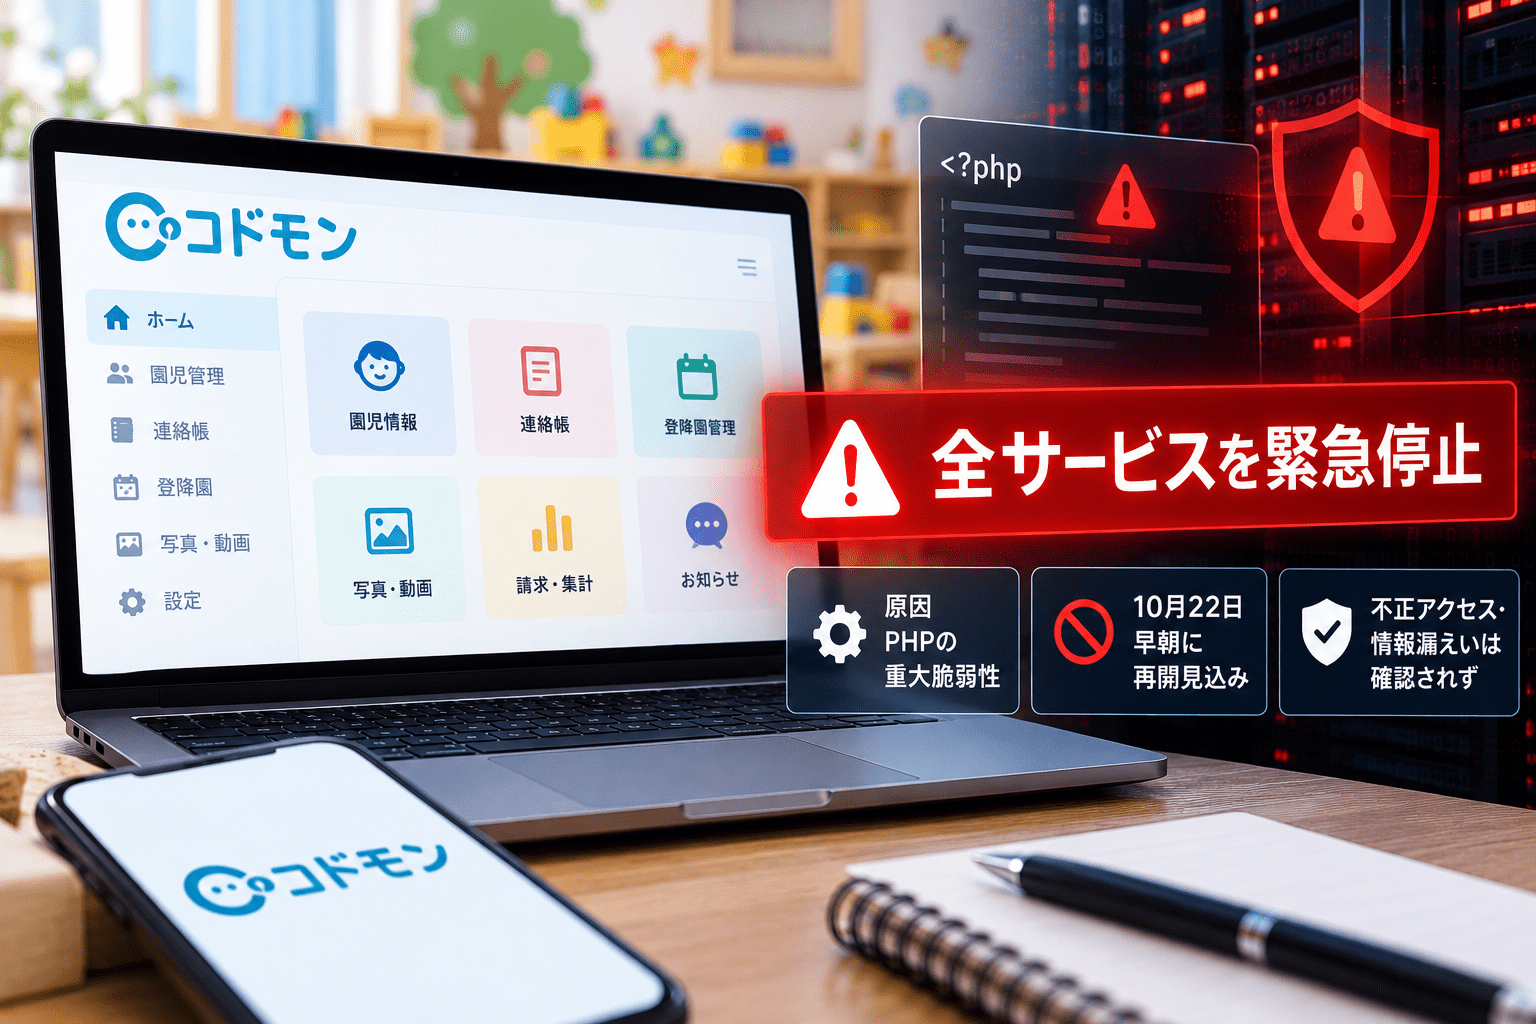
保育・教育施設向けICTサービス「コドモン」を運営する株式会社コドモンは2026年10月21日、利用するPHPの脆弱性への予防的な対応として、保護者アプリを含む全サービスを緊急停止しました。同日公表した続報では、10月22日(木)早朝にサービスを再開できる見込みとしています。ただし、再開時刻は確定しておらず、作業状況によって遅れる可能性があります。
同社は、今回の事案に起因する不正アクセスや情報漏えいを確認していないと説明しています。PHP開発チームはこれに先立ち、深刻度がいずれもCVSS v4.0で9.2の脆弱性2件について、10月21日23時(日本時間)にセキュリティ更新を公開すると予告しています。コドモンの停止とPHPの緊急更新は時期と利用技術が一致しますが、同社は個別のCVE番号や影響を受けるPHPのバージョンを明示していません。
コドモンの緊急停止・再開見込みのサマリー
- コドモンは10月21日、保護者アプリを含む全サービスを予防的に停止しました。
- 利用者向け公式サイトは、停止の理由を「利用しているPHP」に関する脆弱性への対応と説明しています。
- 10月22日早朝のサービス再開を見込んでいますが、時刻は未確定です。
- 10月21日の公式続報時点で、本件に起因する不正アクセスや個人情報漏えいは確認されていません。
- PHP開発チームは10月20日、重大な脆弱性2件(いずれもCVSS v4.0 9.2)の修正版公開を事前告知しました。
- セキュリティ更新の予定時刻は10月21日23時(日本時間)。公開前の時点では影響バージョンや修正版の詳細は未発表でした。
- コドモンの開発ブログから、主力バックエンドでPHPを使用し、2026年にはLaravelを段階的に導入していることを確認できます。
- サービス停止中は、施設側に保護者への通知文書や登降園記録簿・出席簿など、代替運用用のひな形が案内されています。
| 項目 | 公表内容 |
|---|---|
| 発表日 | 2026年10月21日 |
| 運営会社 | 株式会社コドモン |
| 対象 | 保護者アプリを含むコドモンの全サービス |
| 停止理由 | 利用するPHPの重大な脆弱性に備える予防的措置 |
| 再開見込み | 2026年10月22日早朝(時刻未確定・遅延可能性あり) |
| 不正アクセス・情報漏えい | 10月21日の公式続報時点では確認されず |
| 関連するPHPの緊急告知 | 重大脆弱性2件、CVSS v4.0 9.2、10月21日23時に修正公開予定 |
全サービスを停止、保護者アプリ・施設の連絡業務にも影響
コドモンは10月21日、ソフトウェアの重大な脆弱性を受けて、サービスの安全を確保するため全サービスを停止すると発表しました。初報の段階では再開時刻は未定でしたが、同日中の続報で翌22日早朝の再開見込みを示しました。
コドモンは保育園や幼稚園、学童保育などで利用されるICTサービスです。保護者連絡、登降園・入退室記録、連絡帳、勤怠管理、請求管理などの機能を提供しています。同社の2026年6月の開発ブログでは、同年3月時点で2万5,000を超える施設がサービスを利用していたと説明しています。この施設数は導入規模の参考値であり、10月21日の停止で個別に業務影響が出た施設数の集計ではありません。
全サービス停止中の施設向けには、コドモンが代替運用の案内を公開しています。保護者への通知文書、登降園記録簿、出席簿などのひな形を案内しており、施設では直接の電話連絡や紙の記録などに切り替える対応が考えられます。
停止の対象はPHP、開発チームが公式サイトで明示
今回、ソフトウェアの種類は推測にとどまりません。コドモンはサービス利用者向けの10月21日付メンテナンス案内で、PHPに脆弱性の報告が予定されており、攻撃対象となり得る状況を踏まえて停止する趣旨を明示しています。一方、同社の企業サイトに掲載したプレスルームの発表では、製品名を挙げず「利用しているソフトウェア」と表現しています。
PHPはWebアプリケーションのサーバー側で動作するプログラミング言語です。保育施設の業務データを処理するバックエンドなどに用いられるため、脆弱性の影響を評価するには、PHPの実際のバージョンだけでなく、サーバーの構成、利用機能、インターネットへの公開状況なども確認する必要があります。
PHPで重大な脆弱性2件、10月21日23時の緊急修正を予告
PHP開発チームは10月20日、「Upcoming Critical PHP Security Release」と題する予告を公開しました。対象は2件で、いずれもCVSS v4.0の評価は9.2です。更新版の公開を10月21日14時(UTC)、日本時間23時に予定し、PHP利用者に更新準備を求めました。脆弱性の詳細が先行公開された場合や、悪用が確認された場合には予定を前倒しする可能性も示しています。
IPAも10月21日、PHPのセキュリティリリース予定に関する事前注意喚起を公開しました。IPAは注意喚起時点で今回の2件を悪用した攻撃を確認していないと明記しています。公開時点ではPHP開発元による正式な影響バージョン、修正バージョン、悪用条件などの公表を待つ段階でした。
CERT-EUは外部情報を基に、CVE-2026-109618およびCVE-2026-109619という識別子を挙げています。ただし、PHP開発チームの事前予告ではCVE番号や詳細な攻撃条件は示されていません。コドモンが両CVEの影響を受けた構成で稼働しているかどうか、また脆弱性のどちらが停止判断の直接対象となったかは、同社の発表からは断定できません。
PHPの重大脆弱性2件に関する公式発表・公開予定は、セキュリティ対策LabのPHP緊急セキュリティリリースの解説記事でも整理しています。
コドモンが公開してきた技術スタック:PHPを中心にLaravelへ移行
コドモンの開発ブログ(2026年6月1日)には、同社のシステム構成の変遷が詳しく説明されています。主力サービスのバックエンドはPHPを基盤に開発され、長く独自のフレームワークを利用してきました。2026年にはLaravelを導入し、ミドルウェアの再実装と一部APIの試験的な移行を終え、段階的な移行を進めると説明しています。
同じ記事では、別機能を分離した一部マイクロサービスにGoを採用していることや、AWSベースへの移行を進めてきた経緯も確認できます。採用情報や開発ブログには、フロントエンド開発にReact、TypeScript、Nuxt.jsなどを使う記載もあります。ただし、今回の停止は同社自身がPHPへの対応として説明しており、これら別の技術で見つかった脆弱性を原因と結び付ける根拠はありません。
また、過去にPHP 7.2や8.0へ更新したという記述は当時の履歴です。現在の本番システムで同バージョンを使い続けていることを意味しません。Laravelを導入済みという事実も、PHP本体の脆弱性の影響がないことを保証するものではありません。
保育・教育施設がサービス停止中に確認したいこと
保護者向けアプリや登降園・出席管理が利用できない間は、施設が普段使用している連絡経路も停止する可能性があります。施設側では、保護者への連絡手段、児童の入退室・出欠記録、緊急時の連絡先、集計後のシステム入力方法を決め、サービス再開後に記録の整合性を確認する対応が考えられます。
保護者は、再開予定を確定時刻と誤解せず、施設から案内された代替連絡手段を利用してください。個人情報が流出したとの発表はないため、今回の停止だけを根拠に「子どもの情報が漏えいした」と判断するべきではありません。再開時刻や追加情報はコドモン公式発表で確認できます。
情報システム部門への示唆:PHP資産の棚卸しと公開後の更新準備
PHPを運用する組織では、PHPを利用するWebサイト、管理画面、API、社内向け業務システムの稼働バージョンと公開状況を確認し、PHP開発チームによる正式な修正情報の公表後、適用対象と更新手順を判断します。Laravelなどのフレームワーク更新と、PHP本体の更新は別に管理する必要があります。
重要な業務をSaaSに依存する組織は、提供企業による予防的な停止にも備え、停止中の業務手順、代替連絡経路、再開後に転記するデータの管理方法をあらかじめ決めておくと、運用への影響を抑えやすくなります。
出典
- 【緊急メンテナンス・続報】10月22日早朝サービス再開見込みのお知らせ ― 株式会社コドモン(2026年10月21日)
- 【緊急メンテナンス】10月21日サービス停止を伴う緊急メンテナンス実施のお知らせ ― コドモン
- モノリスの緩やかなリアーキテクチャ ― 7年を振り返る ― コドモン Product Team Blog(2026年6月1日)
- PHPカンファレンス2025への協賛・登壇 ― コドモン Product Team Blog
- Upcoming Critical PHP Security Release ― The PHP Group(2026年10月20日)
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について ― IPA(2026年10月21日)
- Critical Vulnerabilities in PHP ― CERT-EU
関連記事
 デジタルアーツに不正アクセス、クラウド6サービスで顧客情報閲覧の可能性-2025年7月時点から痕跡確認
 F5 BIG-IP APMの脆弱性がRCEに再分類-CVE-2025-53521は既に悪用確認
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 KDDI、メールシステムへの不正アクセスでメールアドレス・パスワード 最大1,422万件が漏洩の恐れ@nifty・BIGLOBE・J:COMなど6社に影響
 TrendAI Zero Day Initiative(ZDI)、未公開の脆弱性699件を「Upcoming Advisories」に掲載 ASUS・NVIDIAではCVSS 10.0の案件も
 気仙沼市立病院がPOSレジ端末から約10万件の個人情報漏洩の可能性を発表
 ケロッグ、ランサムウェア グループ「Clop」のサイバー攻撃により従業員の情報が漏洩
 NEC、2018年納入のロシア向け海底ケーブルを巡る報道に見解発表-共同通信は秘密調達網トップの来社を報道
 VSCodeのゼロデイでOAuthトークンがワンクリックで窃取可能-研究者がPoCを公開

