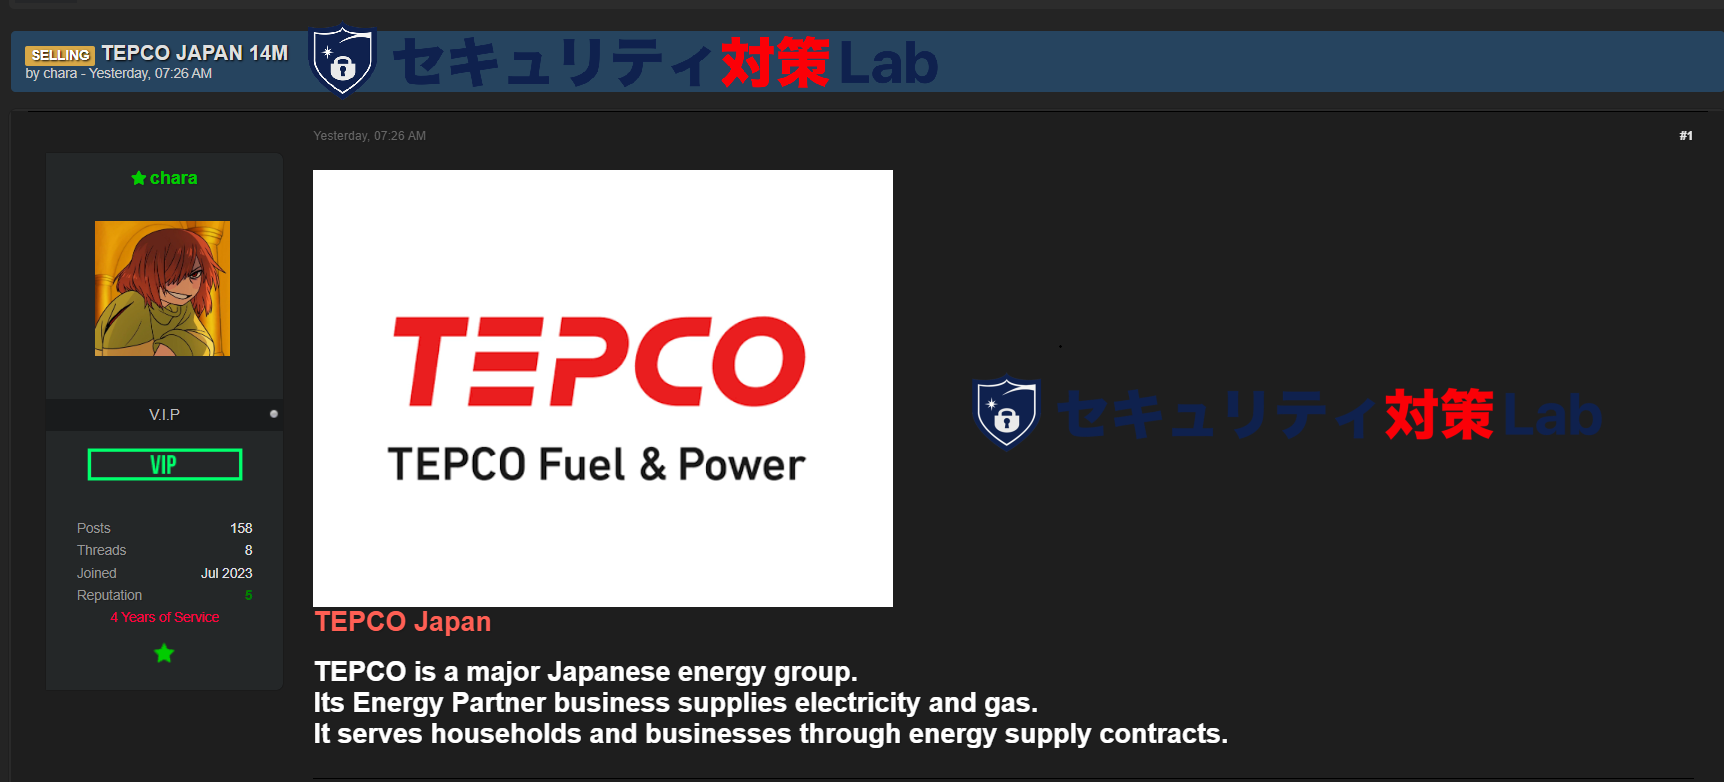
2026年10月21日ごろ、サイバー犯罪関連の掲示板で、東京電力(TEPCO)の顧客情報約1,470万件を販売すると主張する投稿が確認されました。販売者は「chara」を名乗り、250ドルでの販売を提示しています。
セキュリティ対策Labが投稿に掲載された64件のサンプルレコードを確認したところ、電気料金プラン名にテスト用データを示唆する文字列が使われているほか、契約番号や請求番号、休眠アカウントの配置に規則的なパターンが見つかりました。実際に東京電力のシステムから流出したデータと判断できる根拠はなく、サンプルが人為的に生成された模擬データである可能性が非常に高いと考えられます。
東京電力の顧客情報販売を称する投稿のサマリー
- 2026年10月21日ごろ、フォーラムに「SELLING TEPCO JAPAN 14M」と題する投稿が掲載されました。
- 投稿者は約1,470万件のレコードを保有すると主張し、販売価格を250ドルとしています。
- 掲載されたサンプル64件には、氏名・連絡先・住所のほか、契約、請求、電力使用量などの項目が含まれています。
- 有効契約59件の料金プラン名は、すべて「MOCK ELECTRICITY 1~3」という表記です。
- 契約番号とメーター番号が一致し、最終請求番号は契約番号の3倍という規則性があります。
- 休眠アカウント5件が11件ごとに配置され、実際の無作為な顧客データとしては不自然です。
- 現段階で確認できるのは投稿者の販売主張とサンプルの内容であり、約1,470万件の流出が裏付けられたわけではありません。
| 項目 | 内容 |
|---|---|
| 掲載先 | ハッカーフォーラム |
| 投稿タイトル | SELLING TEPCO JAPAN 14M |
| 投稿者名 | chara |
| 主張するデータ件数 | 約1,470万件 |
| 提示価格 | 250ドル |
| 掲載サンプル | 64件(有効契約59件、休眠アカウント5件) |
| 含まれるとされる情報 | 氏名、電話番号、メールアドレス、住所、電力契約・請求・使用量など |
| サンプルの評価 | 模擬データを疑わせる複数の規則性を確認 |
| 東京電力からの流出 | 未確認 |
※投稿者の主張と、編集部がサンプルから確認した内容を区別して記載しています。掲載された個人情報は転載していません。
「MOCK ELECTRICITY」や連番の契約ID、サンプルに不自然な特徴
サンプルの料金プランを示す tariff_name には、MOCK ELECTRICITY 1、MOCK ELECTRICITY 2、MOCK ELECTRICITY 3 の3種類が使われています。ソフトウェア開発における「mock」は、本番データの代わりに利用する模擬データを指す一般的な表現です。
東京電力エナジーパートナーが公表する料金プランには「スタンダードS」「プレミアムS」「スマートライフS」などがありますが、公開されているプラン一覧と、このサンプルの名称は一致しません。ただし、料金プラン名だけでデータの真偽を確定できるわけではありません。
より特徴的なのは、複数のフィールドが完全な計算規則に従っている点です。有効契約の contract_id は1から59までの連番で、meter_id も同じ番号です。さらに last_invoice_id は3、6、9、12と増加し、どの有効契約でも「契約番号×3」となっています。
休眠アカウントを示す dormant のレコードは、サンプルの11、22、33、44、55件目に現れます。加えて、有効契約59件の請求回数 invoice_count はすべて3回、最終請求期限はすべて2026年10月15日に統一されています。請求時期が揃うこと自体はあり得ますが、契約開始日が異なる顧客について、契約・請求番号と休眠状態まで機械的な規則に従っている点は説明が難しい特徴です。
| 確認した項目 | サンプルでの特徴 | 真正性評価上の意味 |
|---|---|---|
| 料金プラン名 | MOCK ELECTRICITY 1~3 |
テスト用・模擬データの可能性 |
| 契約番号 | 有効契約で1~59の連番 | サンプル生成時に付番した可能性 |
| メーター番号 | 契約番号と完全一致 | 独立した業務識別子として不自然 |
| 最終請求番号 | 契約番号の3倍 | 計算式による生成を疑わせる |
| 休眠アカウント | 11件ごとに1件 | 人為的な配置を強く示唆 |
| 請求回数・期限 | 全有効契約で3回・2026年10月15日 | 他の規則性と合わせて不自然 |
これらはサンプル64件に対する観察結果であり、販売者が主張するデータ全体を検証したものではありません。また、個々の氏名・住所・メールアドレスが実在する可能性は否定できず、
既存の公開情報や別の情報源から集めた個人情報を模擬の契約データに組み合わせた可能性も残ります。
メルカリの2,400万件データ販売主張でも不自然なサンプル
国内大手企業の大量データ流出を称する投稿は、今回が初めてではありません。
セキュリティ対策Labは10月16日、フリマアプリ「メルカリ」の利用者情報約2,400万件を販売するとする投稿について、公開サンプルに不自然な点があり、生成されたデータの可能性が非常に高いとする検証記事を公開しました。メルカリの事例でも、販売者の主張のみを根拠に企業からの情報流出が起きたと判断することはできませんでした。
今回の東京電力を称する投稿は、メルカリの投稿と販売者名や作成経緯が同一と判明したものではありません。ただし、著名企業の名前と数千万件規模の数字を提示し、限られたサンプルを販売の根拠とする点は共通しています。
なぜ攻撃者は虚偽の情報流出を主張するのか
情報流出を装う目的は、データの販売代金だけとは限りません。今回の投稿者の動機が判明したわけではありませんが、犯罪市場では次のような狙いが考えられます。
実在しないデータを販売し、購入者から代金を得る
最も直接的な目的は金銭の詐取です。著名企業の顧客情報を安価に販売すると宣伝すれば、フィッシングや詐欺に転用できる情報を求める買い手が関心を持つ可能性があります。模擬データや古い情報を新しい流出データに見せかければ、攻撃者は実際の侵入を行わずに販売を試みることができます。
知名度を高め、将来の恐喝に圧力をかける
名前が知られた攻撃者が犯行声明を出すと、企業側がその主張を重大なものと受け止めやすくなる可能性があります。脅威インテリジェンス企業Recorded Futureは、攻撃者が報道や注目度を利用して自らの評判を高め、恐喝対象に圧力をかける手法を分析しています。ただし、知名度だけで身代金の支払い率が上昇するとする数値的な因果関係が今回確認されたわけではありません。
有力な犯罪グループとの接点や参加機会を得る
サイバー犯罪の世界でも、実績や知名度は協力相手を探す際の材料になり得ます。大規模な情報窃取に成功したように見せることで、ランサムウェアのアフィリエイト組織やデータ販売者から注目を集める可能性があります。ただし、今回の投稿者が特定の犯罪グループへの参加を狙っている証拠はありません。
メディア報道を通じて企業の信用を傷つける
流出が事実でなくても、企業名と大量の個人情報という見出しが拡散すれば、問い合わせ増加や信用低下、調査対応の負担が生じます。Recorded Futureは、攻撃者の誇張や虚偽の主張を検証せずに広めること自体が、攻撃者側の宣伝や心理的圧力を後押しし得ると指摘しています。
有名犯罪グループを騙り、直接金銭を要求する
米FBIは2025年3月、ランサムウェア集団「BianLian」を名乗り、企業の幹部にデータ流出を脅す文書を送り、25万~50万ドルの支払いを要求する詐欺について警告しました。FBIは、送信者と実際のBianLianグループとの関係を確認できていないとしています。実際の侵害を証明しないまま、著名な犯罪グループの名前や流出の恐怖を利用する手法の一例です。
情報システム部門は犯行声明と確認済みの被害を区別
今回のような投稿を把握した企業は、掲示板への掲載と自社システムの侵害を同じ事実として扱わないことが必要です。初動では、元の主張内容、サンプルの項目・生成規則、社内ログ・認証履歴・大量エクスポートの痕跡、関係する委託先の状況をそれぞれ確認します。
サンプルに社員や顧客の個人情報が含まれている場合も、出所が自社とは限りません。公開情報、過去の別件流出、委託先のデータ、模擬データの混在を切り分けます。確認前に身代金の支払いやデータ購入を行うべきではなく、個人情報を含むサンプルの外部共有も避ける必要があります。
今回の東京電力を称する投稿は、少なくとも提示された64件を検証する限り、顧客契約データの真正性を裏付けるものではありません。著名企業を標的とする主張であっても、件数や犯行声明の拡散数ではなく、検証可能な証拠に基づいて評価する必要があります。