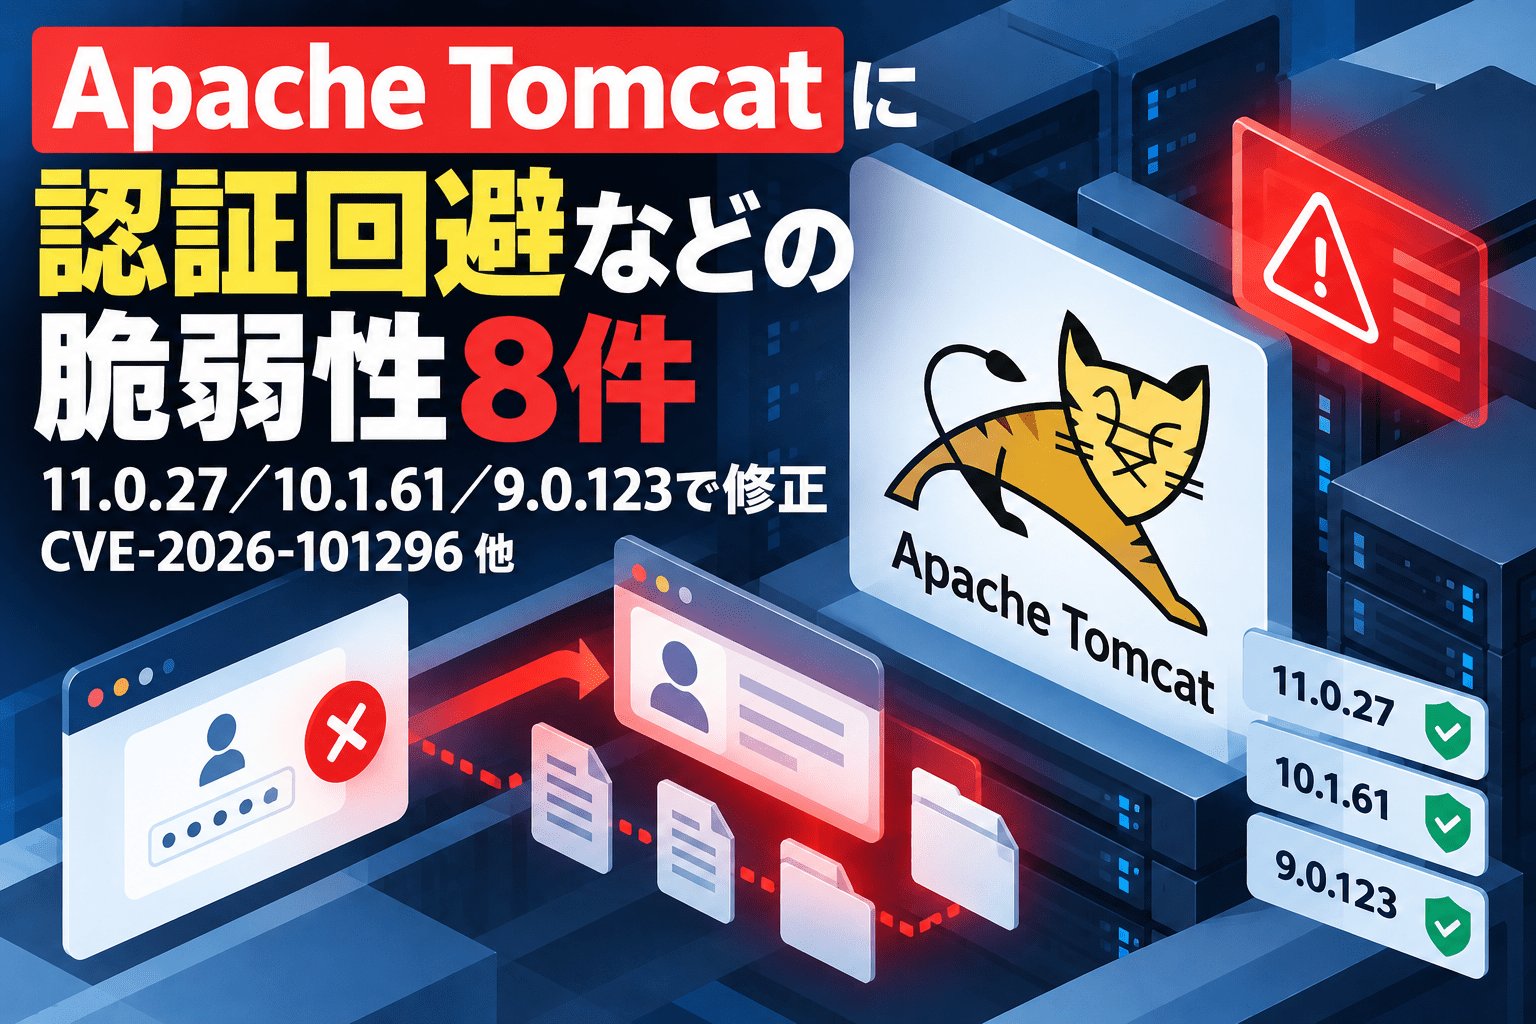
Apache Software Foundation(ASF)は2026年10月20日、Java向けアプリケーションサーバー「Apache Tomcat」に関する8件の脆弱性情報を公開しました。特定の認証設定で正しいパスワードを入力せずに認証を通過できる「CVE-2026-101296」や、HTTP/2の非同期処理で別の利用者のリクエスト・レスポンスが混同され得る「CVE-2026-101356」などが含まれています。
Apacheの重要度分類では3件が「Important(重要)」、5件が「Low(低)」です。ただし、8件すべてが同じTomcatのバージョン系列に存在するわけではなく、攻撃の成立条件も異なります。修正版はTomcat 11.0.27、10.1.61、9.0.123で、Apacheのセキュリティページでは10月12日付の修正として掲載されています。
Apache Tomcat脆弱性のサマリー
- 公表日は2026年10月20日。修正を含むバージョンのリリース日は10月12日と記載されています。
- Apache公式の3系列(11.0.x、10.1.x、9.0.x)で、計8件のCVEが今回の修正対象として掲載されています。
- CVE-2026-101296は、JNDIRealmで非GSSAPIのSASL認証方式を設定した環境における認証回避です。
- CVE-2026-101356はHTTP/2で非同期サーブレットを処理する際のユーザー間のリクエスト・レスポンス混同です。
- CVE-2026-103119はTomcat 11系のAJP処理で、先行する応答のデータが次の応答に混ざるおそれがあります。
- CVE-2026-80353はTomcat 9系のAPRコネクターに関連したUnix Domain Socketのローカルアクセス制御上の問題です。
- その他4件はTLS 1.3接続の失敗、HTTP/2トレーラー情報の混入、JSPリダイレクト後の処理継続、FIPSモードの有効化失敗時の起動継続に関する問題です。
- 対応にあたってはバージョンの照合に加え、JNDIRealmのSASL方式、HTTP/2、AJP、APRコネクターなどの利用状況を確認する必要があります。
| 項目 | 内容 |
|---|---|
| 対象ソフトウェア | Apache Tomcat |
| 公表日 | 2026年10月20日 |
| Apacheの分類 | Important 3件、Low 5件(3系列の重複を除いた合計) |
| 11.0.x系列の修正版 | 11.0.27 |
| 10.1.x系列の修正版 | 10.1.61 |
| 9.0.x系列の修正版 | 9.0.123 |
| 主な影響 | 条件付きの認証回避、HTTP/2・AJPでのユーザー間情報混同、その他の通信・設定上の不具合 |
| 注意事項 | 各CVEの対象バージョンと対象機能は異なります |
脆弱性8件の一覧と影響するTomcat系列
| CVE番号 | Apache評価 | 内容 | Apache公式の掲載系列 |
|---|---|---|---|
| CVE-2026-101296 | Important | JNDIRealmの特定SASL方式における認証回避 | 11系・10.1系・9系 |
| CVE-2026-101356 | Important | HTTP/2非同期処理でのリクエスト・レスポンス混同 | 11系・10.1系・9系 |
| CVE-2026-103119 | Important | AJPの応答本文の混同・情報露出のおそれ | 11系 |
| CVE-2026-93446 | Low | TLS 1.3接続が断続的に失敗する可能性 | 11系・10.1系・9系 |
| CVE-2026-88041 | Low | HTTP/2のトレーラー情報が後続リクエストに混入 | 11系・10.1系・9系 |
| CVE-2026-80353 | Low | Unix Domain Socket生成時の競合による不正なローカルアクセス | 9系 |
| CVE-2026-74049 | Low | JasperのJSTLリダイレクト後もページ処理が継続 | 11系・10.1系・9系 |
| CVE-2026-74048 | Low | FIPSモード有効化失敗後も非FIPSで起動 | 11系・10.1系・9系 |
ここでの「掲載系列」は、Apacheが10月12日付の修正項目として公開している系列を示しています。掲載のない系列まで一律に影響・非影響を判定する表ではありません。重要度はApache Tomcatセキュリティチーム独自の評価であり、CVSSスコアとは別の分類です。
CVE-2026-101296:特定のJNDIRealm設定では正しいパスワードなしに認証が成立
重要度「Important」のCVE-2026-101296は、TomcatのJNDIRealmでGSSAPI以外のSASL認証メカニズムを使用した場合に発生する、資格情報の検証に関する問題です。Apacheによると、認証処理で必要な手順が欠けていたため、攻撃者が正しいパスワードを提供しなくても認証される可能性があります。
影響する範囲はTomcat 11.0.0-M1~11.0.26、10.1.0-M1~10.1.60、9.0.0.M1~9.0.122です。脆弱性が成立するのは指定された認証構成に限られます。したがって、Tomcatで構築されたすべてのWebアプリケーションが認証不要で突破されるという意味ではありません。
企業の担当者は、ディレクトリーサービスと連携する認証方式を調べ、JNDIRealmの使用有無、SASLメカニズム、認証に依存する管理画面や業務機能を洗い出したうえで修正版の適用を進める必要があります。
CVE-2026-101356:HTTP/2の非同期処理で別の利用者の情報が混ざるおそれ
CVE-2026-101356は、HTTP/2を利用する非同期サーブレットの処理中にエラーが発生した場合、オブジェクトの再利用処理に問題が生じ、利用者間でリクエストまたはレスポンスが混同され得る脆弱性です。
対象はTomcat 11.0.22~11.0.26、10.1.55~10.1.60、9.0.118~9.0.122です。リクエスト・レスポンスの混同は、意図しない相手への情報提示などにつながるおそれがあります。ただし、公開されたアドバイザリは技術上の危険性を説明したもので、この脆弱性による具体的な情報窃取被害を公表したものではありません。
マルチユーザーの会員サイトや業務システムでは、HTTP/2の使用状況と、非同期サーブレットを利用する処理がないかを確認することが実務上の判断材料となります。
CVE-2026-103119:Tomcat 11系のAJPで応答データが別リクエストへ混入
CVE-2026-103119は、AJP(Apache JServ Protocol)処理に関する「Important」の脆弱性です。Apacheの説明では、サイズの大きいノンブロッキング書き込み時にバッファーの読み取り処理が不適切になり、あるリクエストのレスポンス本文が、同一接続上の次のリクエストのレスポンスに分割・混入する可能性があります。
多くの場合、後続リクエストの処理失敗につながるとされていますが、前のレスポンスに含まれていた情報が次のレスポンスに露出する危険性も示されています。対象はTomcat 11.0.0-M25~11.0.26で、11.0.27に修正が含まれています。
AJPを利用してWebサーバーとTomcatを接続している場合は、対象バージョンとコネクターの使用状況を照合し、AJPへのアクセス元制限も合わせて点検します。
残る5件はTLS・HTTP/2・JSP・FIPS・ローカルソケットに関連
Apacheが「Low」に分類した5件は、可用性や環境設定、情報の分離に関わる問題です。
CVE-2026-93446ではTLS 1.3の接続に断続的な失敗が発生する可能性があります。CVE-2026-88041は、前のHTTP/2リクエストのトレーラーヘッダー情報が次のリクエストへ残る問題です。いずれもリクエスト処理における後片付けの不備に関連します。
CVE-2026-74049ではJasperのJSTLプラグインによる<c:redirect>処理で、リダイレクト後も当該JSPページの処理が直ちに終了しません。CVE-2026-74048では、FIPSモードを要求するOpenSSLLifecycleListenerの設定が失敗した場合も、非FIPSのJSSEでTomcatが起動してしまう可能性があります。FIPSを前提とするシステムでは、起動していることだけをもって暗号関連の設定が有効だと判断できません。
CVE-2026-80353はTomcat 9系のAPRコネクターに関するUnix Domain Socket生成時の競合状態です。ローカル利用者が本来アクセスできないソケットにアクセスできる可能性があり、ネットワーク経由で無条件に侵入できる問題とは異なります。
影響バージョンの確認と更新の優先順位
Apacheが2026年10月12日付で修正を掲載しているバージョンは次のとおりです。
| 利用中の系列 | 今回の修正を含むバージョン | 確認事項 |
|---|---|---|
| Tomcat 11.0.x | 11.0.27 | JNDIRealm、HTTP/2、AJPなど、該当する機能とバージョンを照合 |
| Tomcat 10.1.x | 10.1.61 | JNDIRealm、HTTP/2、JSP、FIPS関連設定などを照合 |
| Tomcat 9.0.x | 9.0.123 | JNDIRealm、HTTP/2、APRコネクターなどを照合 |
特に認証の迂回を招く可能性があるCVE-2026-101296は、該当するJNDIRealm設定が存在するかを優先確認します。次に、HTTP/2非同期処理とTomcat 11系のAJPの利用状況を調べ、他ユーザーのデータが混ざり得る箇所を特定します。
Tomcat 7.0.x、8.5.x、10.0.xはすでに公式サポートが終了しており、今回の修正バージョンはそれらの系列に提供されていません。古い系列を運用している場合は、サポート対象への移行を検討する必要があります。サポート終了版への影響有無は、各CVEレコードと実際の構成を確認してください。
また、Tomcatを単体でインストールしていない環境でも、業務パッケージや製品に組み込まれている場合があります。ベンダー提供製品では、手動でTomcat本体のみを置き換える前に、製品側の対応バージョン・サポート手順を確認してください。
情報システム部門が確認したい対策
今回の公表内容から、情シス・CSIRTが行う確認は以下に整理できます。
- 本番・検証環境にあるTomcatの系列、ビルド番号、稼働場所、管理責任者を特定する。業務パッケージに内包されたTomcatも対象に含める。
- JNDIRealmおよび非GSSAPIのSASL方式を利用していないかを確認し、該当する場合はアクセス制限と更新を優先する。
- HTTP/2の非同期サーブレット、AJP、APRコネクター、JSPリダイレクト処理、FIPS設定など、CVE固有の条件を点検する。
- 対象環境を公式修正版またはベンダーが提供する対応済みパッケージへ更新し、サービス再起動後の実稼働バージョンまで確認する。
- 既存ログで、認証に関する不審な成功イベント、異常なHTTP/2エラー、AJPの接続異常などがないかを確認する。ログだけで漏えいの有無を断定しない。
- 本番更新前に業務アプリケーションの互換性・負荷を検証し、更新作業が遅れる場合は関係する機能の公開範囲を一時的に制限する。
脆弱性管理では、CVSSや製品全体の知名度だけで優先順位を決めず、「該当機能を有効化しているか」「機密情報や管理機能を扱うか」「外部から到達可能か」を組み合わせて判断します。
出典
- Apache Tomcat 11.x vulnerabilities — Apache Software Foundation
- Apache Tomcat 10.x vulnerabilities — Apache Software Foundation
- Apache Tomcat 9.x vulnerabilities — Apache Software Foundation
- Apache Tomcat 8.x vulnerabilities/サポート終了情報 — Apache Software Foundation
- Apache Tomcat 7.x vulnerabilities/サポート終了情報 — Apache Software Foundation
- Apache Tomcat 11公式ダウンロード — Apache Software Foundation
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 ハッカーが人事院・公文・auへのサイバー攻撃を主張も、AI生成の偽の個人情報で主張自体 虚偽
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Microsoft Edgeに深刻な2件の脆弱性(CVE-2025-6554,CVE-2025-49713)
 シャープ製ルーターで複数の脆弱性(CVE-2024-45721、CVE-2024-46873、CVE-2024-47864、CVE-2024-52321、CVE-2024-46873、CVE-2024-52321、CVE-2024-54082)
 ハッカー グループ Scattered Spiderの主要メンバー、米連邦裁判所で有罪—仮想通貨800万ドル超を窃取
 Claude CodeとClaude SecurityにClaude Mythosを一般公開?-UIに一時的にMythos 1のトグルが出現・消失

