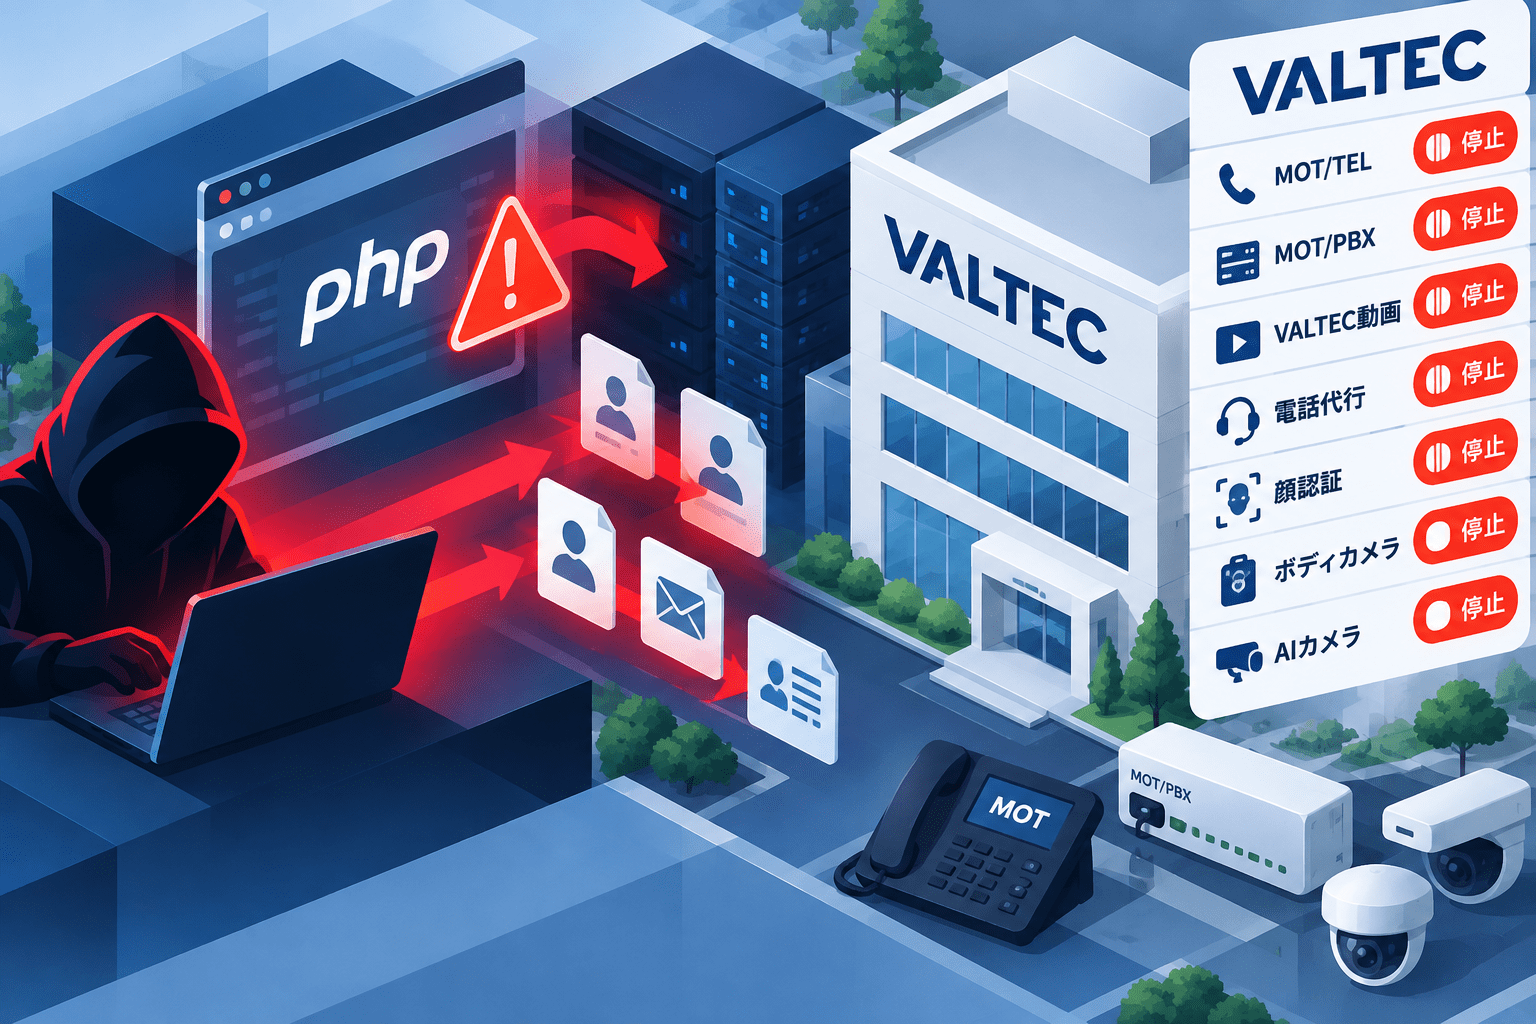
株式会社バルテックは2026年10月22日、PHPの脆弱性を標的としたサイバー攻撃によって第三者から不正アクセスを受け、同社が保有する顧客情報について流出とみなされる事実を確認したと発表しました。影響範囲を調査するとともに、クラウド型業務システムやPOS関連など多数のサービスを停止し、緊急メンテナンスを実施しています。
同社が示すサービス復旧の見込みは、最短で10月26日(月)中です。ただし、状況によって遅れる可能性があるとしています。前日の10月21日にはPHP本体に存在する重大な脆弱性「php2shell」の修正版が公開されていますが、バルテックは悪用された脆弱性のCVE番号を明らかにしておらず、今回の攻撃がphp2shellによるものかは特定されていません。
バルテックへの不正アクセスのサマリー
- バルテックは2026年10月22日、第三者からの不正アクセスと顧客情報の流出とみなされる事実を公表しました。
- 同社が説明した原因は「PHPの脆弱性を標的としたサイバー攻撃」です。
- 顧客情報の具体的な種類、対象件数、影響を受けた顧客・事業者の範囲は調査中です。
- 人事労務、勤怠、経費精算、施設予約、POS、券売機、サロン向け業務システムなど複数サービスを停止しています。
- サービス復旧は最短で10月26日中を予定していますが、遅れる可能性もあります。
- 10月21日公開のPHP重大脆弱性「php2shell」(CVE-2026-109618/CVE-2026-109619)との関連は、公式発表の内容からは判断できません。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月22日 |
| 事業者 | 株式会社バルテック |
| 事象 | 第三者による不正アクセス、顧客情報の流出とみなされる事実 |
| 公表された原因 | PHPの脆弱性を標的としたサイバー攻撃 |
| 対象情報・件数 | 影響範囲を調査中 |
| 対応 | 一部サービス停止、緊急メンテナンス |
| 復旧見込み | 最短2026年10月26日(月)中。遅延の可能性あり |
| php2shellとの関係 | 悪用されたCVE番号の公表なし。関連は未特定 |
MOTの業務システムやPOS関連など幅広いサービスを停止
バルテックが10月22日の公式発表で停止中と案内したサービスは、次の通りです。券売機やサロン管理システムなど、製品全体ではなく特定の機能の停止として告知されたものは、その範囲を区別しています。
| 区分 | 停止中のサービス・機能 |
|---|---|
| 人事労務・業務管理 | MOT/HG(MOT/Cloud)、MOT経費精算、MOT勤怠管理、MOT/Shift、MOT文書管理、MOT/SFA |
| クラウド・予約・施設運営 | MOT/Cloud(飲食版)、WEB予約、MOT/Rec、MOT/Hotel、施設予約システム、レンタルオフィスシステム、ぱっとスル、私のセミナー、面会予約システム |
| 店舗・POS関連 | POSシステム全般、券売機の画像・音声ファイルのダウンロード機能、BeSHOKUの券売機用画像アップロード機能 |
| サロン向け | BeSALO・BeKARTEの資料アップロード機能、および施術履歴にある施術画像の参照機能 |
| 管理サイト・その他 | ダウンロードセンター、MOT/WEB請求書、MOT/Cloud管理サイト、FreePOS管理サイト、Project-mot管理サイト |
同社は別途10月22日の緊急メンテナンス案内で、ReTELA、POS-MART、その他のFreePOSも対象に挙げています。また、顧客向けWebサービスに関する告知では、WEB請求サイトと解約申請サイトのログイン停止、クレジットカード登録サイトで認証コード送信後のメール配信を停止しているため登録・更新手続きが利用できない状態を案内しています。これらの個別メンテナンス告知では、10月22日の不正アクセスとの因果関係までは明示されていません。
直近のPHP重大脆弱性「php2shell」が悪用か
PHP開発チームは10月21日、PHP本体に存在する「CVE-2026-109618」と「CVE-2026-109619」の修正版を公開しました。両者は「php2shell」と呼ばれ、CVSS v4.0でいずれも9.2(Critical)と評価されています。条件が成立すると、外部の攻撃者が認証を経ずにリモートからコードを実行できるおそれがあります。
バルテックの発表は「PHPの脆弱性を標的としたサイバー攻撃」と原因を明示しており、php2shellの公表直後であることから、両者の関連が焦点となります。ただし、同社は利用していたPHPのバージョン、侵入日時、悪用された具体的な脆弱性やCVE番号を示していません。PHPにはphp2shell以外にも脆弱性が存在するため、現段階で「php2shellを悪用された」と断定することはできません。
PHPの重大な脆弱性「php2shell」の仕組み、修正版、国内サービスの対応状況については、別記事で整理しています。
10月21日には海外からの不正アクセス試行に伴うメール障害も公表
バルテックは10月21日、MOTFAXや留守録通知メールを利用する一部顧客で、同日6時ごろから11時30分ごろまでメールが送信できない障害が発生したと案内しました。この障害については、海外からの不正アクセス試行が多数発生したことが原因だと説明し、接続元IPアドレスの制御強化などを実施しています。
ただし、このメール送信障害と、10月22日に公表されたPHP脆弱性を狙った不正アクセスが同一の攻撃によるものかどうかは示されていません。発生原因と影響範囲は、それぞれの告知を分けて取り扱う必要があります。
利用企業が確認する事項
停止対象には、従業員の勤怠・経費精算・文書管理、施設や面会の予約、店舗のPOS業務など、日常の業務で使用するサービスが含まれます。利用企業の情報システム部門や管理者は、該当サービスの利用状況を確認し、必要に応じて勤怠記録、予約受付、店舗運営などの代替手段を検討してください。
顧客情報の種類や流出範囲は調査中です。現時点で、停止対象のすべてのサービスから情報が流出したと判断することはできません。今後の発表では、侵入時期、対象システム、情報の種類と件数、利用者側で必要になるパスワード変更や認証情報の更新などの案内を確認します。
同社は問い合わせ先として、バルテック サポートヘルプデスク(0120-863-366、平日9時~17時30分)を案内しています。
出典
- 不正アクセスによるお客様情報流出の可能性および一部サービス停止のお知らせ – バルテック
- サーバ緊急メンテナンスのお知らせ – バルテック
- サーバ緊急メンテナンスのお知らせ(お客様向けWEBサービス) – バルテック
- 弊社サービスサーバ障害トラブルお知らせ(復旧) – バルテック
- Security advisory: Critical remote code execution vulnerabilities, update now – PHP
- Cloudflare deploys protections against php2shell vulnerability – Cloudflare
関連記事
 セキュリティインシデントとは その種類と事例などを解説
 NICTのセキュリティ講習で利用していた Dropbox Signへ不正アクセスが発生し個人情報漏洩の可能性
伊勢醤油本舗 オンラインショップが不正アクセスにより約9千人の個人情報漏洩の可能性
 中国系ハッカーが古いF5 BIG-IPへマルウェアを仕込みデータ窃取
 Twilioが提供するMFA「Authy」へ不正アクセス 3,300万件のデータ漏洩の可能性
 WordPressのカレンダー プラグイン「Modern Events Calendar」で高リスクの脆弱性(CVE-2024-5441 )
 セキュリティインシデント 事例【2024年】
 Veeam Backup & Replicationを狙うランサムウェア攻撃が発生
 NTT ビジネスソリューションズの元派遣社員から情報を買い取った業者が虚偽報告で書類送検

