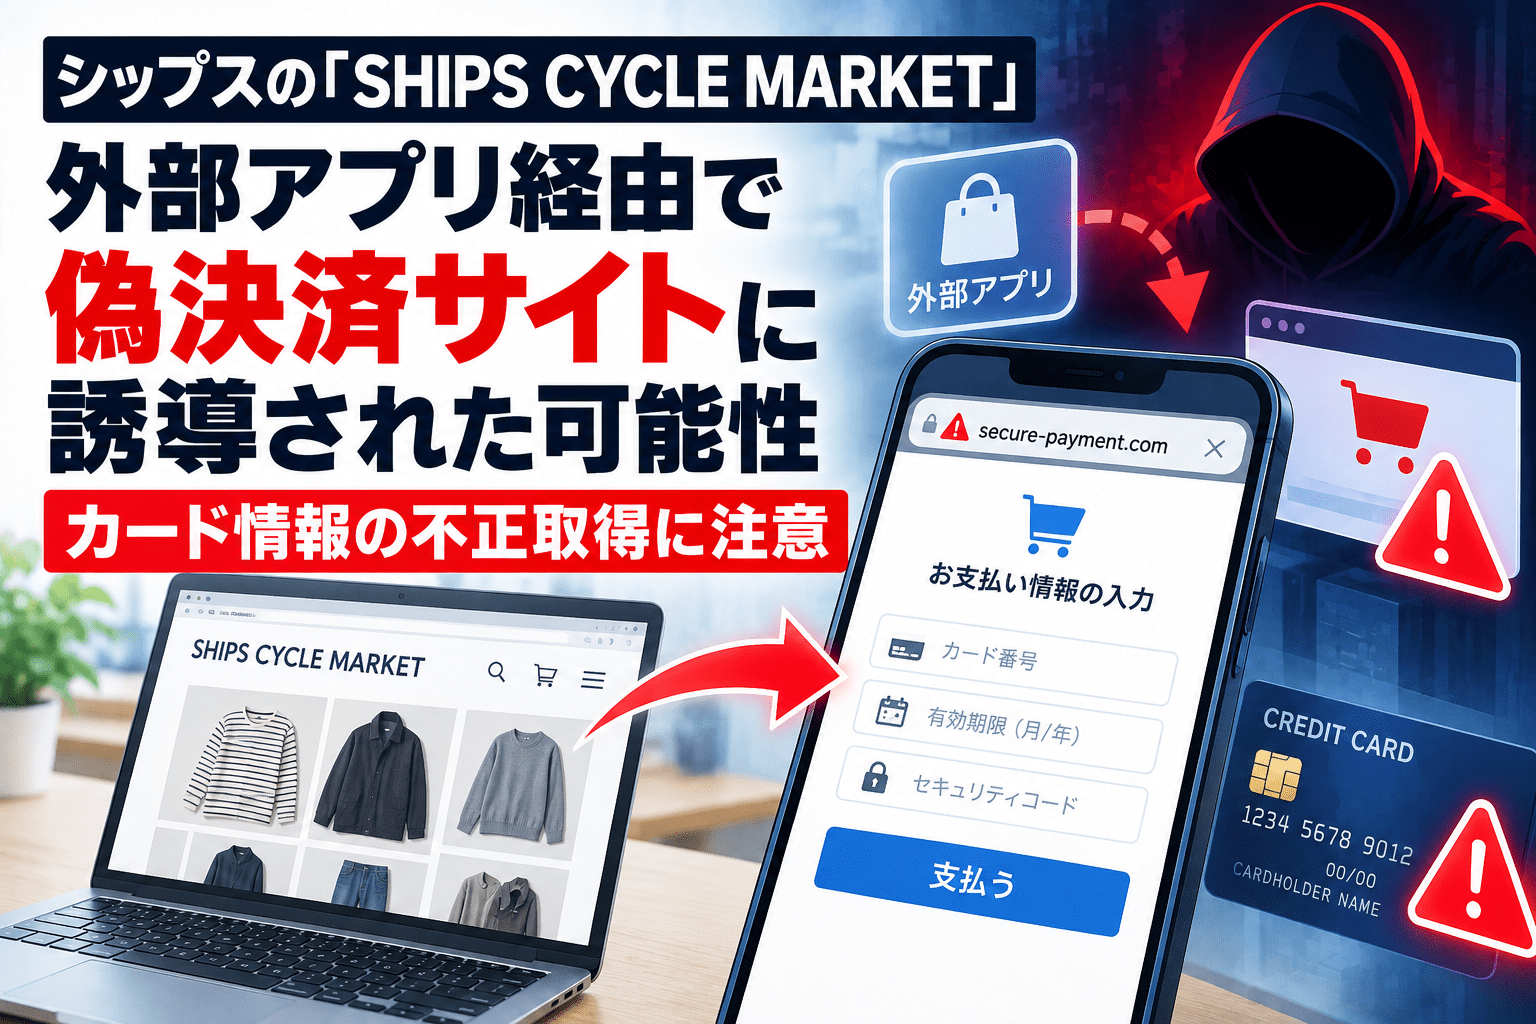
株式会社シップスが運営する「SHIPS CYCLE MARKET」は2026年10月22日、サイトの「お気に入り機能」に利用している外部アプリ「Swym Wishlist Plus」でセキュリティ事象が発生したと発表しました。開発元のSwym Corporationへの不正アクセスを受け、一部の導入店舗で購入手続き時に偽の決済サイトへ誘導されるおそれがあったものです。
SHIPS CYCLE MARKETでは、問題が発生した期間中に実際に不審な転送が起きたかを開発元へ調査依頼しています。10月19日以降に確認された別の不正プログラム追加の試みについては、同店への影響がないことを確認済みとしています。現時点で同店の顧客情報やカード情報が漏えいしたと確定した発表ではありません。
SHIPS CYCLE MARKETの発表内容・サマリー
- 2026年10月22日、外部アプリ「Swym Wishlist Plus」を巡るセキュリティ事象と顧客への注意喚起を公表しました。
- 開発元Swym Corporationのシステムに第三者による不正アクセスが発生し、一部の導入店舗で不正なスクリプトが読み込まれました。
- 10月14日19時6分から15日1時32分ごろ(日本時間)の間、購入ボタンから正規サイトに似せた外部の偽決済ページへ誘導される可能性がありました。
- 問題となるのは、保存済みの顧客データがデータベースから一括流出したという事象ではなく、転送先の偽サイトへ利用者自身が入力した決済情報を詐取されるおそれです。
- SHIPS CYCLE MARKETは、この期間に自社店舗で不審な転送が発生したかを調査中です。
- 10月19日6時17分ごろ以降の不正プログラム追加の試みについては、同店への影響がないと開発元に確認しています。
- 店舗側の「お気に入り機能」は、開発元による安全対策に伴い一時利用できなくなっています。登録済みのお気に入り情報は保持されています。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月22日 |
| 対象店舗 | SHIPS CYCLE MARKET |
| 関連する外部サービス | Swym Wishlist Plus(開発元:Swym Corporation) |
| 主な問題の発生期間 | 2026年10月14日19:06~15日1:32ごろ(日本時間) |
| 想定される被害 | 偽の購入手続きページへ誘導され、入力されたカード情報を詐取される可能性 |
| 同店への影響 | 10月14日の事案は調査中/10月19日以降の事案は影響なしと確認 |
| 現在の対応 | 開発元への詳細確認、利用者へのカード利用状況の確認依頼、お気に入り機能の一時停止 |
外部アプリの設定改変で偽の購入ページへ誘導されるおそれ
Swym Corporationの10月16日付発表によると、10月14日10時6分から11時56分ごろ(UTC)に第三者が「Swym Wishlist Plus」のアプリ設定を不正に変更しました。その結果、同アプリを導入する一部のオンラインストアで悪意あるスクリプトが読み込まれる状態になりました。
影響を受けたページで利用者が購入手続きボタンをクリックすると、正規の購入画面に見せかけた外部サイトへ転送され、クレジットカード番号などを入力させられる可能性がありました。開発元は10月14日15時2分(UTC)から段階的に対策を展開し、16時32分(UTC)までに修正を適用したと説明しています。日本時間では最終的な対策完了が10月15日1時32分に当たります。
開発元は問題の設定変更を取り消し、不正なスクリプトを削除したほか、アクセス経路の保護、認証情報・APIシークレットの更新などを行いました。Swymは自社アプリで決済カード情報を収集・処理・保存しておらず、店舗アカウントやSwym内の保存データがアクセスされた証拠も確認していないとしています。一方、偽サイトへ実際に転送された利用者が情報を入力していれば、別経路で情報が詐取された可能性は残ります。
今回の公表は、外部アプリへの不正アクセスと設定改変・アプリ権限の悪用を説明したものです。Swym Wishlist Plusに特定のCVE番号が付いたソフトウェア脆弱性が確認されたという発表ではなく、原因を未修正のプログラム欠陥と断定することはできません。
10月19日にも不正プログラム追加の試み、開発元が全店舗で一時停止
SHIPS CYCLE MARKETの発表では、10月19日6時17分ごろ(日本時間)以降にも、Swym Wishlist Plusの権限を使って一部のオンラインストアへ不正なプログラムを追加しようとする活動が確認されました。ただし、この事象による同店への影響はないとしています。
Swymは10月20日付のFAQで、攻撃拡大を防ぐため、影響が判明した店舗に限らず全導入店舗に対しアプリのShopifyアクセスを予防的に停止したと説明しました。アプリ認証情報の失効・更新も行っています。10月22日付の開発元ステータスでは、システムの安定性を監視しながら、店舗ごとに段階的な機能復旧を進めていると案内されています。
SHIPS CYCLE MARKETでは10月22日の公表時点で、お気に入り機能を一時停止しており、再開時期は安全確認後に改めて告知する方針です。
対象期間にカード情報を入力した利用者は明細を継続確認
SHIPS CYCLE MARKETは、10月14日19時6分から15日1時32分ごろまでに購入手続きへ進み、表示されたページでクレジットカード番号を直接入力した可能性のある利用者に、カード利用明細を継続的に確認するよう呼びかけています。身に覚えのない請求があればカード会社に連絡するとともに、同店の問い合わせ窓口へ報告するよう案内しています。
この注意喚起は、対象期間中のすべての購入者について情報流出を確認したという意味ではありません。影響の有無は、正規ページからの不審な転送や、転送先でのカード情報入力があったかなどによって異なります。
ECサイト運営者が確認したい外部アプリの権限と改ざん痕跡
Swymは、影響が疑われる導入店舗に対し、Shopify管理画面のテーマ編集履歴に見覚えのない変更がないか調べる方法を案内しています。不正な転送に使われたドメインとして checkout-guard[.]top を挙げ、テーマファイル内の該当文字列や不審な変更を開発担当者と確認するよう求めています。これは監視・調査用の識別情報であり、アクセスを推奨するURLではありません。
ECサイト運営者は、自社が利用する外部アプリと付与した権限を洗い出し、購入導線に組み込まれるスクリプトやリダイレクト先、テーマの更新履歴、決済画面に関する利用者からの問い合わせを確認できます。原因調査時は、不審なファイルを直ちに削除する前にログや改ざんの痕跡を保全し、アプリ開発元の調査結果と照合することが有効です。
また、今回のSwymの説明では、店舗管理者のアカウントが直接悪用されたのではなくアプリ側のアクセス権限が使われました。したがって、店舗管理者のパスワード変更だけで問題が解消する構造ではありません。アプリ提供元が行うアクセス権の停止・認証情報のローテーションと、店舗側での影響調査を分けて進める必要があります。
同時期のPHP重大脆弱性とは別事案 更新と悪用試行への対応も必要
10月21日には、PHP本体の重大脆弱性「php2shell」(CVE-2026-109618、CVE-2026-109619)への修正版も公開されました。いずれもCVSS v4.0で9.2(Critical)とされ、条件によって認証なしで遠隔から任意のコードを実行されるおそれがあります。PHP開発元は、PHP 8.5.12/8.4.27/8.3.36/8.2.35への速やかな更新、または利用するOS・ホスティング事業者が提供する修正済みパッケージの適用を推奨しています。PHP 8.1以前の通常の公式セキュリティ更新は終了しています。
Cloudflareは10月21日、php2shellを狙う攻撃通信を観測し、攻撃者が防御策を回避しようとリクエストを変化させていたと報告しました。ニュージーランドのNCSCも10月22日、実際の悪用が報告されていることを把握していると警告しています。WAFによる緩和だけで完全な対策とせず、PHPの修正適用と外部公開サーバーの侵害調査を優先する状況です。詳しくは、PHPの重大脆弱性「php2shell」の修正版と国内サービスの対応状況で整理しています。
また、同時期の別事例として、株式会社バルテックは10月21日、海外からの不正アクセス試行が多数発生し、同社の一部メール送信サービスに障害が生じたと公表しています。アクセス制御と通信設定を調整したとしていますが、同社はこの障害がPHPの脆弱性に起因したとは発表していません。
これらは、Swym Wishlist Plusのセキュリティ事象とは発生原因も対象システムも異なります。PHP本体のように修正版の緊急適用が必要な事案と、外部アプリの権限悪用を受けて提供元の封じ込め・利用店舗の影響確認が必要な事案を区別して対応する必要があります。
出典
- 外部アプリ「Swym Wishlist Plus」におけるセキュリティ事象についてのお知らせとお詫び — SHIPS CYCLE MARKET(2026年10月22日)
- Security Incident Update — Swym Corporation(2026年10月16日)
- Wishlist Plus Security Incident FAQ — Swym Corporation(2026年10月20日)
- Swym Wishlist Plus Service Status — Swym Corporation
- PHP: News Archive – 2026/緊急セキュリティアドバイザリ — PHP開発チーム(2026年10月21日)
- Cloudflare deploys protections against php2shell vulnerability — Cloudflare(2026年10月21日)
- UPDATED: CVE-2026-109618 and CVE-2026-109619 affecting PHP — NCSC New Zealand(2026年10月22日)
関連記事
 フジッコ、キャンペーン応募者の個人情報約1万5,500件が漏えいした可能性 委託先サーバーに不正アクセス
 クレジットカードが不正利用される原因を解説
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

