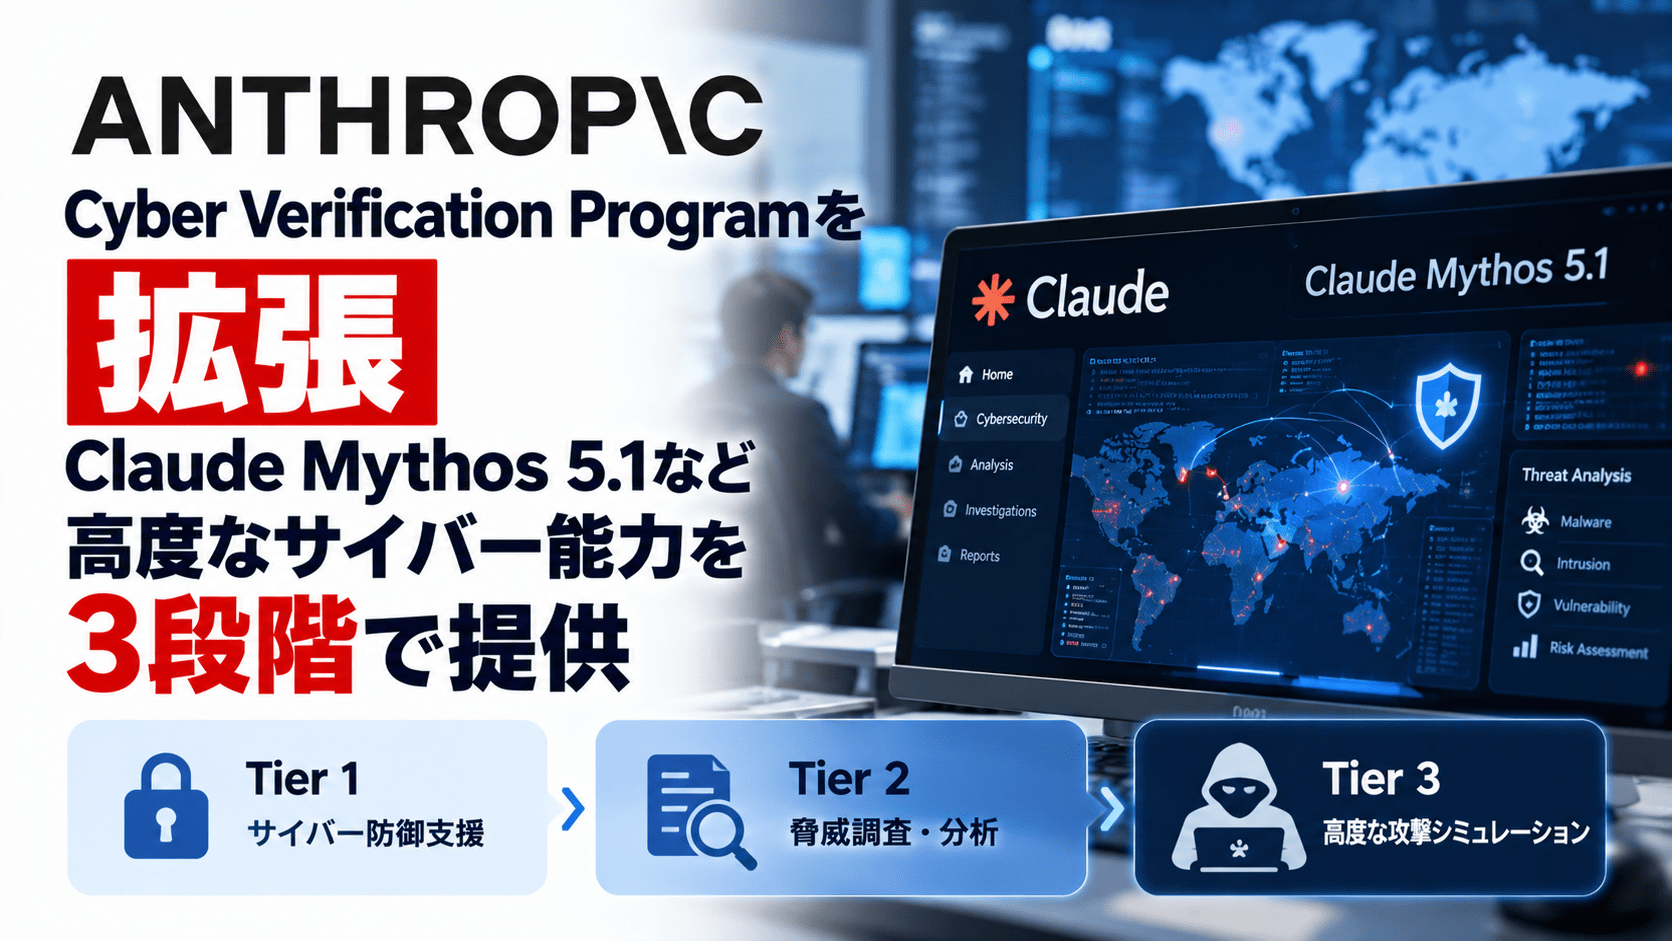
Anthropicは2026年10月6日、サイバーセキュリティ専門家向けの「Cyber Verification Program(CVP)」を拡張し、新たに3段階のアクセス制度を導入すると発表しました。
新しいCVPでは、利用目的や対象システムのリスクに応じて「Defense Access」「Red Team Access」「Specialized Access」の3階層を設定します。各階層ではClaude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1など、Anthropicの高性能モデルを利用でき、一般提供モデルよりサイバーセキュリティ用途に対するブロックを緩和します。
これまで重要ソフトウェアを防御する組織へClaude Mythosを提供してきた「Project Glasswing」と、検証済みセキュリティチームへサイバー制限を緩和したClaudeを提供する従来のCVPを統合し、対象を広げる形です。
Anthropicによると、Project Glasswingの参加組織は2026年4月から7月までに少なくとも12万9,000件の検証済み脆弱性を発見しました。同社自身によるOSSスキャンでも4月から10月に5,500件を追加で確認し、このうち合計3万3,000件超がCriticalまたはHighと評価されています。
Anthropic Cyber Verification Program拡張のサマリー
- Anthropicが2026年10月6日にCyber Verification Programの拡張を発表
- 従来のCVPとProject Glasswingを統合
- 新たにDefense Access、Red Team Access、Specialized Accessの3階層を導入
- Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1などを対象
- Defense AccessはSOC、インシデント対応、マルウェア解析、脆弱性検証などの防御用途向け
- Red Team Accessでは認可済みシステムへのペネトレーションテストやレッドチーム活動を追加
- Specialized Accessは電力網、通信、銀行間送金、航空運航システムなど高リスクシステムの認可済みテスト向け
- Red Team Accessでもランサムウェア展開や物理システムへの破壊などはリアルタイムでブロック
- Project Glasswingの既存参加組織はSpecialized Accessへ移行
- CVP参加組織には原則としてデータ保持が求められる
- Enterprise Frontier Safeguards(EFS)提供後は、条件を満たす組織が自社管理クラウドへデータを保存できる予定
- Project Glasswingでは少なくとも12万9,000件の検証済み脆弱性を発見したとAnthropicが報告
| アクセス階層 | 主な用途 | 想定対象 |
|---|---|---|
| Defense Access | SOC、インシデント対応、マルウェア解析、脆弱性分析・検証 | 企業、大学、政府、非営利団体、重要インフラ、小規模セキュリティ企業、OSSメンテナー、実績ある個人研究者 |
| Red Team Access | Defense用途+認可済みペネトレーションテスト、レッドチーム | 企業内レッドチーム、政府レッドチーム、セキュリティ・ペネトレーションテスト企業 |
| Specialized Access | 人命や市場へ影響し得る高リスクシステムの認可済みテスト | 厳格な審査を通過した限定的な組織 |
Project Glasswingと従来CVPを統合
Anthropicは2026年4月、高度なサイバー能力を持つClaude Mythos Previewを防御側へ先行提供する「Project Glasswing」を開始しました。
Project GlasswingにはAWS、Apple、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networksなどが参加し、日本からも日立製作所やトレンドマイクロなどが参画しています。
一方、従来のCyber Verification Programでは、審査済みのセキュリティチームに対し、Claude OpusやSonnetのサイバーセキュリティ関連の制限を一部緩和して提供していました。
今回Anthropicは、この2つを新しいCVPへ統合します。
Project Glasswingの既存参加組織はSpecialized Accessへ移行し、現在利用しているモデルについて再審査は必要ありません。
Project Glasswingのこれまでの成果については、セキュリティ対策LabでもAnthropic「Project Glasswing」初回報告で取り上げています。
Defense Access―SOCやインシデント対応、マルウェア解析まで許可
最も広い対象を想定しているのがDefense Accessです。
Anthropicは対象業務として、
- Security Operations Center(SOC)
- インシデント対応
- マルウェアのリバースエンジニアリング
- 脆弱性の分析
- 脆弱性の検証
などを挙げています。
対象となり得る組織には、企業のセキュリティチームだけでなく、非営利団体、大学、政府機関、地域病院や自治体の公共インフラなども含まれます。
小規模なセキュリティ企業、OSSメンテナー、脆弱性報告実績を持つ個人研究者も申請できます。
Anthropicは、多くの防御目的の組織がこの階層へ適格になると想定しており、申請には数日程度で回答することを目標としています。
Red Team Access―認可済みの侵入テストまで許容
Red Team Accessでは、Defense Accessで認められる防御業務に加え、許可を得たシステムに対するペネトレーションテストやレッドチーム活動が可能になります。
想定される利用者は、
- 企業内レッドチーム
- 政府機関のレッドチーム
- セキュリティ企業
- ペネトレーションテスト企業
です。
ただし、利用できるのは明示的な許可を得た対象に限定されます。
また、Red Team Accessでも全てのサイバー制限が解除されるわけではありません。
Anthropicは、
- ランサムウェアの展開
- 物理システムへの損害
- 高リスクな安全システムへのペネトレーションテスト
- 大規模な社会的混乱につながる操作
などについて、リアルタイムのブロックを維持するとしています。
Red Team Accessは現時点で組織のみが対象で、個人研究者は申請できません。審査には数週間を見込んでおり、その間、条件を満たす組織はDefense Accessへ登録されます。
Specialized Access―電力網や銀行間送金など高リスクシステムも対象
最も制限が少ないのがSpecialized Accessです。
対象は、人命や市場へ重大な影響を及ぼす可能性があるシステムについて、正式なテスト権限を持つ限定的な組織です。
Anthropicは例として、
- 航空機運航システム
- 電力網
- 通信ネットワーク
- 銀行間送金インフラ
- 政府行政ネットワーク
を挙げています。
この階層では、組織ごとに詳細な審査を行い、現在は米国政府とも連携して確認しています。
Project Glasswingの既存参加組織は、このSpecialized Accessへ移行します。
高度なAIモデルを重要インフラのセキュリティ検証へ利用する仕組みが、実験的なパートナー制度から正式なアクセス制度へ移った形です。
Claude Opus 5.5、Sonnet 5.5、Mythos 5.1を利用可能
新しいCVPの各階層では、Anthropicの高性能モデルを利用できます。
発表時点で対象となるのは、
- Claude Opus 5.5
- Claude Sonnet 5.5
- Claude Mythos 5.1
- 今後追加される新モデル
です。
Anthropicは一般向けのClaudeについて、サイバーセキュリティ用途が攻撃と防御の両方へ利用できる「デュアルユース」であることから、危険な操作を抑える保守的なセーフガードを設定しています。
一方、防御側から見ると、過度なブロックによって、
- マルウェア解析
- 脆弱性検証
- 攻撃経路の再現
- ペネトレーションテスト
など正当なセキュリティ業務まで途中で拒否される場合があります。
CVPは利用者と用途を審査することで、その制限を段階的に緩和する仕組みです。
Anthropicは2026年8月にも、Claude Mythos 5の防御利用やCVP拡張を発表していました。今回の3階層化は、その制度をより広いセキュリティ組織へ展開するものです。
Defense Accessでは50試行中46回を途中でブロック
Anthropicは、新しい階層ごとのセーフガードがどの程度機能するかを「CyScenarioBench」で検証しています。
CyScenarioBenchは、現実的な制約のある環境で複数段階のサイバー操作を計画・実行できるか評価するベンチマークです。
Claude Opus 5.5を各階層のセーフガード設定で評価し、10種類の課題をそれぞれ5回、合計50回実行しました。
結果は次のとおりです。
| 条件 | 結果 |
|---|---|
| CVPなし | 50件すべて最初のプロンプトでブロック |
| Defense Access | 50試行中46回を途中でブロック、4回成功 |
| Red Team Access | ブロックなし、50試行中34回成功 |
| セーフガードなし | 成功率67.6% |
Red Team Accessでは34/50、68%の成功率となり、セーフガードを外した場合の67.6%とほぼ同水準でした。
つまりAnthropicは、利用者を事前審査したRed Team Accessではモデル本来のサイバー能力をほぼそのまま利用できる一方、Defense Accessでは攻撃性の高い操作を途中で止める構造を採用しています。
Project Glasswingで12万9,000件以上の検証済み脆弱性を発見
今回の発表では、Project Glasswingの運用成果も更新されました。
Anthropicによると、Project Glasswing参加組織は2026年4月から7月までに、少なくとも12万9,000件の「verified software vulnerabilities(検証済みソフトウェア脆弱性)」を発見しました。
さらにAnthropic自身のOSSスキャンでは、4月から10月までに5,500件の検証済み脆弱性を確認しています。
このうち3万3,000件超がCriticalまたはHighと評価されています。
ただし、この数字は「12万9,000件すべてが新規CVEとして登録された」という意味ではありません。
また、修正完了件数とも一致しません。
Anthropicは、33件のパートナー報告など限られたデータを基にした下限値であり、50%未満のパートナーしか修正件数を開示していないため、実際の成果は少なくとも5倍に達する可能性があると推定しています。
この「5倍」はAnthropicによる推計であり、独立機関が確認した実測値ではありません。
AIによる脆弱性発見が「研究」から企業運用へ
Project Glasswing開始当初、Claude Mythosのサイバー能力は、限られた大手テクノロジー企業や重要インフラ組織へ提供されていました。
今回のCVP拡張では、
- 一般企業のSOC
- CSIRT
- インシデント対応チーム
- セキュリティベンダー
- ペネトレーションテスト企業
- OSSメンテナー
- 個人研究者
まで対象が広がります。
これはAIによる脆弱性探索や攻撃経路検証が、フロンティアAI企業と一部の大企業による研究段階から、企業のセキュリティ運用へ入る段階に移っていることを示します。
一方で、高性能モデルが持つ能力は防御と攻撃を明確に分離できません。
同じ機能が、
- 自社システムの脆弱性を発見する
- マルウェアを解析する
- 攻撃経路を検証する
用途にも、
- 他者のシステムへ侵入する
- 攻撃コードを作成する
- ランサムウェアを展開する
用途にも転用できます。
Anthropicは利用目的と組織の信頼性を事前審査し、アクセス階層とリアルタイム監視を組み合わせることで、この問題に対応しようとしています。
CVPではデータ保持が原則、機密情報を扱う企業は確認が必要
CVP参加組織には、Anthropicがサイバー悪用を監視できるよう、原則としてデータ保持が求められます。
これは企業のセキュリティチームにとって確認が必要な条件です。
SOC、CSIRT、インシデント対応、マルウェア解析では、
- 未公開の脆弱性
- インシデントログ
- マルウェア検体
- IPアドレス
- ホスト名
- 内部ネットワーク構成
- 顧客環境の情報
など、外部へ保存しにくい情報を扱う場合があります。
Anthropicは「Enterprise Frontier Safeguards(EFS)」を2026年秋後半に提供予定で、対象組織はゼロデータ保持のプライバシー性を維持しながら、セキュリティ監視を行える構成を選択できるようになるとしています。
EFSでは、対象組織が管理するクラウドインフラへデータを保存できる予定です。
それまでは、Claude Fable 5.1またはClaude Mythos 5.1についてゼロデータ保持が認められている一部組織について、CVPでもゼロデータ保持を利用できるとしています。
日本企業がCVPを検討する場合も、モデル性能だけでなく、
- データ保持条件
- 保存場所
- ログ監視
- インシデント情報の取扱い
- 顧客との契約
- 越境データ移転
などを事前に確認する必要があります。
Claude Platform、Vertex AI、Microsoft Foundryで提供
CVPは、
- Claude Platform
- Google Cloud Vertex AI
- Microsoft Foundry
で利用できます。
Amazon Bedrockでは、Enterprise Frontier Safeguardsの利用条件を満たす顧客に限定してCVPを提供するとしています。
すでにGoogle CloudやMicrosoftのクラウド上でセキュリティ分析環境を構築している企業では、既存のクラウドガバナンスやIAMと組み合わせて運用できる可能性があります。
ただし、CVPの参加自体にはAnthropicによる申請・審査が必要です。
既存CVP利用者については、以前のモデル設定を維持した上で、新しいClaude Opus 5.5、Sonnet 5.5、Mythos 5.1へのアクセス可否が自動的に再評価されます。
日本企業では「AIへ何を許可するか」の管理が必要
CVPの拡張によって、AIをサイバー防御へ利用できる企業は増えます。
一方、従来の生成AI利用規程だけでは管理しきれない領域も増えます。
例えばRed Team Accessを利用する場合、モデルに対して、
- どのシステムを対象にしてよいか
- どのテスト時間帯に実行してよいか
- 本番環境を対象にできるか
- データ取得をどこまで許可するか
- 外部顧客環境で利用できるか
といった認可境界を人間側で定義する必要があります。
AIが高性能になるほど、「AIに何を質問してよいか」という利用規程だけではなく、
「AIへどの権限とネットワーク到達性を渡してよいか」
という実行権限の管理が必要になります。
Anthropic自身も、2026年のサイバー能力評価中にClaudeが実在する外部システムへアクセスした事案を公表しています。
Claudeが評価中に実システムへ不正アクセスした事例では、隔離環境だと想定したAIへ実ネットワークへのアクセスを与えてしまった設定ミスが問題となりました。
CVPのように攻撃能力の制限を意図的に緩和する環境では、モデル側のセーフガードだけでなく、
- ネットワーク分離
- 対象資産の許可リスト
- 認証情報の最小権限化
- 実行ログ
- 人間による承認
- 緊急停止手段
を組み合わせる必要があります。
Anthropicは「攻撃者より防御側を先行させる」戦略を拡大
AnthropicはProject Glasswing開始時から、高度なサイバー能力を持つAIを全面的に一般公開するのではなく、まず防御側へ提供する「defender advantage」の考え方を示してきました。
今回のCVP拡張は、その対象を少数の大手企業から幅広いセキュリティ組織へ広げるものです。
一方、オープンウェイトAIでも高度なサイバー能力が急速に向上しています。
2026年9月には、中国Z.aiのGLM-5.3について、Anthropicと米NISTが高度な脆弱性悪用能力を確認しています。
高度なサイバーAIへのアクセスが一部組織だけに限定できる期間は短くなっています。
そのためAnthropicは、危険な能力を単純に閉じ込めるだけではなく、
「検証済みの防御組織へ先に能力を渡し、攻撃側より早く脆弱性を発見・修正する」
方向へ制度を拡張しています。
今回の12万9,000件超という検証済み脆弱性の発見数は、その戦略を本格的な運用へ広げる根拠として示された数字です。
出典
- Expanding the Cyber Verification Program – Anthropic
- Project Glasswing: Securing critical software for the AI era – Anthropic
- Introducing Claude Fable 5.1 and Claude Mythos 5.1 – Anthropic
- More details on Fable 5’s cyber safeguards and our jailbreak framework – Anthropic
- Improving our alignment and security practices – Anthropic
関連記事
 ランサムウェア グループが日産へ不正アクセスを主張も機微な情報や個人情報漏洩は見当たらず
 中国で富士電機 社員 2名 拘束→逮捕か-密輸罪の拡大解釈と2026年7月施行 民族団結進歩促進法が生む新リスク
 AIガバナンスの測定指標とは?測定のポイントと落とし穴を解説
 ソディック、サーバー不正アクセスの調査結果を公表 ネットワーク機器の脆弱性を悪用
 東海大学、業務委託先サーバへの不正アクセスとランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 Google、Chromeの安定版で3件の脆弱性を緊急修正(CVE-2026-3061、CVE-2026-3062、CVE-2026-3063)
 いえらぶCLOUDへの不正アクセスによるサイバー攻撃 被害 企業や概要まとめ【2026年5月29日時点】
 ロシア系脅威アクターがAIエージェント(Claude Opus 4.5)でEDR 回避 マルウェアを自動開発
 エン株式会社「ミドルの転職」にリスト型攻撃-2,503件の不正ログイン、キャリアデザインセンター「女の転職type」と被害開始日が完全一致、転職サービスへのサイバー攻撃が集中

