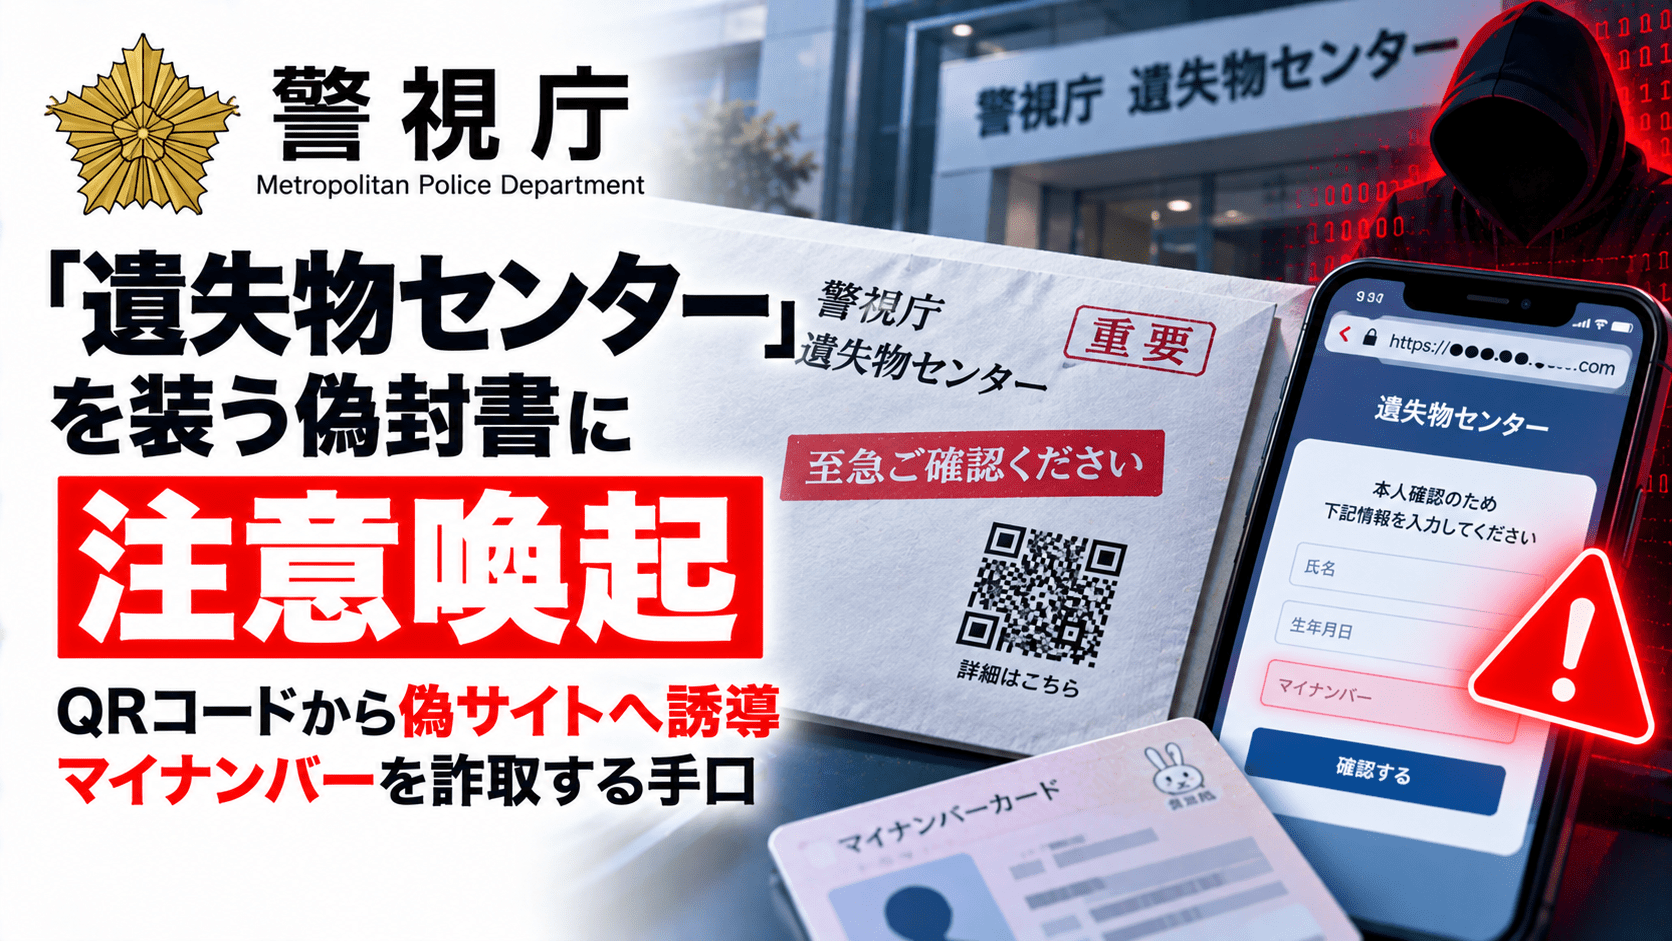
警視庁の匿名・流動型犯罪グループ対策本部は2026年10月8日、警視庁遺失物センターをかたった封書が届く詐欺に注意を呼びかけました。郵送された案内からQRコードを読み取らせ、偽サイトへ誘導してマイナンバーなどの個人情報を入力させる手口です。
同本部は、警視庁遺失物センターが送付する封書には切手が貼られていること、問い合わせ先に携帯電話番号を記載しないことを示し、不審な封書が届いたら最寄りの警察署へ相談するよう呼びかけています。
相次ぐ企業の情報漏えいにより、氏名・住所・電話番号などが詐欺に利用されるリスクも指摘されています。ただし、今回の偽封書に特定企業から漏えいした情報が使われたと確認されたわけではありません。
警視庁の偽封書注意喚起:要点
- 注意喚起:2026年10月8日、警視庁匿名・流動型犯罪グループ対策本部が公式Xアカウントで発信
- 詐称先:「警視庁遺失物センター」
- 入口:郵送される封書
- 誘導方法:封書に記載されたQRコードをスマートフォンなどで読み取らせる
- 偽サイトの目的:マイナンバーなどの個人情報を入力させて取得すること
- 見分ける手掛かり:警視庁の説明では、同センターからの封書には切手が貼られ、問い合わせ先に携帯電話番号は記載されない
- 推奨対応:QRコードから手続きせず、最寄りの警察署などに別の経路で確認する
- この手口による被害者数や、情報の入手経路などは今回の投稿では示されていない
| 項目 | 内容 |
|---|---|
| 注意喚起の発信元 | 警視庁匿名・流動型犯罪グループ対策本部 |
| 発信日 | 2026年10月8日 |
| 詐称対象 | 警視庁遺失物センター |
| 媒体 | 封書・QRコード・偽Webサイト |
| 詐取対象 | マイナンバーなどの個人情報 |
| 相談先 | 最寄りの警察署、警察相談専用電話「#9110」 |
「切手」「携帯番号」「QRコード」―偽封書を見分ける際の注意点
警視庁が今回挙げた特徴は、遺失物センターを名乗る郵便物の真偽を確認するための手掛かりです。
まず、切手が貼られていないのに警視庁遺失物センターからの通知だと主張する封書には警戒が必要です。次に、問い合わせ先として携帯電話番号が記載されていれば、警視庁が今回示した正規の運用と異なります。
もっとも、切手があることや固定電話番号が記載されていることだけで正規の郵便物と判断することはできません。詐欺側が外観を模倣することも考えられるためです。また、QRコード自体は一般的な案内にも使われるものであり、QRコードがある封書をすべて詐欺と断定するのも適切ではありません。
確認の際には、封書のQRコードや記載電話番号を使わず、自分で調べた警視庁の公式サイトから連絡先を確認します。警視庁が公開する遺失物センターの案内には、所在地(東京都文京区後楽1丁目9番11号)と電話番号(0570-550-142)が掲載されています。
偽サイトで狙われる「マイナンバー」―郵送型のフィッシング
この手口は、メールやSMSではなく郵便物を入口とするフィッシングです。受信トレイで見慣れた不審なURLの代わりに、行政機関の名称を印刷した封書とQRコードを利用する点が特徴です。
警察庁のフィッシング対策ページでは、偽サイトに入力させる情報として氏名・住所・電話番号・生年月日、ID・パスワード、運転免許証やマイナンバーカードの画像などを挙げています。今回の投稿で警視庁が注意したのは「マイナンバー等の個人情報」の入力誘導であり、暗証番号やカード画像まで実際に取得されたと公表されたものではありません。
マイナンバーの12桁の数字と、マイナンバーカードの実物、電子証明書、暗証番号は異なるものです。番号を入力しただけで直ちにカードの電子証明書を使った認証が突破されるわけではありませんが、氏名・住所などほかの情報と組み合わされるリスクを軽視できません。
相次ぐ情報漏えいと二次被害への警戒―警察庁長官も10月8日に言及
情報漏えいと詐欺の関係について、警察庁長官は10月8日の記者会見で、企業や団体を狙うサイバー攻撃と情報流出が続発していると説明しました。一方、各事案の背景や相互の関連性については明らかになっていないと述べています。
長官は利用者向けに、流出した個人情報を悪用した詐欺電話や、漏えい元の企業を装う偽メールを想定した注意喚起を実施。メール内リンクからアクセスせず、事前に登録した公式サイトを利用することなどを勧めました。運転免許証画像の流出を踏まえ、金融機関など事業者による本人確認の徹底も求めています。
実際、タイムズモビリティは9月28日の第2報で、タイムズカーの約660万アカウント分の情報が第三者に取得されたことを確認し、29日の第3報では約160万アカウントについて運転免許証画像などの本人確認書類の漏えいを公表しました。同社も自社を装うメール・SMS・電話への注意を呼びかけています。
こうした情報漏えいが続くなか、氏名や住所などの個人情報が詐欺の案内に転用される可能性はあります。ただし、今回の警視庁遺失物センターをかたる封書がタイムズカーなどの流出データに基づいて送付されたという事実は確認されていません。報道やSNSで言及された情報漏えい事案を、偽封書の発生原因として結び付けないよう注意が必要です。
また、SNS上の話題の要約に見られる「岩手銀行約11万人分の漏えい」という表現は正確性に注意が必要です。岩手銀行が10月6日に掲載したのは、包括的業務提携先である大和証券の外部委託先への不正アクセスに関する案内です。約11万人という数字は大和証券側の漏えい可能性に関するものであり、岩手銀行自身の顧客11万人分が漏えいしたと断定する根拠にはなりません。
同様の二次被害については、セキュリティ対策Labの個人情報漏えい後の「おわび」フィッシング詐欺に関する解説やタイムズカー不正アクセスの経緯をまとめた記事でも整理しています。
偽封書が届いた場合・QRコードを読み取った場合の対応
封書が届いた段階では、まず記載されたQRコードを読み取らず、電話番号にも連絡しないでください。封書や封筒を捨てずに保管し、最寄りの警察署または警視庁公式サイトで確認した窓口に相談します。緊急性のない相談には警察相談専用電話「#9110」を利用できます。
QRコードを読み取って偽サイトを表示した場合も、情報を入力せずにページを閉じ、必要に応じてセキュリティ対策を確認します。実際に情報を入力した場合は、入力した情報の種類を記録し、警察へ相談してください。ID・パスワードを入力した場合は、偽サイトではなく正規サービスから変更し、同じ認証情報を使っている別のサービスも確認します。
マイナンバーだけを入力したのか、氏名・住所・本人確認書類画像・暗証番号なども入力したのかによって対処は変わります。マイナンバーカードや電子証明書に関する不正利用が疑われる場合は、自治体やマイナンバー総合フリーダイヤルなどの公式窓口へ相談してください。
個人情報の種類ごとに取るべき対策は、セキュリティ対策Labの個人情報漏えい後のリスクと対処法の解説で整理しています。
企業・情報システム部門が見直すべき点
社員や顧客向けの注意喚起をメール・SMSのフィッシングに限定せず、郵便物やQRコード経由の誘導も対象に含める必要があります。特に総務部門、受付、郵便物の仕分け担当者が、官公庁や取引先を装う封書を受け取った際の報告先を確認しておくと、偽サイトへのアクセスを未然に止めやすくなります。
組織で不審な郵便物の報告を受けた場合は、封書・封筒・QRコードの画像を保存し、実際のアクセスや入力の有無を確認したうえで、必要に応じてドメインの遮断や本人への連絡を行います。個人情報漏えい後に顧客へ正式な案内を郵送する事業者は、事前に公式サイトで通知方法と正規窓口を案内し、偽通知との区別を支援できます。
出典
- 「警視庁遺失物センター」をかたる封書に注意 – 警視庁匿名・流動型犯罪グループ対策本部 公式X(2026年10月8日)
- 警察相談ダイヤル #9110 – 警視庁
- 「拾われた方」の送付手続き・警視庁遺失物センターの所在地と連絡先 – 警視庁
- フィッシング対策 – 警察庁
- 国家公安委員会委員長(代理)記者会見要旨、2026年10月8日 – 国家公安委員会・警察庁
- タイムズカーWebシステムへの不正アクセスに関する調査結果(第2報) – タイムズモビリティ
- タイムズカーWebシステムへの不正アクセスに関する調査結果(第3報) – タイムズモビリティ
- 2026年10月6日の「大和証券の外部委託先への不正アクセス」案内 – 岩手銀行のお知らせ一覧
関連記事
 豪州、AUKUSの活動報告を中国情報機関関係者に提供した実業家へ禁錮3年6月 「無謀な外国干渉」で初の量刑
 警視庁本所署の巡査部長を逮捕、他県警の捜査情報を賭博店側へ漏洩か-半年で3件目の情報漏洩事件
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も

