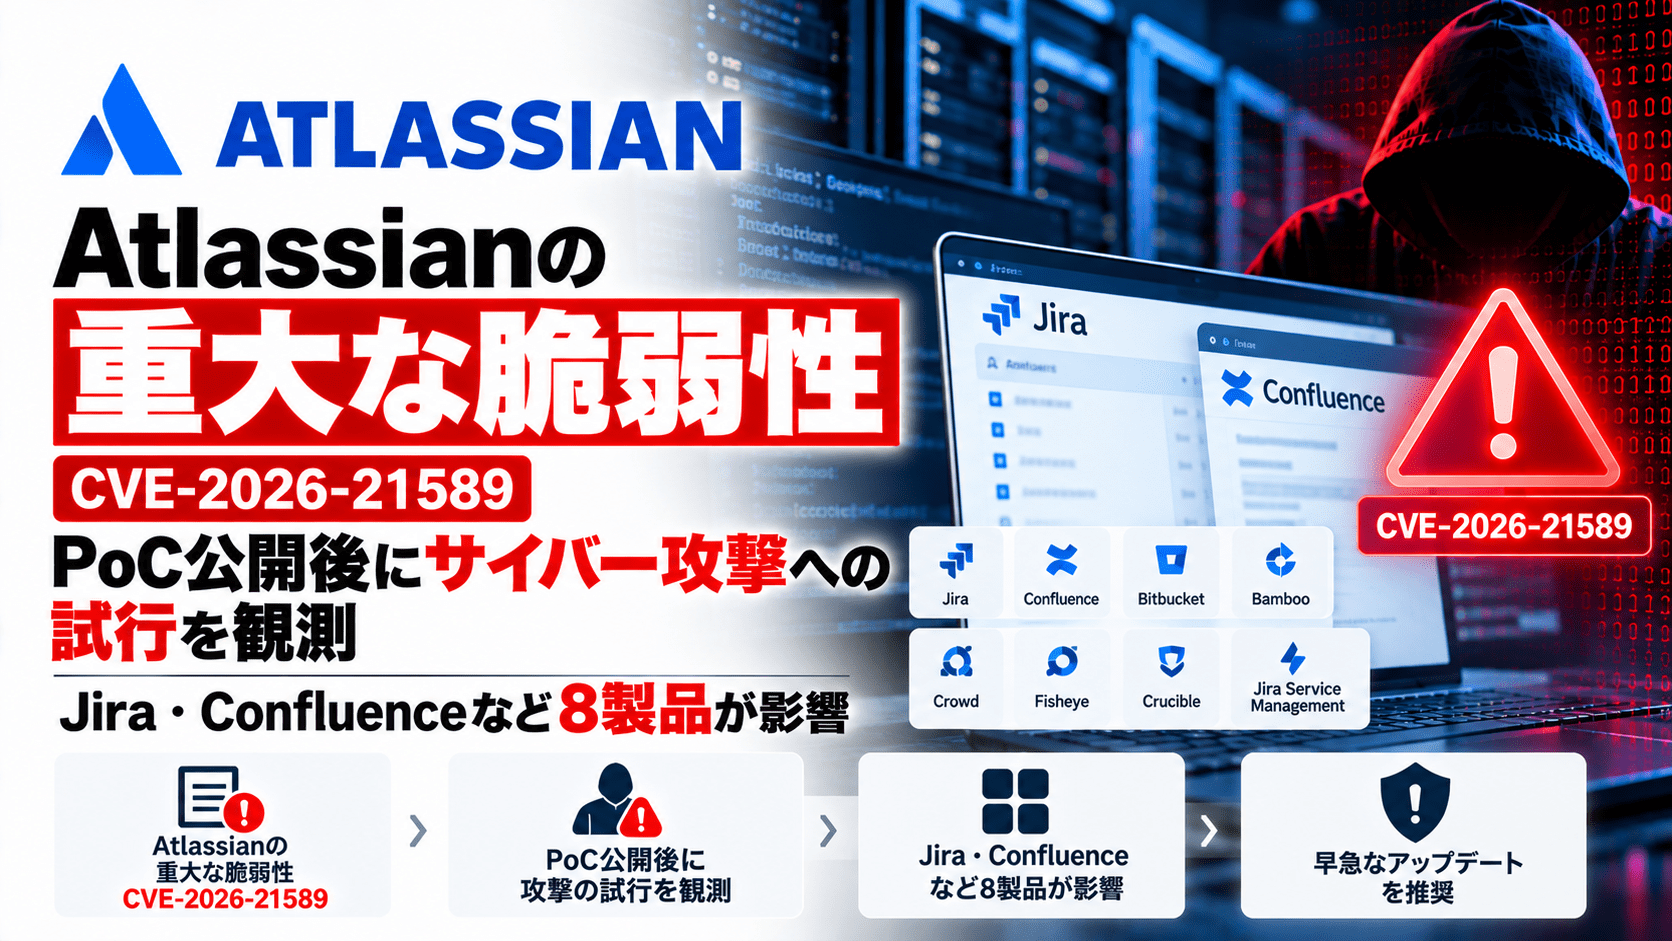
AtlassianのJira、Confluence、Bitbucketなどに影響する重大な脆弱性「CVE-2026-21589」について、技術検証とPoCが公開された後、インターネット上で悪用を試みるスキャンが観測されています。
セキュリティ企業watchTowrは2026年10月6日、CVE-2026-21589の技術分析とPoCを公開しました。その後、脅威インテリジェンス企業Previdianはハニーポットで同脆弱性を狙う攻撃試行を確認。SANS Internet Storm Center(ISC)も10月7日、watchTowrが公開した攻撃パターンと一致するリクエストを複数の送信元から観測しています。
CVE-2026-21589そのものの影響製品、修正版、CVSSなどは、セキュリティ対策LabのAtlassian「CVE-2026-21589」脆弱性解説で整理しています。
今回の続報で確認されたのは、脆弱性の公開段階から、実際にインターネット上で探索・悪用が試みられる段階へ移ったことです。
CVE-2026-21589の攻撃試行に関するサマリー
- Atlassianは2026年10月5日、CVE-2026-21589を公表し修正版を公開
- CVSS v4.0は9.3(Critical)
- Jira、Confluence、Bitbucketなど8製品が影響
- 認証なしでWebアプリケーション配下の特定ファイルへアクセスできる可能性
- watchTowrが10月6日に技術分析とPoCを公開
- Previdianは独自センサー・ハニーポットでCVE-2026-21589を狙う攻撃試行を確認
- Previdianの公開情報では複数センサー・複数攻撃元からの試行を観測
- SANS ISCも10月7日、watchTowrが公開した攻撃パターンと一致するスキャンを確認
- SANS ISCはJira、Bitbucket、Confluenceを対象とするリクエストを観測
- 公開情報で確認されているのは攻撃試行・スキャンであり、一般のAtlassian利用企業で侵害成功が確認されたという意味ではない
- 10月8日時点でCISA KEVへの掲載は確認されていない
- パッチ適用だけでなく、更新前のアクセスログや関連認証情報の確認が必要
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-21589 |
| Atlassian公表 | 2026年10月5日 |
| PoC公開 | 2026年10月6日 |
| 攻撃観測 | Previdian、SANS ISC |
| 対象 | Jira、Confluence、BitbucketなどAtlassian Data Center製品 |
| 認証 | 不要 |
| CVSS | 9.3(CVSS v4.0) |
| CISA KEV | 10月8日時点で未掲載 |
| 対応 | 修正版適用、外部公開確認、アクセスログ調査、必要に応じ認証情報ローテーション |
watchTowrがPoCを公開、任意ファイル読み取りを実証
watchTowrは10月6日、Atlassianが前日に公表したCVE-2026-21589について、修正前後の製品を比較して技術的な原因を分析しました。
CVE-2026-21589は、Webアプリケーションのルートディレクトリ内にある特定ファイルを、認証なしで読み取られる可能性がある脆弱性です。
watchTowrはJira、Confluence、Bitbucketなどを使った検証で、Webアプリケーション内のファイルへアクセスできることを実証しています。
攻撃者は読み取り対象となるファイルの正確なパスを事前に把握する必要がありますが、製品の標準的な構成や公開ドキュメントなどからファイル位置を推測できる場合があります。
PoCそのものや悪用可能なリクエストは本記事では掲載しません。
PoC公開後、Previdianが攻撃試行を観測
Previdianは、自社のセンサーとプライベートハニーポットを使い、CVE-2026-21589を狙う攻撃試行を確認しています。
同社の公開情報では、複数のセンサーと複数の攻撃元から、CVE-2026-21589に関連する試行を観測したとしています。
PrevidianはCVE-2026-21589を「Active exploitation observed」として扱っており、公開PoCやスキャナーテンプレートの登場後、インターネットへ公開されたAtlassian製品を探す活動が始まっていると判断できます。
ただし、ハニーポットへのリクエスト観測は、実在企業の環境で侵害が成功したことを示すものではありません。
「悪用試行が始まったこと」と「顧客環境の侵害が確認されたこと」は分けて扱う必要があります。
SANS ISCもJira・Bitbucket・Confluenceへのスキャンを確認
SANS Internet Storm Centerも10月7日、CVE-2026-21589を狙うスキャンをハニーポットで観測したと公表しました。
SANS ISCによると、観測されたリクエストはwatchTowrが公開した技術検証と一致しており、
- Jira
- Bitbucket
- Confluence
を対象としたパターンが確認されています。
SANS ISCは複数の送信元からスキャンを確認しており、公開PoCが実際の探索活動へ利用され始めたことが分かります。
CVEの公表から数日以内にスキャンが始まっているため、インターネットへ公開されたAtlassian製品では「定例パッチのタイミングまで待つ」という判断は取りにくい状況です。
Crowd連携環境では認証情報の取得につながる可能性
watchTowrの検証では、CVE-2026-21589によって読み取れるファイルの内容次第で、単なる設定情報の閲覧にとどまらない可能性も示されています。
特にAtlassian Crowdと連携する一部構成では、アプリケーション名やCrowdとの連携に使用する認証情報がWebアプリケーション配下の設定ファイルに保存される場合があります。
watchTowrは検証環境で、この情報を起点にCrowdを経由してユーザーや権限を操作し、最終的にJiraの管理者権限へ到達するシナリオを実証しました。
ただし、すべてのAtlassian環境で同じ攻撃チェーンが成立するわけではありません。
Crowdへのネットワーク到達性、アクセス制御、連携設定、権限構成などによって影響は異なります。
パッチ適用済みでも「更新前に攻撃されたか」を確認
今回の事案では、修正版が公開された後にPoCが登場し、短期間で攻撃試行が観測されています。
そのため、修正版へ更新した企業でも、
「現在は安全なバージョンだから対応完了」
とせず、更新前の時間帯に不審なアクセスがなかったかを確認する必要があります。
Atlassian自身も、個々の顧客環境が侵害されているかを判断できないため、アクセスログの調査を推奨しています。
確認対象には、
- Jira、Confluence、Bitbucketなどのアクセスログ
- 不審なパストラバーサル形式のリクエスト
- 通常アクセスされない設定ファイルへのアクセス
- Crowdなど連携システムの認証ログ
- 不審なユーザー作成
- 管理者権限の変更
などがあります。
設定ファイルが読まれた可能性があれば認証情報をローテーション
CVE-2026-21589はファイル読み取り型の脆弱性であるため、侵害調査では「どのファイルが閲覧された可能性があるか」がポイントになります。
設定ファイルに、
- Crowd連携用パスワード
- データベース接続情報
- APIトークン
- 外部サービスの認証情報
- 秘密鍵・証明書関連情報
などが含まれていた場合、パッチ適用だけではリスクが残る可能性があります。
アクセスログから機密設定ファイルへのアクセスが疑われる場合は、該当する認証情報やトークンの再発行・変更を検討します。
脆弱性を塞いでも、すでに取得された認証情報はそのまま利用される可能性があるためです。
CISA KEV未掲載でも対応優先度は高い
2026年10月8日時点で、CVE-2026-21589は米CISAのKnown Exploited Vulnerabilities(KEV)Catalogへの掲載は確認されていません。
一方で、
- CVSS 9.3
- 認証不要
- PoC公開済み
- ハニーポットで攻撃試行を観測
- SANS ISCでも独立してスキャンを確認
- JiraやConfluenceなど企業で広く利用される製品が対象
という状況です。
CISA KEVへの追加を待って対応するのではなく、自社環境の外部公開状態や利用製品を確認して優先順位を判断する必要があります。
CVSS、実悪用状況、外部公開状態、資産重要度を組み合わせた対応方法は、脆弱性管理の進め方で整理しています。
情報システム部門が今確認したい項目
CVE-2026-21589のPoCと攻撃試行が確認されたことを受け、Atlassian製品を利用する企業では次の項目を確認できます。
- Jira Software Data Centerを利用しているか
- Jira Service Management Data Centerを利用しているか
- Confluence Data Centerを利用しているか
- Bitbucket Data Centerを利用しているか
- Bamboo、Crowd、Crucible、Fisheyeを利用しているか
- 修正版以上へアップデート済みか
- 対象製品をインターネットへ公開していないか
- 更新前のアクセスログを保存しているか
- PoC公開後の不審なスキャンを受けていないか
- Webアプリケーション配下の設定ファイルへアクセスされた形跡がないか
- Crowdなど認証基盤と連携しているか
- APIキー、パスワード、トークンの変更が必要か
- 不審なユーザー・管理者アカウントが追加されていないか
既存記事では脆弱性そのものの影響と修正版を整理しています。今回の続報では、PoC公開後に攻撃試行が始まったため、「更新」だけでなく「更新前に侵害されていないか」を確認する段階へ移っています。
出典
- CVE-2026-21589 – Arbitrary File Access Vulnerability impacts Multiple Products – Atlassian
- You Won’t Hear About These, Even In Myths – Atlassian Jira, Confluence and more Pre-Auth Arbitrary File Read CVE-2026-21589 – watchTowr Labs
- Observed Exploitation Signals – Previdian
- Scans for Atlassian vulnerability (CVE-2026-21589) – SANS Internet Storm Center
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 MOTEX(エムオーテックス)「LanScope Endpoint Manager」の脆弱性(CVE-2025-61932)、CISAのKEVに追加
 HIS タイ子会社に不正アクセス、最大627名のパスポート情報流出の可能性―ファイルサーバからデータ不正取得の恐れ
 OpenSSHの重大な脆弱性がDoS 攻撃や中間者攻撃に悪用される可能性(CVE-2025-26465,CVE-2025-26466)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 科学技術振興機構(JST)に不正アクセス、役職員12名分のメール、約1万6,000件が情報漏えいの恐れ
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃

