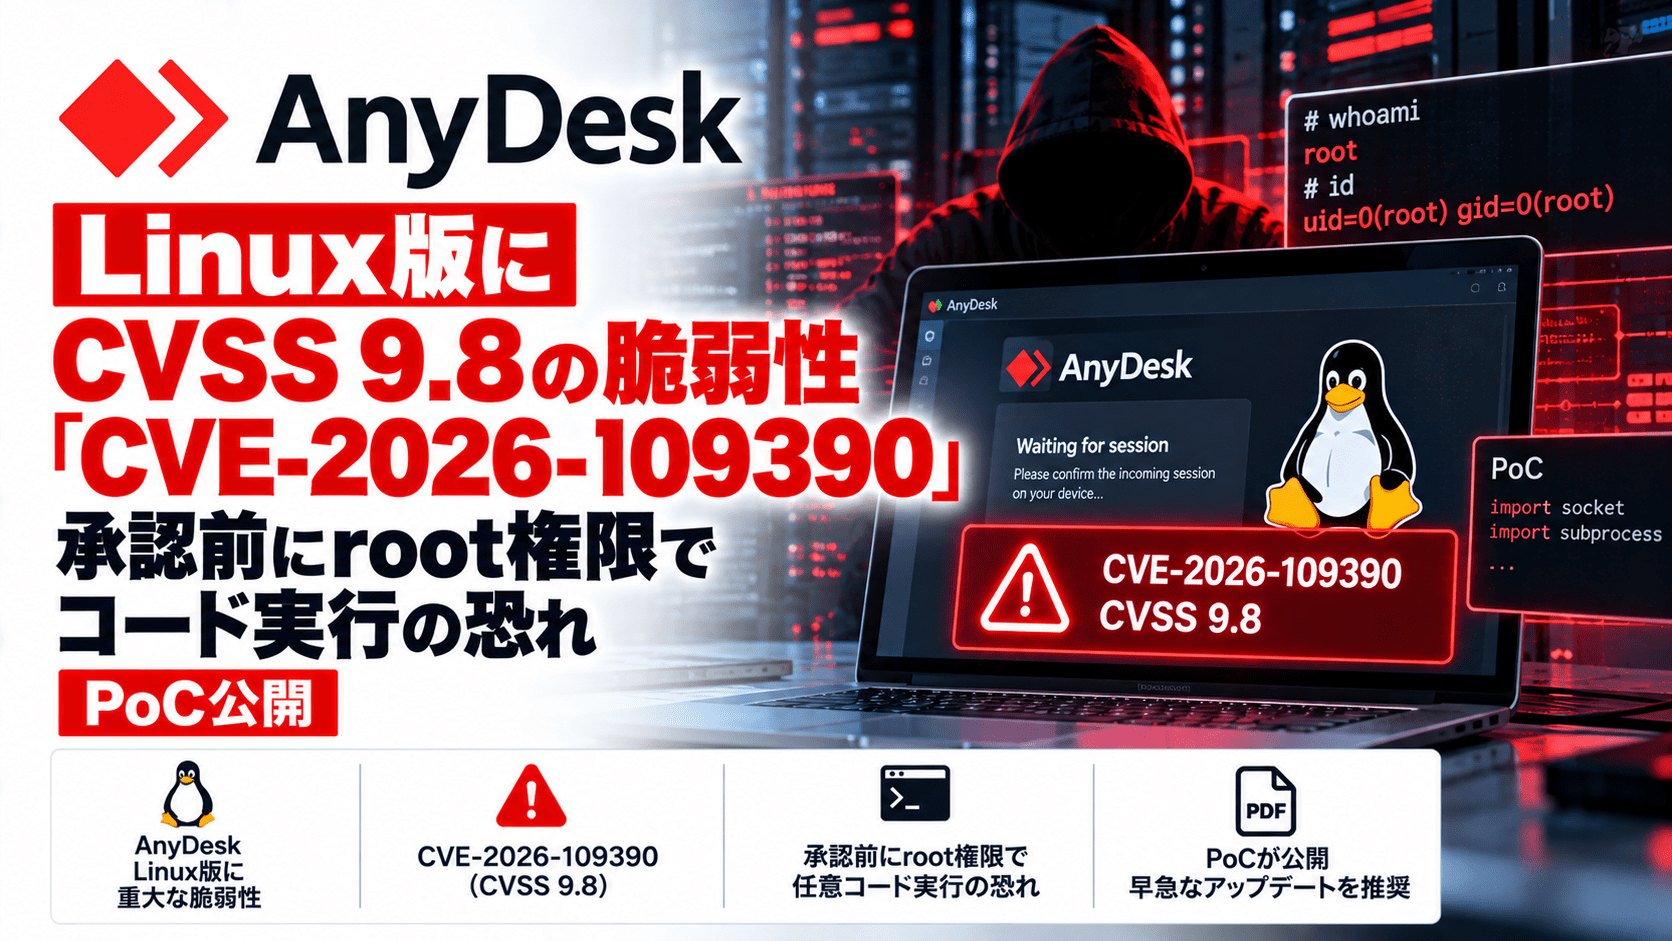
リモートデスクトップソフト「AnyDesk」のLinux版に、接続先ユーザーの承認操作を必要とせず、遠隔から任意のコードを実行できる脆弱性が確認されました。脆弱性は「AnyPwn」と呼ばれ、2026年10月8日にセキュリティ研究チームV12が実証コード(PoC)を公開しています。10月12日には「CVE-2026-109390」として登録され、CVSS v3.1の基本値は9.8(Critical)です。
研究チームによる実証では、Linux上で通常root権限で動作するAnyDeskサービスに対し、リモート接続の承認前にコマンドを実行できました。修正版の8.0.3は6月23日に提供済みです。
AnyDesk「CVE-2026-109390」の概要
- 対象製品:AnyDesk for Linux
- CVE番号:CVE-2026-109390(2026年10月12日公開)
- 深刻度:CVSS v3.1 9.8(Critical)
- 脆弱性の種類:長さパラメータの不整合の不適切な処理(CWE-130)、ヒープバッファオーバーフロー
- 影響バージョン:Linux版8.0.0以上、8.0.3未満(CVE登録情報)
- 実証済みのバージョン:Linux版8.0.2
- 修正バージョン:8.0.3以降
- PoC:V12が2026年10月8日に公開
- 実証された攻撃経路:直接接続のTCP 7070番ポート
| 項目 | 内容 |
|---|---|
| 発見者 | V12セキュリティチームのRick de Jager氏 |
| 脆弱性の名称 | AnyPwn |
| 想定される影響 | 認証・接続承認前の遠隔コード実行。サービスがroot権限で動作する環境ではroot権限でのコマンド実行 |
| 修正公開日 | 2026年6月23日(AnyDesk Linux 8.0.3) |
| PoC公開日 | 2026年10月8日 |
| CVE公開日 | 2026年10月12日 |
通信データ長の処理でメモリ破壊が発生
V12の技術資料によると、問題はAnyDeskのセッションプロトコルで「mode-5」のストリームパケットを処理する部分にあります。リモート側が申告したデータ長を適切に検証しないまま、ヘッダー分を加えて32ビット整数でメモリ確保サイズを計算するため、整数オーバーフローが発生する場合があります。
その結果、実際には小さなメモリ領域しか確保していないにもかかわらず、プログラムが大きなデータ長として処理し、確保領域の外側への書き込みが生じます。V12はこのメモリ破壊を利用し、任意のコマンドを実行するPoCを作成しました。
公表されたPoCはLinux版8.0.2の特定のビルドと実行環境に合わせたもので、攻撃の成否はメモリ上の配置にも左右されます。条件が合わない場合、コード実行ではなくサービスのクラッシュにつながることがあります。
PoCはTCP 7070番の直接接続で実証、リレー経由は検証範囲が異なる
V12が公開したPoCで遠隔コード実行を実証したのは、TCP 7070番ポートを使う直接接続です。一方、同チームはAnyDeskのリレー接続を経由しても脆弱な処理に到達できることを確認したと説明しています。ただし、リレー経由での一連のコード実行まで実証したわけではありません。
このため、7070番ポートへの不要な通信を制限することは攻撃面の縮小につながりますが、それだけであらゆる接続経路のリスクが解消されるとは判断できません。PoCが公開された事実と、実際の攻撃で悪用された事実も区別する必要があります。
修正は6月の8.0.3で提供、当初の更新履歴はクラッシュ修正との記載
AnyDesk公式のLinux版更新履歴では、2026年6月23日にバージョン8.0.3が公開されています。ただし更新内容の説明は「クラッシュにつながる可能性のある不具合を修正」という記載で、脆弱性の詳細やCVE番号は示されていませんでした。
その後、V12が10月8日に技術資料とPoCを公表し、10月12日にCVE-2026-109390が登録されました。CVE登録情報ではLinux版の8.0.0以上、8.0.3未満を影響範囲としており、実証コードの対象が8.0.2に限られることと、修正対象バージョンの範囲は区別して把握する必要があります。AnyDesk公式の更新履歴では、10月13日時点のLinux版最新リリースは8.1.0です。
情報システム部門が確認したい対応
企業では、Linux端末やサーバーにAnyDeskが導入されていないかを確認し、対象バージョンを利用している場合は8.0.3以降へ更新してください。委託先による遠隔保守や一時的なサポート作業で導入された端末も確認対象です。
合わせて、インターネットや信頼できないネットワークからのTCP 7070番ポートへのアクセス許可、AnyDeskサービスの稼働状況、リモート接続を許可する相手や接続方式を点検します。更新まで時間がかかる場合は、不要な直接接続の制限やサービスの停止を検討してください。脆弱性の対応状況を継続管理する際は、脆弱性管理の運用プロセスも参考になります。
出典
- AnyPwn: AnyDesk Pre-auth Heap Buffer Overflow RCE – V12 Security(発見者の技術資料)
- CVE-2026-109390 – CVE Program公式CVE記録(CVEProject)
- Changelog for Linux – AnyDesk(開発元の公式更新履歴)
- GHSA-p2jv-fpmf-jqjw – GitHub Advisory Database
関連記事
 こしの都ネットワークのメールサーバに不正アクセス、「セゾンカード」装うフィッシングメールを送信
 北朝鮮ITワーカー、イラン・シリアなど第三国人材を「代理面接」に採用 米企業への偽装就労を多国籍化
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 犯収法の本人確認、2027年4月に大幅変更 身分証の画像・コピーからICチップ確認へ、企業が見直すべきKYCフロー
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起

