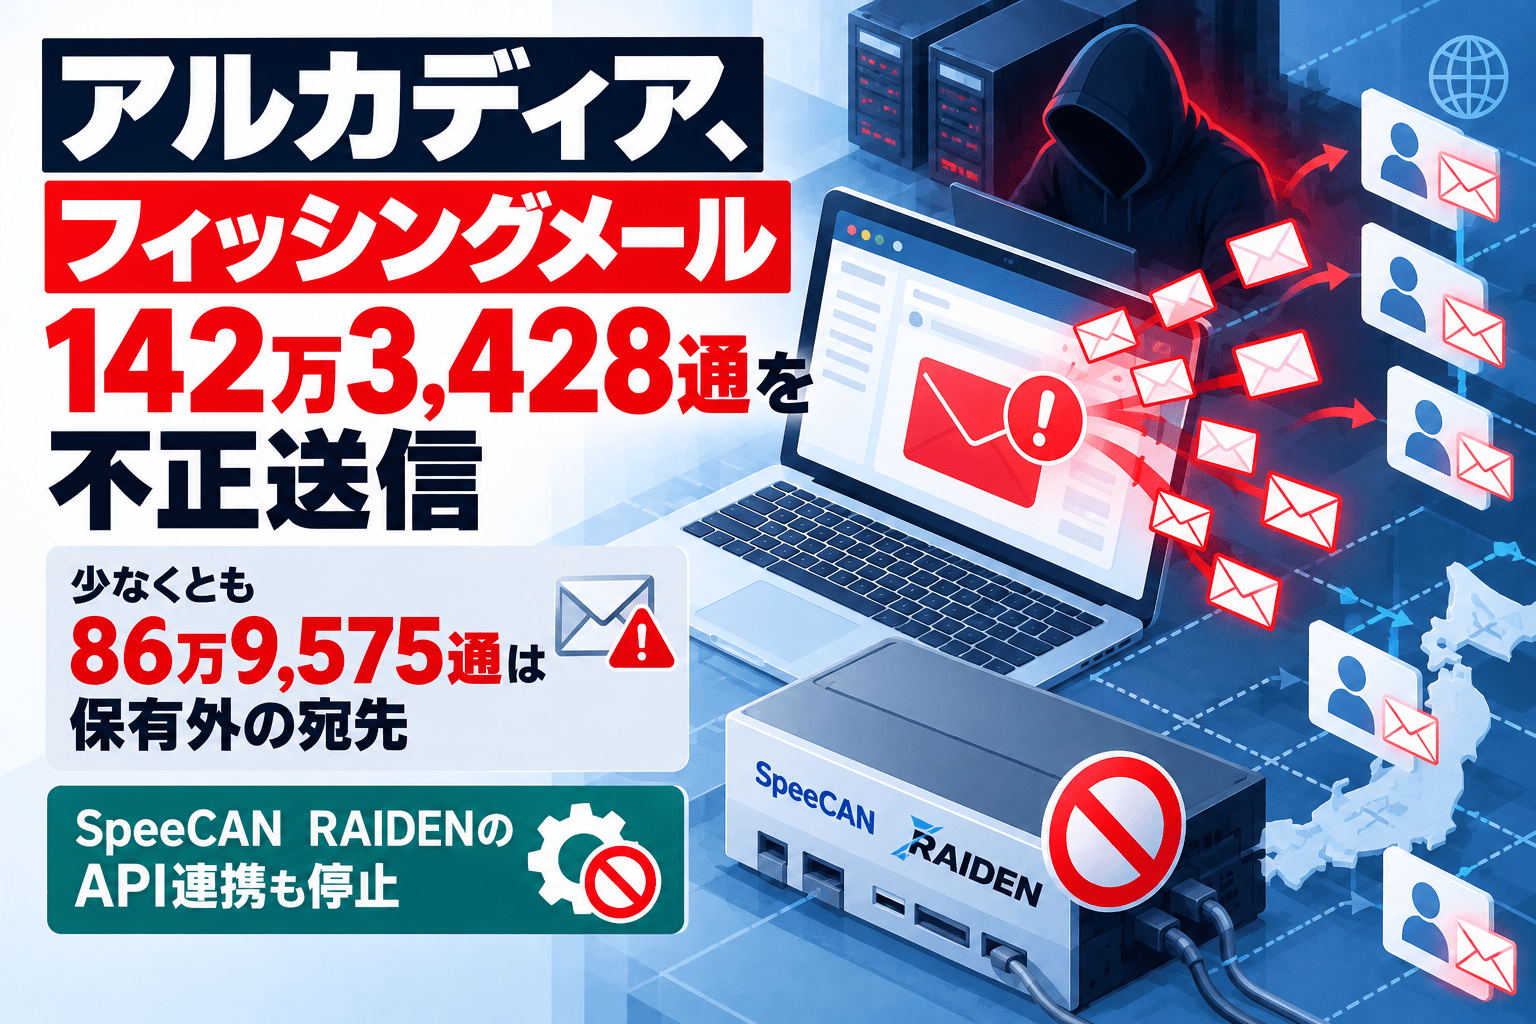
防災・防犯情報配信サービス「SpeeCAN RAIDEN」を運営する株式会社アルカディアは、2026年10月21日17時20分の第17報で、不正アクセスに伴うフィッシングメールの送信状況を公表しました。10月13日1時17分から7時16分までに、同社システム上の不正なプログラムから計142万3,428通が送信され、このうち少なくとも86万9,575通は、同社が保有するメールアドレス以外の宛先への送信だったことが判明しました。
10月22日10時40分の第19報では、調査・検証のため、SpeeCAN RAIDENなどの外部システムとのAPI連携機能を停止したことも発表しました。連携システムから自動で配信できないため、利用組織はSpeeCAN RAIDENから手動で発信する必要があります。同日16時05分の第20報では、管理画面のログイン時に2段階認証を設定するよう求めています。
アルカディア不正アクセス・第17~20報のサマリー
- 10月13日1時17分~7時16分、不正プログラムを通じてフィッシングメール計142万3,428通が送信されました。
- 少なくとも86万9,575通は、アルカディアが保有していたメールアドレスではない宛先への送信でした。
- 不正なメール配信は10月13日7時16分に停止済みとアルカディアは説明しています。
- 10月21日19時30分の第18報では、同日17時に案内したFAX・放送連携・ファイル添付の機能制限を解除しました。
- 10月22日10時40分の第19報では、別の措置として外部システムからのAPI連携機能を停止しました。
- API経由の配信を利用していた契約者は、SpeeCAN RAIDENから手動発信する必要があります。連携元のシステムにエラーが出る可能性もあります。
- 10月22日16時05分の第20報では、対象の管理画面にメールによる確認コードを用いた2段階認証を設定するよう案内しました。
- 不正送信数は、情報が漏えいした人数やフィッシングの被害者数を表すものではありません。
| 項目 | 公表された内容 |
|---|---|
| 運営会社 | 株式会社アルカディア |
| 対象サービス | SpeeCAN RAIDEN、ライデン・スクールの該当環境 |
| 不正メール送信日時 | 2026年10月13日1時17分~7時16分 |
| 不正送信総数 | 1,423,428通 |
| うち保有外のメールアドレス宛て | 少なくとも869,575通 |
| メールの内容 | フィッシング詐欺(実在の企業などを装い偽サイトへ誘導) |
| 不正送信の停止 | 10月13日7時16分 |
| API連携の停止 | 10月22日10時40分の第19報で公表 |
| 新たな認証対策 | 10月22日16時05分の第20報でログイン時2段階認証の設定を依頼 |
少なくとも86万9,575通は登録情報以外の宛先へ送信
10月19日の第12報で公表された142万3,428通という送信総数について、10月21日の第17報では宛先の内訳が新たに明らかになりました。アルカディアが保有していないメールアドレス宛てにも、少なくとも86万9,575通の不正メールが送られていました。
これは、フィッシングメールの影響が同社の防災・防犯情報サービスの登録者に限定されないことを示しています。送信先がどのように集められたかについては、この数字だけでは判断できません。第三者が別途保有していた宛先リストが使われた可能性などは考えられますが、特定の情報源からメールアドレスが流出したと確認されたわけではありません。
また、86万9,575通は「送信通数」であり、86万9,575人がメールを受信したことや、同数の異なるメールアドレスが存在したことを意味しません。配信成功・受信・開封・偽サイトへのアクセス・認証情報の入力といった事象も、それぞれ分けて扱う必要があります。
防災情報配信基盤からの大量不正送信、想定される危険性
サービス登録者以外もフィッシングの対象となる
今回、不正なプログラムが悪用されたのは、多数の組織の情報配信を担う事業者のシステムです。アルカディアは送信メールの内容を「フィッシング詐欺」と説明しています。既に公表された調査経過には、クレジットカード会社を装った残高確認のようなメールが含まれていたことも記されています。
偽サイトに誘導された受信者が認証情報や決済関連情報を入力すると、アカウントの乗っ取り、不正利用、別の詐欺への悪用につながるおそれがあります。ただし、アルカディアは今回の公表で、受信者による入力被害や金銭被害の発生件数を示していません。
正規の配信インフラが悪用されることによる信頼性の問題
不正なプログラムから実際に大量のメールが送信された点は、登録者情報の漏えい可能性とは異なる重大な事実です。正規のサービスが使う配信経路から詐欺メールが出た場合、一般的な迷惑メール対策や送信元の外観だけでは判別しにくくなる懸念があります。
もっとも、今回のメールがどの送信元ドメイン、差出人表示、認証結果(SPF・DKIM・DMARC)で受信されたかまでは第17報に記されていません。アルカディアや自治体の正規ドメインを詐称したと断定することはできません。
被害組織に対する追加のなりすましにも警戒
個人情報の漏えい可能性が指摘される一方、不正メールの送信も現実に発生しました。そのため、自治体や企業を名乗り「登録情報の確認」「被害確認」「配信サービスの再登録」などを求める連絡には注意が必要です。これは今後想定される二次被害の危険性であり、こうした追加のなりすまし被害が発生したと確認されたという意味ではありません。
なお、アルカディアの不正アクセスで確認された侵入経路やデータベースの改ざんなどについては、10月19日公表の調査報告を扱った既存記事で詳述しています。
10月22日に外部システムとのAPI連携を停止、自動配信に影響
10月22日10時40分の第19報で、アルカディアはシステムの調査と検証のため、外部システムからのAPI連携機能を停止したと発表しました。対象となるのは以下の6環境です。
| 対象環境 | 対象機能 | 利用者側の対応 |
|---|---|---|
raiden.ktaiwork.jp |
外部システムからのAPI連携 | SpeeCAN RAIDENから手動発信 |
raiden2.ktaiwork.jp |
同上 | 同上 |
raiden3.ktaiwork.jp |
同上 | 同上 |
raiden2.speecan.jp |
同上 | 同上 |
s.ktaiwork.jp |
同上 | 同上 |
s2.ktaiwork.jp |
同上 | 同上 |
防災メールや職員向けの緊急連絡を外部システムから自動的に発信する構成では、API連携の停止によって通知処理が失敗したり、発信に人手を要したりする可能性があります。アルカディアは、連携元システムでエラーを検知する場合があるため、外部システムの提供事業者にも影響を確認するよう案内しています。
これは配信基盤の全機能が停止したという意味ではありません。また、10月21日19時30分に解除されたFAX・放送連携・ファイル添付の一時制限とは別の措置です。10月15日に全サービスの復旧が案内された後も、調査・セキュリティ対応に伴う個別の機能制限が発生している点に注意が必要です。
10月22日第20報ではログイン時の2段階認証を要請
10月22日16時05分の第20報で、アルカディアは再発防止・セキュリティ強化のため、SpeeCAN RAIDENへのログイン時に2段階認証を利用するよう求めました。対象は raiden.ktaiwork.jp、raiden2.ktaiwork.jp、raiden3.ktaiwork.jp、raiden2.speecan.jp の4環境です。
同社が案内する方式では、ユーザー名とパスワードによる認証に加え、登録メールアドレス宛てに送られる確認コードを入力します。確認コードの有効期間は送信から15分間です。管理者は公式の設定手順に従って利用設定を確認する必要があります。
これに先立つ10月21日第15報では、LINE連携のチャネルシークレット再発行と、X・Facebook連携の再設定も案内されています。連携情報を共有する外部事業者がいる場合には、変更内容の共有や動作確認が必要になります。
自治体・企業・配信サービス利用者が確認したいこと
自治体・企業でSpeeCAN RAIDENと他システムを連携している担当者は、まずAPIからの発信が成功しているか、失敗時にどの部門へ通知されるか、手動発信へ切り替える権限を誰が保有しているかを確認します。緊急連絡や住民向け配信を扱う場合は、代替手順と連絡責任者を明確にしたうえで、実際に手動発信できる状態か点検する必要があります。
メール管理担当者やCSIRTは、10月13日1時17分~7時16分の時間帯に受信した不審メールを中心に、送信元・件名・URL・メール認証結果などの証跡を保存し、社内ユーザーが偽サイトへ接続した形跡がないか確認します。調査対象をSpeeCAN RAIDENの登録者のみに限定せず、社内で同様のフィッシングメールを受信した利用者の有無も確認します。
一般の受信者は、カード会社や自治体などを装うメールに記載されたURLからログインせず、サービスの公式アプリやブックマーク、公式サイトから確認してください。既に不審なページへパスワードやカード情報を入力した場合は、正規の提供元へ連絡し、認証情報の変更や利用状況の確認を行います。
また、アルカディアへの不正アクセスで影響を公表した自治体・団体の一覧は別記事で整理しています。今回の142万3,428通を同一覧の漏えい人数や自治体数に加算することはできません。
出典
- 弊社サービスへの不正アクセスに伴う一連の対応について(第17報・第18報・第19報・第20報)― SpeeCAN RAIDEN公式ブログ/株式会社アルカディア
- SpeeCAN RAIDENへの不正アクセスに伴う一連の対応について ― 株式会社アルカディア
関連記事
 カプコン「CAPCOM ID」に不正アクセスによるサイバー攻撃、1,177万4,247件の情報漏えい―196件でパスワードを不正変更
 横須賀市、防災・防犯情報サービス 最大約6万人の個人情報漏えいの恐れ―委託先 アルカディアに不正アクセスによるサイバー攻撃で
 香川県、防災情報 メール約2万5,566件の漏えいのおそれ―職員安否確認システムにも影響、アルカディアへの不正アクセス
 神奈川県座間市「いさまメール」、登録者約1万1,000人の情報に漏えいの可能性―アルカディアへの不正アクセスで職員参集システムも停止
 STANDS「Onboarding」で管理者権限を悪用した不正アクセス―複数顧客の設定情報取得・不正変更を確認
 スカパーJSAT、会員のメールアドレス 漏えいの可能性―IDCフロンティアへの不正アクセスで一部メール配信停止
 ホクヨーがランサムウェア 感染によるシステム障害を公表、復旧は完了も個人情報流出は調査中
 銀のさら・釜寅・すし上 等に不正アクセスによるサイバー攻撃、最大約650万件の個人情報漏えいの可能性―注文サイト・アプリ停止続く
 信頼できる正規サービスを悪用するAPT-C-60の攻撃手法

