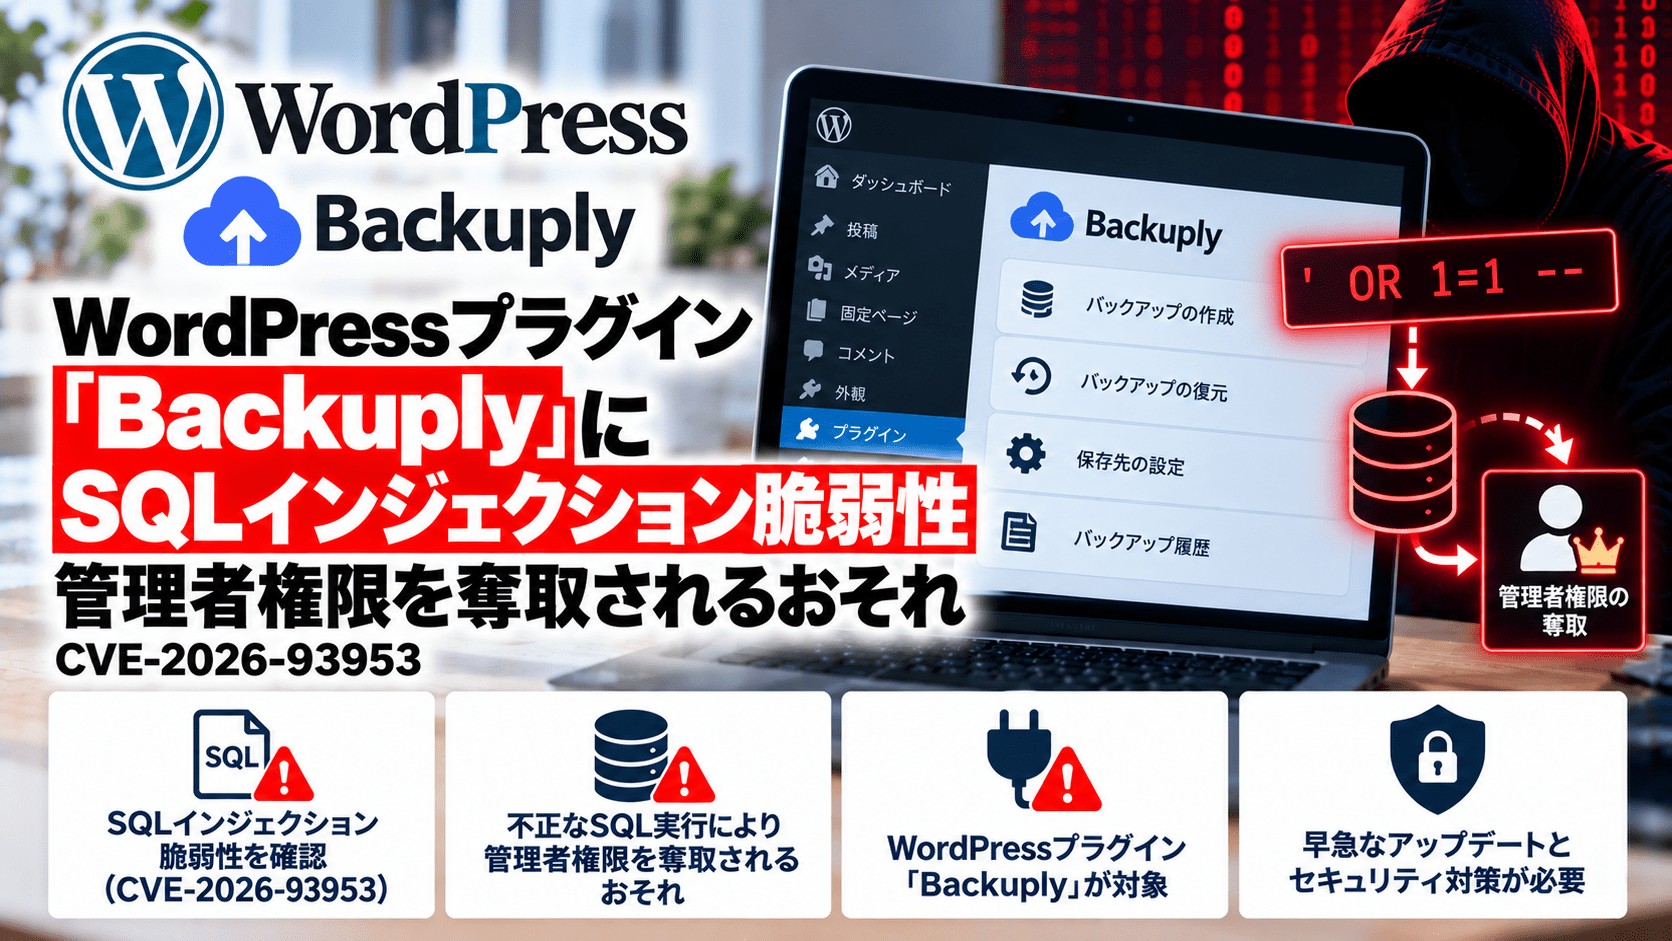
WordPress向けバックアップ・復元プラグイン「Backuply – Backup, Restore, Migrate and Clone」に、サイトの管理者権限を奪取されるおそれがあるSQLインジェクションの脆弱性「CVE-2026-93953」が確認されました。Wordfenceは2026年10月15日に脆弱性情報を公開し、深刻度をCVSS v3.1で8.0(High)と評価しています。影響を受けるのはバージョン1.5.8以前で、開発元は10月1日公開の1.5.9で修正しています。
BackuplyはWordPress.orgによると有効インストール数が60万件を超えるプラグインです。ただし、60万件すべてが脆弱なバージョンを使用しているという意味ではありません。
Backuplyの脆弱性(CVE-2026-93953)サマリー
- 対象製品はSoftaculousが提供するWordPressプラグイン「Backuply – Backup, Restore, Migrate and Clone」
- CVE番号はCVE-2026-93953、分類はSQLインジェクション(CWE-89)
- Wordfenceの評価はCVSS v3.1 8.0(High)
- 影響を受けるバージョンは1.5.8以前、修正版は1.5.9
- 修正版1.5.9は2026年10月1日に公開、Wordfenceの脆弱性情報は10月15日に公開
- 攻撃者には購読者(Subscriber)以上のアカウントでログインできる権限が必要
- プロフィールに保存された不正な値が、管理者によるバックアップ復元時にSQL文へ取り込まれる「セカンドオーダーSQLインジェクション」
- 条件が成立するとユーザー登録設定や新規アカウントの標準権限が変更され、攻撃者が管理者権限を取得するおそれ
- WordPress.orgによる有効インストール数は60万件以上
| 項目 | 内容 |
|---|---|
| 対象 | Backuply – Backup, Restore, Migrate and Clone(WordPressプラグイン) |
| 開発元 | Softaculous |
| CVE | CVE-2026-93953 |
| 脆弱性 | バックアップ復元処理におけるセカンドオーダーSQLインジェクション |
| 深刻度 | CVSS v3.1 8.0(High) |
| 影響バージョン | 1.5.8以前 |
| 修正版 | 1.5.9以降の修正済みバージョン |
| 公開日 | Wordfence:2026年10月15日、修正版:10月1日 |
| 想定される影響 | 設定改変による権限昇格、管理者権限でのサイト操作 |
バックアップの復元時に攻撃が成立する仕組み
Wordfenceによると、問題はWordPressユーザーのプロフィールにある自己紹介欄(Biographical Info)の内容が、バックアップ内のSQLダンプへそのまま書き込まれ、復元時のSQL処理に十分な検証が行われていなかったことです。
今回の特徴は、攻撃者がプロフィールに不正な値を保存した時点ではなく、その内容を含むバックアップを管理者が後から復元したときに問題が顕在化する点です。このように、保存済みのデータが別の処理で使われる際にSQL文へ影響する攻撃を「セカンドオーダーSQLインジェクション」と呼びます。
悪用された場合、WordPressの設定テーブルにある「新規ユーザー登録の許可」や「登録ユーザーの初期権限」が書き換えられる可能性があります。新たに作成したアカウントへ管理者権限が付与される状態に変えられると、攻撃者はサイト全体を操作できるようになります。
一方、外部から誰でも直ちに攻撃できる未認証の脆弱性ではありません。購読者以上のログイン権限に加え、問題の値が含まれるバックアップを管理者が復元することが攻撃成立に関係します。SQLインジェクションであることだけを理由に、今回の問題を「データベース内の情報を直接取得できる脆弱性」と説明するのも正確ではありません。Wordfenceは主な影響をデータベースの設定・レコード変更と説明しています。
1.5.9で修正、開発元の変更履歴にも記載
WordPress.orgの公式プラグインディレクトリでは、Backuply 1.5.9の更新履歴に、Wordfenceの研究者「daroo」が報告した復元処理のセキュリティ問題を修正した旨が記載されています。同バージョンの公開日は2026年10月1日です。
Wordfenceは1.5.8以前を影響対象とし、1.5.9以降の修正済みバージョンへの更新を案内しています。WordPress本体のアップデートだけでは、個別プラグインの脆弱性への対応は完了しません。
WordPressサイトの管理者が確認すること
Backuplyを利用している場合は、管理画面の「プラグイン」から導入状況とバージョンを確認し、1.5.9以降の修正済みバージョンへ更新します。サイト制作会社や保守委託先が管理している場合は、管理対象サイトすべての更新状況を照合します。
あわせて、WordPressの「設定」→「一般」で会員登録の許可設定と「新規ユーザーのデフォルト権限グループ」を点検し、意図せず管理者が初期権限になっていないか確認します。「ユーザー」一覧では、管理者権限を持つアカウントに不審な追加がないかも調べます。過去にバックアップを復元した履歴がある場合は、その時期と復元に使用したBackuplyのバージョンも確認対象です。
既に不審な管理者アカウントや設定変更が見つかっている場合、プラグインを更新するだけで侵害前の状態へ戻ったとは判断できません。アクセスログ、管理者操作履歴、追加・変更されたファイルなどを保全し、影響調査を進めます。
複数のWordPressサイトを管理する企業では、プラグインを含むソフトウェアのバージョンを棚卸しし、修正状況と更新期限を管理することも対応漏れの防止につながります。運用方法は脆弱性管理の基本と修正の優先順位付けで解説しています。
- Backuply <= 1.5.8 – Authenticated (Subscriber+) Second-Order SQL Injection via Restore to Privilege Escalation – Wordfence
- Backuply – Backup, Restore, Migrate and Clone(変更履歴、配布情報) – WordPress.org
- CVE-2026-93953 – CVE Program
関連記事
 ChatGPTの共有リンクを悪用したサイバー攻撃 キャンペーン「LLMShare」
 英国 インフラへのサイバー攻撃の75%が敵対国家-2028年までにAIが既知の脆弱性悪用に使われる可能性が高いと警告
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)