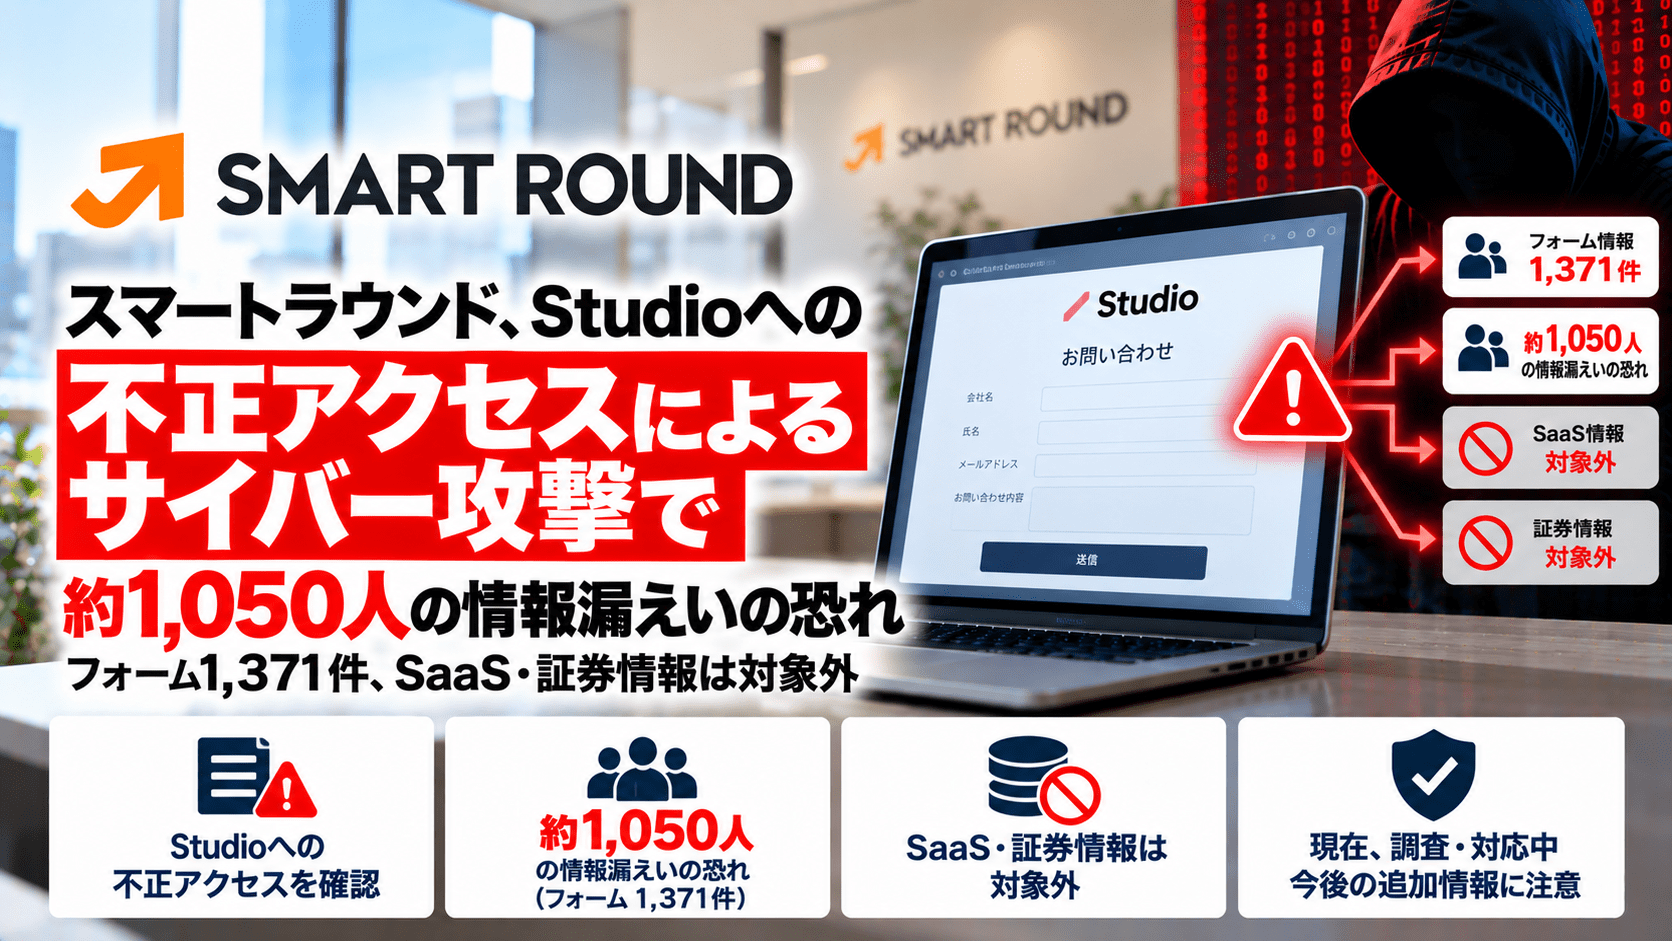
株式会社スマートラウンドは2026年10月17日、Webサイト制作サービス「Studio」への第三者による不正アクセスを受け、同社のWebサイトで受け付けたフォーム送信情報1,371件、約1,050人分について、外部に漏えいした可能性があると公表しました。対象は問い合わせフォームとSOC2報告書の開示申込フォームで、氏名、連絡先、企業名、問い合わせ内容などが含まれます。
一方、同社が提供するSaaS「smartround」上の登録・管理情報や、子会社スマートラウンド証券が預かる情報は今回の対象外です。Studioの環境で第三者が実際にデータを取得した事実は確認されておらず、漏えい確定件数を示す発表ではありません。
スマートラウンドの情報漏えいの可能性に関するサマリー
- 公表日:2026年10月17日。10月16日にStudio株式会社から連絡を受け、対象データを確認。
- 原因となった事象:サイト制作・運用に利用する「Studio」のクラウド環境への第三者による不正アクセス。
- 対象:スマートラウンドの日本語・英語Webサイトで利用していた問い合わせフォームとSOC2報告書の開示申込フォーム。
- 対象データ:1,371件、対象人数は約1,050人。送信件数と人数は異なります。
- 対象期間:2023年3月28日~2026年10月15日に送信された情報。
- 主な情報項目:氏名、メールアドレス、電話番号、企業名、部署・役職、企業サイトURL、問い合わせ内容。
- 対象外:SaaS本体の登録・管理情報、チャット、採用・求人ページ、資料ダウンロードフォーム、スマートラウンド証券の預かり情報。
- 対応:対象者へ順次メール通知し、個人情報保護委員会へ報告。Studioと連携して調査を継続。
- 二次被害:10月17日の発表時点で不正利用、データの改ざん・削除は確認されていません。
| 項目 | スマートラウンドの公表内容 |
|---|---|
| 影響を受けたサービス | Studioを使った同社のWebサイトの一部フォーム |
| 流出した可能性がある送信件数 | 1,371件 |
| 対象人数 | 約1,050人 |
| 送信データの対象期間 | 2023年3月28日~2026年10月15日 |
| 漏えいの確定状況 | 第三者による実際の取得は確認されていない |
| 利用者への対応 | 対象者にメールで順次個別連絡 |
問い合わせとSOC2報告書の開示申込フォームが対象
スマートラウンドによると、漏えいの可能性があるのはStudio上に保存されていた一部フォームの送信情報です。対象のWebサイトは日本語版の「jp.smartround.com」と英語版の「en.smartround.com」で、対象となる送信情報には法人担当者の連絡先や相談内容が含まれます。
SOC2報告書について対象とされているのは、報告書の開示を申し込む際のフォーム送信情報です。SOC2報告書の文書そのものが漏えいしたとする公表ではありません。
公表値の「1,371件」はフォームの送信データ数であり、「約1,050人」は対象となる人数です。同じ人による複数回の送信などを含み得るため、1,371人の個人情報が漏えいしたと置き換えることはできません。また、送信データの対象期間はStudio側で確認された不正アクセスの実施期間とは異なります。
SaaS「smartround」やスマートラウンド証券の情報は対象外
同社は、今回の不正アクセスが発生したStudioを使っていない情報について、対象外であると明示しました。具体的には、SaaS「smartround」に登録された情報とサービス上で管理する情報、サイト・サービス画面右下のチャット入力内容、採用・求人ページへの入力情報、資料ダウンロード用フォームの送信情報、子会社のスマートラウンド証券株式会社に預けられた情報です。
したがって、スマートラウンドのサービス利用者や証券関連の利用者全員が今回の漏えい対象になったわけではありません。対象の線引きは、情報を扱うシステムがStudio上にあったかどうかによります。
Studioの脆弱性悪用、スマートラウンドは10月16日に連絡受領
Studio株式会社の公式発表によると、第三者は同社の一部機能にあった脆弱性を悪用し、2026年9月30日~10月1日にクラウド環境へ不正アクセスしました。Studioは10月13日に事象を認識し、14日までに脆弱性の修正と不正アクセス経路の遮断を完了しています。
Studioは、外部からデータを取得できる状態が存在したことから、実際の取得を確認できていなくても、取得されたものとみなして対応する方針です。スマートラウンドは翌16日にStudioから連絡を受け、フォームに保存されたデータから影響対象を特定し、17日に公表しました。
これはStudio株式会社への不正アクセスに伴う利用企業側の影響公表であり、スマートラウンドのSaaSシステム自体が侵害されたとする発表ではありません。Studio全体の侵害範囲については、既報の「Studio」のクラウド環境への不正アクセスで詳しく整理しています。また、他の利用企業や自治体の影響はStudio不正アクセスの影響先まとめに掲載しています。
対象者へ順次メール連絡、なりすましメールにも注意を呼びかけ
スマートラウンドは、対象となる利用者に対して順次メールで個別に連絡するとしています。個人情報保護委員会への報告を済ませ、Studioと連携して事実確認を続けるほか、外部サービスに保存する個人情報の範囲や保存期間を見直す方針です。
同社は、スマートラウンドやStudioを装ったメール・電話に注意するよう呼びかけています。不審な連絡に記載されたURLを開いたり、誘導先で認証情報を入力したりしないこと、同社が利用者のパスワードを尋ねることはないことを案内しています。
問い合わせはスマートラウンドの公式窓口([email protected])で受け付けており、平日10時~18時に順次回答するとしています。
出典
- 当社ウェブサイトのフォーム送信情報の流出の可能性に関するお詫びとお知らせ(2026年10月17日) – 株式会社スマートラウンド
- 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報、2026年10月16日) – Studio株式会社
関連記事
 メディカ出版、サイバー攻撃で日本呼吸療法医学会員の個人情報漏洩を公表
 金融庁、本人確認書類の画像漏えいを受け対策強化を要請―ICチップ本人確認への早期移行も促す
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も