自動車部品大手のAstemo株式会社は2026年10月16日、同社が利用するデータ共有クラウド環境への不正アクセスにより、一部データが外部に流出したと発表しました。侵入に利用されたのは、クラウド環境へのアクセス権限を持つ業務委託会社の従業員アカウントです。流出が確認された情報には、Astemoの従業員、仕入先、外部協力会社の関係者など約350人分の氏名や業務用連絡先が含まれています。
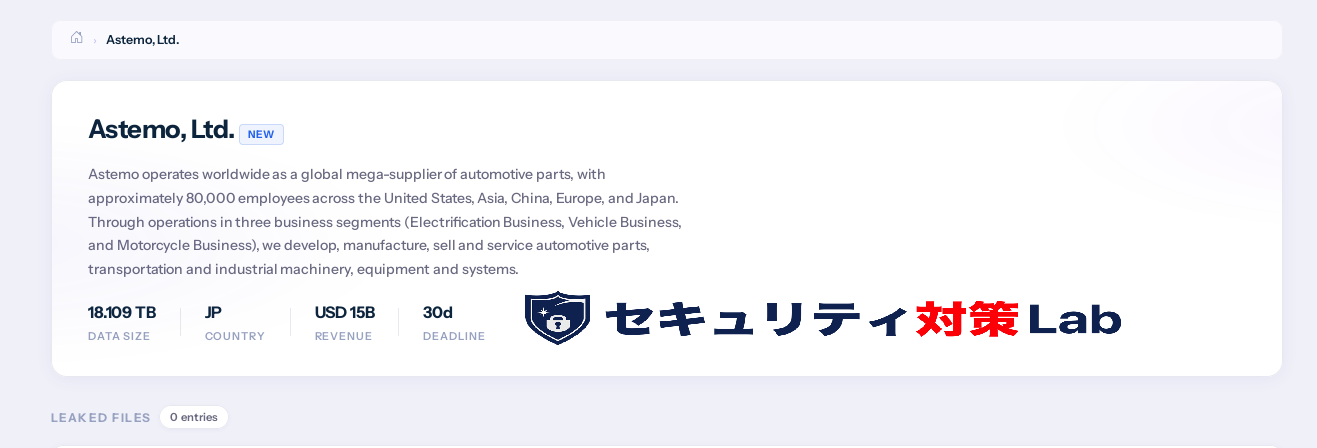
一方、ランサムウェア/データ恐喝グループ「MetaEncryptor(メタエンクリプター)」の犯行声明サイトとされる画面には、被害組織として「Astemo, Ltd.」が掲載され、データ量として「18.109 TB」と表示されています。ただし、この数値は攻撃者側の主張であり、Astemoが確認した流出量ではありません。Astemoは自社の社内ネットワークや端末の侵害、ランサムウェア感染を示す証跡は確認されていないと説明しています。
Astemo不正アクセスのサマリー
- 2026年10月16日、Astemoはデータ共有クラウド環境への不正アクセスと一部データの外部流出を公表しました。
- 業務委託会社の従業員が使用するアカウントの侵害が判明し、そのアカウントからクラウド環境へ不正アクセスされていました。
- 流出が確認された個人情報は、従業員・仕入先・外部協力会社関係者など約350人分です。
- 対象情報には氏名、メールアドレス、電話番号、所属など、業務上の連絡先情報が含まれます。
- Astemoは、顧客関係者および顧客の先にいる消費者の個人情報は、確認した流出データに含まれていなかったと説明しています。
- 9月2日ごろ、委託会社側では異常なログインと本人操作によらない多要素認証通知が発生していました。
- 9月17日に情報公開を示唆する連絡、9月22日に外部サイトでの被害主張を確認。9月24日には不審なダウンロードと利用アカウントを特定しました。
- MetaEncryptorの掲載画面では「18.109 TB」と表示されていますが、この規模のデータ窃取や攻撃者への帰属は公式には確認されていません。
- Astemoは委託会社が利用する全アカウントを停止し、専門機関と調査を続けています。
| 項目 | 確認内容 |
|---|---|
| 公表日 | 2026年10月16日 |
| 対象企業 | Astemo株式会社 |
| 対象環境 | Astemoが利用するデータ共有クラウド環境 |
| 確認された侵入経路 | アクセス権限を持つ業務委託会社従業員の侵害されたシステムアカウント |
| 情報流出 | 一部データの外部流出を確認 |
| 確認された個人情報 | 約350人分(氏名、メールアドレス、電話番号、所属など) |
| 顧客・消費者の個人情報 | 確認した流出データには含まれていないと発表 |
| 攻撃者側の掲載 | 「Astemo, Ltd.」「18.109 TB」「30d」などの表示 |
| ランサムウェア感染 | 社内環境への感染を示す証跡は確認されていない |
| 対応 | 委託会社の関連アカウント停止、外部専門機関による調査、警察・関係当局への報告・相談 |
9月2日ごろに不審な認証、9月17日にデータ公開を示唆する連絡
Astemoは、今回の事案に関して不審な認証の兆候から流出確認までの経緯を公表しています。
| 日付 | Astemoが確認・公表した経緯 |
|---|---|
| 9月2日ごろ | 委託会社のシステムで対象アカウントのログイン異常と、従業員本人の操作によらない多要素認証通知が発生していたことが、後の調査で判明 |
| 9月17日 | Astemoのデータを取得したと主張する第三者から複数の従業員へ、データ公開を示唆する連絡。外部専門機関と調査を開始 |
| 9月22日 | 第三者の外部サイトにAstemoを標的にしたという主張が掲載されていることを確認 |
| 9月24日 | 不審なデータのダウンロードを確認し、使用された委託会社従業員のアカウントを特定 |
| 10月初旬 | 委託会社からアカウント侵害の報告を受け、同アカウント経由の不正アクセスと一部データの外部流出を確認 |
| 10月16日 | Astemoが調査結果と対応状況を公表 |
重要なのは、侵入を受けたのがAstemoの一般従業員アカウントではなく、正規にクラウドへのアクセス権限を付与されていた委託会社側のアカウントだった点です。アカウントの正規権限を使われた場合、クラウドサービス自体に脆弱性がなくても、閲覧・ダウンロードが可能な範囲の情報を持ち出されるおそれがあります。
また、9月2日ごろの多要素認証通知について、通知が不正に承認されたのか、攻撃者がどのように認証を突破したのかは特定されていません。今回の事案を「MFA疲労攻撃が原因」と断定することはできません。
約350人の連絡先情報が流出、製品・開発関連情報への影響は調査中
Astemoが外部流出を確認した個人情報は、従業員、仕入先、外部協力会社の関係者など約350人分です。氏名や所属に加え、メールアドレス、電話番号などが含まれます。対象者を特定できた一部の人には、所属会社を通じて連絡しています。
同社は一方で、確認済みの流出データにはAstemoの顧客関係者と、顧客の先にいる消費者の個人情報が含まれていなかったと説明しています。ただし、個人情報の対象人数・種類・影響範囲は引き続き精査中で、顧客、取引先、製品・開発関連の情報に対する影響も確認を続けています。
10月16日の発表時点で、流出した情報の悪用による二次被害の報告は受けていないとしています。業務連絡先が流出した場合、取引先の実在する担当者名や所属を使ったなりすましメールなどに利用される可能性があるため、関係者は普段と異なる請求先変更やファイル共有依頼に注意が必要です。
MetaEncryptorがAstemoを掲載、「18.109TB」のデータ量を主張
提供されたMetaEncryptorの犯行声明サイトのスクリーンショットには「Astemo, Ltd.」の名称と企業紹介が表示され、データ量の欄には「18.109 TB」、期限欄には「30d」とあります。また、公開ファイル一覧には撮影時点で「0 entries」と表示されています。
この画面で確認できるのは、攻撃者を名乗る側がAstemoの名称と数値を掲載している事実です。18.109TBのデータが実際に持ち出されたこと、流出ファイルの内容・真正性、指定された期限の起点や実際の公開予定日まで裏付けるものではありません。画面上に公開ファイルが0件と表示されていることも、データを保有していない証拠ではありません。
Astemoは9月22日に外部サイト上の被害主張を確認したと公表していますが、公式文書ではMetaEncryptorを攻撃者として名指ししていません。このため、MetaEncryptorによる犯行声明と、委託先アカウントを通じた不正アクセス・情報流出というAstemoの確認事項は分けて扱う必要があります。
社内へのランサムウェア感染は確認されず、外部問い合わせフォームは一時停止
Astemoの10月16日付発表によると、同社の社内ネットワークや端末への侵害、およびランサムウェア感染を示す証跡は確認されていません。事業活動への重大な影響も同日時点で確認されていないとしています。
一方、Astemoのグローバルアフターマーケット事業部門は同日、今回の事案を受けてアフターマーケット関連を含む外部向け問い合わせフォームを今週から一時停止していると案内しました。再開時期は見通しが立ち次第公表するとしています。情報流出と業務停止の影響は、こうした公式案内ごとに区別して確認する必要があります。
MetaEncryptorとは―コロナでもデータ保有を主張
MetaEncryptor(メタエンクリプター)は、2023年から活動が観測されているランサムウェア/データ恐喝グループです。セキュリティ研究機関は「LostTrust」との技術的な関連を指摘しており、2026年にも同名義のリークサイト掲載が確認されています。ただし、攻撃者の掲載だけで、その組織でのランサムウェア感染や公称データ量の窃取が立証されるわけではありません。
2026年8月には、住宅設備機器メーカーのコロナが利用する施工情報クラウドへの不正アクセスをめぐり、MetaEncryptorが約320GBのデータ保有を主張した事例もあります。コロナが公表したのは最大3万5,000人分の顧客情報に漏えいのおそれがあるという内容で、攻撃者の主張した320GBというデータ量や感染の有無を公式に確認したものではありません。
今回のAstemoもクラウド上のデータをめぐる恐喝の主張という共通点がありますが、2社に共通の侵入経路や同じクラウド基盤が存在することを示す根拠はありません。
Astemoは委託先の全アカウントを停止、アクセス権限と監視を見直しへ
Astemoは社内緊急対応チームを設置し、侵害されたアカウントを含めて今回の委託会社が利用していた全アカウントを停止しました。外部のセキュリティ専門機関による調査、警察・関係当局への報告・相談、影響を受ける関係者への通知、他のアカウントやデータ共有環境の影響確認も進めています。
今後はアクセス権限の管理や異常なアクセスの監視に加え、業務委託先を含む情報管理体制を見直す方針です。
企業の情報システム・セキュリティ部門では、委託先に付与したクラウドアクセス権限について、利用目的に必要な範囲へ限定されているか、異動・退職時に失効するかを点検する必要があります。さらに、本人が承認していない認証通知、通常と異なる時間帯や接続元からのログイン、大量ダウンロードなどの監査ログを、委託先のシステムと自社のクラウドの双方で確認できる体制が必要です。
本件は、社内端末へのランサムウェア感染が確認されていなくても、外部の正規アカウントを経由して情報流出が発生し得る事例となっています。
出典
- 当社が利用するデーター共有クラウド環境への不正アクセスおよび情報流出について(2026年10月16日)―Astemo株式会社
- Notice Regarding the Temporary Closure of our Inquiry Form(2026年10月16日)―Astemo Global Aftermarket
関連記事
 株式会社フュートレックがランサムウェア攻撃により情報流出の可能性を発表
 Nike(ナイキ)がサイバー攻撃で個人情報漏洩の恐れ-日本ユーザーへセキュリティインシデントを通知
 コロンビア大学、不正アクセスによるサイバー攻撃で約87万人分の個人情報漏洩
 新報国マテリアル、ランサムウェアの被害を発表
 「ヨプの王豚塩焼 赤坂店」従業員がスキミング機器でカード情報284件を窃取-発覚から公表まで約1年9カ月
 1Passwordがイスラエル発のApono社を250億〜300億円規模で買収
 総務省、Google・X・Metaなど5社に情プラ法違反で初の是正勧告-削除対応の公表義務で開示不備、Googleは42項目中22項目が不十分
 JR東日本子会社の元社員、遺失物管理システムを不正利用し現金詐取未遂で逮捕
 Booking.comを装うフィッシングサイトのURLに「ん」-ClickFIXも確認

