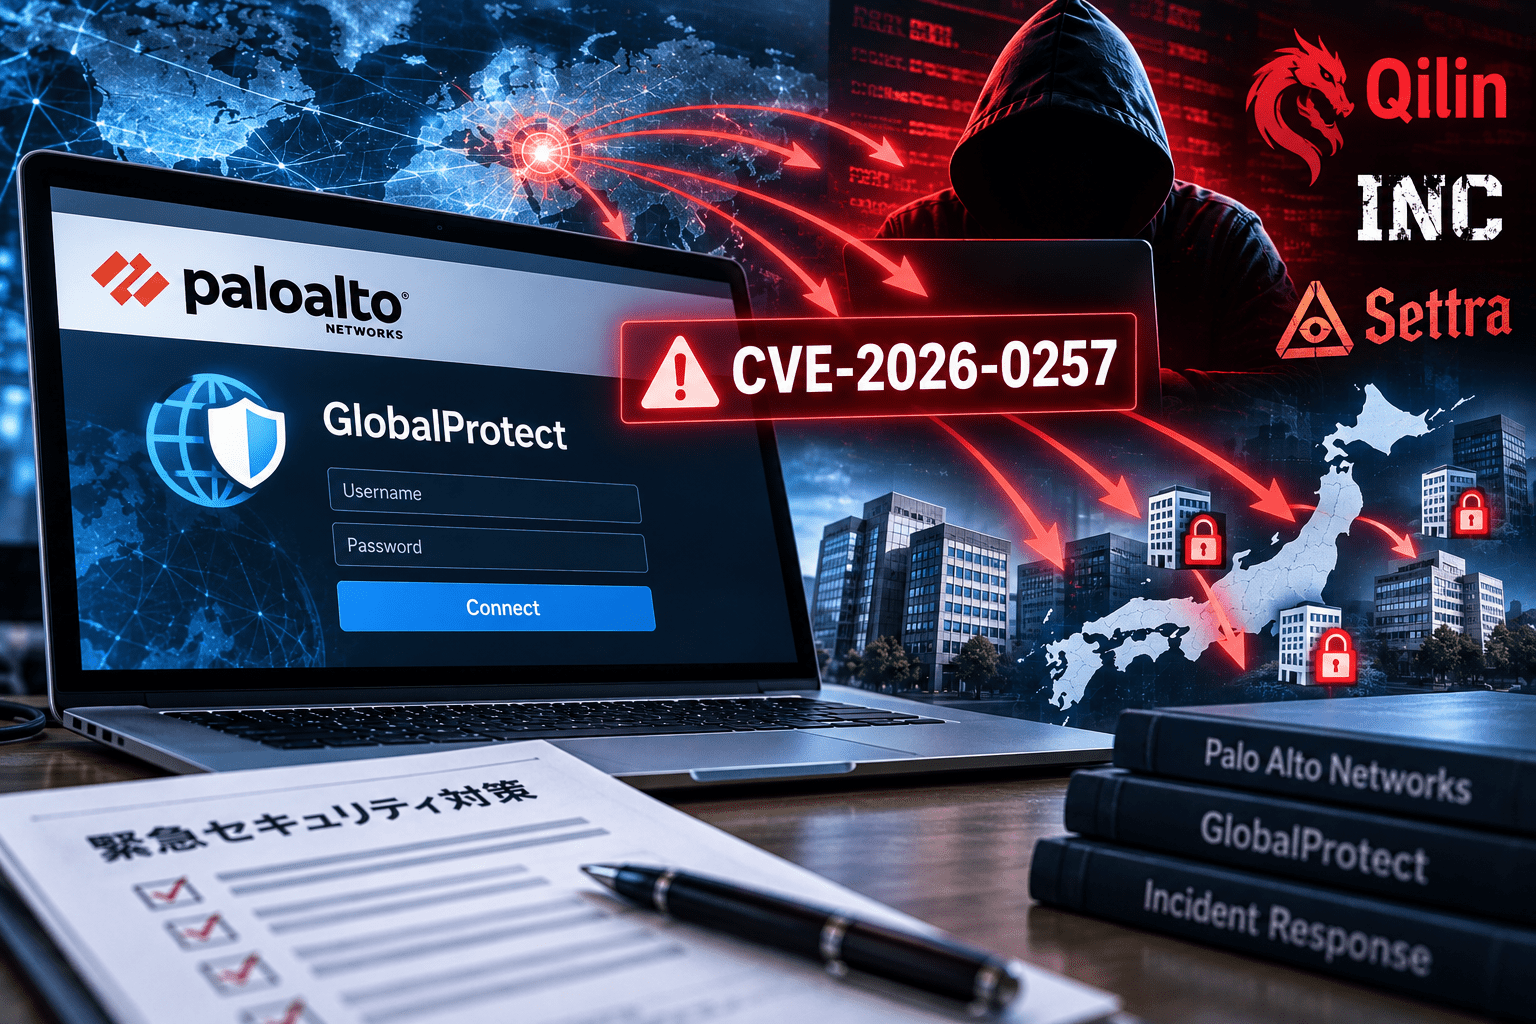
Palo Alto Networksの脅威研究部門Unit 42は2026年10月19日、PAN-OSのリモートアクセスVPN機能「GlobalProtect」に存在する認証回避の脆弱性「CVE-2026-0257」について、ランサムウェア攻撃者による悪用状況を更新しました。Unit 42が調査で悪用を確認した攻撃者には、Qilin(キリン/キーリン、同社呼称Spikey Scorpius)とINC Ransom(同Tarnished Scorpius)が含まれます。また、新興ランサムウェア・データ恐喝グループSettra(セトラ)が同脆弱性を利用しているとの外部報告も紹介しています。
CVE-2026-0257の修正プログラムは2026年5月に公開されています。しかし、特定の設定のまま運用している未修正のGlobalProtect環境では、第三者が有効なパスワードを持たずにVPNへ接続できるおそれがあります。侵入後の偵察、認証情報の窃取、ネットワーク内の横展開、データの持ち出し、ランサムウェアの実行につながる事例が報告されています。
日本でもQilinとSettraが企業への攻撃を主張した事例があります。ただし、これらの国内事案でCVE-2026-0257が侵入経路だったと確認されたわけではありません。本記事では脆弱性と攻撃者の関係、国内事例、情報システム部門が確認したい対応を分けて整理します。
GlobalProtect脆弱性CVE-2026-0257とランサムウェア悪用のサマリー
- 対象はPalo Alto Networks製PAN-OSのGlobalProtectポータル/ゲートウェイなど、特定の設定を持つ環境です。
- 脆弱性の識別子はCVE-2026-0257。認証回避(CWE-565)に分類されます。
- Palo Alto Networksの評価はCVSS v4.0で7.8(High)、対応優先度は最上位の「HIGHEST」です。
- ベンダーは2026年5月13日に修正版を案内。すでに更新可能で、10月に新たに修正が公開されたという事案ではありません。
- Rapid7は同年5月17日以降、実環境で悪用を観測しました。CISAの既知の悪用された脆弱性(KEV)カタログへの追加は5月29日です。
- Unit 42は10月19日、QilinとINC Ransomによる悪用を報告しました。Settraについては外部の公開報告に基づく言及です。
- MFAを導入していても、脆弱な認証Cookie設定を介して認証処理そのものを回避された場合、VPN接続を防げないことがあります。
- 対策はPAN-OSなどの更新、Authentication Override設定と証明書の見直し、既存VPNセッションの確認・失効、侵入の痕跡調査を組み合わせます。
| 項目 | 内容 |
|---|---|
| CVE番号 | CVE-2026-0257 |
| 対象製品・機能 | PAN-OS GlobalProtectポータル/ゲートウェイ、該当するPrisma Access構成 |
| 脆弱性 | 認証オーバーライドCookieの扱いに起因する認証回避 |
| CVSS | 7.8(CVSS v4.0、Palo Alto Networks公式) |
| 公表日 | 2026年5月13日 |
| 実際の悪用 | 確認済み。Rapid7は5月17日から観測 |
| CISA KEV登録 | 2026年5月29日 |
| 攻撃者 | Qilin・INCはUnit 42の調査で確認。Settraは外部報告への言及 |
| 影響しないとベンダーが説明する製品 | Panorama、Cloud NGFW |
| 主な対策 | 修正版への更新、認証Cookie設定・証明書構成の是正、ログ調査とセッション管理 |
CVE-2026-0257とは MFAを回避してVPN接続が成立するおそれ
GlobalProtectは、社外のPCなどから社内ネットワークへリモート接続するためのVPN機能です。問題があるのは、ログインを毎回繰り返さずに認証状態を引き継ぐ「Authentication Override(認証オーバーライド)」のCookieの取り扱いです。
Palo Alto Networksの公式アドバイザリによると、GlobalProtectのポータルまたはゲートウェイで認証オーバーライドCookieが有効化され、特定の証明書構成が存在する場合に影響を受けます。Rapid7は、この条件では認証Cookieを正しく検証できず、正規の認証手続きを経ないVPN接続が成立し得ることを調査しました。
通常、VPNへの多要素認証(MFA)は盗まれたパスワードによる侵入を防ぐ有効な仕組みです。しかし、本件はパスワードやMFAの判定前に成立する認証回避であるため、「MFAを有効にしているから脆弱性の影響を受けない」とは判断できません。一方、GlobalProtectを導入しているすべての組織が一律に影響を受けるわけでもありません。PAN-OSのバージョンと認証オーバーライドCookie・証明書の設定を両方確認する必要があります。
5月に修正済みの脆弱性、10月にはQilin・INCの悪用をUnit 42が報告
| 時期 | 確認された動き |
|---|---|
| 2026年5月13日 | Palo Alto NetworksがCVE-2026-0257を公表し、修正方法を案内 |
| 5月17日以降 | Rapid7が複数の顧客環境で悪用を観測 |
| 5月29日 | CISAがKEVへ追加。公開PoCに関連する調査・警戒も進む |
| 6月以降 | Unit 42が複数業界を対象とする関連インシデントの調査を継続 |
| 10月19日 | Unit 42がQilin・INCによる悪用を追記。Settraについては外部報告を紹介 |
| 10月20日 | 海外セキュリティ媒体が3グループに関連する脅威を報道 |
Unit 42が確認した侵入後の活動には、正規のリモート管理ツールなどを用いた社内ネットワークの調査、RDP・SMBを通じた横展開、追加の認証情報の取得、データ持ち出しやランサムウェア実行の準備が含まれます。医療、金融、教育、製造、政府、物流、公益事業など広い業種で調査事例があるとしています。
同社は特に、VPNから仮想化基盤の管理システムへ移動する手口を挙げました。調査事例の一つでは、侵入後にVMware vCenterの管理環境へアクセスし、ESXiのセキュリティ機能に手を加えたうえで、ドメインコントローラーの仮想ディスク(VMDK)を通じたオフラインの認証情報取得が行われました。ゲストOS内のEDRだけでは把握しにくい経路が使われたという点で、仮想化基盤の管理権限とネットワーク到達範囲も調査対象になります。
また、Unit 42は別の脆弱性であるVeeam Backup & ReplicationのCVE-2023-27532を組み合わせる動きも確認しています。VPNへの侵入が、その後のバックアップシステムへの攻撃や全社規模の被害につながり得ることを示すものです。
Qilin・INCとSettraでは、悪用の確認根拠が異なる
| 攻撃者・グループ | CVE-2026-0257との関係 | 情報の根拠 |
|---|---|---|
| Qilin(Spikey Scorpius) | 悪用を確認 | Palo Alto Networks Unit 42による調査 |
| INC Ransom(Tarnished Scorpius) | 悪用を確認 | Palo Alto Networks Unit 42による調査 |
| Settra | 悪用が報告されている | ReliaQuestなどに関する公開報告をUnit 42が紹介 |
この区別は、各グループが脆弱性の攻撃コードを保有しているかどうかとは別です。個別の被害企業への攻撃経路まで、このCVEに帰属させられるわけではありません。
Qilin(キリン/キーリン)とは 日本でもアサヒグループなどへの攻撃を主張
Qilinは「Agenda」として活動が確認された後、名称を変更したランサムウェア・アズ・ア・サービス(RaaS)型の犯罪グループです。攻撃者側でランサムウェアやデータ公開用サイトを運営し、実際の侵入を担う協力者が活動する形態を持ちます。データを窃取して公開を脅す「二重恐喝」が特徴です。
日本との関係では、2025年9月にサイバー攻撃で生産・受発注などに影響が出たアサヒグループホールディングスについて、同年10月にQilinが犯行を主張しました。アサヒグループは後の公式調査で、攻撃者がグループ内拠点のネットワーク機器を経由して侵入したことを明らかにしています。ただし、その機器がPalo Alto Networks製GlobalProtectだった、またはCVE-2026-0257が利用されたとの発表ではありません。そもそもアサヒグループの障害発生は今回のCVE公表前の2025年です。
2026年には、あなぶきハウジングサービスもランサムウェア被害を公表し、Qilinによる犯行声明が報じられました。同社は最終調査で個人情報20万7,773件の漏えいを確認しています。国内のその他の事例や攻撃手法は、Qilinの国内被害一覧と手口で整理しています。
Qilinの犯行声明があることと、脆弱性CVE-2026-0257による侵入を確認したことは同じではありません。国内企業の被害を本件の「CVE悪用による確定事例」として掲載しないよう注意が必要です。
Settra(セトラ)とは 日本のアンビションDXホールディングスへの犯行声明を確認
Settraは2026年6月に出現した新興のランサムウェア・データ恐喝グループです。米インシデント対応企業MOXFIVEは、Settraが侵害済みVPN認証情報による初期侵入、NetExecなどによるネットワーク探索、ProcDumpやMimikatzによる認証情報取得、PAExecを使った横展開を実際の対応案件で確認したと公表しています。EDRの無効化、脆弱なドライバを使った権限昇格、Windowsイベントログ削除も観測しています。
ただし、MOXFIVEが確認した「有効なVPN認証情報を使ったログイン」と、今回の「認証回避の脆弱性を突いたVPN接続」は異なる侵入方法です。Settraの全事例でCVE-2026-0257が使われていることを示すものではありません。攻撃手法の詳細はSettra(セトラ)の概要と攻撃手口にも掲載しています。
日本では、2026年8月にアンビションDXホールディングスへの攻撃をSettraが主張し、437GBのデータ取得を掲げたことをセキュリティ対策Labが確認しています。同社は10月20日付の最終報で、攻撃者による約14万ファイルの持ち出しを確認し、約58万件の個人情報に漏えいのおそれがあると説明しました。ネットワーク機器を経由した侵入が推定されています。
Settra側がリークサイトに掲示した一部の文書区分の件数と、会社の最終報で示された件数には一致が見られました。しかし、会社側がSettraを攻撃主体と認定したわけではなく、437GBという容量も会社が確認したものではありません。さらに、使用されたネットワーク機器の製品名とCVE番号は公表されていません。経緯はアンビションDXホールディングスの最終調査結果とSettraの犯行声明で確認できます。
CVE-2026-0257の修正版PAN-OSと設定上の回避策
Palo Alto Networksの公式アドバイザリが示す主な修正系列は次のとおりです。機器の現行バージョンと修正済みのメンテナンスリリースを照合してください。バージョン系列ごとの選択肢を無条件に横並び比較するのではなく、同一ブランチの修正バージョンを選定します。
| 製品系列 | 公式が挙げる修正済みバージョンの例 |
|---|---|
| PAN-OS 12.1 | 12.1.4-h6、12.1.7以降 |
| PAN-OS 11.2 | 11.2.4-h17、11.2.7-h14、11.2.10-h7、11.2.12以降 |
| PAN-OS 11.1 | 11.1.4-h33、11.1.6-h32、11.1.7-h6、11.1.10-h25、11.1.13-h5、11.1.15以降 |
| PAN-OS 10.2 | 10.2.7-h34、10.2.10-h36、10.2.13-h21、10.2.16-h7、10.2.18-h6以降 |
| Prisma Access 11.2.0系列 | 11.2.7-h13以降 |
| Prisma Access 10.2.0系列 | 10.2.10-h36以降 |
注:同一系列でもホットフィックスの枝番により修正状況が異なります。上表は修正例であり、導入中のバージョンの安全性を表だけで判定することはできません。PanoramaとCloud NGFWは本件の影響対象外とされています。
ベンダーは、更新までの緩和策として「認証オーバーライドCookieに使用する専用証明書を新たに作り、HTTPS用証明書と共用しない」こと、または「不要ならAuthentication Overrideを無効にする」ことを挙げています。証明書を他用途から外しただけでは十分ではなく、専用証明書を新規に作成するよう案内しています。
なお、複数のGlobalProtectポータル・ゲートウェイで認証Cookieをやり取りする構成では、全コンポーネントの更新計画が必要です。混在環境で旧方式との互換性を一時的に維持する操作についてもベンダーは説明していますが、その操作は安全性を弱めるため、恒久的な回避策として残してはいけません。
情報システム部門・CSIRTが優先して実施する7つの対応
1. Internetに公開されたGlobalProtectとPAN-OSの資産を把握する
ファイアウォール、GlobalProtectポータル・ゲートウェイ、Prisma Access、委託先管理のVPN装置を洗い出し、利用バージョンとAuthentication Override、Cookie用証明書の共用状況を確認します。ネットワーク機器の脆弱性管理とパッチ適用の優先順位を決める際は、CISA KEV掲載と実際の悪用状況も判断材料になります。
2. 修正パッチを適用し、設定上の抜け穴も閉じる
対象バージョンではサポート対象の修正版へ更新し、認証Cookieの証明書構成を修正します。緊急更新が難しい場合はAuthentication Overrideの停止など公式の緩和策を検討します。更新の前後ではVPN接続への影響を確認し、必要に応じて利用者へ再認証を案内します。
3. 既存VPNセッションと認証状態を調査する
過去に脆弱な状態で公開していた場合、修正パッチを当てただけで過去の不正アクセスがなかったことにはなりません。GlobalProtectの接続中セッション、認証Cookie、接続元、利用アカウントを確認し、不審なものを失効させます。侵入の疑いがあるときは管理者の資格情報も調査し、必要に応じて変更します。
4. GlobalProtectログとIdP・MFAログを突合する
Unit 42は、通常の端末設定と合致しないMACアドレスや端末名、空のユーザードメイン、特定のOS表記などに着目するよう案内しています。VPN側で接続成功が記録されていても、同時刻にIdPやMFA側で対応する認証イベントがない場合は精査します。公開されたIPアドレスなどのIOCは期間限定の調査手掛かりであり、単独で感染・侵害を断定しません。
5. VPNからドメイン管理・仮想化・バックアップ基盤への到達を制限する
一般のリモート利用者がvCenter、ESXi、ドメインコントローラー、バックアップ管理サーバーへ直接アクセスできないよう、通信の分離と権限の最小化を検討します。管理系インターフェースは限定された管理端末・踏み台からのみ接続できる構成にします。
6. 侵入後の横展開・認証情報窃取・持ち出しを検知する
VPN接続後のRDP・SMB、通常使用していないRMMツール、LSASSへの不審アクセス、大量のファイル閲覧、未知の外部ストレージへの通信を監視します。端末側のEDRの役割と運用に加え、VPN・仮想化基盤・認証基盤からのログを集中保存して相互に分析します。
7. 隔離されたバックアップと復旧手順を検証する
本番ADの管理者資格情報だけでは削除・改変できないバックアップを確保します。オフライン・イミュータブルな複製を用意し、仮想サーバーと主要業務システムの復元試験を行います。バックアップ装置の脆弱性を放置していないかも確認します。
VPNのパッチ適用だけで終わらせない 被害調査の範囲を決める
今回のリスクは、境界装置の脆弱性そのものだけではありません。VPN接続が一度成立すれば、その後の活動は一見すると社内の正規利用者に見える場合があります。接続先や認証情報の利用範囲を把握できなければ、暗号化が始まるまで異常が発見されないおそれがあります。
すでに接続成功の不審な記録がある場合は、GlobalProtectだけで調査を終えず、Active Directory、RDP・SMB、仮想基盤、バックアップ、ファイルサーバー、クラウドへの外向き通信まで時間軸で追跡する必要があります。日本でQilin・Settraの犯行声明が確認されていることも踏まえ、攻撃グループ名ではなく、実際の侵入経路と行動の証跡に基づいて対応範囲を判断します。
出典
- CVE-2026-0257 PAN-OS: GlobalProtect Authentication Bypass Vulnerabilities — Palo Alto Networks(公式セキュリティアドバイザリ)
- Threat Brief: Active Exploitation of PAN-OS CVE-2026-0257 — Palo Alto Networks Unit 42(2026年10月19日更新)
- Rapid7 Observed Exploitation of PAN-OS GlobalProtect Authentication Bypass Vulnerability — Rapid7
- Known Exploited Vulnerabilities Catalog — CISA
- Settra Ransomware: TTPs, Victims, and Defense Guide — MOXFIVE
- サイバー攻撃被害の再発防止策とガバナンス体制の強化について — アサヒグループホールディングス(2026年2月18日)
- アンビションDXホールディングス、約14万ファイルの持ち出しと約58万件への影響を公表 — セキュリティ対策Lab(2026年10月20日)
関連記事
 みずほ銀行が注意喚起-法人を狙うボイスフィッシング 被害が増加
 Chromeの拡張機能「Claude in Chrome」の脆弱性でAIエージェントの乗っ取りが可能に
 Apache ActiveMQ、危険度の高い脆弱性など4件を修正-CVE-2026-42588-CVE-2026-45505
 MapLibre GL JSにCVSS 10.0のXSS脆弱性「CVE-2026-85061」、6.4.1で修正
 アスクル 関西DCでも出荷再開 対象商品は約24.4万点へ拡大-ランサムウェアによるサイバー攻撃から復旧が進む
 ランサムウェアグループ Hunters International (ハンターズ インターナショナル)とは?
 エプソン製プリンタードライバーにSYSTEM権限の任意コード実行の脆弱性、修正ツールの提供開始(CVE-2025-42598)
 OAuth2-Proxyに重大な認証バイパスの脆弱性(CVE-2025-54576)
 Red Hat(レッドハット)、GitLabへ不正アクセス 2.8万リポジトリ 570GB流出の恐れ-製品への影響は否定

