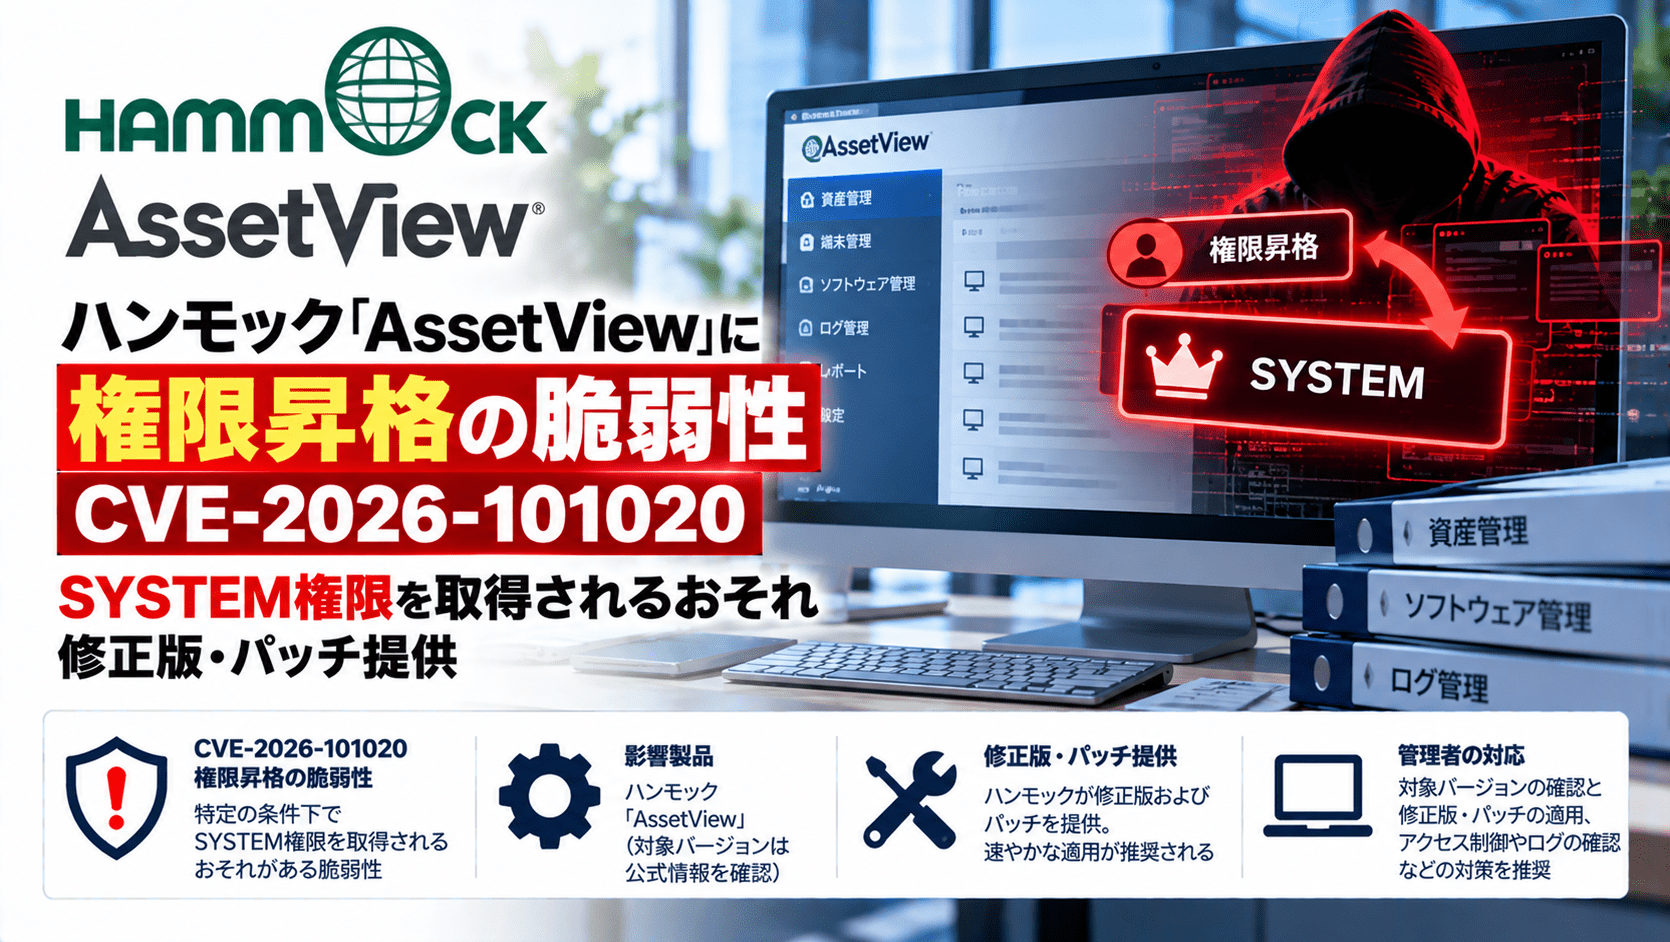
株式会社ハンモックは2026年10月13日、統合型IT運用管理製品「AssetView」シリーズに、Windows上でSYSTEM権限を取得されるおそれがある脆弱性「CVE-2026-101020」が存在すると発表しました。JPCERT/CCが調整する脆弱性情報ポータル「JVN」でも同日、JVN#38664315として公開しています。
対象は「AssetView」「AssetView CLOUD」「AssetView Cloud +」の特定バージョンです。管理コンソールやクライアントモジュールが動作するWindowsシステムにログインできる攻撃者が、通常のユーザー権限からSYSTEM権限へ昇格できる可能性があります。ハンモックは、この問題を緩和する回避策はないとし、修正済みバージョンへの更新かパッチ適用を呼びかけています。
AssetViewの権限昇格脆弱性のサマリー
- 公表日:2026年10月13日
- 識別番号:CVE-2026-101020、JVN#38664315
- 脆弱性の種類:重要なリソースに対する不適切なアクセス権の割り当て(CWE-732)
- 深刻度:CVSS v4.0で8.5(High)、CVSS v3.0で7.8(High)
- 対象:AssetView、AssetView CLOUD、AssetView Cloud +の影響バージョン
- 悪用条件:管理コンソールまたはクライアントモジュールが動作するWindowsシステムにログインできること
- 想定される影響:SYSTEM権限の取得による機密情報へのアクセス、設定やファイルの改ざん、システム停止など
- 対応:製品ごとの修正済みバージョンへの更新、または提供パッチの適用
- 回避策:ハンモックは「なし」と案内
| 項目 | 内容 |
|---|---|
| 製品提供元 | 株式会社ハンモック |
| CVE | CVE-2026-101020 |
| JVN | JVN#38664315 |
| CWE | CWE-732 |
| CVSS v4.0 | 8.5(High) |
| CVSS v3.0 | 7.8(High) |
| 攻撃元区分 | ローカル(Local) |
| 必要な権限 | 低い権限(Low) |
| ユーザー操作 | 不要 |
| 公表日 | 2026年10月13日 |
影響を受けるAssetViewのバージョンと対策
ハンモックおよびJVNが公表した製品別の影響範囲は次のとおりです。特に「AssetView CLOUD」は13.2系と13.3系で確認すべきバージョンが異なります。
| 製品 | 影響を受けるバージョン | 対応方法 |
|---|---|---|
| AssetView | Ver 13.2.7Bより前 | 修正済みバージョンへ更新、または保守サイトから提供されるパッチを適用 |
| AssetView CLOUD(13.2系) | Ver 13.2.7Bより前 | ハンモックのサポートグループへ問い合わせ |
| AssetView CLOUD(13.3系) | Ver 13.3.7より前 | ハンモックのサポートグループへ問い合わせ |
| AssetView Cloud + | Ver 2600.201.11より前 | 2026年9月28日リリースのVer 2600.201.11以降へクライアントを更新 |
AssetViewとAssetView CLOUDでは、管理コンソールのウィンドウタイトルに表示されるバージョン情報を確認できます。製品によって適用方法が異なるため、管理サーバーだけでなく対象となる管理コンソール・クライアント側の更新状況も点検する必要があります。
AssetViewおよびAssetView CLOUD向けの修正プログラムとマニュアルについて、ハンモックは保守契約ユーザー専用サイトでの入手を案内しています。AssetView CLOUDの対応については、JVNがサポートグループへの問い合わせを指定しています。
原因はプログラムのアクセス権設定―低権限ユーザーからSYSTEMへ
今回の問題は、SYSTEM権限で動くプログラムに対する保護が不十分であることに起因します。一般ユーザー権限を持つ第三者が、当該プログラムを別のプログラムへ置き換えられる状態となっているためです。
攻撃が成立した場合、置き換えられたプログラムはSYSTEM権限で実行される可能性があります。WindowsのSYSTEMアカウントはOSやサービスの処理に用いられる高い権限を持ちます。このため、通常の利用者には許されていないシステム設定の変更や、他のユーザーが管理する情報へのアクセスなどにつながり得ます。
JVNは、管理コンソールまたはクライアントモジュールが動作するWindowsシステムにログインできる攻撃者による権限昇格として説明しています。CVSSの攻撃元区分も「Local」です。したがって、この脆弱性だけで、インターネット上から認証なしにAssetViewへ直接侵入できると解釈するのは適切ではありません。
一方、通常のユーザー権限で端末にアクセスできる攻撃者にとっては、その端末でより高い権限を得る手段になり得ます。正規アカウントを悪用された場合や別の経路から端末が侵害された場合には、端末内での権限拡大という観点で影響を評価する必要があります。
想定される影響は情報アクセス・改ざん・システム停止
ハンモックは、脆弱性の悪用によって機密性・完全性・可用性のそれぞれに影響が生じる可能性を挙げています。
| 影響区分 | ベンダーが示す想定される被害 |
|---|---|
| 機密性 | 他のユーザーやシステム領域の機密情報へのアクセス |
| 完全性 | システムファイル、設定、サービス、セキュリティ設定などの改ざん |
| 可用性 | 当該製品の停止や復旧不能、システムへの影響 |
AssetViewはIT資産管理や端末のセキュリティ運用に利用されるため、管理用ソフトウェアそのものの権限設定に問題がある場合、端末の管理・監視に関わる運用にも影響し得ます。ただし、今回の公表は脆弱性と想定される影響についての案内であり、これらの被害が実際に発生したと発表したものではありません。
メーカーは回避策なしと説明、パッチまたはバージョンアップが必要
ハンモックは2026年10月13日付の告知で、今回の脆弱性に対する緩和要素や回避策は存在しないと説明しています。そのため、アクセス制限などの一般的な対策を講じていたとしても、メーカーが指定する修正プログラムの適用を代替することはできません。
特に「AssetView Cloud +」では、9月28日リリースのVer 2600.201.11を対策済みバージョンとしています。クラウドサービスを契約しているという理由だけでクライアント側が更新済みとは限らないため、端末側のバージョン確認が必要です。
AssetViewの保守契約ユーザーは、メーカーの専用Webサイトからマニュアルと対応プログラムを取得するよう案内されています。適用方法が分からない場合やAssetView CLOUDを利用している場合は、メーカーのサポート窓口で確認します。
情報システム部門が確認したい対応
対象製品を利用する組織では、まずAssetViewシリーズの導入製品とバージョンを把握し、上記の影響範囲に該当する端末や管理コンソールを特定します。運用担当者のPCのみでなく、管理コンソールが導入されている端末や管理対象端末へのクライアント配布状況も確認対象です。
次に、製品系列に対応した更新プログラムを適用し、適用後のバージョンを記録します。更新対象台数が多い場合は、配布完了の集計だけでなく、未適用端末、長期間オフラインだった端末、更新失敗端末を残さないことがポイントになります。
この脆弱性はローカルでの権限昇格であるため、端末への不正ログインやマルウェア感染など、先行する侵害の検知も被害調査では関連します。ただし、ハンモックおよびJVNの10月13日付発表は、攻撃者による実際の悪用があったと説明するものではありません。影響対象であることと、侵害が発生したことは区別して扱います。
複数のクライアント製品やサーバー製品を横断して更新漏れを管理する考え方は、脆弱性管理の基本プロセスとパッチ管理でも整理しています。
脆弱性は早期警戒パートナーシップを通じて報告
今回の脆弱性は、サイバーディフェンス研究所の永岡悟氏がIPAへ報告し、JPCERT/CCがハンモックとの調整を実施しました。ハンモックとJVNは、2026年10月13日に脆弱性情報を公開しています。
出典
- JVN#38664315:AssetViewにおける重要なリソースに対する不適切なアクセス権の割り当ての脆弱性 – JVN(JPCERT/CC・IPA)
- JVN#38664315:AssetViewにおける権限昇格の脆弱性 – 株式会社ハンモック
- JVNDB-2026-000143 – JVN iPedia(IPA)
関連記事
 タカラスタンダードへ不正アクセス、ECサイト タカラオンラインショップが停止
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)

