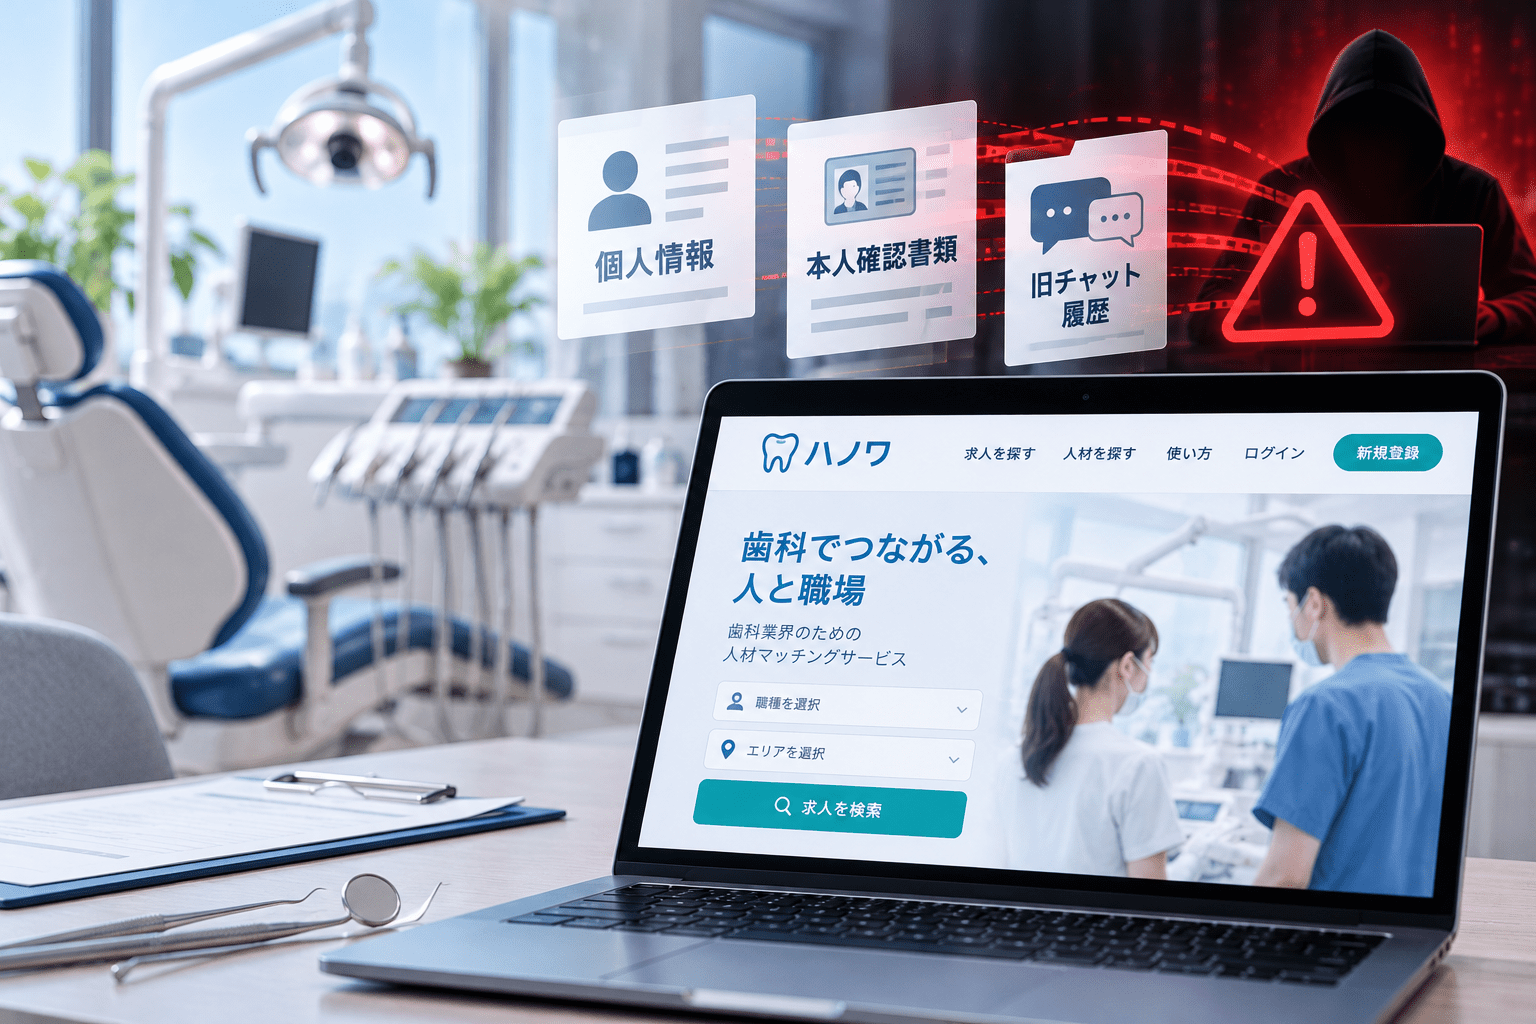
歯科医療人材マッチングサービス「ハノワ」を運営する株式会社HANOWAは2026年10月19日、クラウド上の保存領域におけるアクセス権限の設定不備によって、利用者の個人情報や提出書類の画像などが外部から閲覧できる状態になっていたと発表しました。影響対象は重複を除いて最大4万9,309人です。
2019年6月から他のログイン利用者が閲覧可能な状態となり、2020年6月18日からはログインしていない第三者にも閲覧可能な状態が続いていました。同社は2026年10月に設定を修正しましたが、当該環境には閲覧履歴が残っておらず、実際に第三者が情報を閲覧したかどうかは確認できないとしています。
HANOWAの個人情報漏えいのおそれに関するサマリー
- 2026年10月19日、歯科医療人材マッチングサービス「ハノワ」の個人情報が第三者から閲覧可能だったと公表しました。
- 対象は重複を除いて最大4万9,309人で、各情報区分の人数を単純に足し合わせた数ではありません。
- 氏名、ニックネーム、メールアドレス、医院名は最大4万7,683人分が対象です。
- 本人確認書類・免許証や口座確認書類の画像は最大1万311人分、旧チャットのメッセージと添付ファイルは最大1万5,482人分が対象です。
- 2019年6月から他のログイン利用者が閲覧でき、2020年6月18日からは未ログインの第三者も閲覧できる状態でした。
- 10月14日の社内点検で判明し、15日までにアクセス制限を修正。16日に閲覧可能だった書類画像を削除しました。
- 閲覧ログがなく実際の第三者閲覧の有無は確認できません。10月19日の公表時点で、関連する被害の報告は受けていません。
- パスワードとクレジットカード情報は対象外と説明し、10月19日に個人情報保護委員会へ報告しています。
| 項目 | 公表内容 |
|---|---|
| 公表日 | 2026年10月19日 |
| 運営企業 | 株式会社HANOWA |
| 対象サービス | 歯科医療人材マッチングサービス「ハノワ」 |
| 事案の原因 | クラウド上の保存領域のアクセス権限設定不備と、設定確認・不要情報削除の管理上の問題 |
| 対象人数 | 重複排除後、最大49,309人 |
| 閲覧可能だった期間 | 2019年6月~2026年10月16日 |
| 第三者閲覧の状況 | ログが残っておらず、閲覧の有無を確認できない |
| 対応 | アクセス制限の設定修正、書類画像の削除、個別連絡、個人情報保護委員会への報告 |
漏えいのおそれがある情報は最大4万9,309人分、本人確認書類の画像も対象
HANOWAが公表した情報区分ごとの対象規模は以下のとおりです。複数の区分に同じ利用者が含まれるため、合計7万3,476人とすることはできません。
| 情報の種類 | 対象規模 | 詳細 |
|---|---|---|
| 基本登録情報 | 最大47,683人分 | 氏名、ニックネーム、メールアドレス、医院名 |
| 提出書類の画像 | 最大10,311人分 | 本人確認書類・免許証の画像、口座確認書類の画像。2019年6月~2025年12月に提出されたもの |
| 旧チャット情報 | 最大15,482人分 | 2024年10月まで提供されていたチャット機能のメッセージと添付ファイル |
| 重複を除いた対象者 | 最大49,309人 | 上記のいずれかに該当する利用者 |
同社は、パスワードおよびクレジットカード情報は含まれないと説明しています。書類画像には本人確認書類や口座確認書類が含まれるため、単なる連絡先情報とは異なる注意が必要です。ただし、すべての対象者についてすべての種類の書類が保存されていたわけではなく、画像内の情報項目も個別に異なる可能性があります。
また、旧チャットの本文や添付ファイルについては、やり取りの内容によって利用者や歯科医院に関する情報が含まれる可能性があります。同社が公表した最大1万5,482人は、対象となり得る利用者数であり、同数のチャットが第三者に取得されたことを示すものではありません。
2019年から閲覧可能な状態、2020年6月以降はログイン不要に
同社によると、クラウド保存領域の読み取り権限が適切に制限されていなかったことが原因です。2019年6月から2020年6月17日までは「ハノワ」にログインした他の利用者が情報を閲覧できる状態でした。2020年6月18日から2026年10月16日までは、サービスにログインしていない第三者も閲覧できる状態になっていました。
ただし、通常のサービス画面の操作で対象情報が表示されるわけではなく、閲覧には技術的な知識を要する操作が必要だったとしています。公開設定に問題があったことと、実際に個人情報が閲覧・取得されたことは区別しなければなりません。
今回、対象の保存環境ではアクセス記録を取得・保存していなかったため、過去に第三者が閲覧したかどうかを後から検証できませんでした。したがって、最大4万9,309人は「漏えいのおそれがある人数」であり、「流出を確認した人数」ではありません。
10月14日の社内点検で発見、16日までに設定修正と書類画像の削除
同社が説明する経緯は次のとおりです。
| 日時 | 経緯・対応 |
|---|---|
| 2026年10月14日11時台 | 社内点検で閲覧制限の設定不備を把握 |
| 10月14日17時台~15日9時台 | クラウド保存領域の閲覧制限を修正 |
| 10月16日13時台 | 外部から閲覧可能な状態にあった提出書類の画像を削除 |
| 10月19日 | 事案を公表し、個人情報保護委員会へ報告。対象者にメールで個別連絡 |
同社は10月19日時点で、本件に起因する被害の報告を受けていないとしています。
長期間の設定不備と旧データの保管が影響範囲を拡大
HANOWAは原因として、外部の利用者や未ログインの第三者による情報の読み取りを許可する設定になっていたことに加え、設定を継続的に確認する手順や仕組みがなかったことを挙げています。
さらに、すでに提供を終了していた旧チャット機能のデータや、過去に提出された書類画像が保管されたままでした。一部の画像は保存時から閲覧を制限しない設定になっていたと説明しています。
これは、クラウド上の保管場所についてアクセス制限を点検するだけでなく、サービスの終了後にデータを保持し続ける必要があるか、削除時期が決まっているかという管理上の問題も示しています。セキュリティ対策Labでは、同様に長期間の設定不備が判明した事例としてスカイマークの採用情報488人分の閲覧可能性も報じています。両社の事案に直接の関連はありません。
本人確認書類の悪用やなりすましに注意、対象者には個別連絡
本人確認書類などの画像が第三者の手に渡った場合、本人を装った契約・申込や、氏名・医院名などを利用した連絡による二次被害が懸念されます。ただし、HANOWAは今回の情報を第三者が取得したと確認したわけではなく、不正利用や具体的な金銭被害を公表したものでもありません。
同社は、対象者へ登録メールアドレス宛てに個別連絡を行うとしています。利用者に対しては、同社を装った不審なメールや電話、身に覚えのない契約やサービス申込への注意を呼びかけています。HANOWAがメールや電話でパスワードや口座の暗証番号を尋ねることはないと説明しています。
不審な連絡を受けた場合は、その連絡内に記載されたリンクや電話番号だけを信用せず、サービスの公式サイトなどから問い合わせ先を確認することが対策になります。
HANOWA、アクセス権限の総点検とログ保管・データ削除ルールを整備へ
HANOWAは再発防止策として、利用するクラウドサービスや外部サービスのアクセス権限を総点検し、個人情報を保存する領域の閲覧制限を定期的に確認するとしています。アクセスログの取得・保存と不審なアクセスの検知体制も整備する方針です。
また、セキュリティ診断を強化するとともに、利用しなくなった個人情報の保管期間と削除ルールを定め、不要なデータを削除すると説明しています。
企業の情報システム担当者が同種の設定不備を確認する際は、クラウドストレージの公開範囲、認証不要の読み取り権限、既存ファイルへのアクセス権限、閲覧ログの保存状況、提供終了機能に残る旧データの削除期限を点検対象とする方法があります。これは一般的な確認事項であり、今回の個別環境でそれ以外の欠陥が確認されたという意味ではありません。
出典
関連記事
 ゲオ・セカンドストリートの不正アクセス、第2報で個人情報・機密情報の外部漏えい確認されず サービス停止は継続
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

