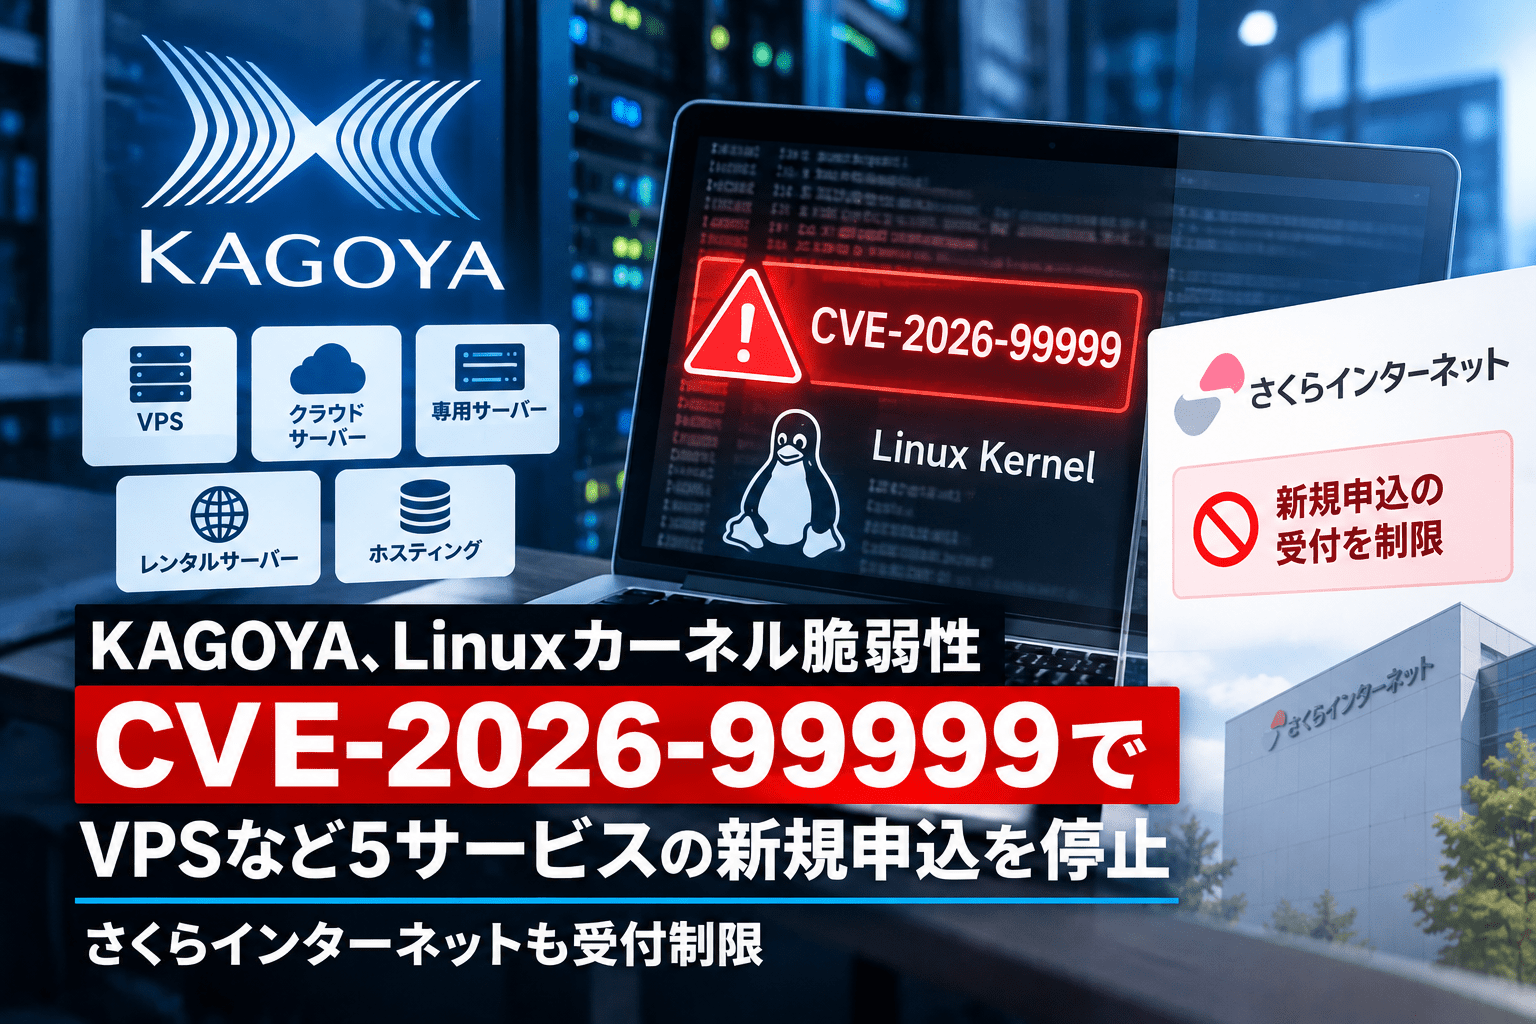
カゴヤ・ジャパンは2026年10月19日、Linuxカーネルの脆弱性「CVE-2026-99999」への影響調査と対策のため、KAGOYA CLOUD VPSなど5サービスの新規申し込みを同日18時から一時停止したと発表しました。既存契約については通常どおり利用できると説明しています。
同じ脆弱性をめぐっては、さくらインターネットも10月16日からクラウドの新規プロジェクト作成やVPSの新規申し込みなどを制限しています。今回の受付停止はセキュリティ上の予防措置であり、両社で不正アクセスや情報漏えいが発生したとの公表ではありません。
KAGOYAの受付停止とCVE-2026-99999のサマリー
- 公表日:2026年10月19日
- 対象脆弱性:Linuxカーネルのネットワーク処理に関するCVE-2026-99999(通称「PwnEscape」)
- KAGOYAの受付停止開始:10月19日18時
- 対象:KAGOYA CLOUD VPS、KAGOYA MAIL(ブロンズ・シルバー)、レンタルサーバー、desknet’s NEO専用サーバー、KAGOYA Chat
- 制限内容:対象サービスの新規申し込み受付を一時停止
- 既存利用者:KAGOYAは各サービスを通常どおり利用できると案内
- 再開時期:KAGOYAは決定次第、公式お知らせで案内する方針
- さくらインターネット:10月16日からクラウド、VPS、レンタルサーバーなどで一部の新規受付・機能を停止。クラウドのメンテナンス予定を10月19日に更新
| KAGOYAの対象サービス | 10月19日18時からの対応 |
|---|---|
| KAGOYA CLOUD VPS | 新規申し込み受付を一時停止 |
| KAGOYA MAIL(ブロンズ・シルバー) | 新規申し込み受付を一時停止 |
| レンタルサーバー | 新規申し込み受付を一時停止 |
| desknet’s NEO専用サーバー | 新規申し込み受付を一時停止 |
| KAGOYA Chat | 新規申し込み受付を一時停止 |
KAGOYA、影響調査と対策のため新規受付を停止
カゴヤ・ジャパンの発表によると、10月19日18時から対象5サービスの新規申し込みを停止しています。同社はCVE-2026-99999の影響を調査するとともに、必要な対策を実施するための措置と説明しています。
停止しているのは新規申し込みの受付であり、稼働中のVPSやメール、レンタルサーバーなどのサービス自体を全面停止したものではありません。利用中のサービスは通常どおり利用できるとしています。再開予定日時は示されておらず、決まり次第、同社のお知らせページで周知する方針です。
新たなサーバー環境の調達や移行を計画している企業では、発注・検証・切り替えのスケジュールに影響する可能性があります。既存環境を継続利用している場合と、新規契約が必要な場合を分けて確認する必要があります。
さくらインターネットも同じ脆弱性で受付・一部機能を制限
さくらインターネットは10月16日、CVE-2026-99999について、さくらのクラウド、さくらのVPS、さくらのレンタルサーバ、高火力 DOK、高火力 VRTを対象に影響調査を進めていると公表しました。同社のサービス別案内では、以下の受付・機能制限を確認できます。
| 事業者・サービス | 公表された制限 | 既存サービスへの説明 |
|---|---|---|
| KAGOYA:対象5サービス | 10月19日18時から新規申し込み停止 | 通常どおり利用可能 |
| さくらのクラウド | 10月16日から新規プロジェクト作成停止 | 作成済みのプロジェクト・リソースは継続稼働 |
| さくらのVPS | 10月16日から全リージョン・全プランの新規申込停止。スケールアップ、持ち込みISOインストール、クラウドへのマイグレーションも制限 | 契約済みプランは通常稼働 |
| さくらのレンタルサーバ・マネージドサーバ | 10月16日から対象プランの新規申し込み停止 | 既存契約は通常利用可能 |
さくらのクラウドは10月19日、対策のためのメンテナンスを順次実施する予定であると追記しました。対象者には実施日の約1週間前を目途にメールで日時や影響を案内するとしています。
さくらインターネットにおける調査対象5サービスすべてに、同じ受付停止が一律に適用されているわけではありません。制限の種類は各サービスの告知に基づいて確認する必要があります。
同社の10月16日公表内容と技術的背景は、さくらインターネットのCVE-2026-99999対応に関する既報でも整理しています。
CVE-2026-99999「PwnEscape」とは
CVE-2026-99999は、LinuxカーネルのIPv4ネットワーク処理に関わる脆弱性です。チェックサム処理に関連する値の検証が不十分な場合に問題が生じるとされ、仮想化基盤ではゲスト環境からホスト側に影響が及ぶ可能性が指摘されています。
脆弱性を調査したPWNAI ResearchのPaulos Yibelo氏は、KVMの検証環境でホストのメモリ情報取得やゲスト・ホスト間の隔離境界に影響する動作を実証したと報告しています。ただし、研究環境での実証はKAGOYAやさくらインターネットの商用環境で侵害が起きたことを意味しません。実際の影響範囲はホストのカーネル、ネットワーク構成、仮想化方式などに左右されます。
今回の発表で確認できるのは、両社が影響調査・対策を進めるために受付や一部機能を制限したという事実です。サービス運用停止とセキュリティ被害を同一視することはできません。
利用企業の情シス・インフラ担当者が確認したい事項
まず、KAGOYAまたはさくらインターネットの対象サービスを新規に契約する予定がある場合は、申し込み受付の再開情報を確認してください。さくらのVPSを利用する場合は、スケールアップや持ち込みISOによるインストールなど、既存契約内であっても制限対象となっている操作があります。
次に、既存環境の運用では、事業者が予定するメンテナンス案内を確認します。対象ホストのメンテナンスや再起動などが発生する場合に備え、業務システムの稼働時間、バックアップ、復旧手順、関係部署への連絡体制を点検しておく必要があります。
自社でLinuxのOSや仮想化ホストを管理している場合は、利用中のカーネルや仮想化構成がCVE-2026-99999の影響を受けるかをOSベンダーのアドバイザリで確認し、修正適用を検討します。ディストリビューション独自のバックポートが存在するため、カーネルの番号だけで未修正と判定しないよう注意してください。継続的な修正優先順位付けや適用管理については、脆弱性管理の基本と運用方法を参照できます。
出典
- 【KAGOYA】Linuxカーネルの脆弱性(CVE-2026-99999)に関する新規お申し込み受付停止のお知らせ ― カゴヤ・ジャパン(2026年10月19日)
- 【重要】Linuxカーネルの脆弱性(CVE-2026-99999)に関する当社サービスへの影響について ― さくらインターネット(2026年10月16日)
- さくらのクラウドにおけるLinuxカーネルの脆弱性への対応状況 ― さくらインターネット(10月19日更新)
- さくらのVPSにおけるLinuxカーネルの脆弱性への対応状況 ― さくらインターネット
- さくらのレンタルサーバ・マネージドサーバ新規申し込み受付停止のお知らせ ― さくらインターネット
- PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999) ― PWNAI Research
- linux kernel: PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999) ― oss-security
関連記事
 ニセ電話詐欺で逮捕の男、75歳以上の北九州市民7,000人超の名簿を所持―個人情報の悪用を防ぐ対策とは
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)